

Kernel_Driver_bugs
 quadron-research-lab/kernel_driver_bugs
Outil orienté recherche pour découvrir des vulnérabilités dans les pilotes du noyau grâce au fuzzing, à l'analyse binaire et au développement…
vulnerability-analysisexploitationfuzzing+1
4
quadron-research-lab/kernel_driver_bugsOutil orienté recherche pour découvrir des vulnérabilités dans les pilotes du noyau grâce au fuzzing, à l'analyse binaire et au développement…
 spiralbl0ck/ai_hacking
Collection de CVE (travaux) sur l'exploitation binaire de tenserflow
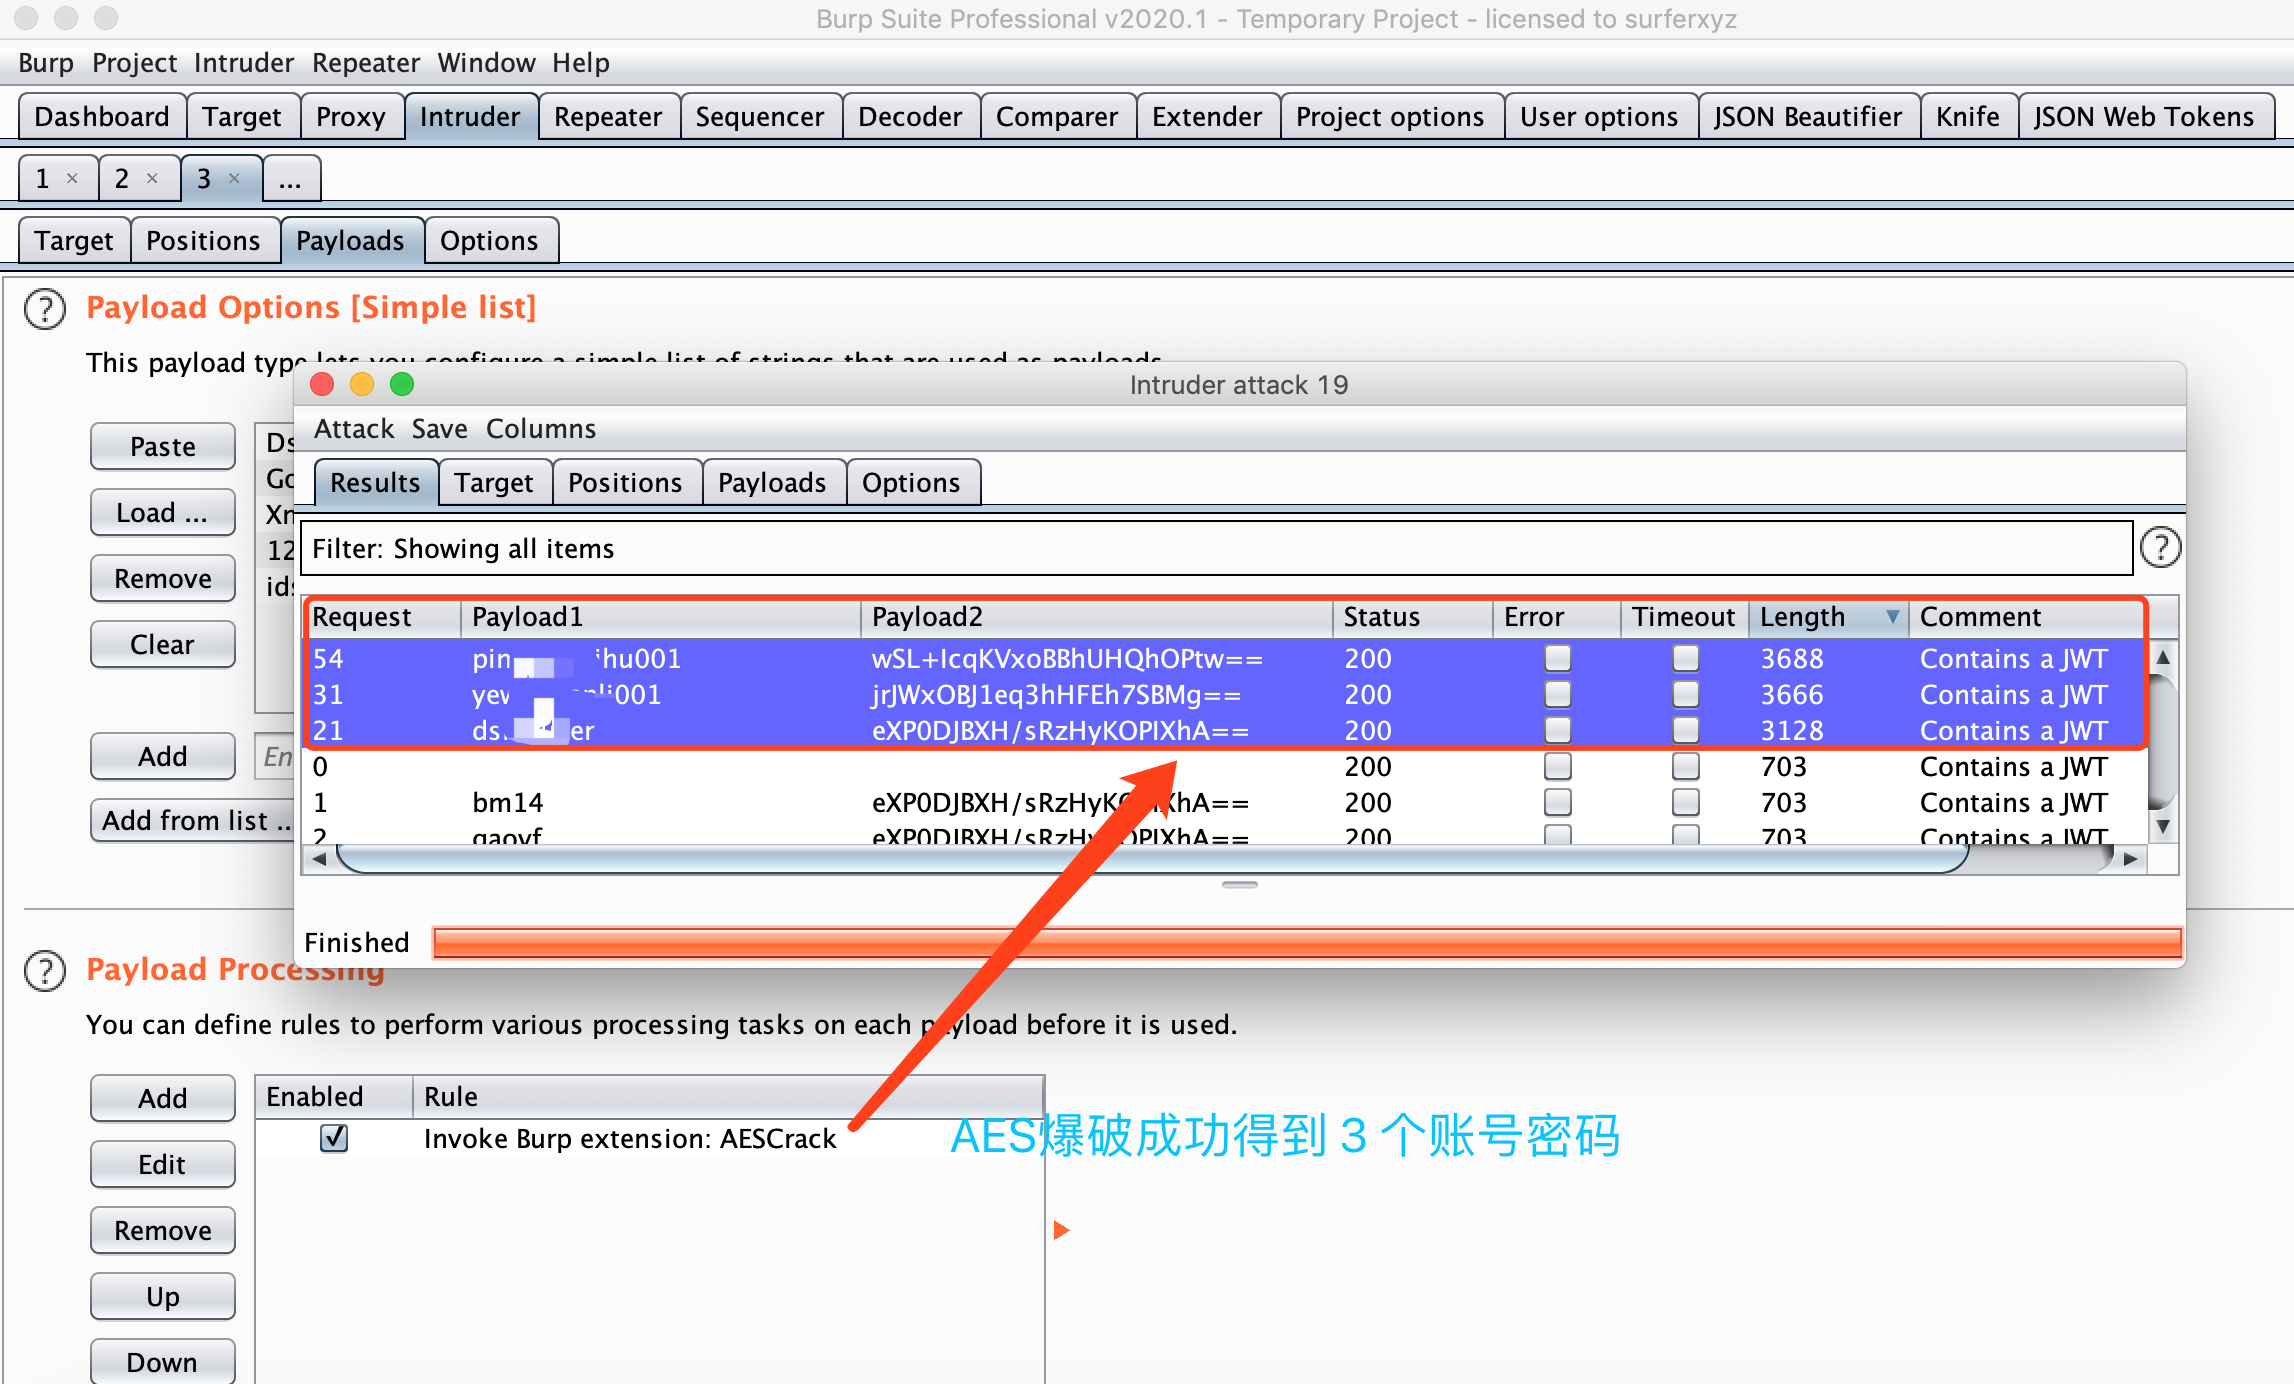 jas502n/burp_aes_plugin
Plugin Burpsuite pour craquer AES
 agampreet-singh/redroot
RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…
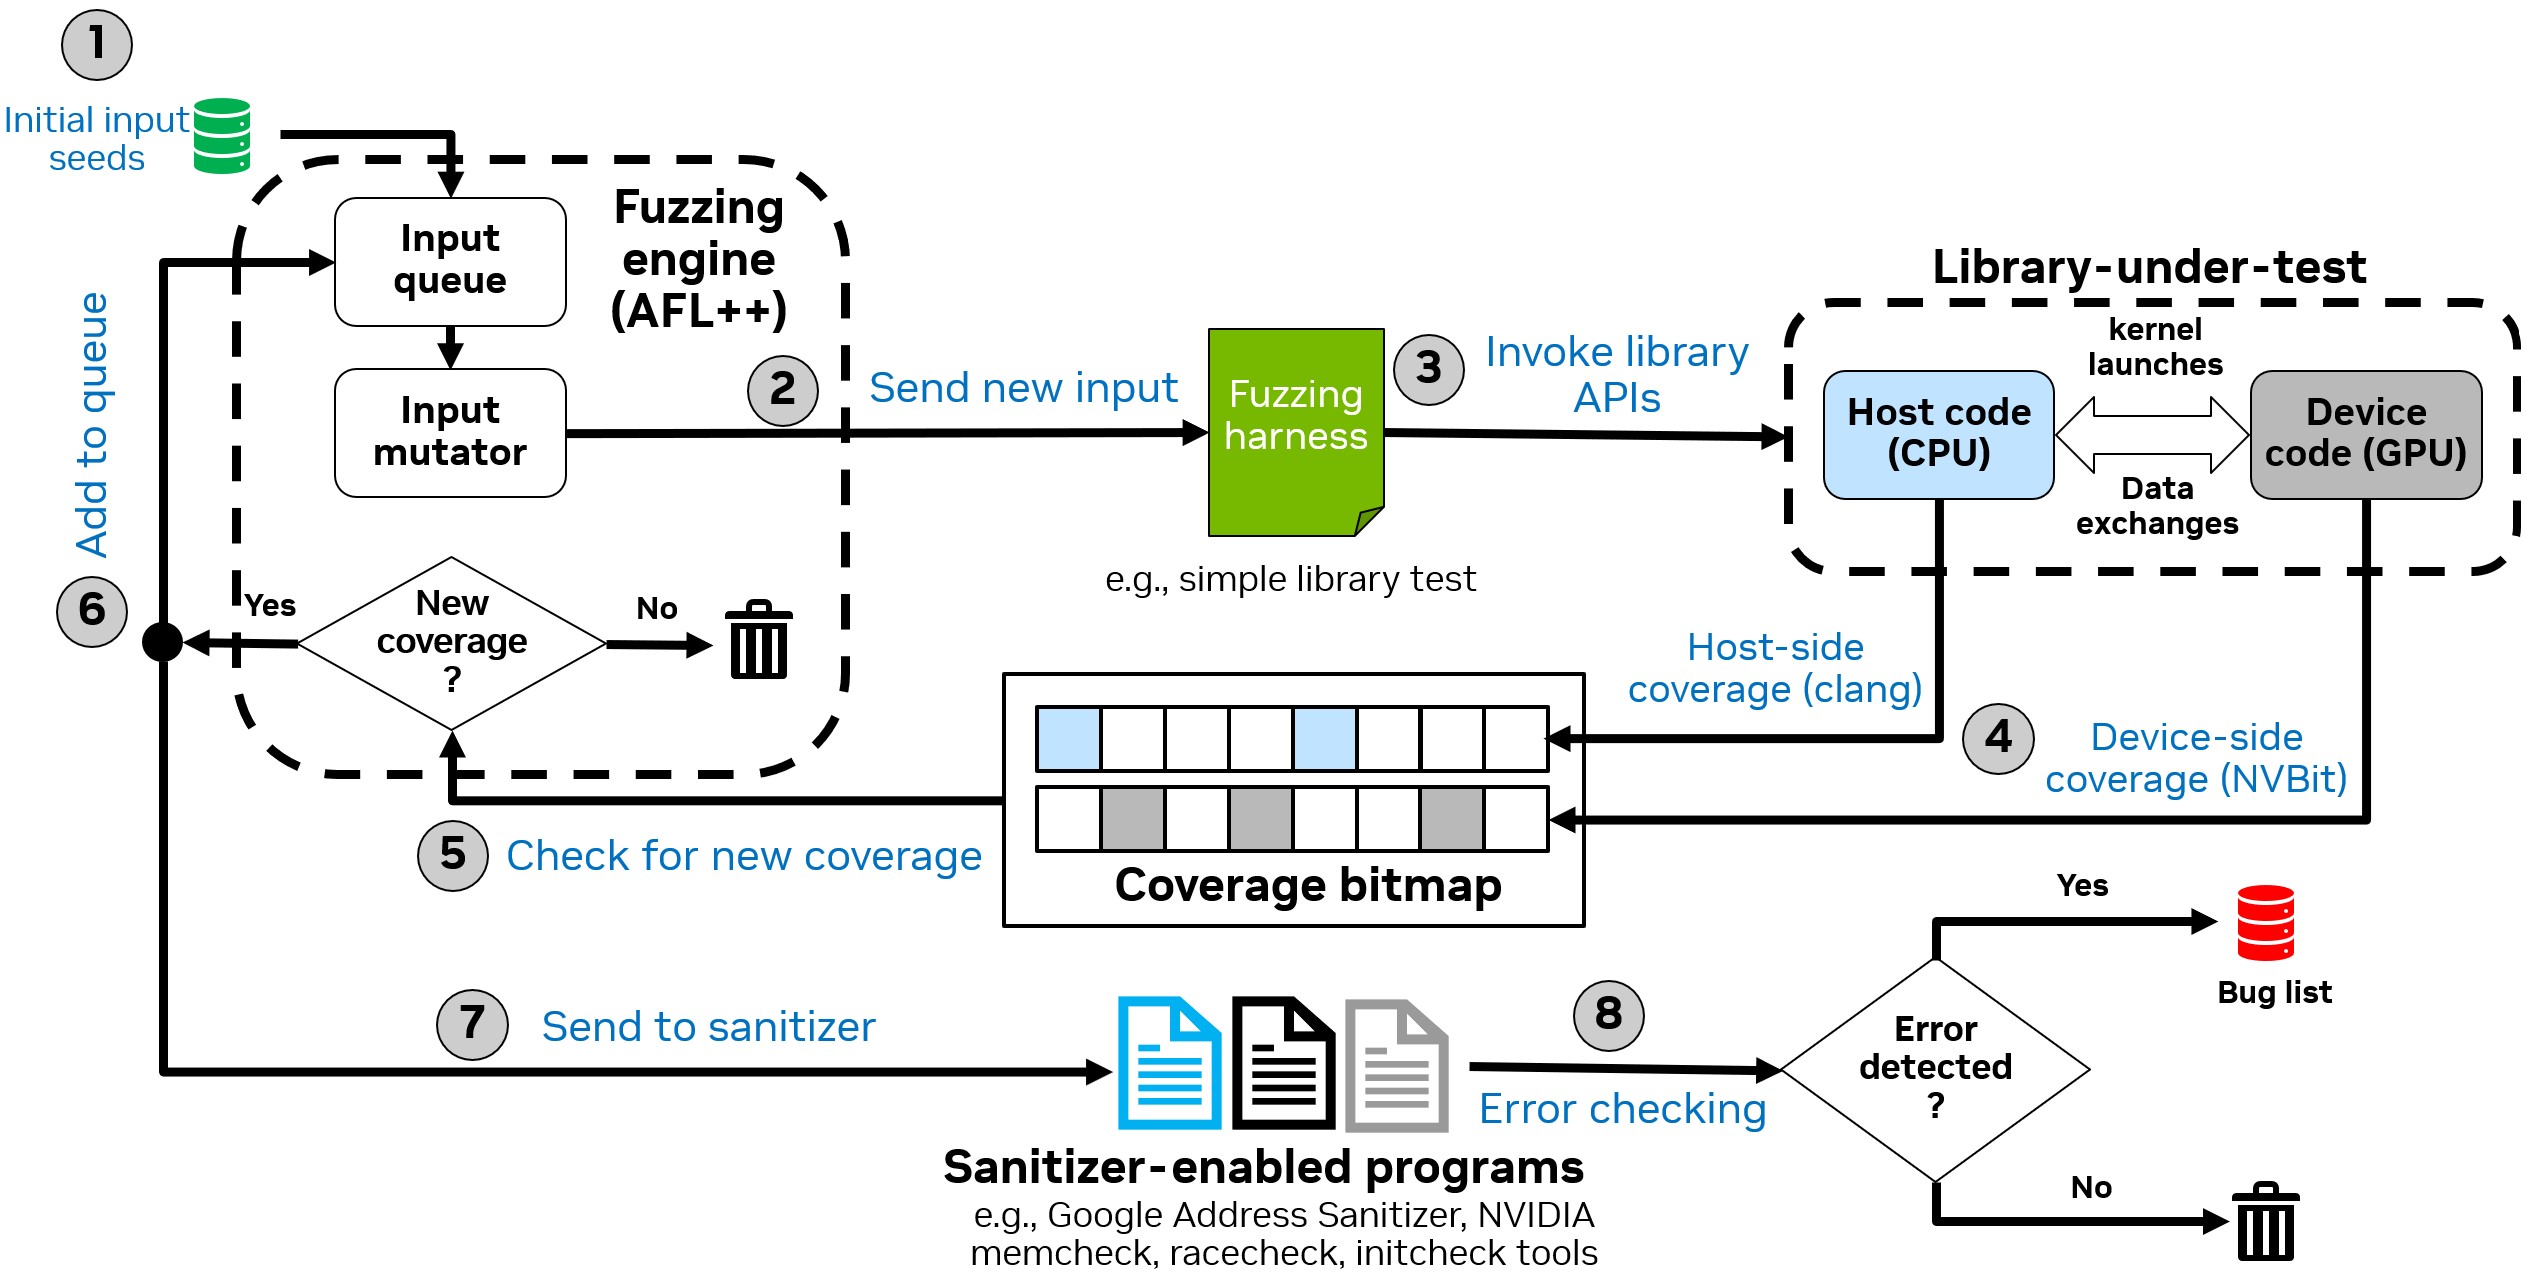 nvlabs/cufuzz
Un fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur
 rfidtool/esp-rfid-tool
Un outil pour journaliser les données et tester les appareils dotés d'une interface Wiegand. Peut être utilisé pour créer un lecteur RFID portable ou…
 l33tdawg/aether
Framework d'analyse de sécurité des contrats intelligents et de génération de PoC par IA
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 alone/mutator
Générer des mutations sur une wordlist.
 fantaghost/fgscanner
FGscanner est un scanner d'URL open source avancé.
 openrce/sulley
Un framework de fuzzing en pur Python, entièrement automatisé et sans supervision.
 openrce/paimei
Un framework de rétro-ingénierie écrit en Python.
 kamorin/dhcpig
Script d'épuisement DHCP écrit en Python utilisant la bibliothèque réseau Scapy
 wireghoul/doona
Réseau basé sur un fuzzer de protocole
 wireghoul/dotdotpwn
DotDotPwn - Le Fuzzer de Traversée de Répertoires
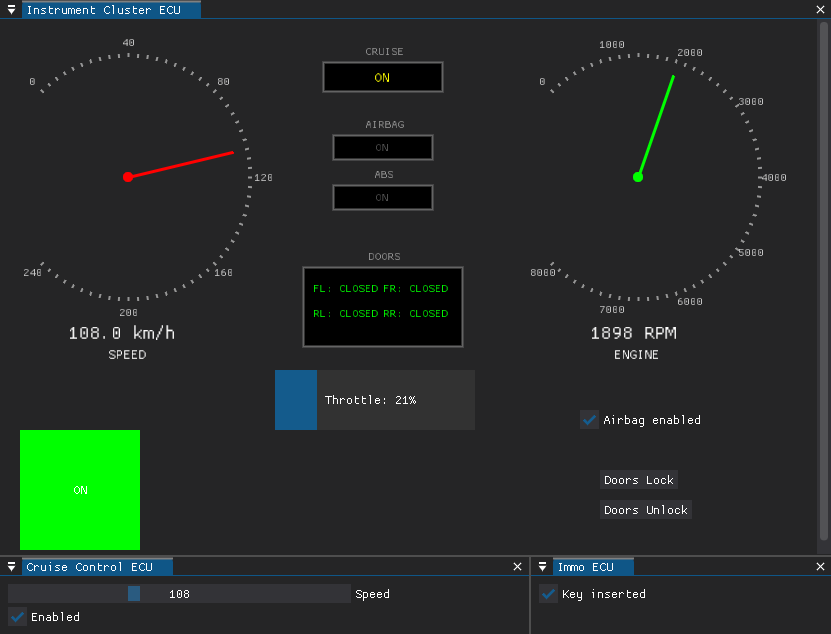 infobyte/doggie_workshop
Simulateur de bus CAN pour véhicules, conçu pour s’entraîner aux attaques offensives en sécurité automobile. Il émule plusieurs ECU afin de permettre…
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide
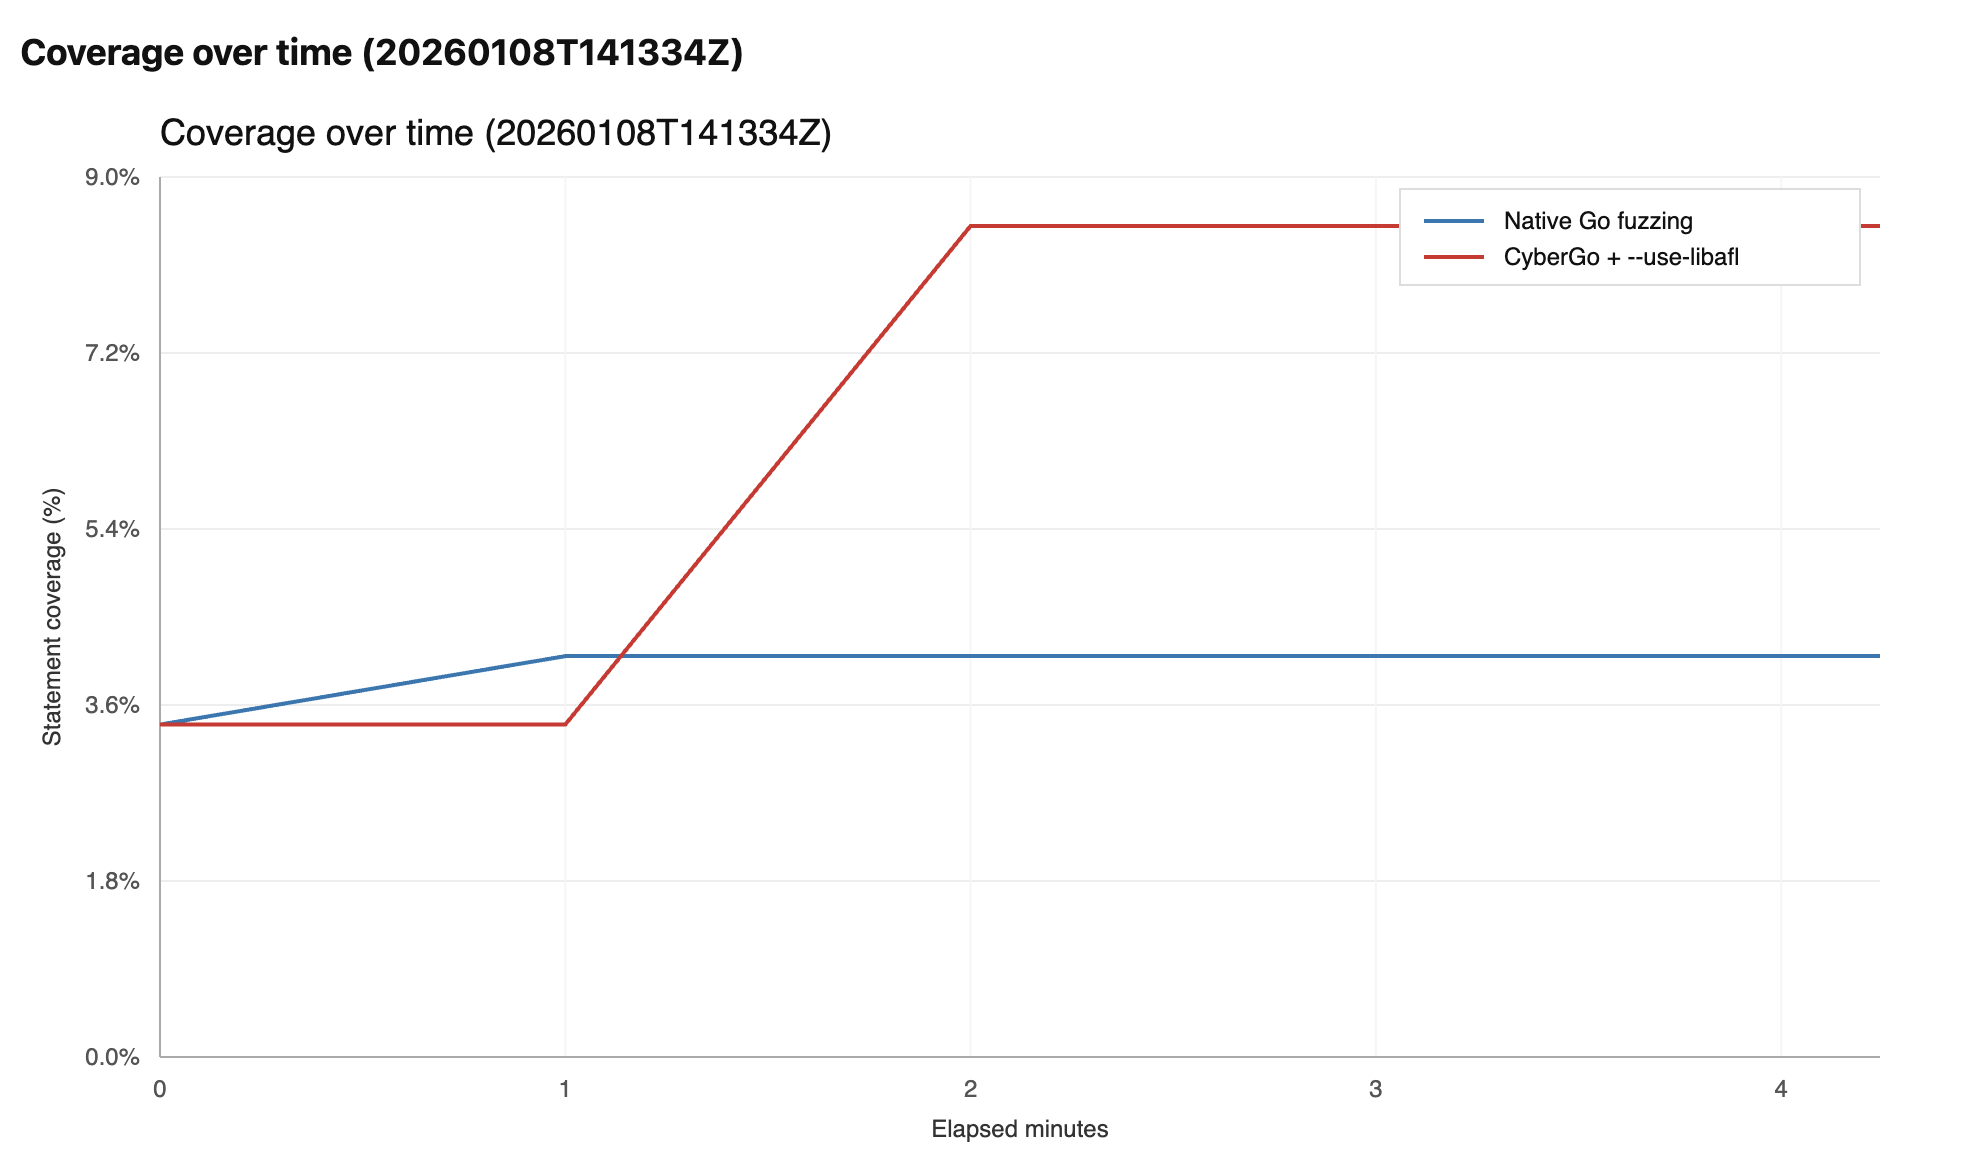 trailofbits/gosentry
Chaîne d'outils Go orientée sécurité, axée sur des capacités de fuzzing de pointe.