
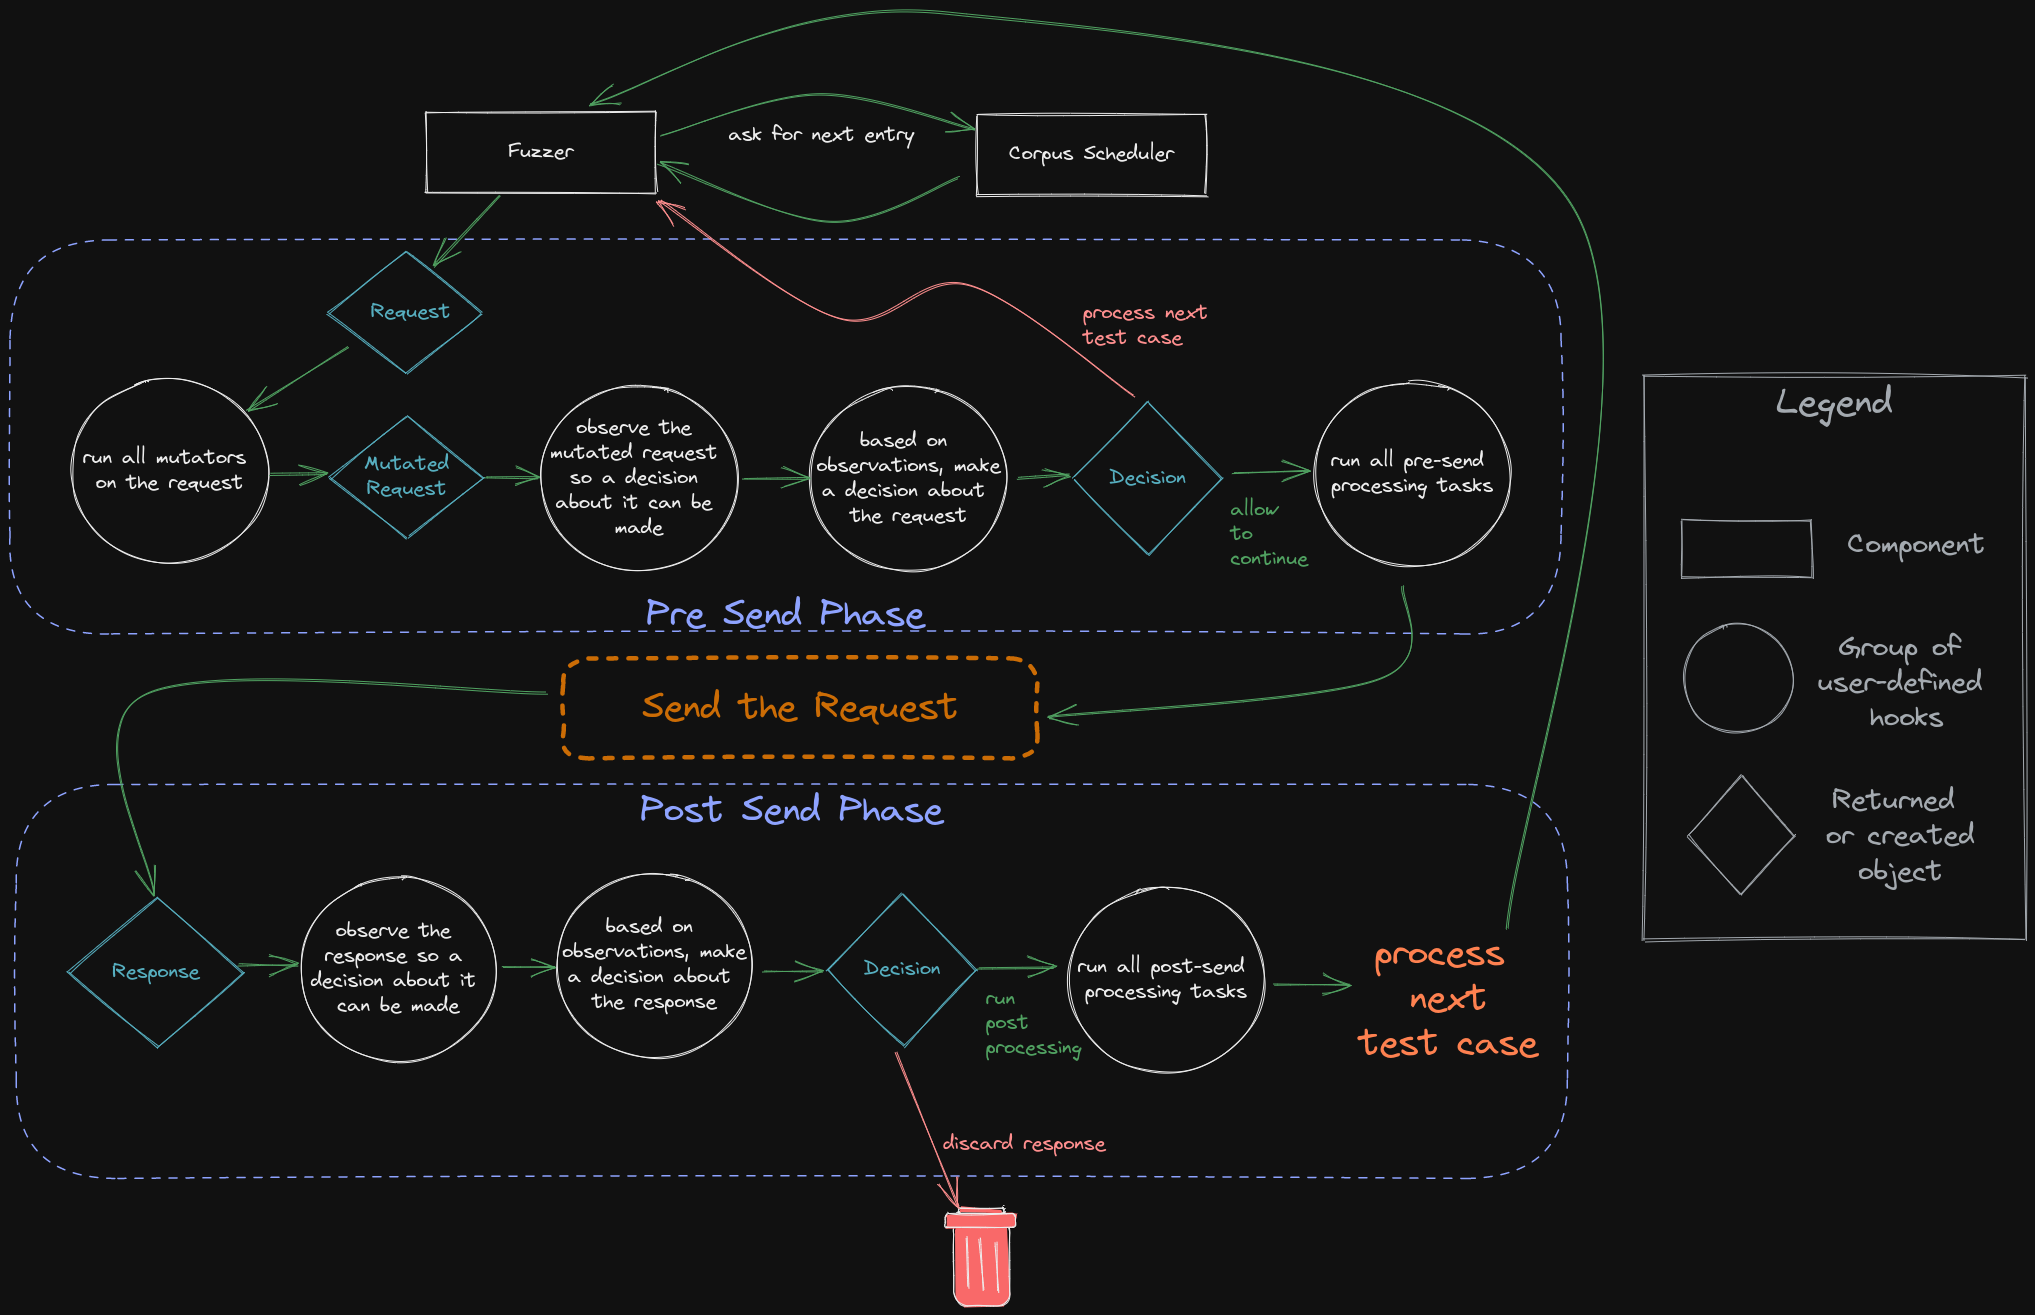
feroxfuzz
 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
api-security-testingweb-securityfuzzing+1
223
epi052/feroxfuzzDéveloppez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
 star-sg/presentations
Collection organisée de supports de présentations de conférences de sécurité offensive couvrant l'exploitation de noyaux et de mobiles, les évasions…
 impalabs/hyperpom
Fuzzer AArch64 basé sur l'hyperviseur Apple Silicon.
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
 ya551n3/bug-bounty-wordlists
Collection soigneusement sélectionnée de wordlists pour la chasse aux bug bounty, couvrant les répertoires, les sous-domaines, les paramètres, les…
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 hardik05/damn_vulnerable_c_program
Un exemple de programme C contenant du code vulnérable pour des types courants de vulnérabilités. Il peut être utilisé pour illustrer les concepts de…
 icicle-emu/icicle
Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…
 postmodern/wordlist.rb
Une bibliothèque Ruby et un CLI pour générer et travailler avec des listes de mots.
 tandasat/hypervisor-101-in-rust
Les supports du cours « Hypervisor 101 in Rust », un cours d'une journée, pour apprendre rapidement la technologie de virtualisation assistée par le…
 hugsy/windbg_js_scripts
Jouets scripts pour jouer avec l'API JS de WinDbg
 zhangzhuosjtu/web3bugs
Démystifier les bugs exploitables dans les contrats intelligents
 dvyukov/centipede
Moteur de fuzzing distribué guidé par la couverture, compatible avec les cibles libFuzzer ; passe à l'échelle jusqu'à des milliers de tâches…
 samsung/utopia
Génération automatisée de pilotes de fuzz basée sur UT
 dsecuredcom/ffufpostprocessing
Outil Golang qui aide à supprimer les entrées non pertinentes de votre fichier de résultats ffuf.
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing de contrats intelligents extrêmement rapide
 google/buzzer
Chaîne d'outils de fuzzing eBPF pour générer des programmes eBPF aléatoires et valider le comportement du vérificateur et de l'exécution du noyau.…