

sgxray
 baiduxlab/sgxray
Outil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
static-analysisvulnerability-analysisfuzzing+2
43
baiduxlab/sgxrayOutil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
 ttdennis/fpicker
Suite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…
 0ffffffffh/dragondance
Plugin de visualisation de couverture de code binaire pour Ghidra
 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
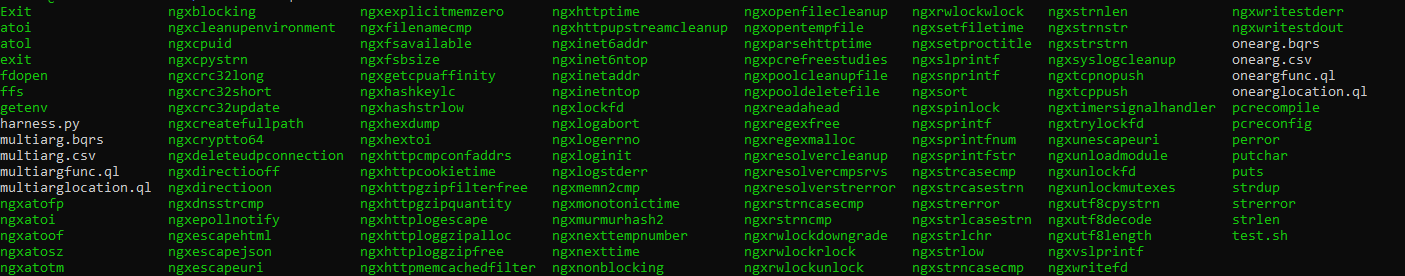 parikhakshat/autoharness
Un outil qui crée automatiquement des harnais de fuzzing à partir d'une bibliothèque
 redsection/pfuzz
Fuzzer modulaire de contournement de WAF avec multithreading, manipulation de requêtes et encodage de payload pour les tests d'applications web en…
 ethicalhackingplayground/wordlistgen
Génère des listes de mots spécifiques à la cible pour le Fuzzing avec fuff
 sqlancer/sqlancer
Tests automatisés pour trouver des bugs de logique et de performance dans les systèmes de bases de données.
 r0075h3ll/oralyzer
Scanner de vulnérabilités de redirection ouverte basé sur Python qui fuzz les URLs pour détecter les redirections basées sur les en-têtes, JavaScript…
 hugsy/cfb
Moniteur IRP de style ProcMon pour les pilotes Windows. Capture et journalise les paquets de requêtes d'E/S via un pilote noyau et un courtier en…
 0vercl0k/wtf
Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…
 kazet/wpgarlic
Un fuzzer de plugin WordPress de preuve de concept
 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…
 fcavallarin/domdig
Scanner DOM XSS pour les applications monopages
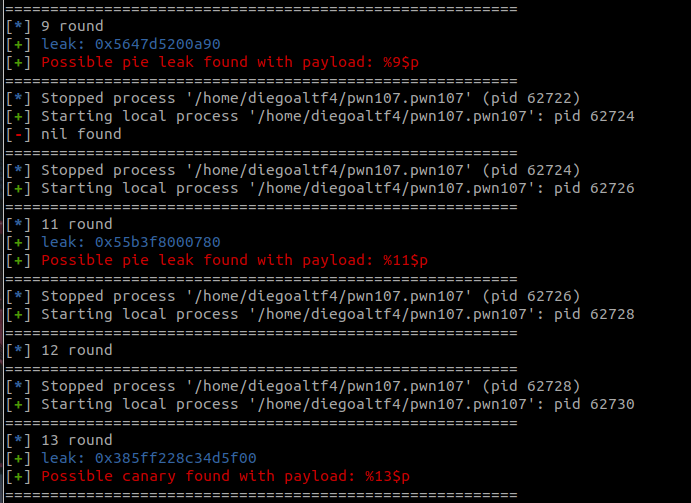 diego-altf4/glufs
Outil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…
 gokulapap/reconator
Framework de reconnaissance automatisé avec plus de 17 modules pour l'énumération de sous-domaines, le brute-forcing de répertoires, l'extraction de…
 nikic/php-fuzzer
Fuzzer guidé par la couverture d'arêtes pour bibliothèques PHP qui détecte les bugs via des plantages, des dépassements de temps et des…
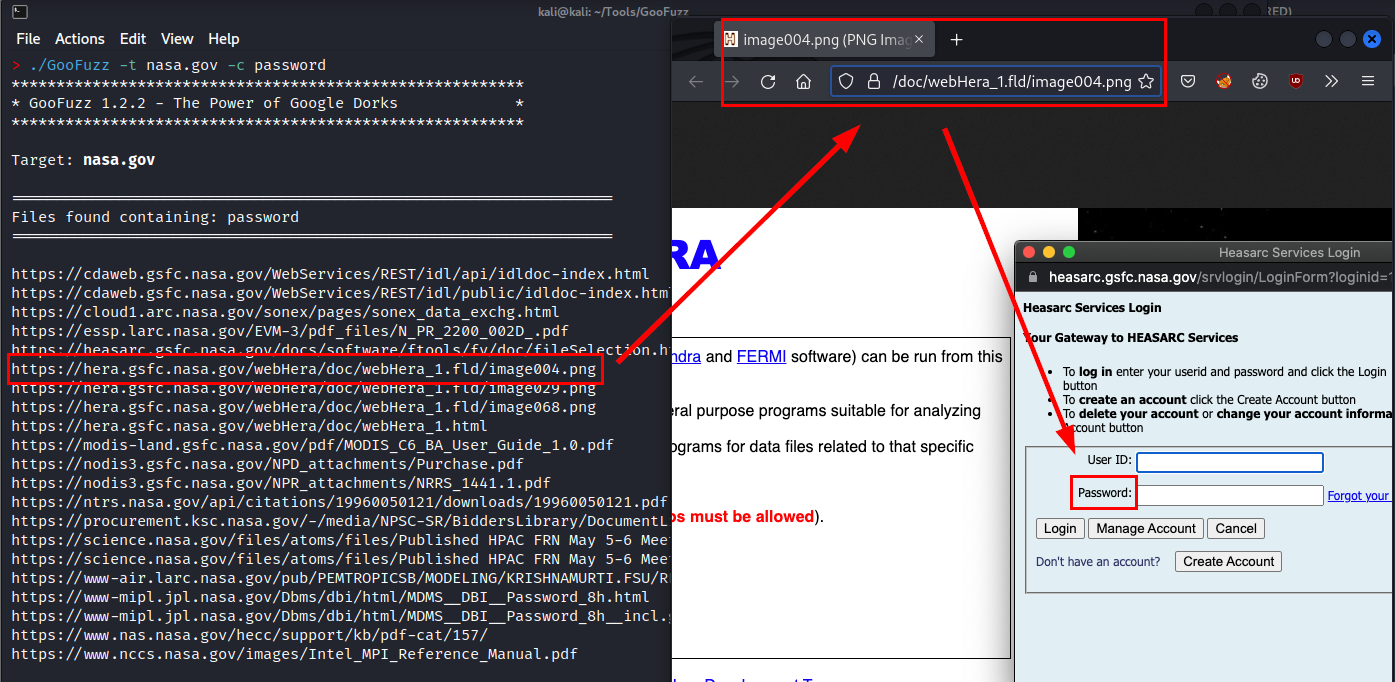 m3n0sd0n4ld/goofuzz
Outil de fuzzing basé sur Bash qui exploite Google Dorking pour l'énumération furtive de répertoires, fichiers, sous-domaines et paramètres sans…