
restler-fuzzer
RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…

RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…

Un puissant outil de réécriture statique de binaires

WireBug est un ensemble d'outils pour les tests de pénétration de la voix sur IP.

SSRFuzz est un outil pour trouver des vulnérabilités de type Server Side Request Forgery, avec des capacités d'enchaînement CRLF.

FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares

AFL++ est un fuzzer de pointe, et n°1 dans les benchmarks. Il était à l'origine basé sur AFL. Aujourd'hui, il est livré avec qemu 5.1, une couverture…

Un fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique

Le script Wicked sick v2.0 est destiné à automatiser votre processus de reconnaissance de manière organisée.

Mobile Edge-Dynamic Unified Security Analysis

Outil d'analyse dynamique basé sur Frida qui identifie automatiquement les vulnérabilités de sideloading de DLL et de détournement COM dans les…

Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités

PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN

Un outil rapide pour scanner les vulnérabilités de pollution de prototype côté client écrit en Rust. 🦀

Cours d'exploitation offensive de logiciels

Trouver les expressions régulières vulnérables à ReDoS (déni de service par expression régulière)

Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)

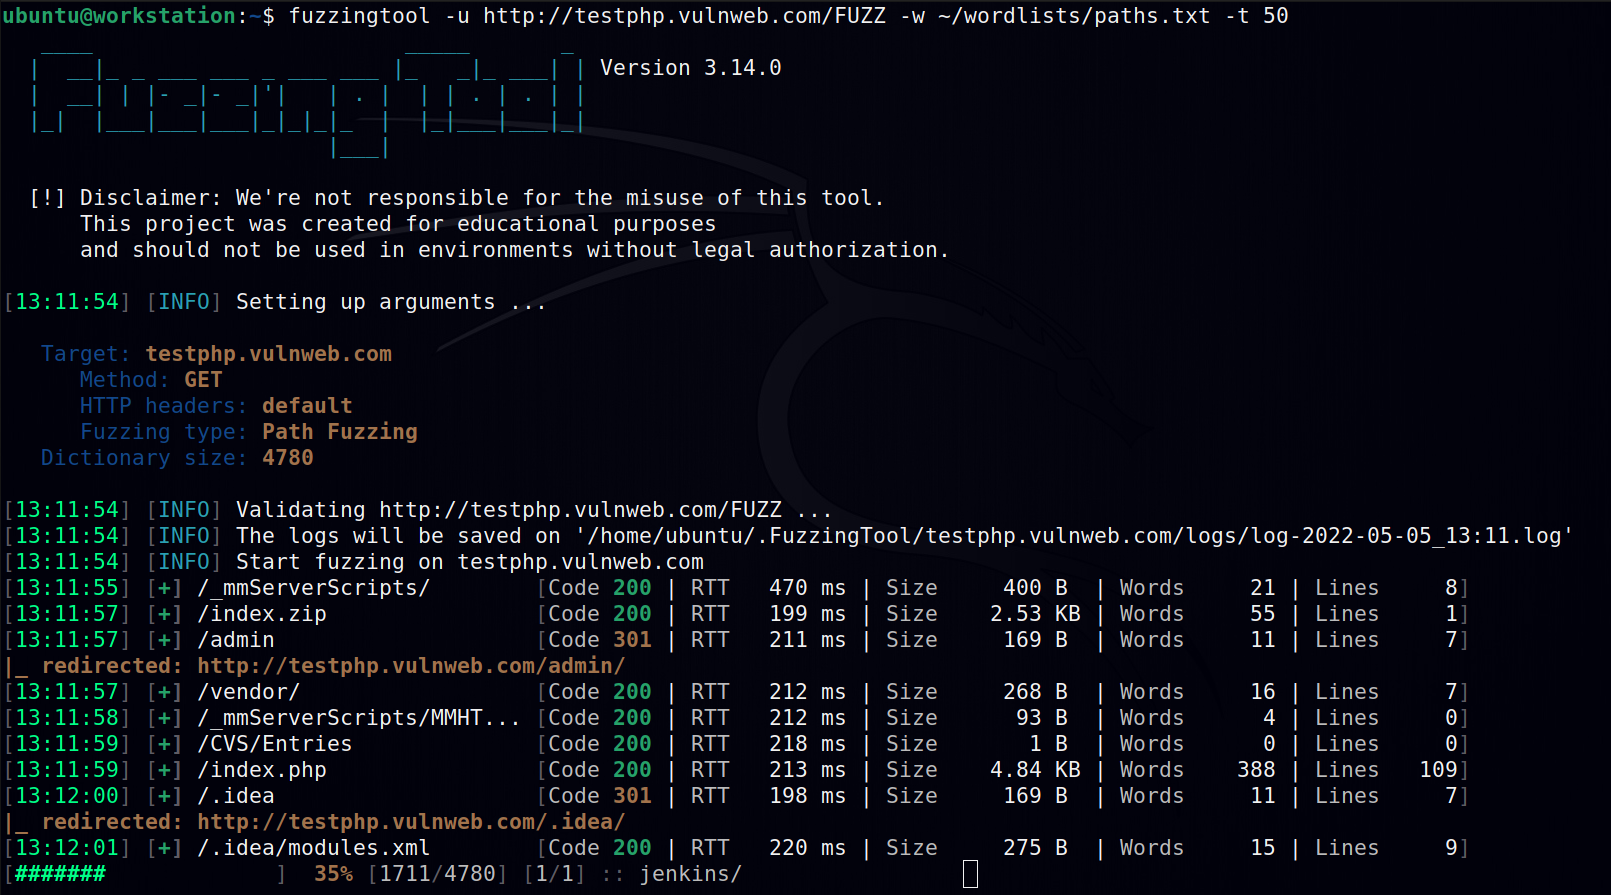
Logiciel de fuzzing utilisé lors de tests d'intrusion d'applications web.

Un utilitaire en ligne de commande pour la création et l'injection de paquets réseau.