
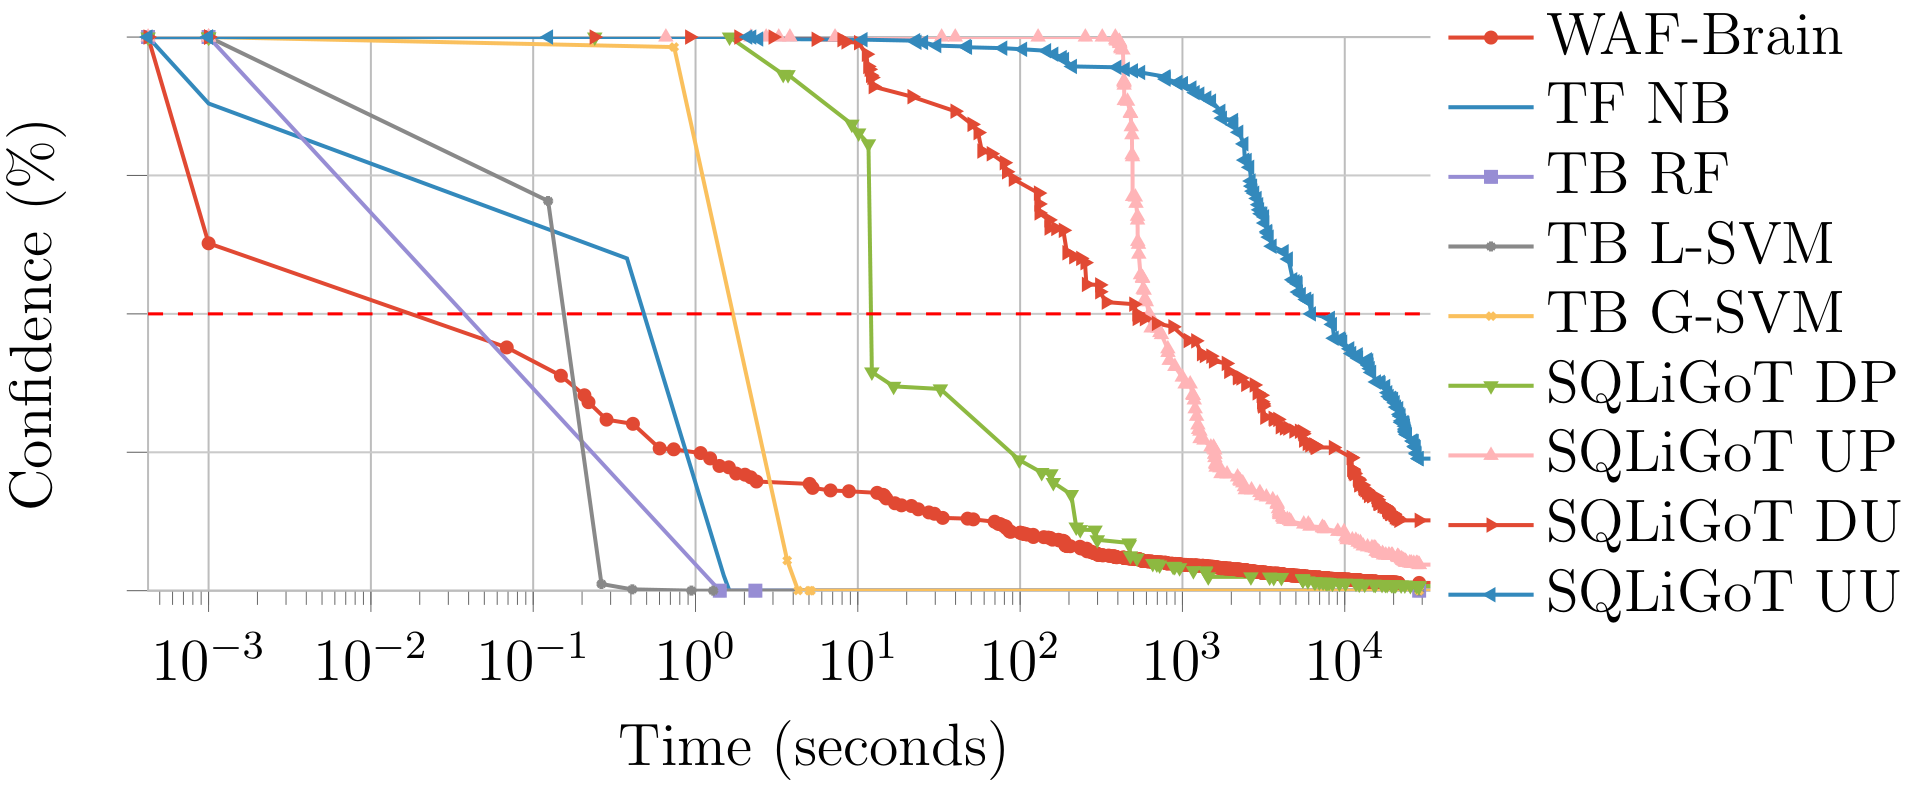
WAF-A-MoLE
 avalz/waf-a-mole
Un fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique
waf-bypassweb-securityfuzzing+2
avalz/waf-a-moleUn fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique
 storenth/lazyrecon
Le script Wicked sick v2.0 est destiné à automatiser votre processus de reconnaissance de manière organisée.
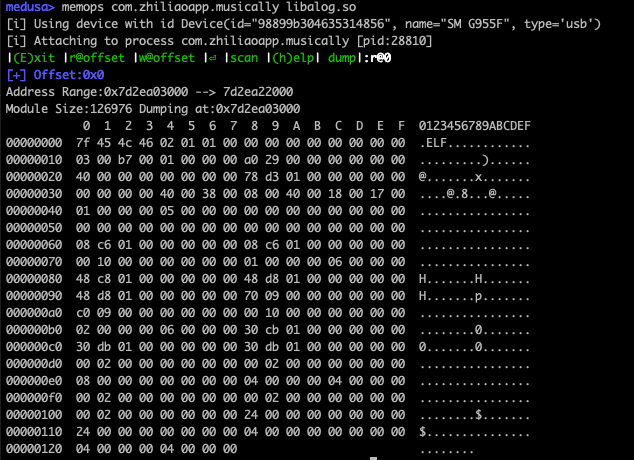 ch0pin/medusa
Analyse de sécurité unifiée dynamique en périphérie mobile
 conscioushacker/wfh
Outil d'analyse dynamique basé sur Frida qui identifie automatiquement les vulnérabilités de sideloading de DLL et de détournement COM dans les…
 internon/inter-recon
Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités
 seungsoo-lee/delta
PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN
 dwisiswant0/ppfuzz
Un outil rapide pour scanner les vulnérabilités de pollution de prototype côté client écrit en Rust. 🦀
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
 doyensec/regexploit
Trouver les expressions régulières vulnérables à ReDoS (déni de service par expression régulière)
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
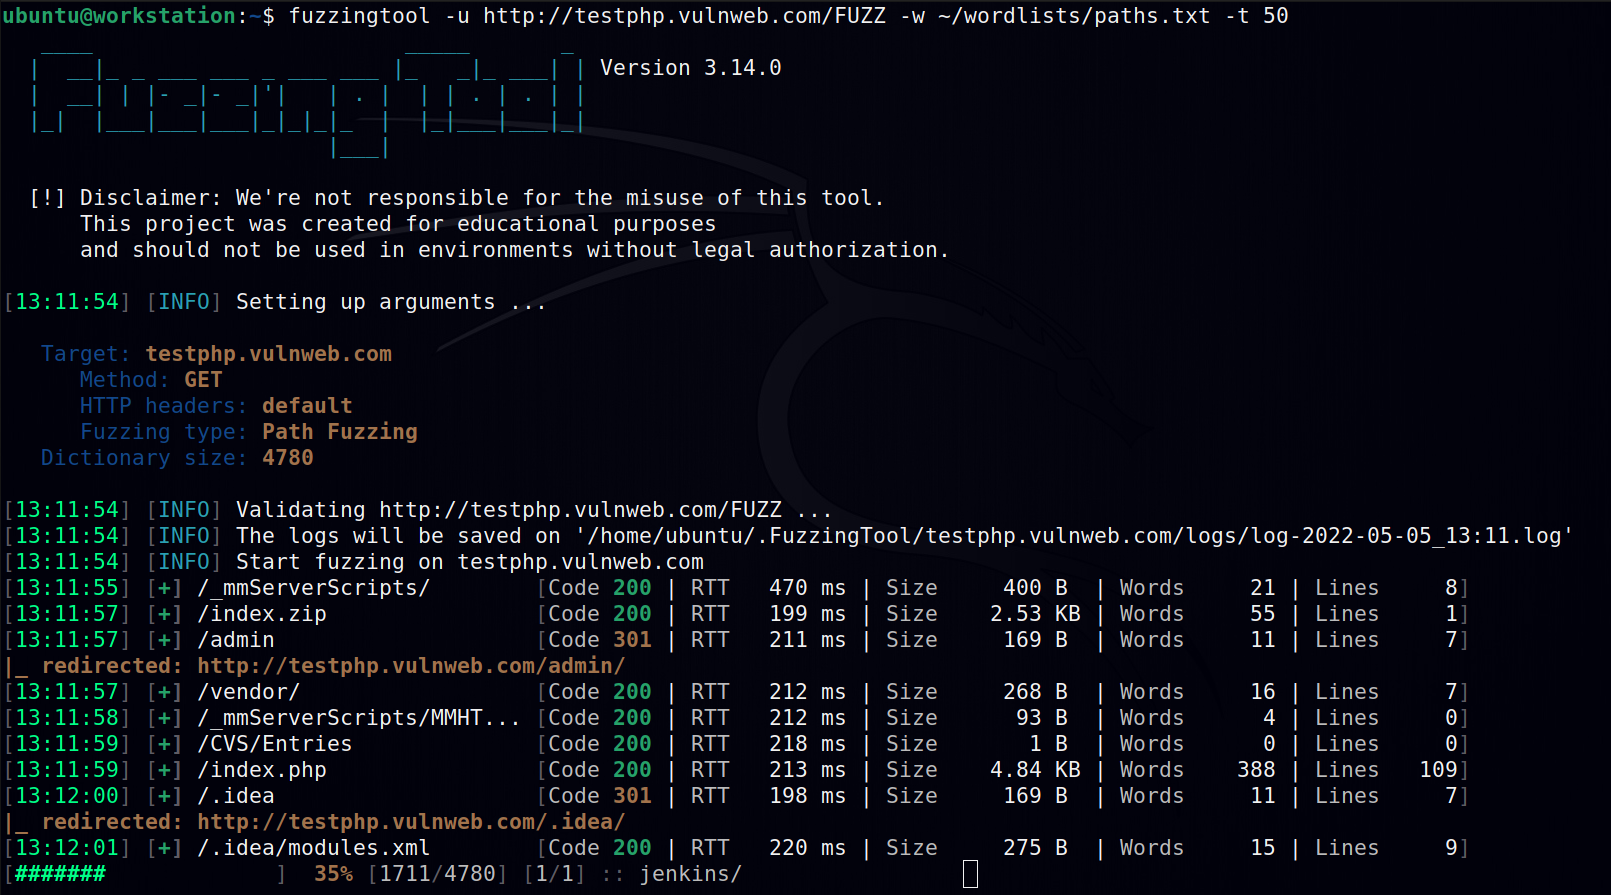 nescau-ufla/fuzzingtool
Logiciel de fuzzing utilisé lors de tests d'intrusion d'applications web.
 libnet/nemesis
Un utilitaire en ligne de commande pour la création et l'injection de paquets réseau.
 baiduxlab/sgxray
Outil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
 ttdennis/fpicker
Suite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…
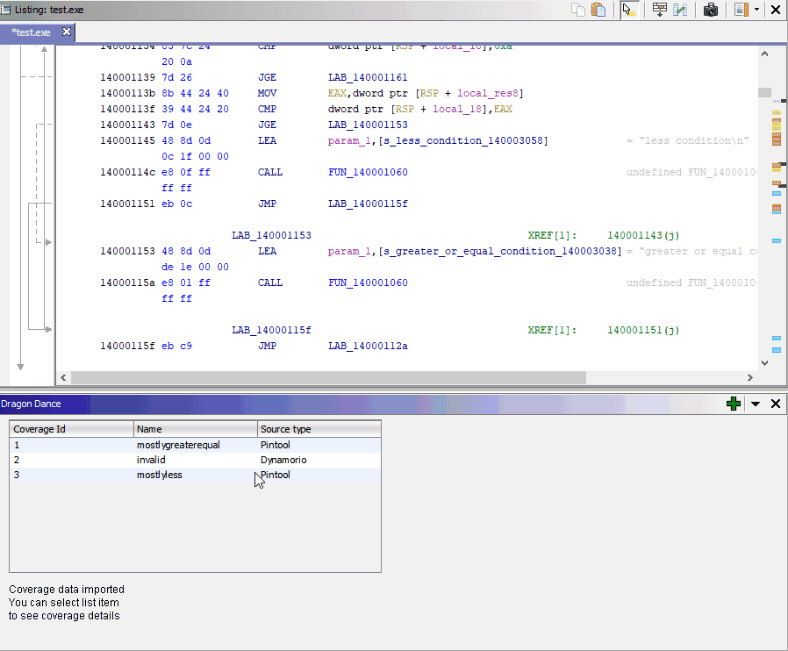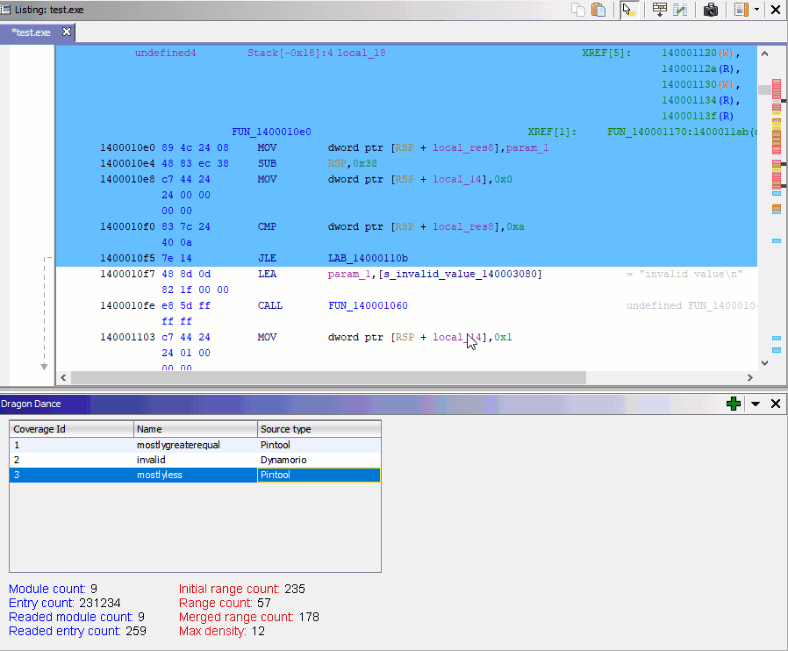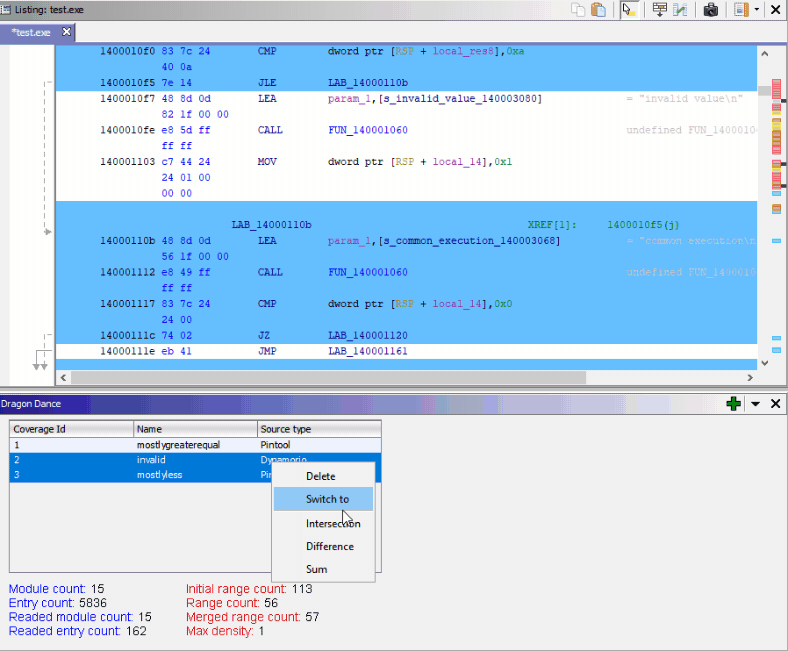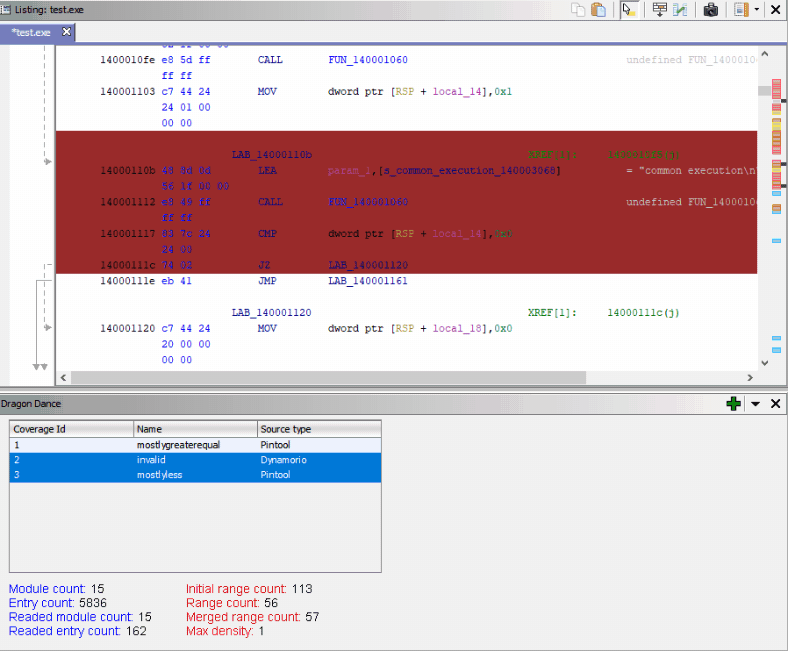 0ffffffffh/dragondance
Plugin de visualisation de couverture de code binaire pour Ghidra
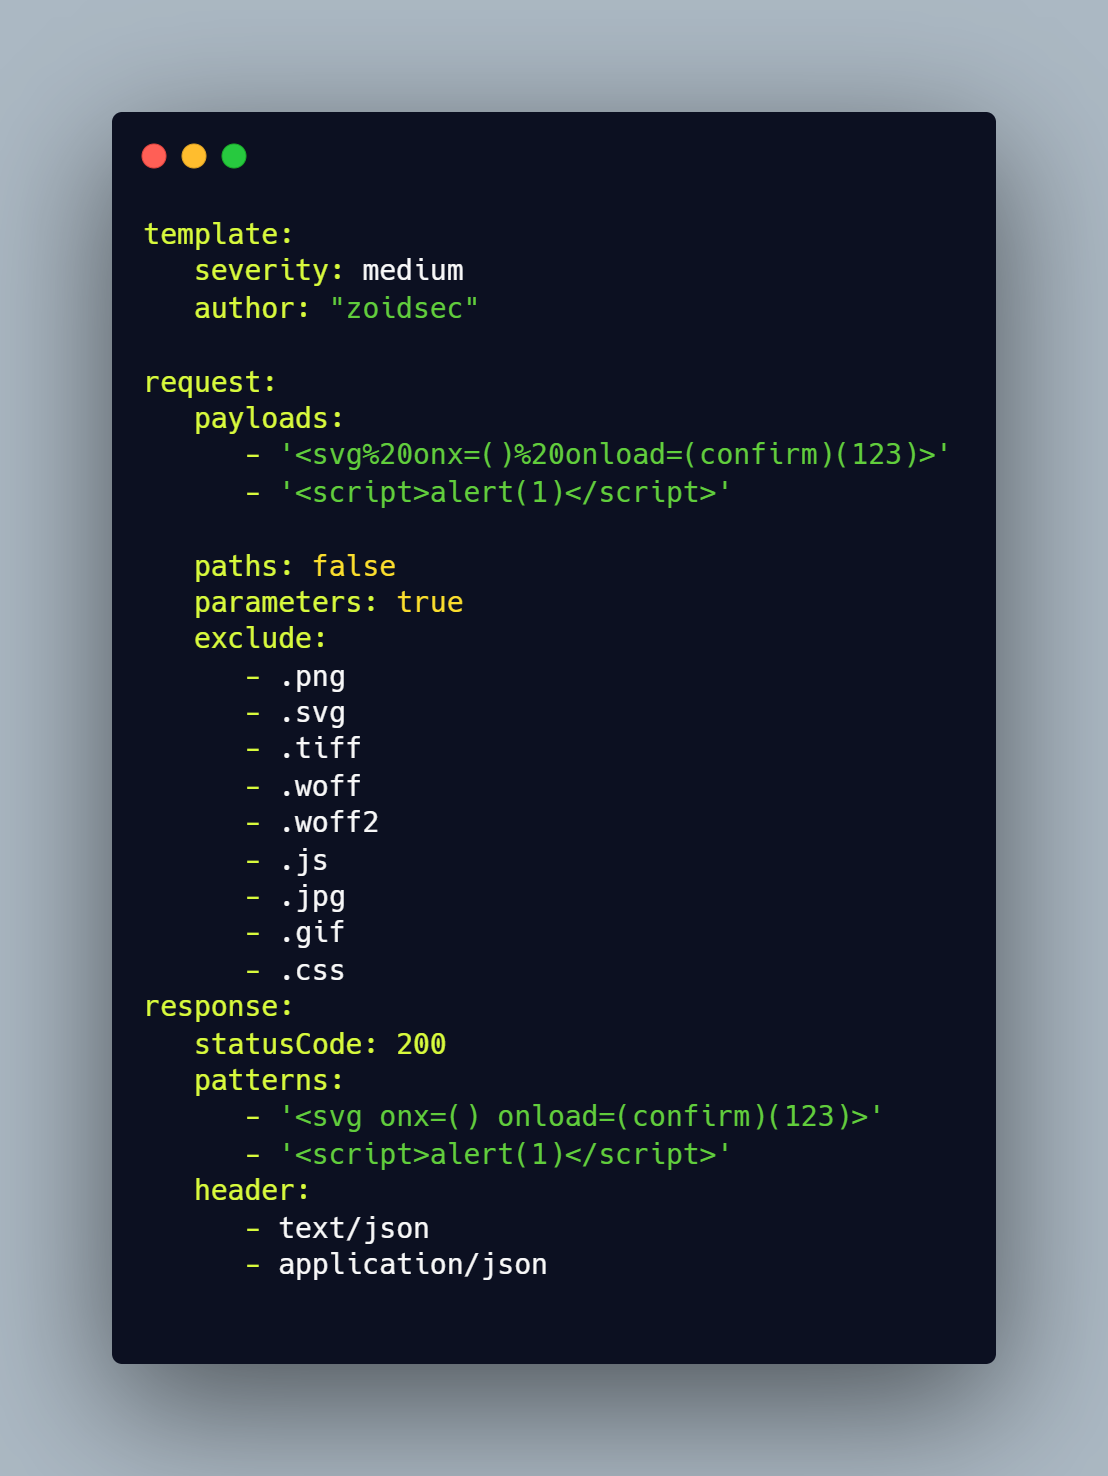 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
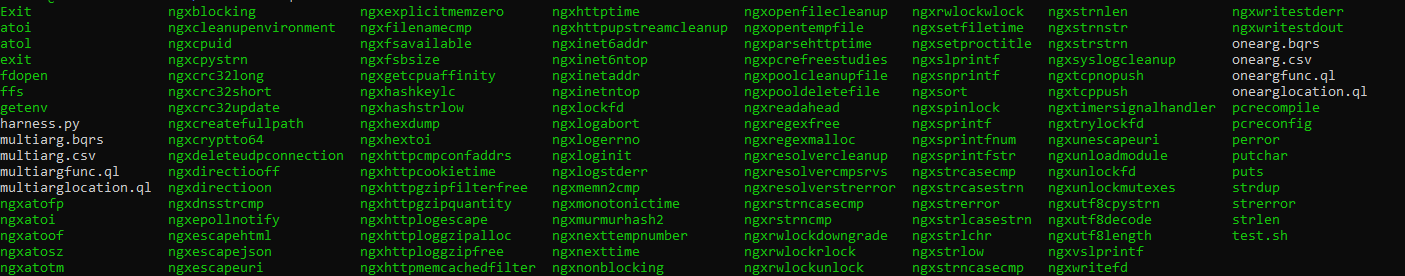 parikhakshat/autoharness
Un outil qui crée automatiquement des harnais de fuzzing à partir d'une bibliothèque
 redsection/pfuzz
Fuzzer modulaire de contournement de WAF avec multithreading, manipulation de requêtes et encodage de payload pour les tests d'applications web en…