

Router-Exploit-Shovel
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
embedded-systems-securityexploit-frameworksiot-security+6
54
arthastang/router-exploit-shovelGénération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 samsung/cotopaxi
Ensemble d'outils pour les tests de sécurité des appareils de l'Internet des objets utilisant des protocoles IoT réseau spécifiques
 ioactive/laf
Ce projet a pour but de fournir une série d'outils pour fabriquer, parser, envoyer, analyser et casser un ensemble de paquets LoRaWAN afin d'auditer…
 pagalaxylab/unifuzzer
Un outil de fuzzing pour binaires closed-source basé sur Unicorn et LibFuzzer
 netzob/netzob
Boîte à outils open source pour la rétro-ingénierie, la modélisation et le fuzzing des protocoles de communication. Elle déduit les formats de…
 b2r2-org/b2r2
B2R2 est un cadre d'analyse binaire entièrement géré écrit en F#. Il fournit un ensemble riche d'algorithmes, de fonctions et d'outils pour la…
 m4b/goblin
Un crate espiègle et multiplateforme pour l'analyse binaire, écrit en Rust
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
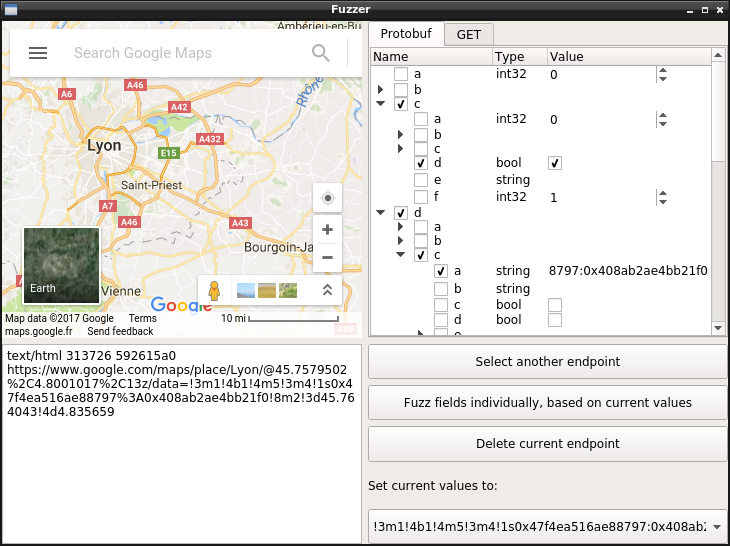 marin-m/pbtk
Un ensemble d'outils pour la rétro-ingénierie et le fuzzing d'applications basées sur Protobuf
 panda-re/lava
LAVA : Ajout automatisé de vulnérabilités à grande échelle
 lc/theftfuzzer
TheftFuzzer est un outil qui fuzze les implémentations de Cross-Origin Resource Sharing pour les mauvaises configurations courantes.
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 traxes/zeno
Découverte automatique de vulnérabilités
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
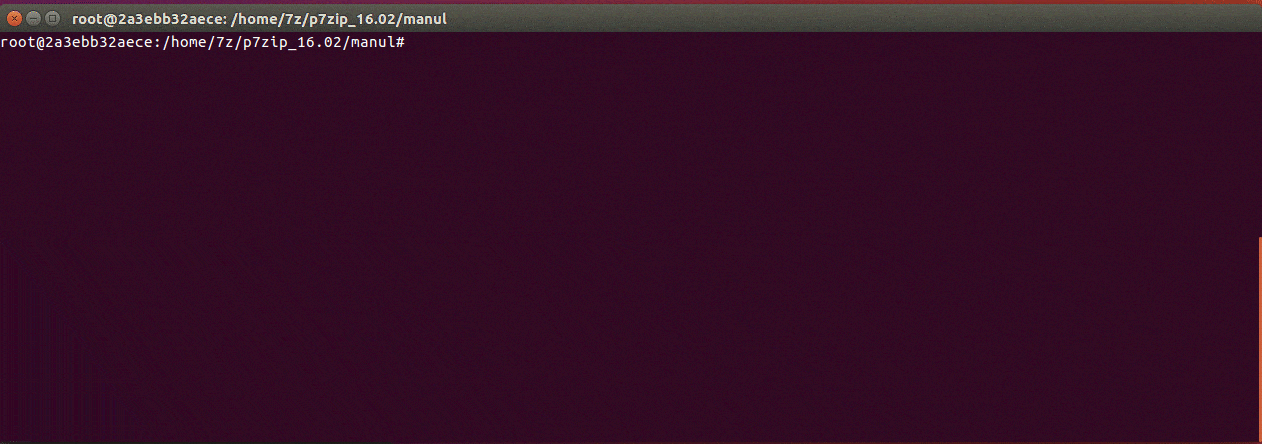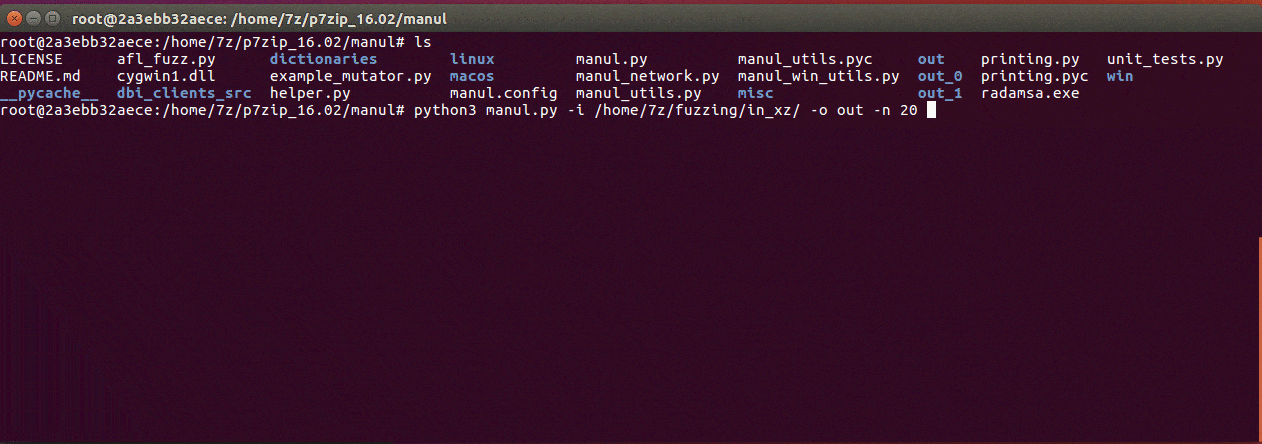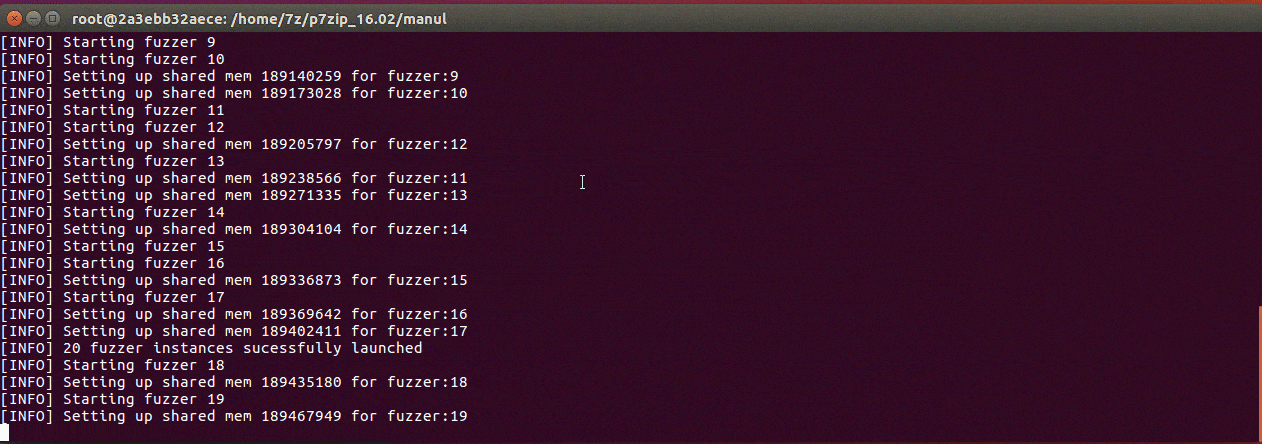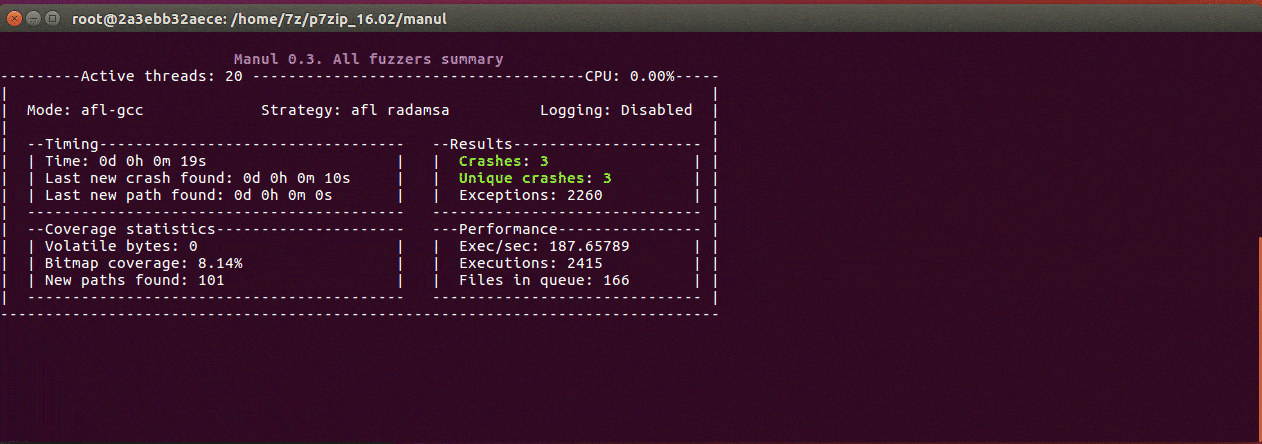 mxmssh/manul
Manul est un fuzzer parallèle guidé par la couverture pour binaires open-source et blackbox sur Windows, Linux et MacOS
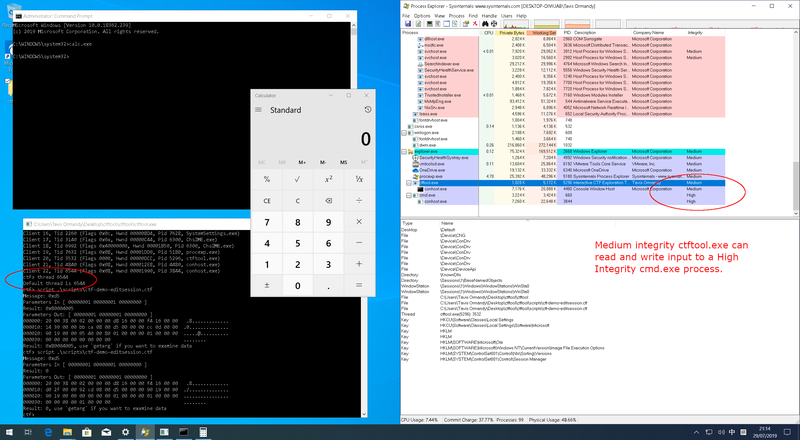 taviso/ctftool
Outil interactif d'exploration de CTF
 damian89/extended-ssrf-search
Scanner ssrf intelligent utilisant différentes méthodes comme parameter brute forcing en post et get...