external_zlib_CVE-2022-37434

Bibliothèque de compression de données à usage général implémentant les formats zlib, deflate et gzip, avec des fonctions thread-safe et une prise en…

Bibliothèque de compression de données à usage général implémentant les formats zlib, deflate et gzip, avec des fonctions thread-safe et une prise en…

Bibliothèque C pour analyser, modifier et enregistrer les métadonnées EXIF, avec un accent sur la résolution de CVE-2020-0198 dans AOSP10.

Bibliothèque C pour analyser, modifier et enregistrer les données EXIF, corrigée pour CVE-2020-0181 afin de prévenir un dépassement de tampon sur le…

Dépôt de code source pour Expat 2.1.0, une bibliothèque d'analyse XML orientée flux, avec un accent sur l'analyse et le traitement de CVE-2022-43680.

Bibliothèque C pour analyser, éditer et enregistrer des données EXIF, avec un accent sur le traitement de CVE-2020-0452 dans AOSP10. Fournit une API…

Bibliothèque C pour l'analyse XML, corrigée pour CVE-2022-25315, fournissant une analyse XML orientée flux avec des gestionnaires pour un traitement…

Bibliothèque C pour l'analyse de XML, offrant une analyse orientée flux avec enregistrement de gestionnaires, prenant en charge l'encodage UTF-16 et…

Bibliothèque C pour l'analyse XML, corrigée pour CVE-2022-23852, fournissant une analyse XML orientée flux avec des gestionnaires pour un traitement…

Une collection complète de 12 défis d'exploitation web conteneurisés couvrant CVE-2023-25690, les contournements WebAuthn, le smuggling HTTP/3 et les…

Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…

Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…

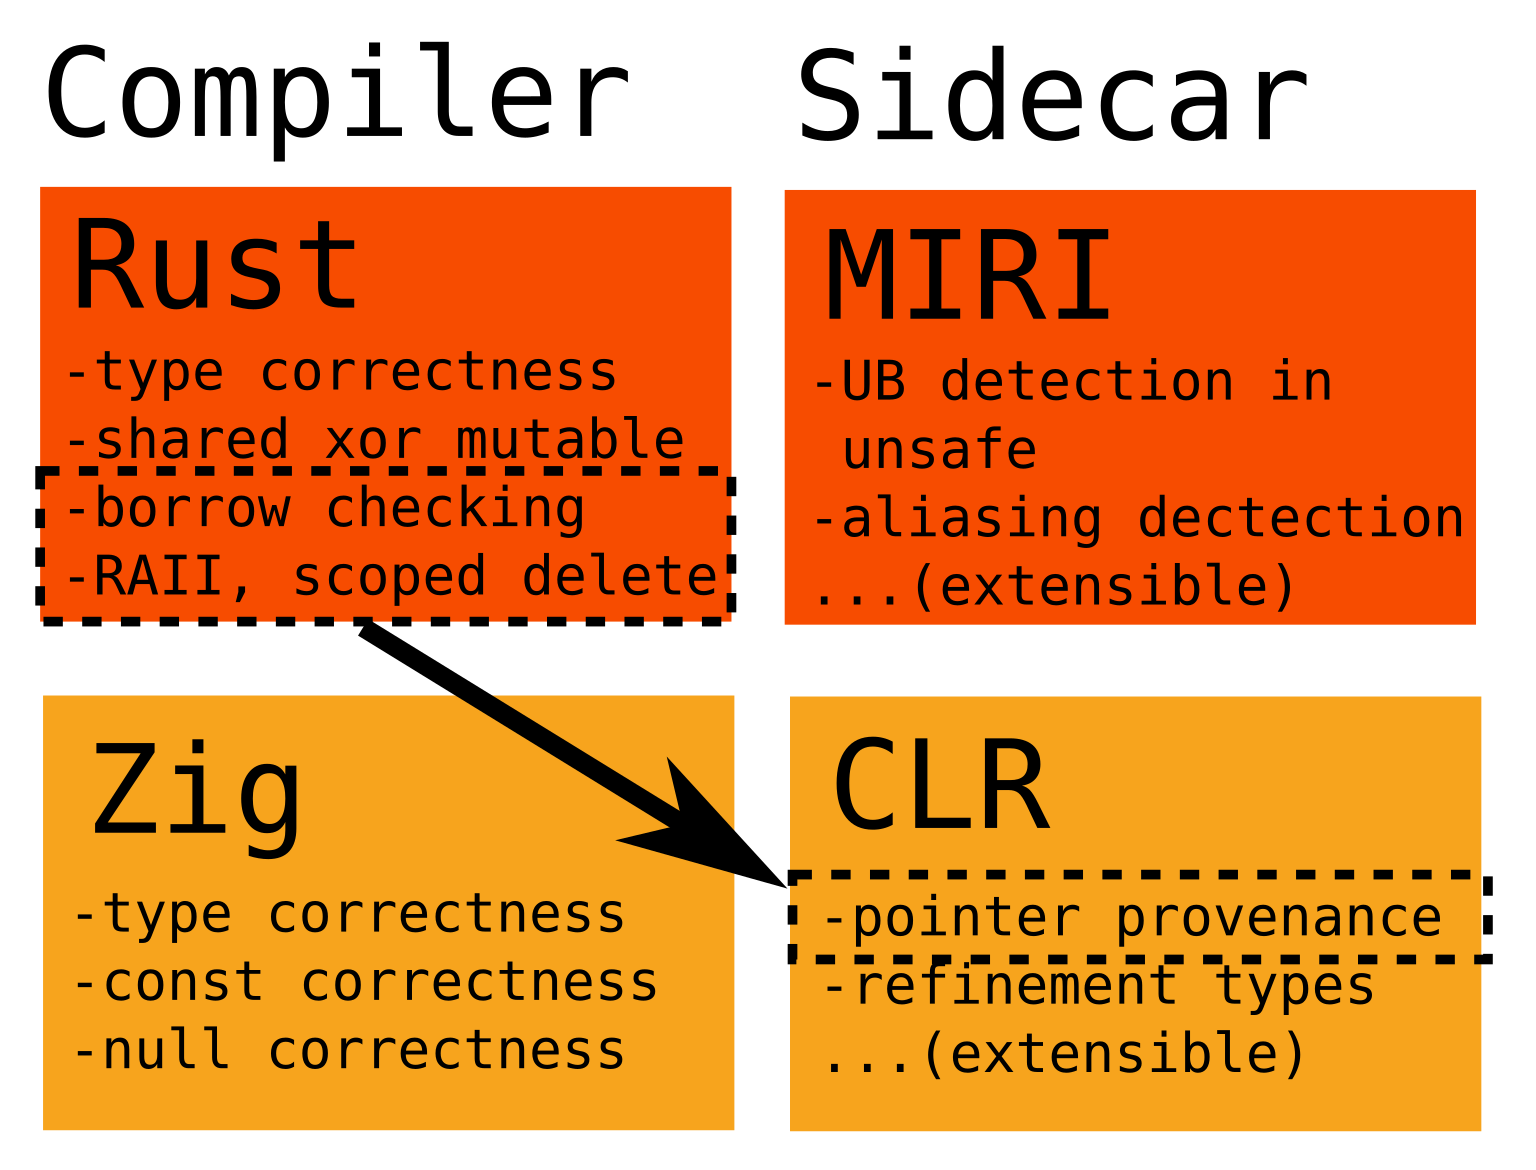
Vérificateur pour les durées de vie et autres types de raffinement

Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…

Sans dongle, sans root, outil d'évaluation de sécurité Bluetooth pour écouteurs sans fil affectés par la chaîne de vulnérabilités du SDK Airoha…

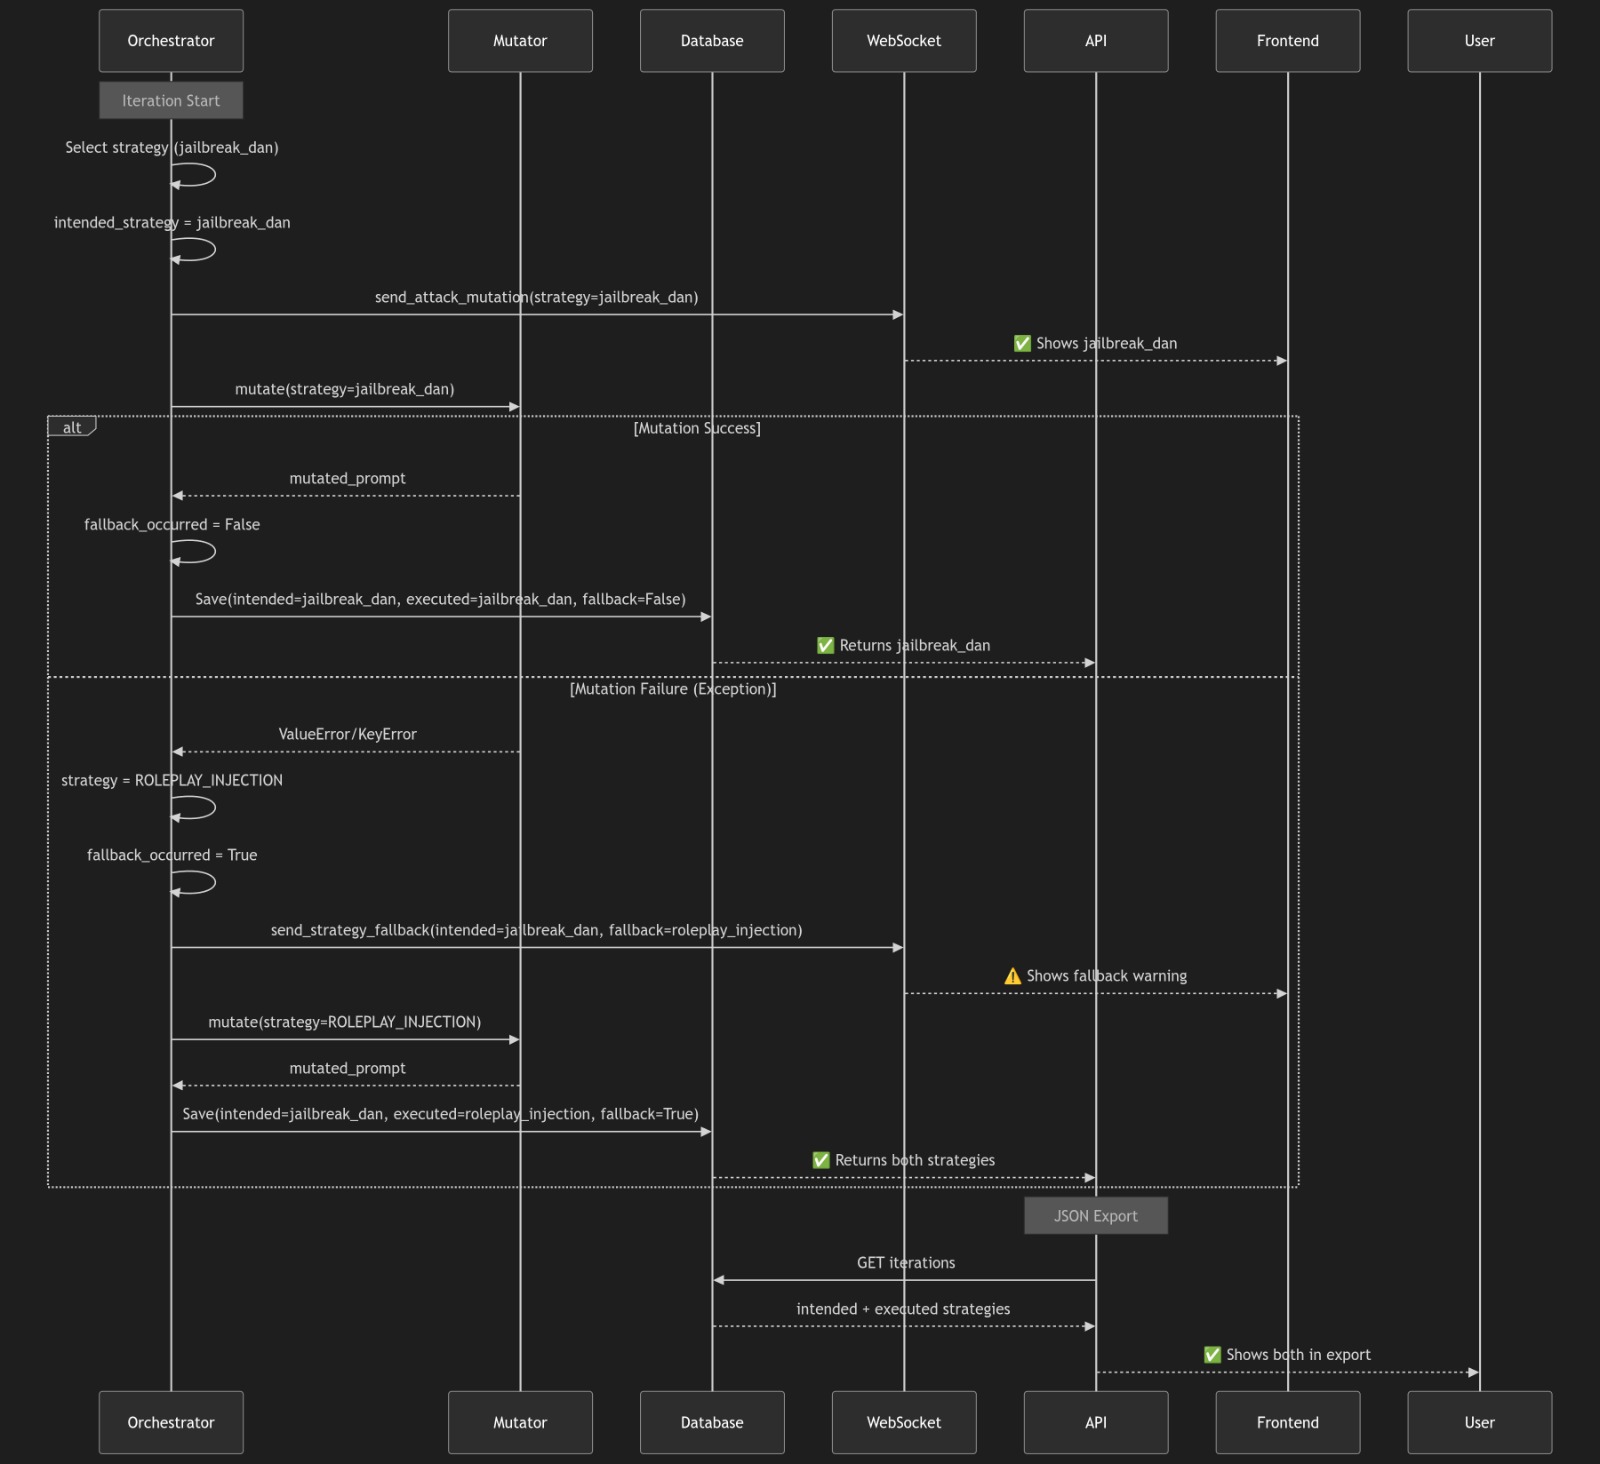
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge

Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…

Un framework Linux permettant de définir des shims de cartes PCIe "virtuelles" définis par l'espace utilisateur pour faciliter le développement de…

Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…