

bowcaster
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
embedded-systems-securitypenetration-testing-frameworksexploit-frameworks+6
138
zcutlip/bowcasterFramework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
 trailofbits/publications
Publications from Trail of Bits
 osirislab/awesome-rust-security
Liste organisée de projets et ressources impressionnants liés à Rust et à la sécurité informatique.
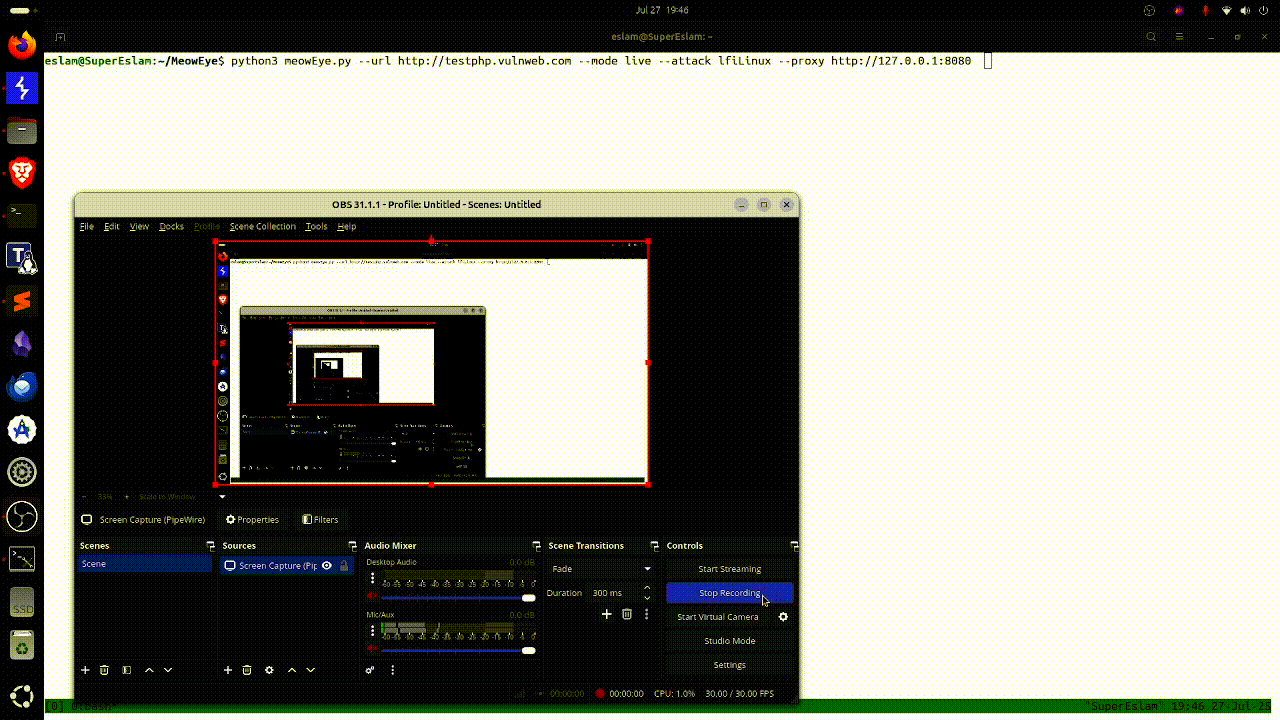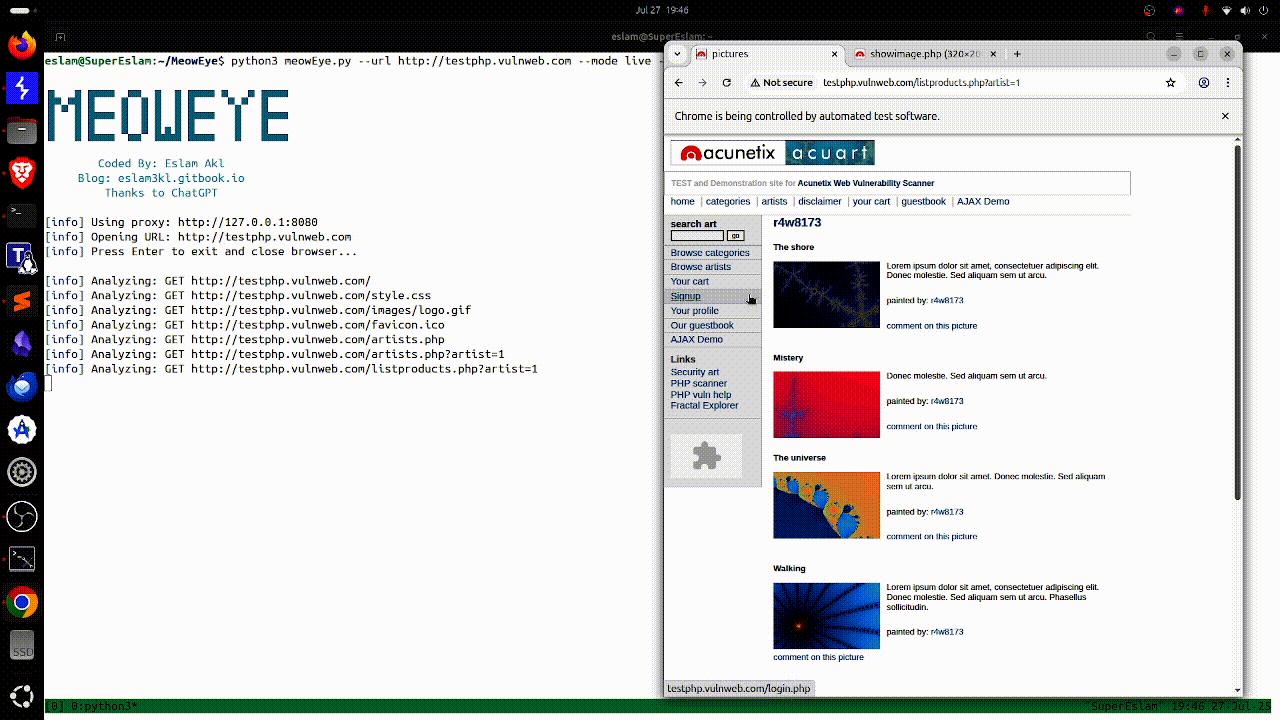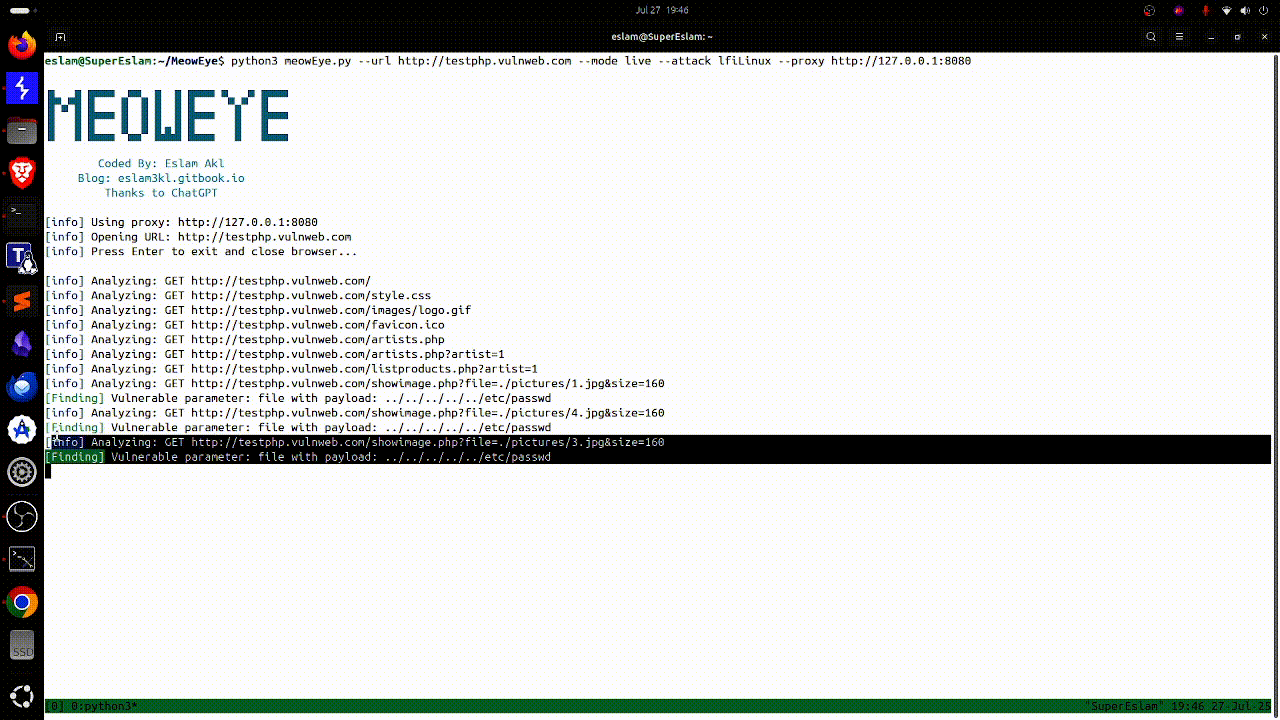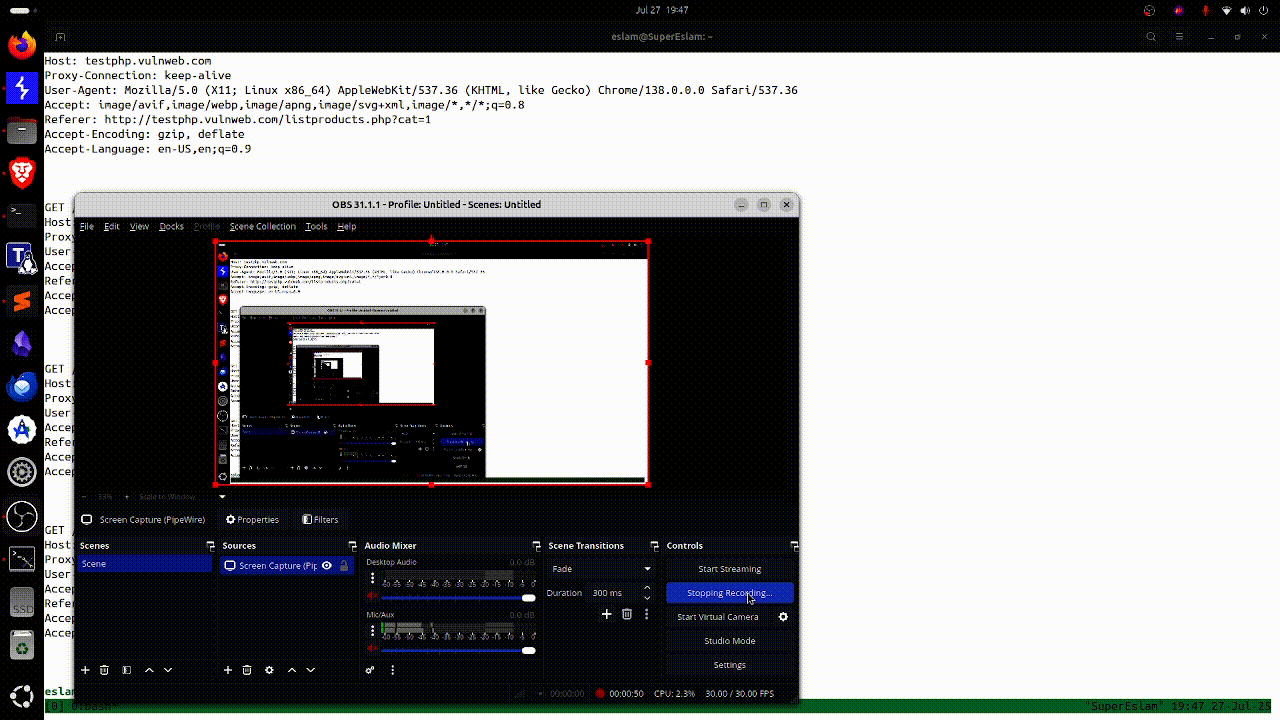 eslam3kl/meoweye
MeowEye est un scanner en temps réel permettant d'identifier de multiples vulnérabilités web dans des applications en ligne.
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
 secfigo/awesome-fuzzing
Une liste organisée de ressources sur le fuzzing ( Livres, cours - gratuits et payants, vidéos, outils, tutoriels et applications vulnérables pour…
 z-bool/venom-jwt
Outil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
 personnumber3377/windows_tcpip_fuzz
C'est ma tentative de fuzzing du pilote tcpip.sys sous Windows en utilisant scapy. Ceci est inspiré par cette vulnérabilité ici :…
 scheibling/py-log4shellscanner
Scanner pour la vulnérabilité Log4j surnommée Log4Shell (CVE-2021-44228)
 r00thunter/log4shell
Scanner générique pour Apache log4j RCE CVE-2021-44228
 runtimeverification/kernel-c-to-rust-spike
Hardening kernel C parsers via Rust rewrite + differential fuzzing + formal verification. First target: UVC (CVE-2024-53104).
 gardeniawhite/fuzzing
fuzzing avec libFuzzer, inclut openssl heartbleed (CVE-2014-0160)
 perplext/echteeteepee
Outil Go et modèle Nuclei pour tester les travaux de James Kettle (CVE-2025-32094) « HTTP/1.1 must die: the desync endgame »
 personnumber3377/dns_client_fuzzing
Fuzzing de la bibliothèque cliente DNS de Microsoft Windows. Inspiré par CVE-2026-41096.
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Proof-of-concept for CVE-2025-9951 demonstrating controlled callback execution in FFmpeg via JPEG 2000 component-mapping mismatch. Includes write-up,…
 shenli/distributed-system-testing
Compétences d'agents IA pour les tests de systèmes distribués
 foxvr-sudo/bugbounty-arsenal-resources
Checklists et modèles pour les programmes de bug bounty. Sous licence MIT.