
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
818 résultats
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Extraire automatiquement la chronologie forensique d'un dump de mémoire volatile

memory-forensicsforensicsdigital-forensics+1
133
il y a 7 mois
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs
disk-forensicspassword-crackingmemory-forensics+9
2.9kil y a 4 jours
PMAT-labs preview

PMAT-labs

GitHubhuskyhacks/pmat-labs

Laboratoires pour l'analyse pratique des malwares et le triage
reverse-engineeringforensicsmalware-analysis+3
1.1kil y a 6 mois
TrueTree preview

TrueTree

GitHubthemittenmac/truetree

Un outil en ligne de commande pour une sortie de type pstree sur macOS avec des capacités supplémentaires de capture de pid.

forensicsdigital-forensicsthreat-intelligence+1
285il y a 2 ans
IRTriage preview

IRTriage

GitHubajmartel/irtriage

Triage de réponse aux incidents - Collecte de preuves Windows pour analyse forensique
memory-forensicsforensicsdigital-forensics+1
139il y a 10 ans
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

Outil pour extraire le $UsnJrnl d'un volume NTFS
disk-forensicsforensicsdata-recovery+1
110il y a 7 ans
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Extracteur de fichiers bas niveau en ligne de commande pour NTFS
disk-forensicsforensicsdata-recovery+1
318il y a 7 ans
tscopy preview

tscopy

GitHubtrustedsec/tscopy

Outil Python qui analyse le $MFT NTFS pour copier des fichiers verrouillés lors d'une réponse à incident, en contournant les verrous du système…
disk-forensicsforensicsdata-recovery+2
103il y a 4 ans
IPCDump preview

IPCDump

GitHubguardicore/ipcdump

Traceur IPC Linux basé sur BPF pour les pipes, signaux, sockets Unix, loopback et pseudo-terminaux avec capture de métadonnées et de contenu,…
dynamic-analysis-sandboxingdebuggersforensics+1
247il y a 5 ans
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

L'outil d'acquisition mémoire multiplateforme.

memory-forensicsforensicsdigital-forensics+1
1.0kil y a 11 mois
uac preview

uac

GitHubtclahr/uac

Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
memory-forensicsforensicsinformation-gathering+3
1.4kil y a 25 jours
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

Module PowerShell pour la collecte de journaux Office 365 et Azure
forensicsdigital-forensicscloud-security+2
282il y a 1 an
etherblob-explorer preview

etherblob-explorer

GitHublitneet64/etherblob-explorer

Rechercher et extraire des fichiers blob sur le réseau de la blockchain Ethereum

osintforensicsinformation-gathering+2
43il y a 5 ans
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…

disk-forensicsioc-managementvulnerability-analysis+8
85il y a 6 mois
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
disk-forensicsioc-managementosint+9
2.7kil y a 2 jours
columbo preview

columbo

GitHubvisma-prodsec/columbo

Outil d’analyse forensique assisté par apprentissage automatique qui automatise la collecte de données mémoire, disque et système en direct sur…
memory-forensicsforensicsdigital-forensics+3
61il y a 4 ans
psc preview

psc

GitHubstealth/psc

Chiffrement de bout en bout pour sessions tty multi-saut ou portshells + transfert de port TCP/UDP
encryption-decryption-toolsforensicsnetwork-security+2
133il y a 1 an
stego-toolkit preview

stego-toolkit

GitHubdominicbreuker/stego-toolkit

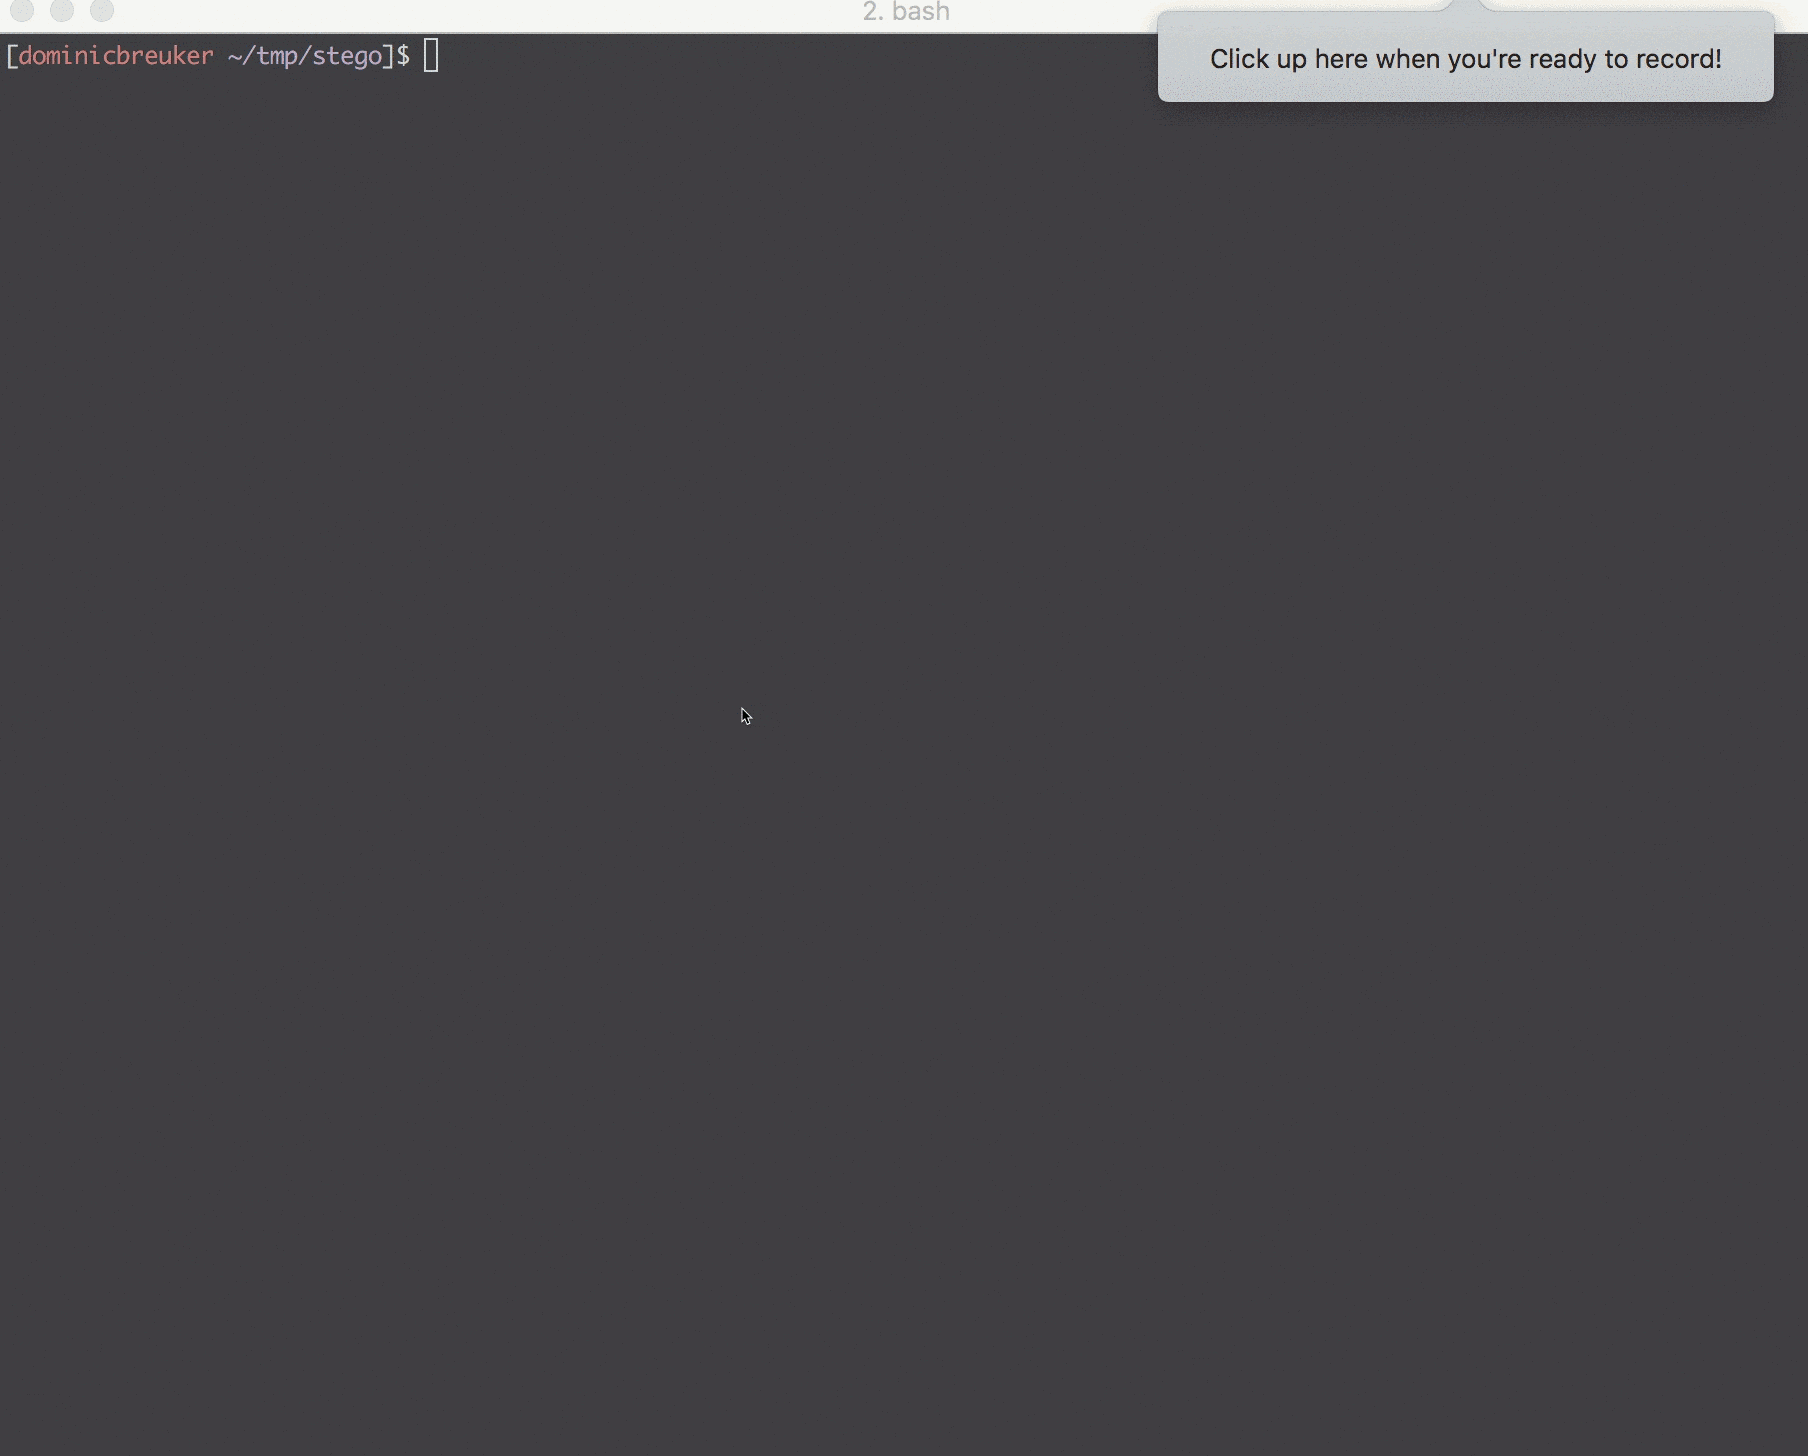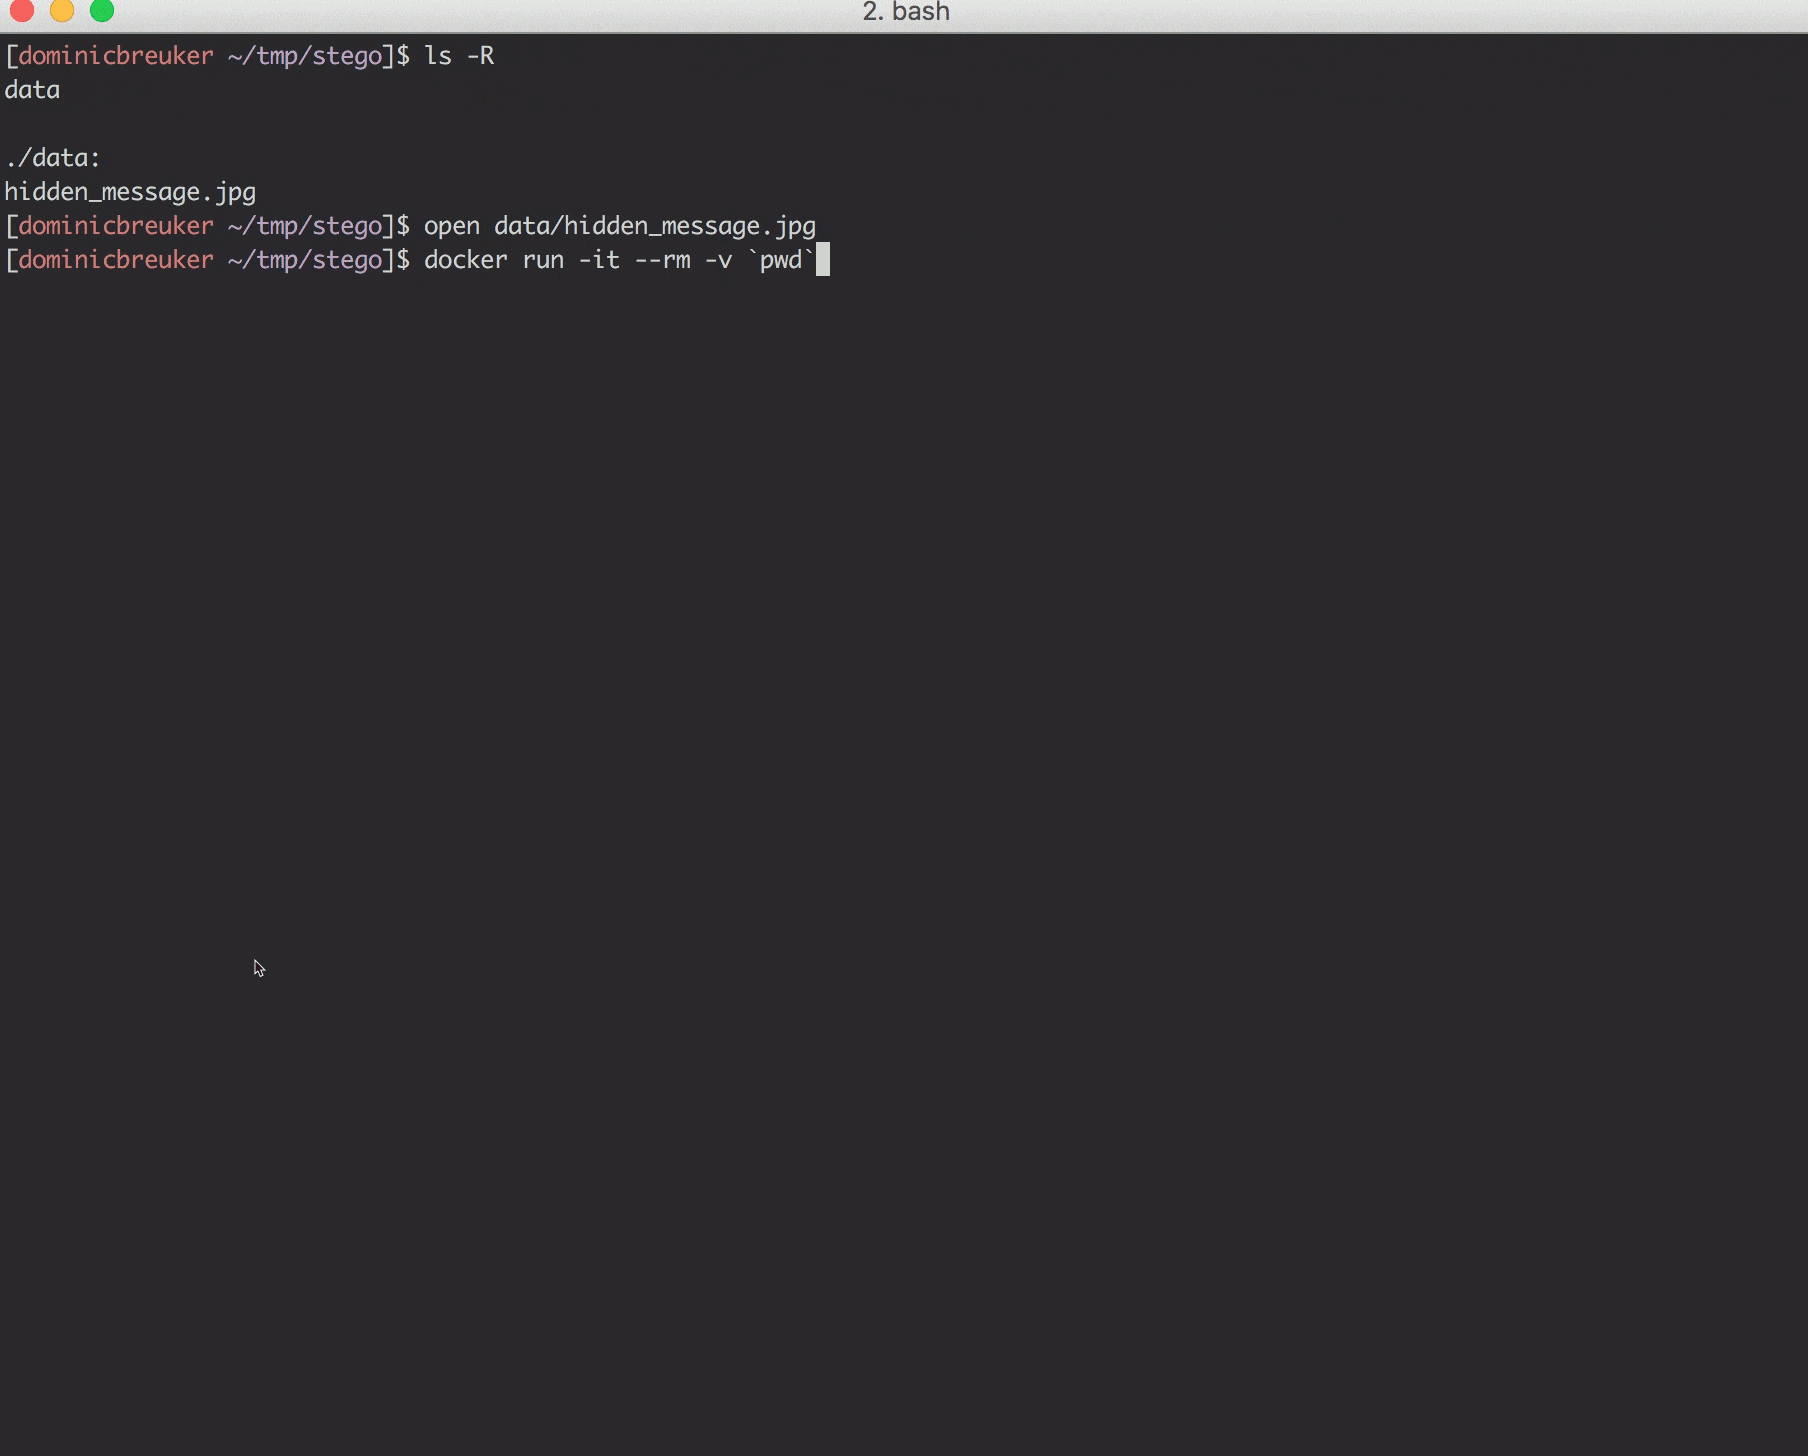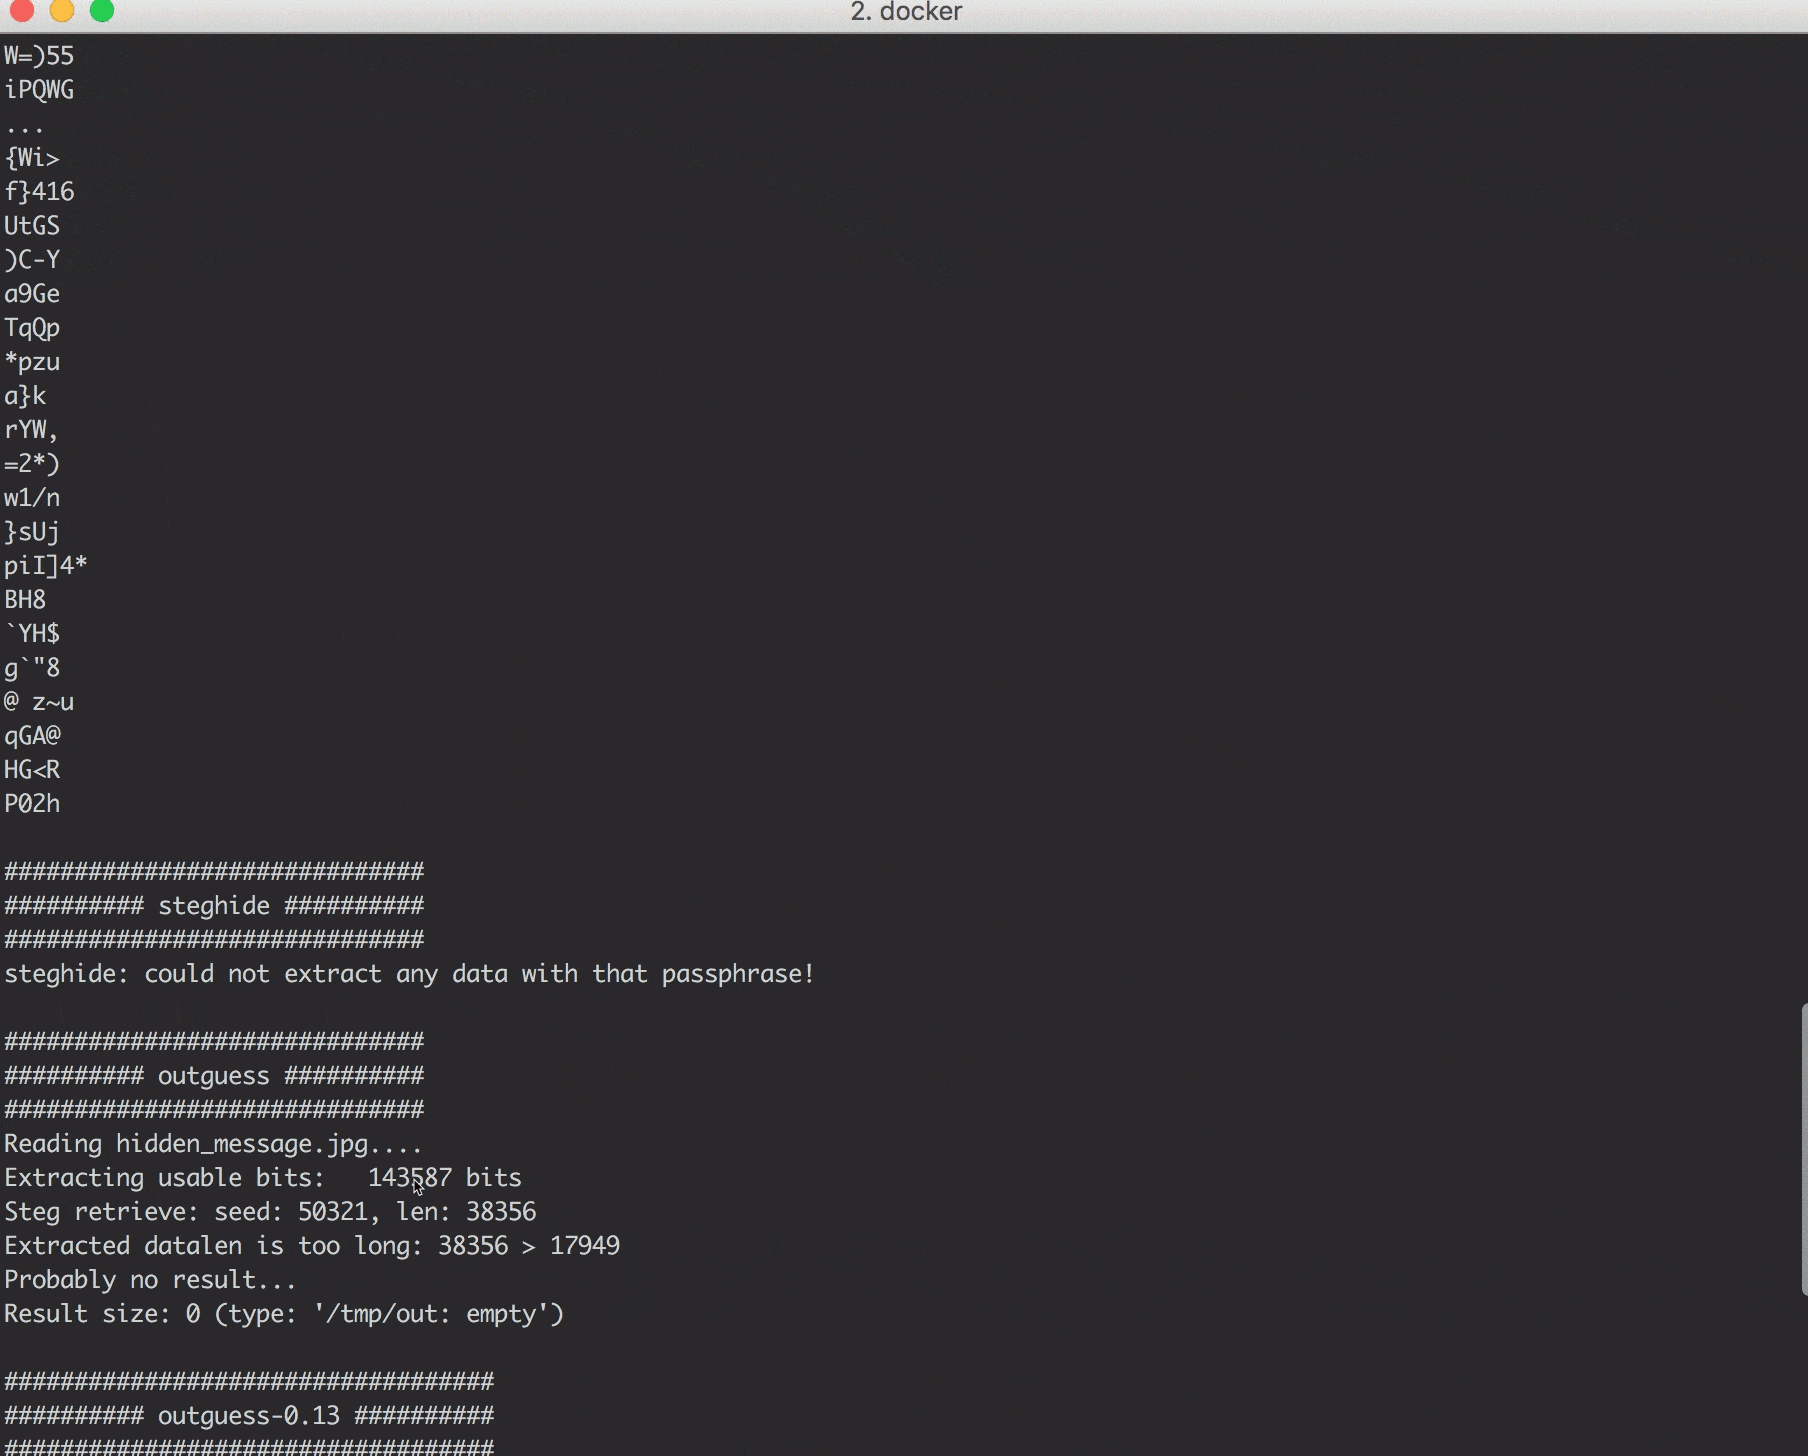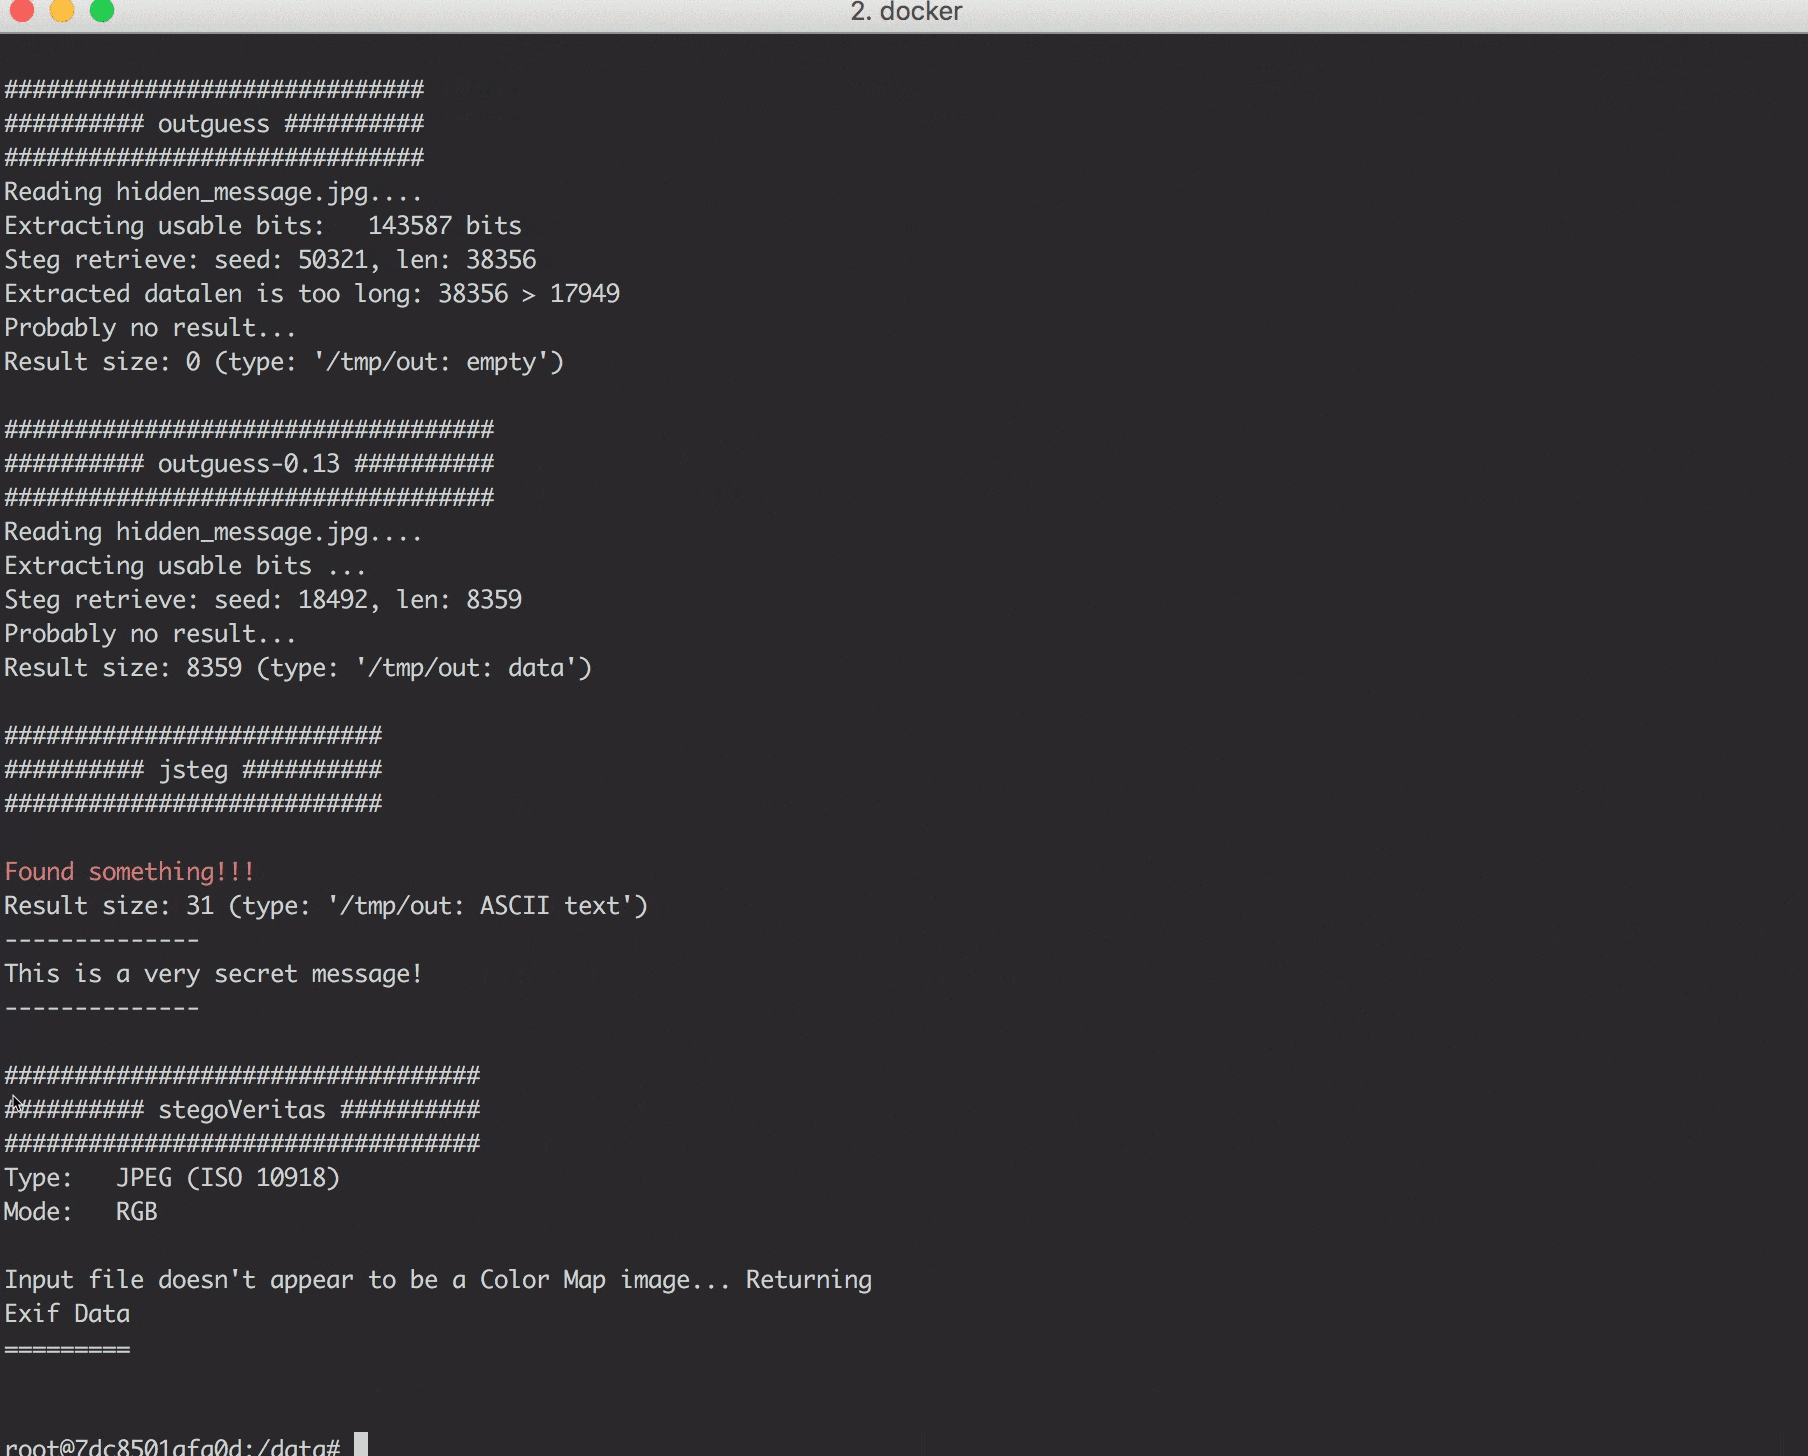
Collection d'outils de stéganographie - aide pour les défis CTF

forensicssteganographyctf+2
2.7kil y a 6 ans
Précédent1…414243…46Suivant