Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
818 résultats
visual-forensic-steganography preview

visual-forensic-steganography

GitHubmindcrypt/visual-forensic-steganography

Outil basé sur navigateur pour la détection visuelle de stéganographie via l'analyse LSB d'images numériques, permettant l'examen forensique et…

forensicssteganographymalware-analysis
8
il y a 4 ans
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…

vulnerability-analysisforensicsinformation-gathering+1
75il y a 4 ans
Zircolite preview

Zircolite

GitHubwagga40/zircolite

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs

forensicsthreat-intelligenceincident-response+1
841il y a 2 jours
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Outil de collecte d'artefacts pour systèmes *nix

forensicsinformation-gatheringdigital-forensics+3
220il y a 2 ans
S1EM preview

S1EM

GitHubv1d1an/s1em

Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.

vulnerability-scannersforensicsnetwork-security+6
462il y a 1 an
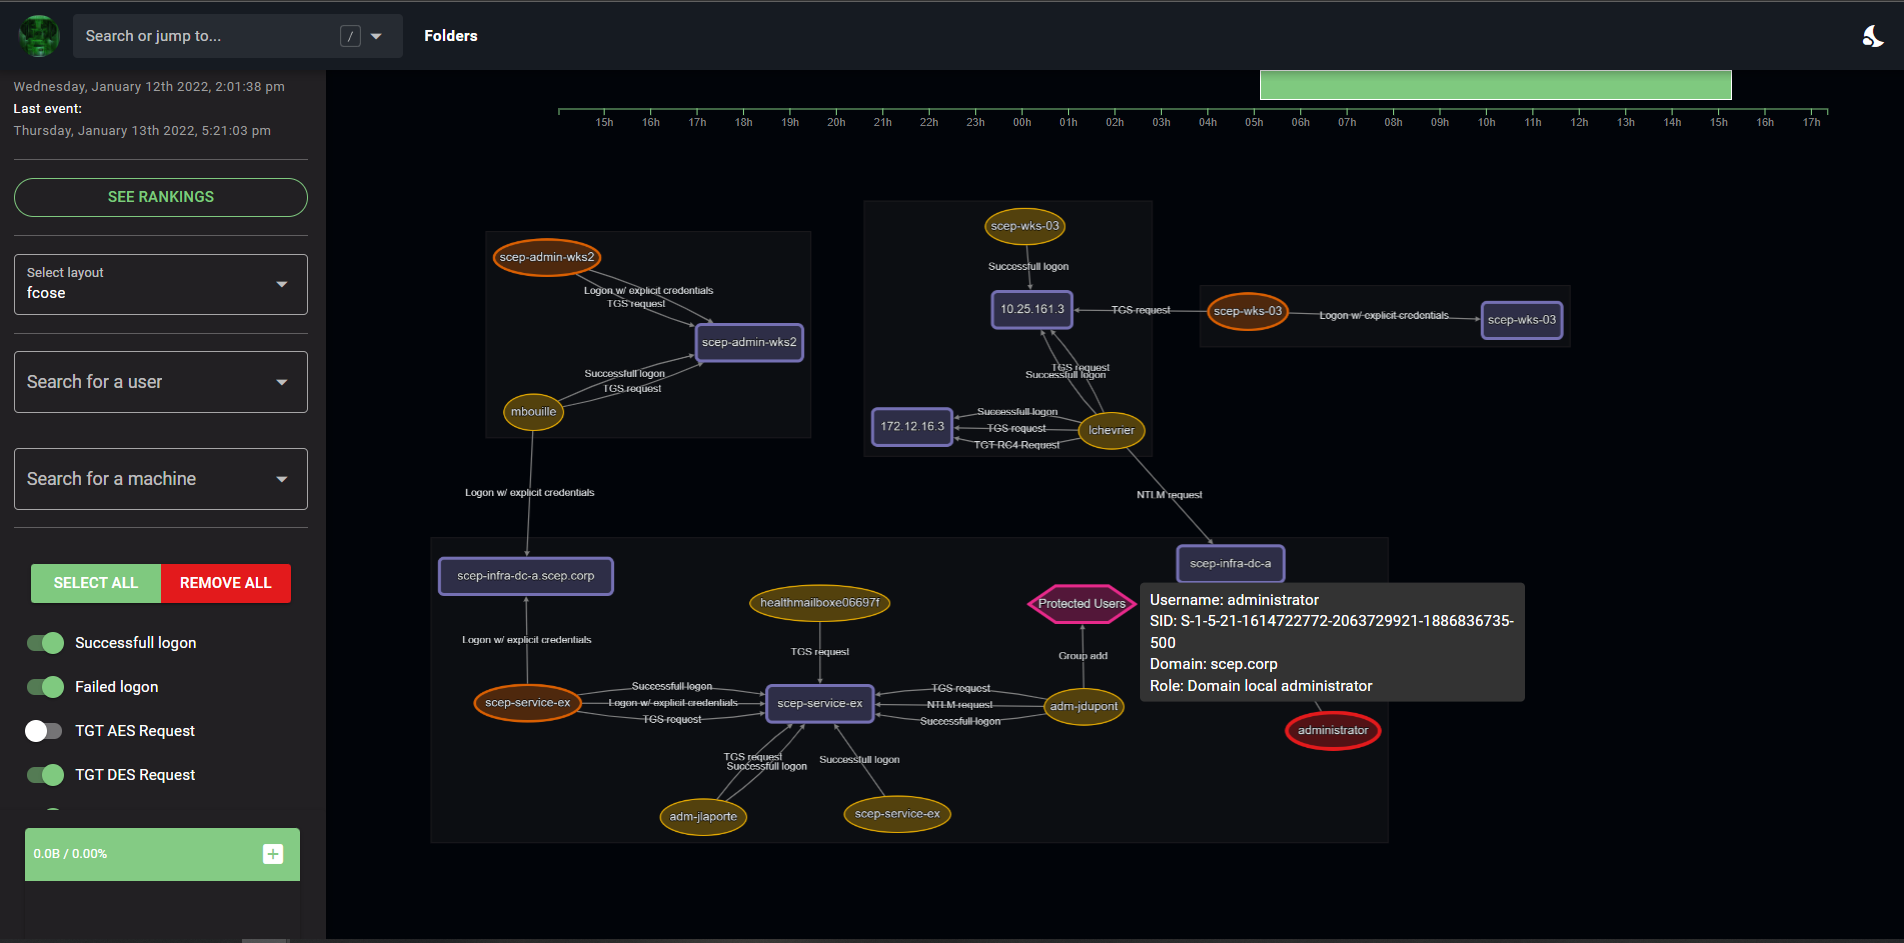
epagneul preview

epagneul

GitHubjurelou/epagneul

Visualisation graphique pour les journaux d'événements Windows

forensicslog-analysis
251il y a 1 an
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…

forensicsdigital-forensicsthreat-intelligence+2
3.3kil y a 12h 6m
lmg preview

lmg

GitHubhalpomeranz/lmg

Script d'automatisation de la capture et de l'analyse de la mémoire Linux

memory-forensicsforensicsdigital-forensics+1
275il y a 6 ans
Meerkat preview

Meerkat

GitHubtonyphipps/meerkat

Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.

reconnaissanceforensicsinformation-gathering+2
483il y a 1 an
fastfinder preview

fastfinder

GitHubcodeyourweb/fastfinder

Réponse aux incidents - Recherche rapide de fichiers suspects

forensicsmalware-analysisdigital-forensics+1
260il y a 8 mois
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

Extrait et télécharge les médias Snap Map par coordonnées pour l'OSINT, l'analyse forensique et la recherche. Prend en charge la journalisation des…

osintreconnaissanceforensics+3
114il y a 3 ans
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Outil automatisé d'analyse de logiciels malveillants au niveau de l'hyperviseur avec introspection des invités sans agent, exploration des résultats…

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3kil y a 1 mois
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extraction de configuration et de payload de malware

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kil y a 2 jours
iMonitorSDK preview

iMonitorSDK

GitHubwecooperate/imonitorsdk

Le moteur de surveillance d'activité système le plus puissant au monde · un kit de développement de défense de collecte de comportement de…

defensive-toolsprivilege-escalationids-ips-evasion+5
379il y a 1 an
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

Outil d'analyse statique pour examiner des fichiers Microsoft Excel potentiellement malveillants, extraire les métadonnées, les macros et les objets…

static-analysisforensicsmalware-analysis+1
38il y a 4 ans
RCLocals preview

RCLocals

GitHubyjesus/rclocals

Analyseur de démarrage Linux

defensive-toolspersistence-mechanismshash-analysis+4
66il y a 1 an
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
102il y a 4 ans
Registry-Spy preview

Registry-Spy

GitHubandyjsmith/registry-spy

Navigateur de registre multiplateforme pour fichiers bruts de registre Windows

forensicsdigital-forensics
119il y a 3 ans
Précédent1…404142…46Suivant