
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
818 résultats
autoresponder preview

autoresponder

GitHublawiet47/autoresponder

Automatise les tâches de réponse aux incidents via l'API Carbon Black Response : suppression de fichiers/registres, arrêt de processus, isolation de…
forensicsincident-response
56il y a 5 ans
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers : Un cadre de laboratoire cyber basé sur Docker

vulnerability-analysisforensicsweb-security+9
310il y a 9 jours
LEAF preview

LEAF

GitHubalex-cart/leaf

Cadre d'acquisition de preuves pour Linux
disk-forensicsioc-managementmemory-forensics+5
120il y a 2 ans
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter est un utilitaire permettant de découvrir des modules .NET CLR 'intéressants' dans les processus en cours.
defensive-toolsmemory-forensicsforensics+2
120il y a 4 ans
hobbits preview

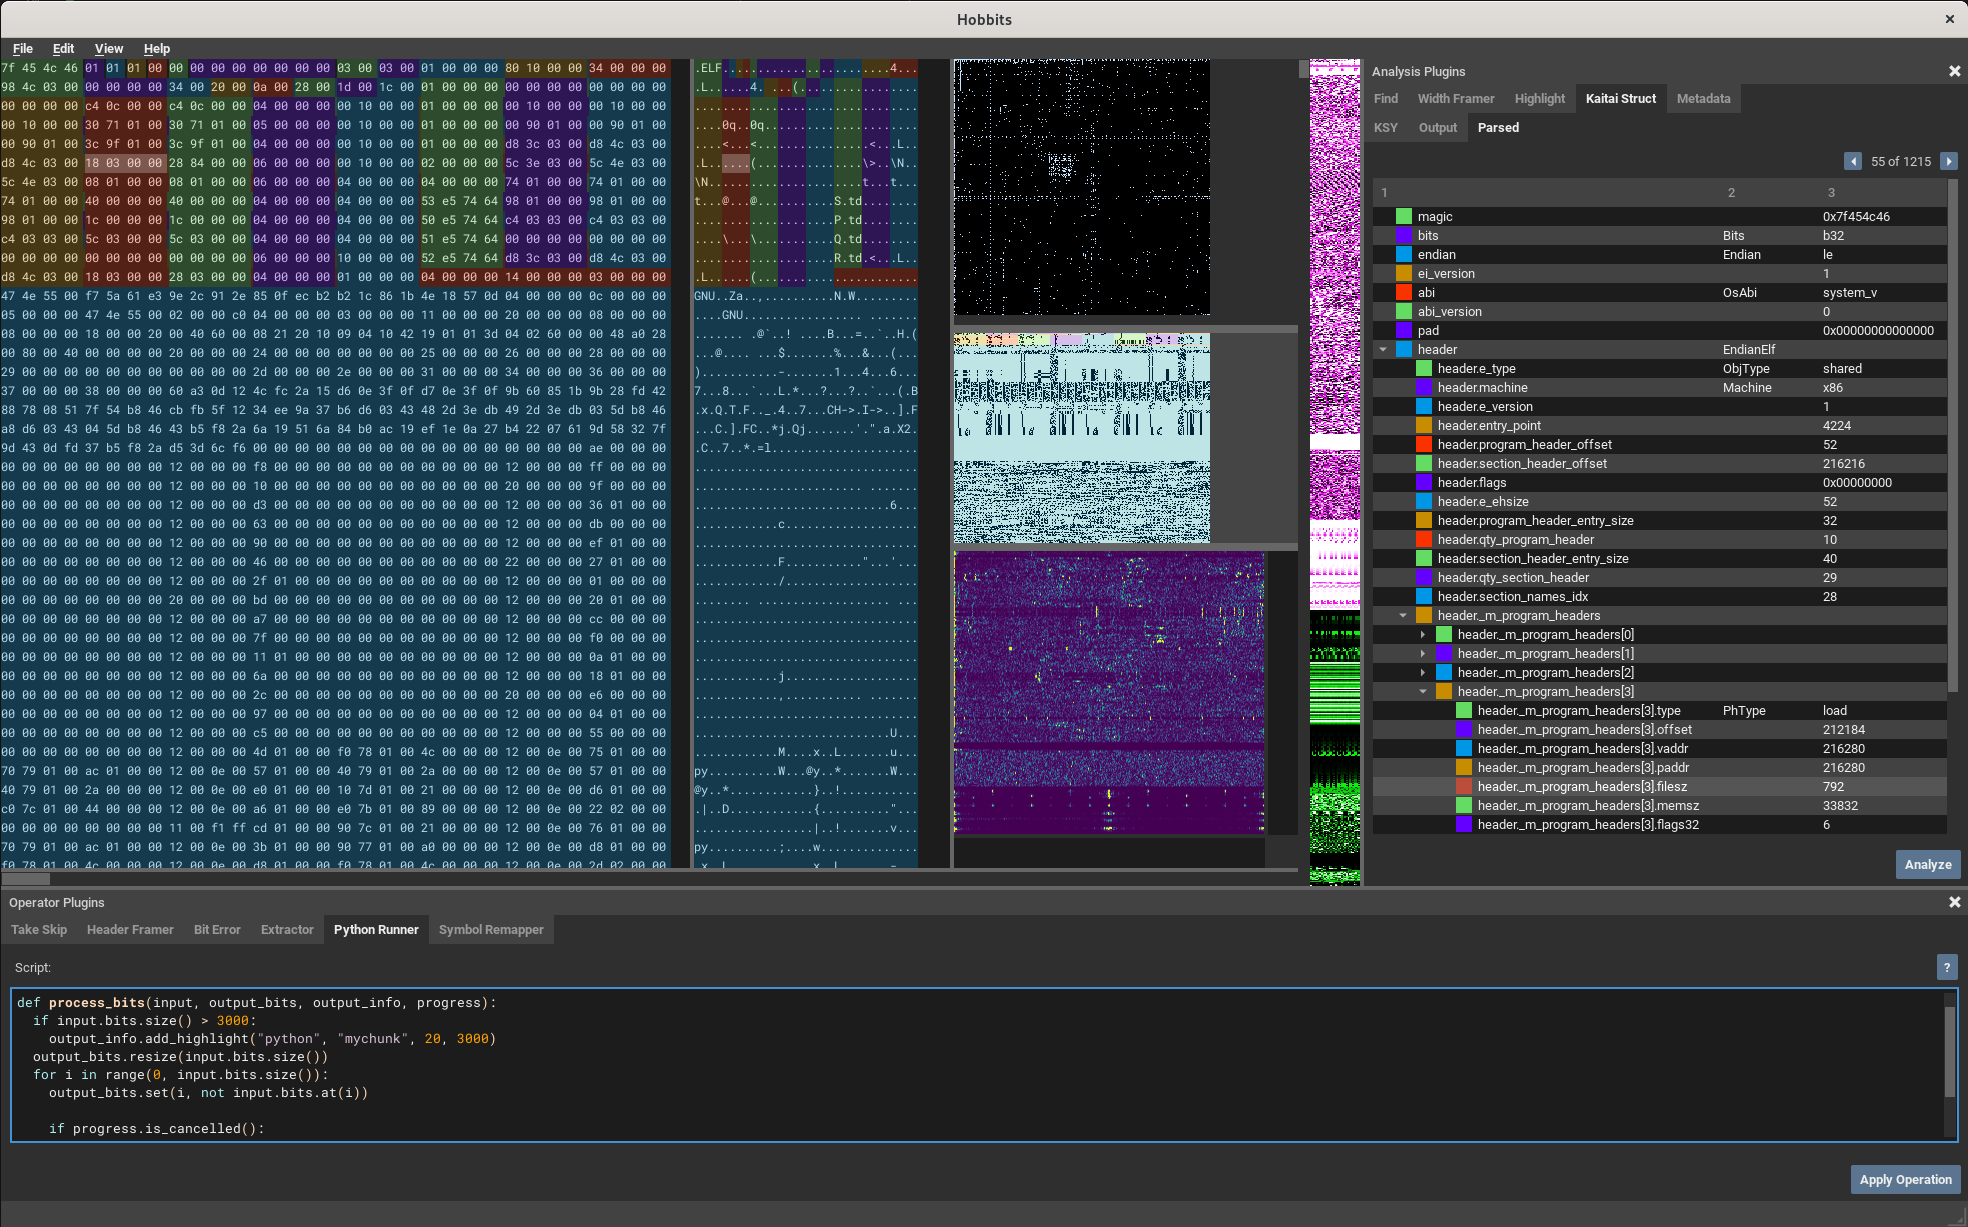
hobbits

GitHubmahlet-inc/hobbits

Une interface graphique multiplateforme pour l'analyse, le traitement et la visualisation basés sur les bits.
reverse-engineeringforensicsdata-recovery+1
747il y a 1 an
iris-web preview

iris-web

GitHubdfir-iris/iris-web

Plateforme collaborative de réponse aux incidents

forensicsdigital-forensicsincident-response
1.5kil y a 11 jours
iMonitor preview

iMonitor

GitHubwecooperate/imonitor

Système de surveillance et d'analyse du comportement des endpoints pour les processus, fichiers, registre et réseaux. Prend en charge les scripts,…
reverse-engineeringforensicsmalware-analysis+1
833il y a 1 an
chlonium preview

chlonium

GitHubrxwx/chlonium

Clonez et importez les cookies et mots de passe Chromium entre navigateurs avec déchiffrement hors ligne de la clé d'état DPAPI, prenant en charge…
password-crackingphishing-toolsencryption-decryption-tools+6
316il y a 3 ans
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

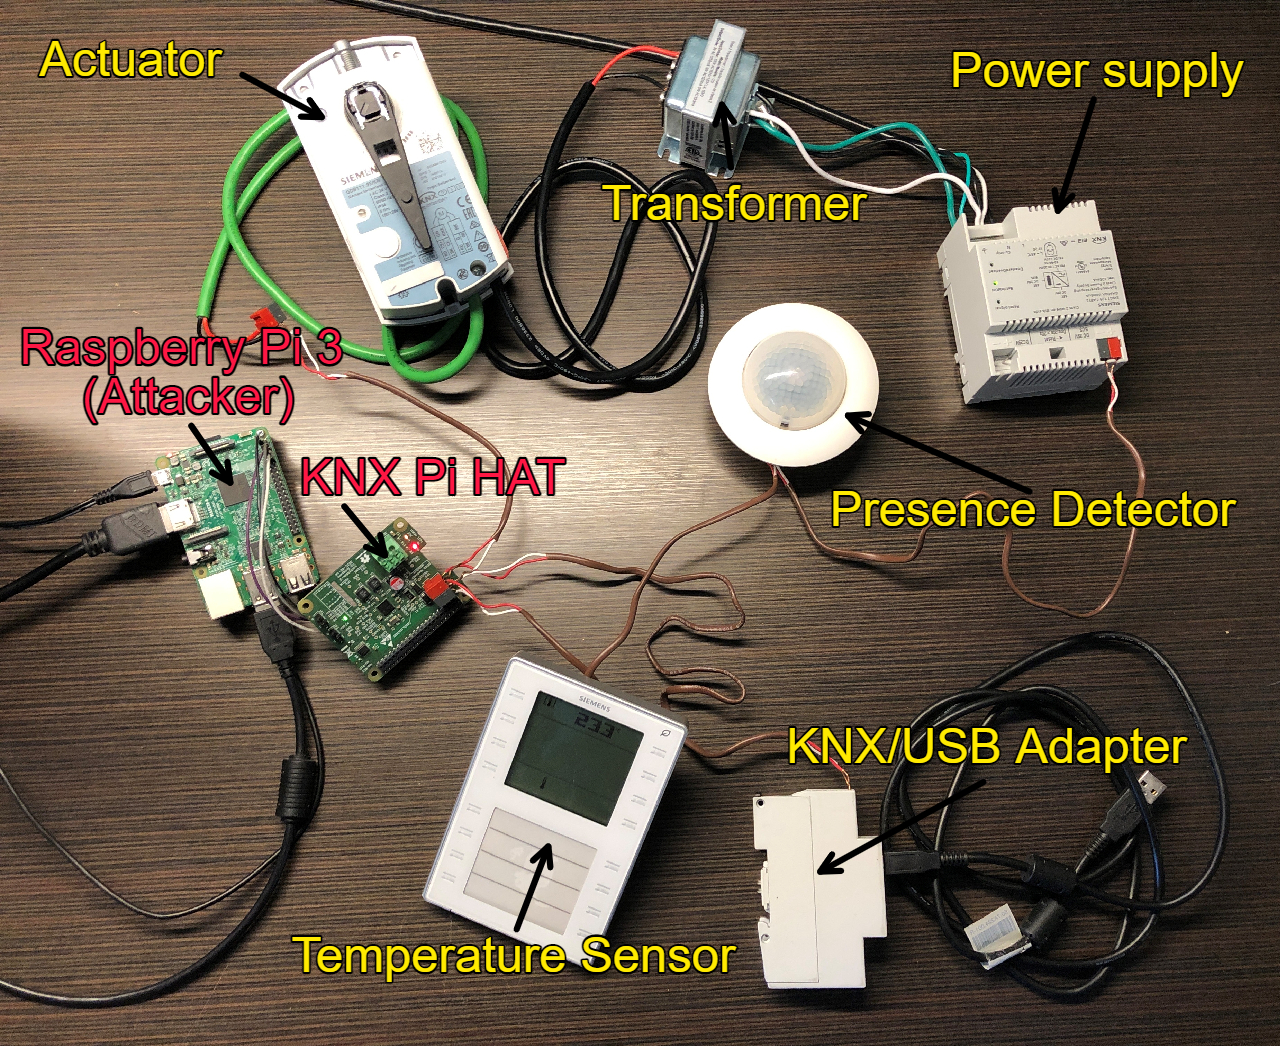
Un outil pour écouter un bus KNX via TPUART et la suite Calimero Project et pour extraire les données des paquets dans un fichier hex dump compatible…
packet-sniffing-analysisiot-securityforensics+3
12il y a 4 ans
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

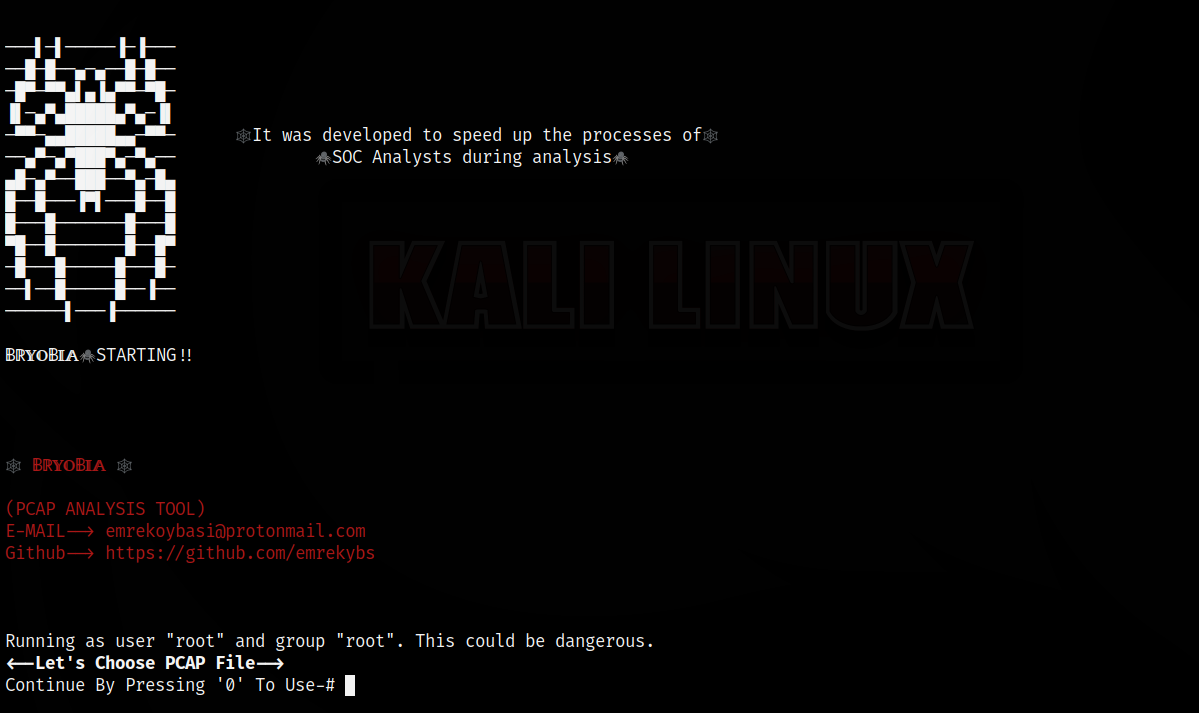
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
48il y a 6 mois
wholeaked preview

wholeaked

GitHubutkusen/wholeaked

un outil de partage de fichiers qui vous permet de trouver la personne responsable en cas de fuite
osintdata-exfiltrationforensics+2
1.1kil y a 4 ans
hindsight preview

hindsight

GitHubryandfir/hindsight

Outil de criminalistique numérique pour navigateur Google Chrome, autres navigateurs basés sur Chromium, et Mozilla Firefox
osintforensicsinformation-gathering+1
1.5kil y a 3 jours
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

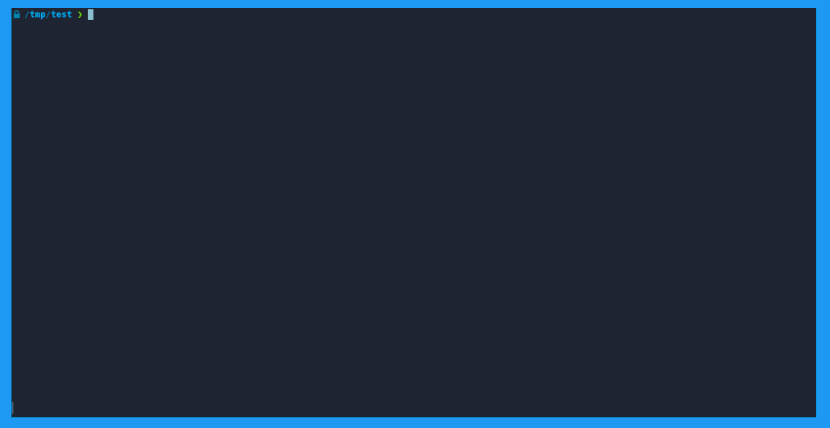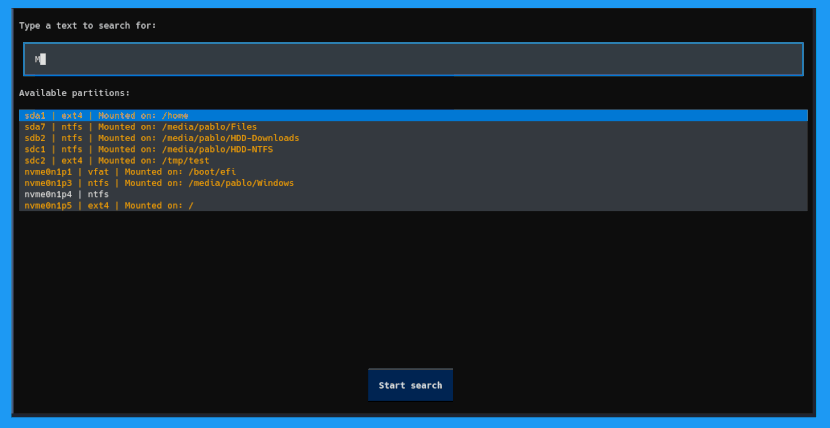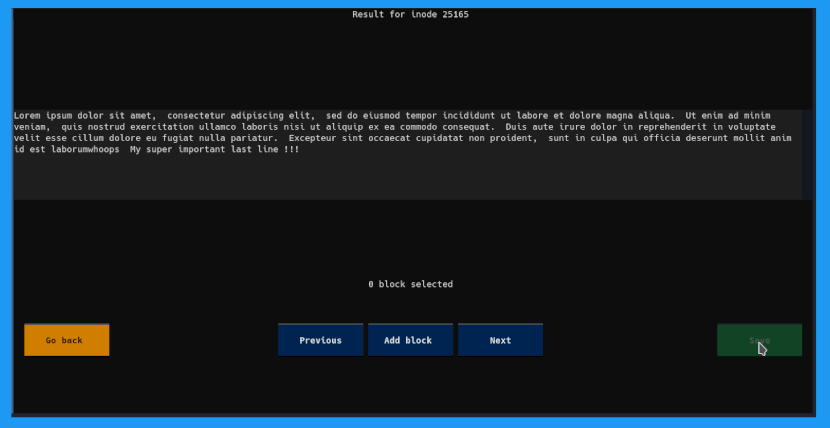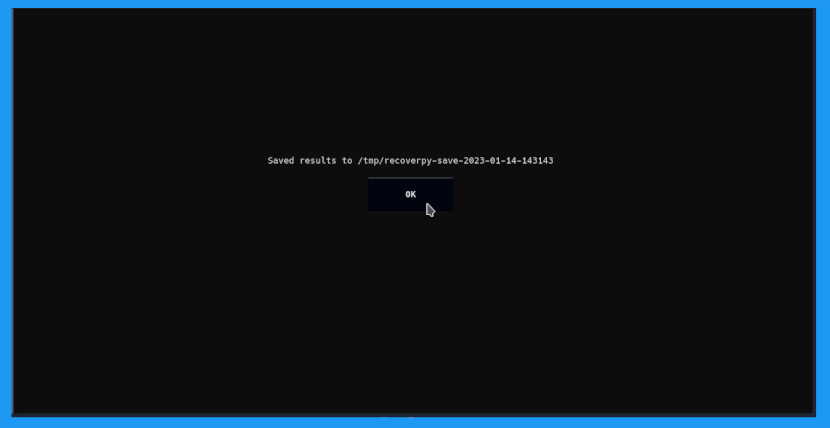
Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
disk-forensicsforensicsdata-recovery+1
1.8kil y a 2 mois
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
forensicsinformation-gatheringdigital-forensics+3
1.1kil y a 3 ans
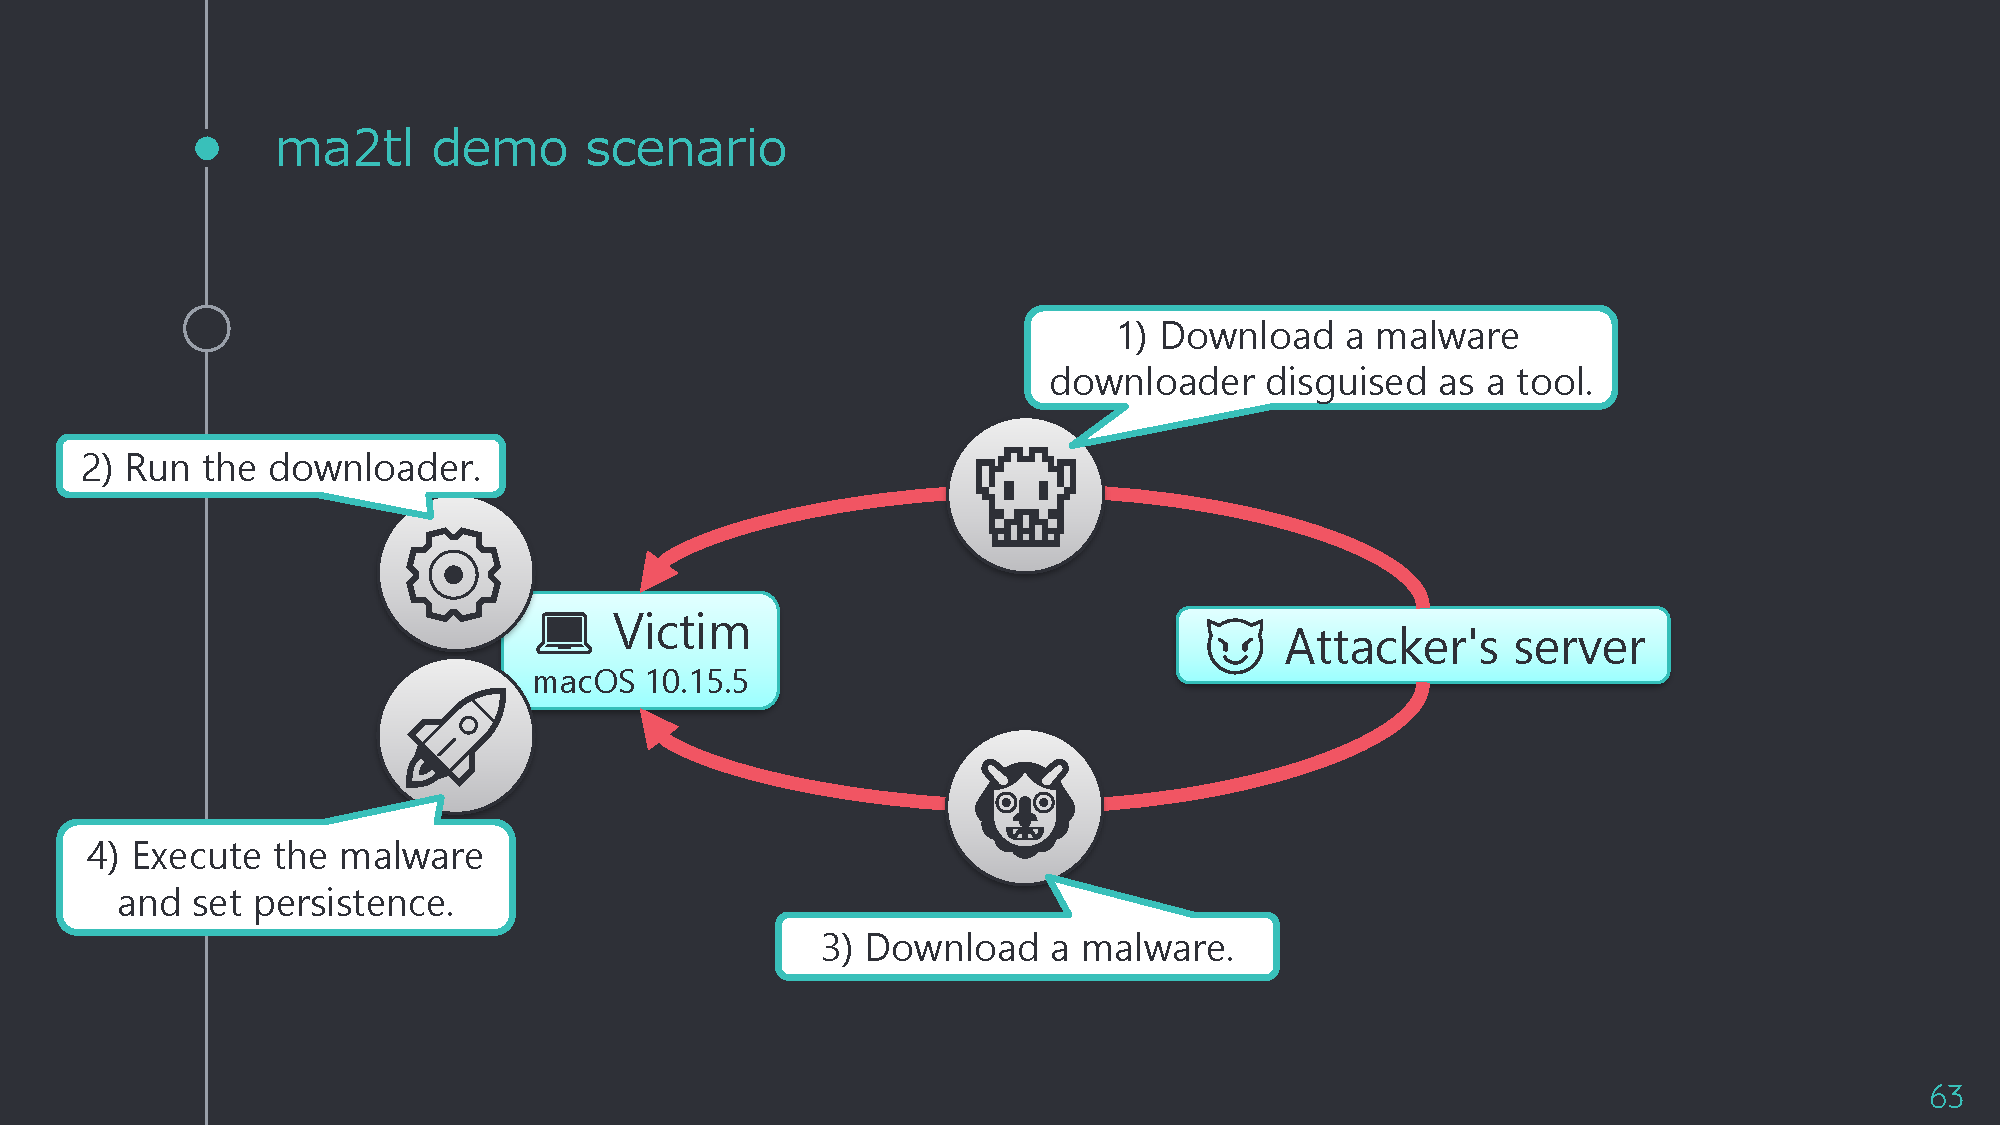
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

Générateur de chronologie forensique macOS utilisant les DBs de résultats d'analyse de mac_apt
forensicsdigital-forensics
95il y a 3 ans
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…
defensive-toolsmemory-forensicsforensics+2
2.4kil y a 4 mois
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Journaliser les fichiers accédés par tout processus Linux
general-purpose-utilitiesforensicsdigital-forensics
946il y a 18 jours
fhex preview

fhex

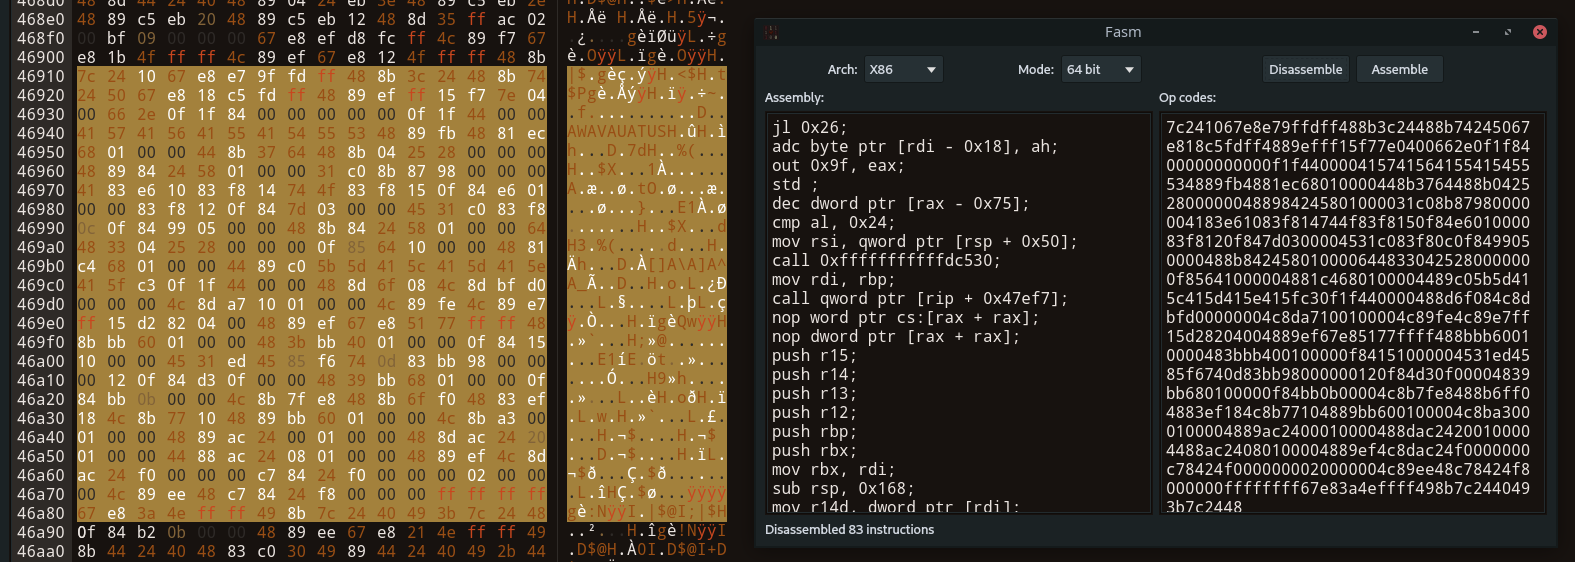
GitHubecho-devim/fhex

Un éditeur hexadécimal complet compatible avec Linux/Windows/MacOS

general-purpose-utilitiesreverse-engineeringdebuggers+2
437il y a 1 an
Précédent1…394041…46Suivant