
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
817 résultats
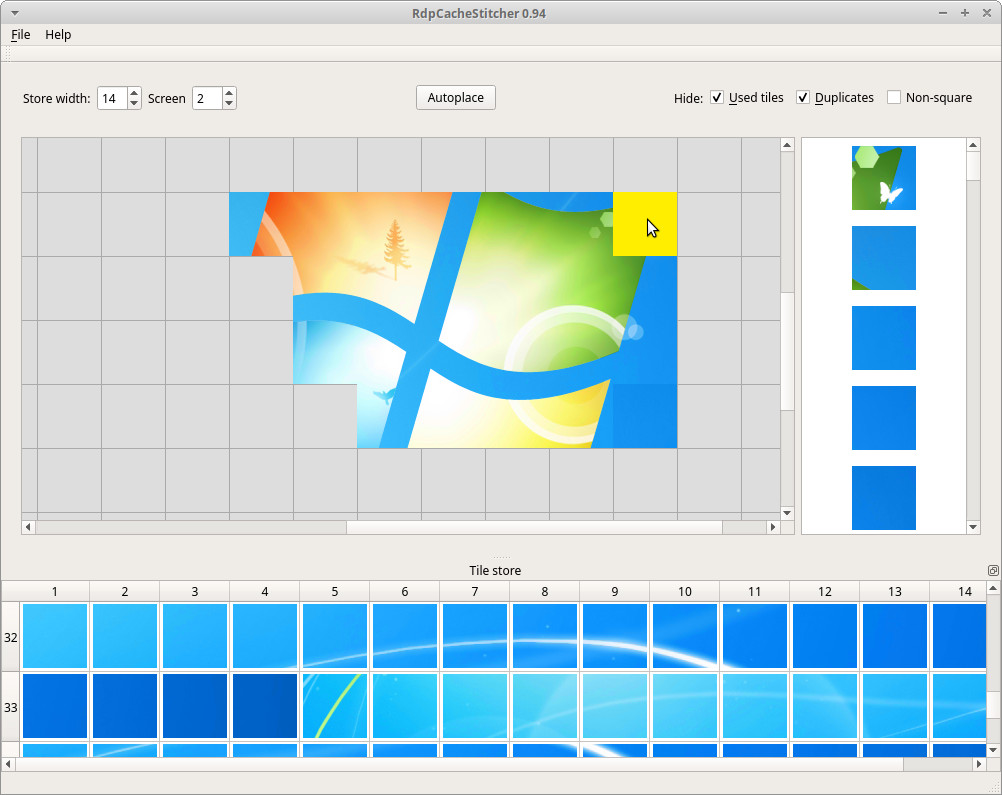
RdpCacheStitcher preview

RdpCacheStitcher

GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
forensicsdata-recoverydigital-forensics+1
331
il y a 5 ans
FileInsight-plugins preview

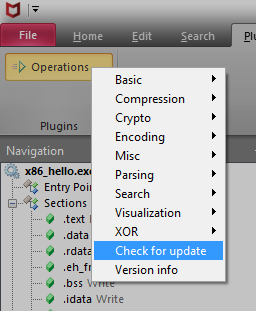
FileInsight-plugins

GitHubnmantani/fileinsight-plugins

FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+7
164il y a 1 an
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

Analyseur de cache bitmap RDP

memory-forensicsforensicsinformation-gathering+1
695il y a 5 mois
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.

osintphishing-toolsforensics+2
175il y a 5 ans
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
ioc-managementforensicsmalware-analysis+3
182il y a 5 ans
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Outil d'analyse et de comparaison de firmware
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5kil y a 24 jours
telfhash preview

telfhash

GitHubtrendmicro/telfhash

Hash de symboles pour fichiers ELF
hash-analysisforensicsmalware-analysis+1
118il y a 4 ans
xwf-yara-scanner preview

xwf-yara-scanner

GitHubcrowdstrike/xwf-yara-scanner

Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…

static-analysisforensicsmalware-analysis+1
93il y a 1 an
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Windows tool for dumping malware PE files from memory back to disk for analysis.
memory-forensicsreverse-engineeringforensics+2
1.9kil y a 2 jours
MEAT preview

MEAT

GitHubjfarley248/meat

Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
ios-securityforensicsmobile-forensics+2
168il y a 6 ans
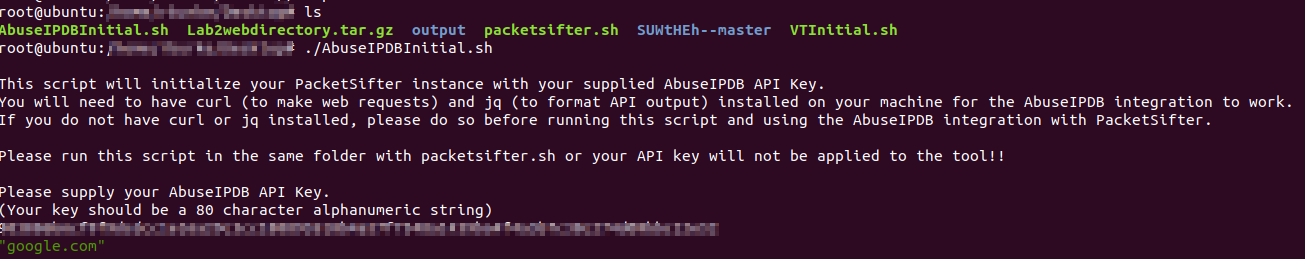
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
defensive-toolsioc-managementpacket-sniffing-analysis+5
93il y a 5 ans
QLOG preview

QLOG

GitHubthreathunters-io/qlog

Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…

defensive-toolsforensicsincident-response+1
44il y a 4 ans
nfstream preview

nfstream

GitHubnfstream/nfstream

NFStream: un cadre flexible d'analyse de données réseau.
forensicsnetwork-securitymachine-learning+4
1.2kil y a 2 mois
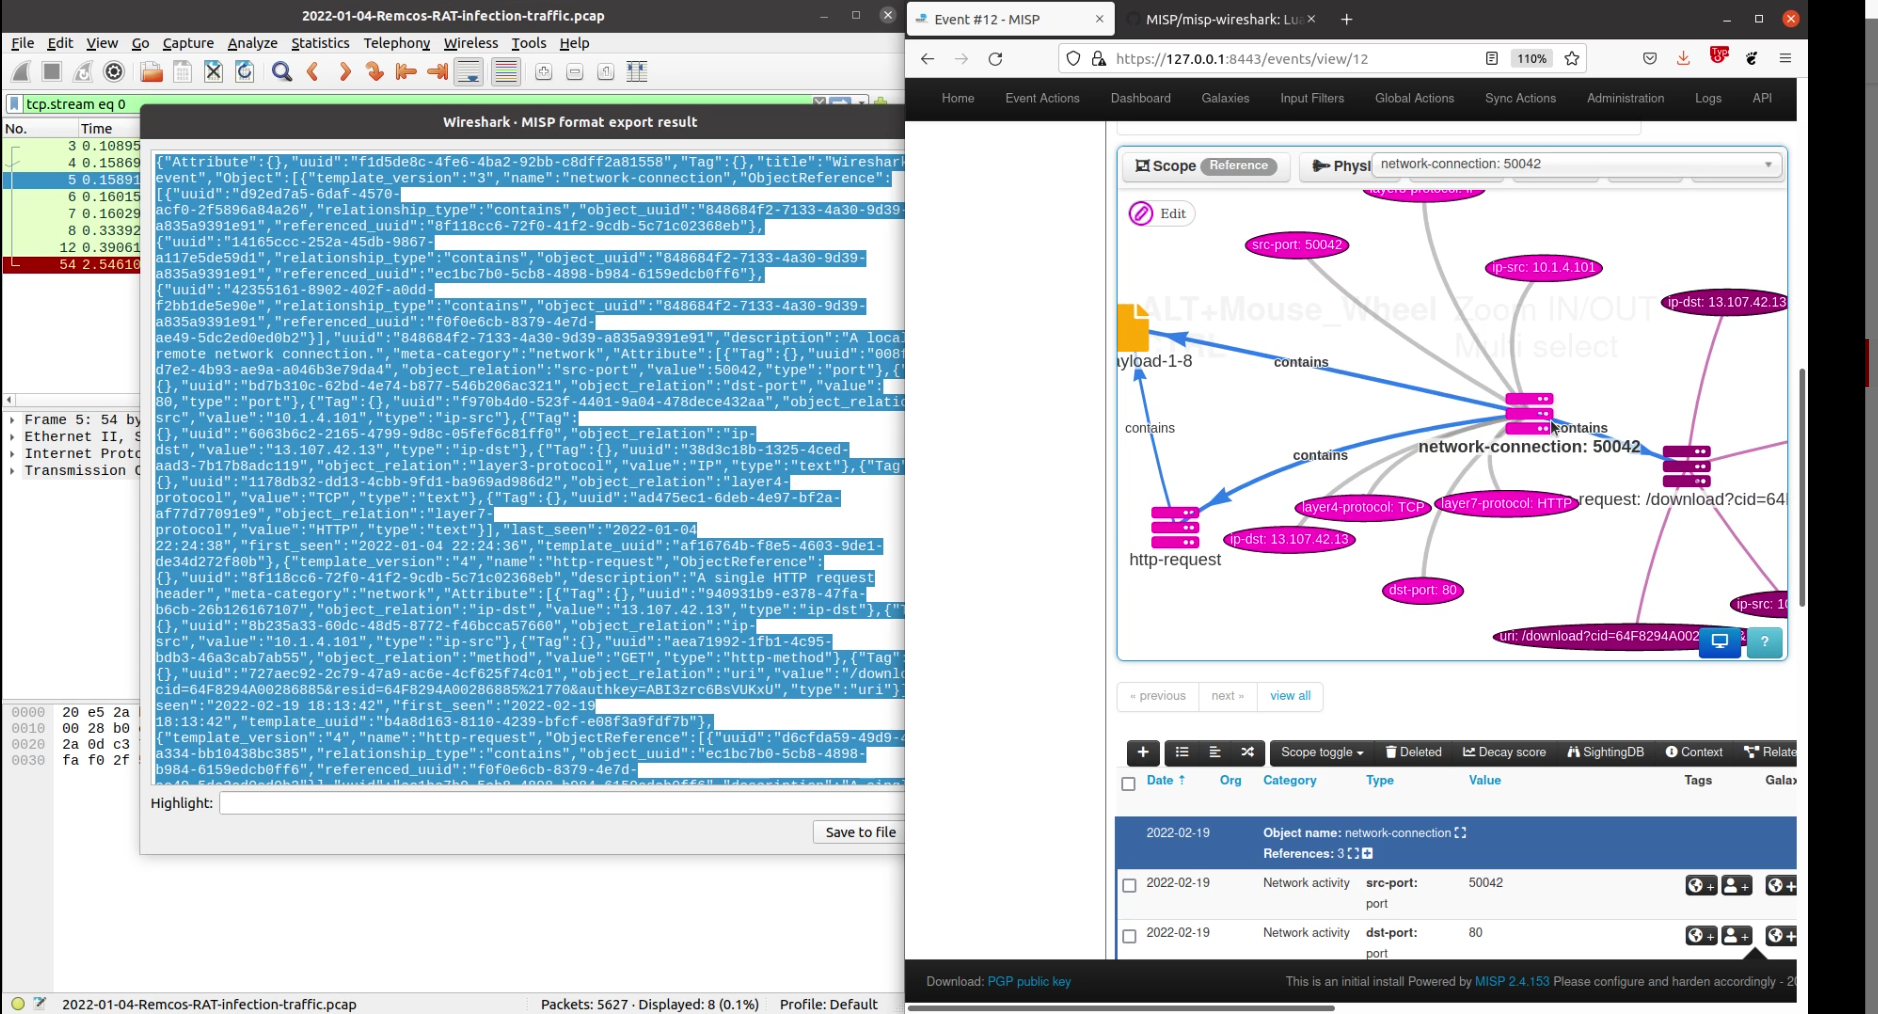
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
packet-sniffing-analysisnetwork-forensicsforensics+2
50il y a 2 ans
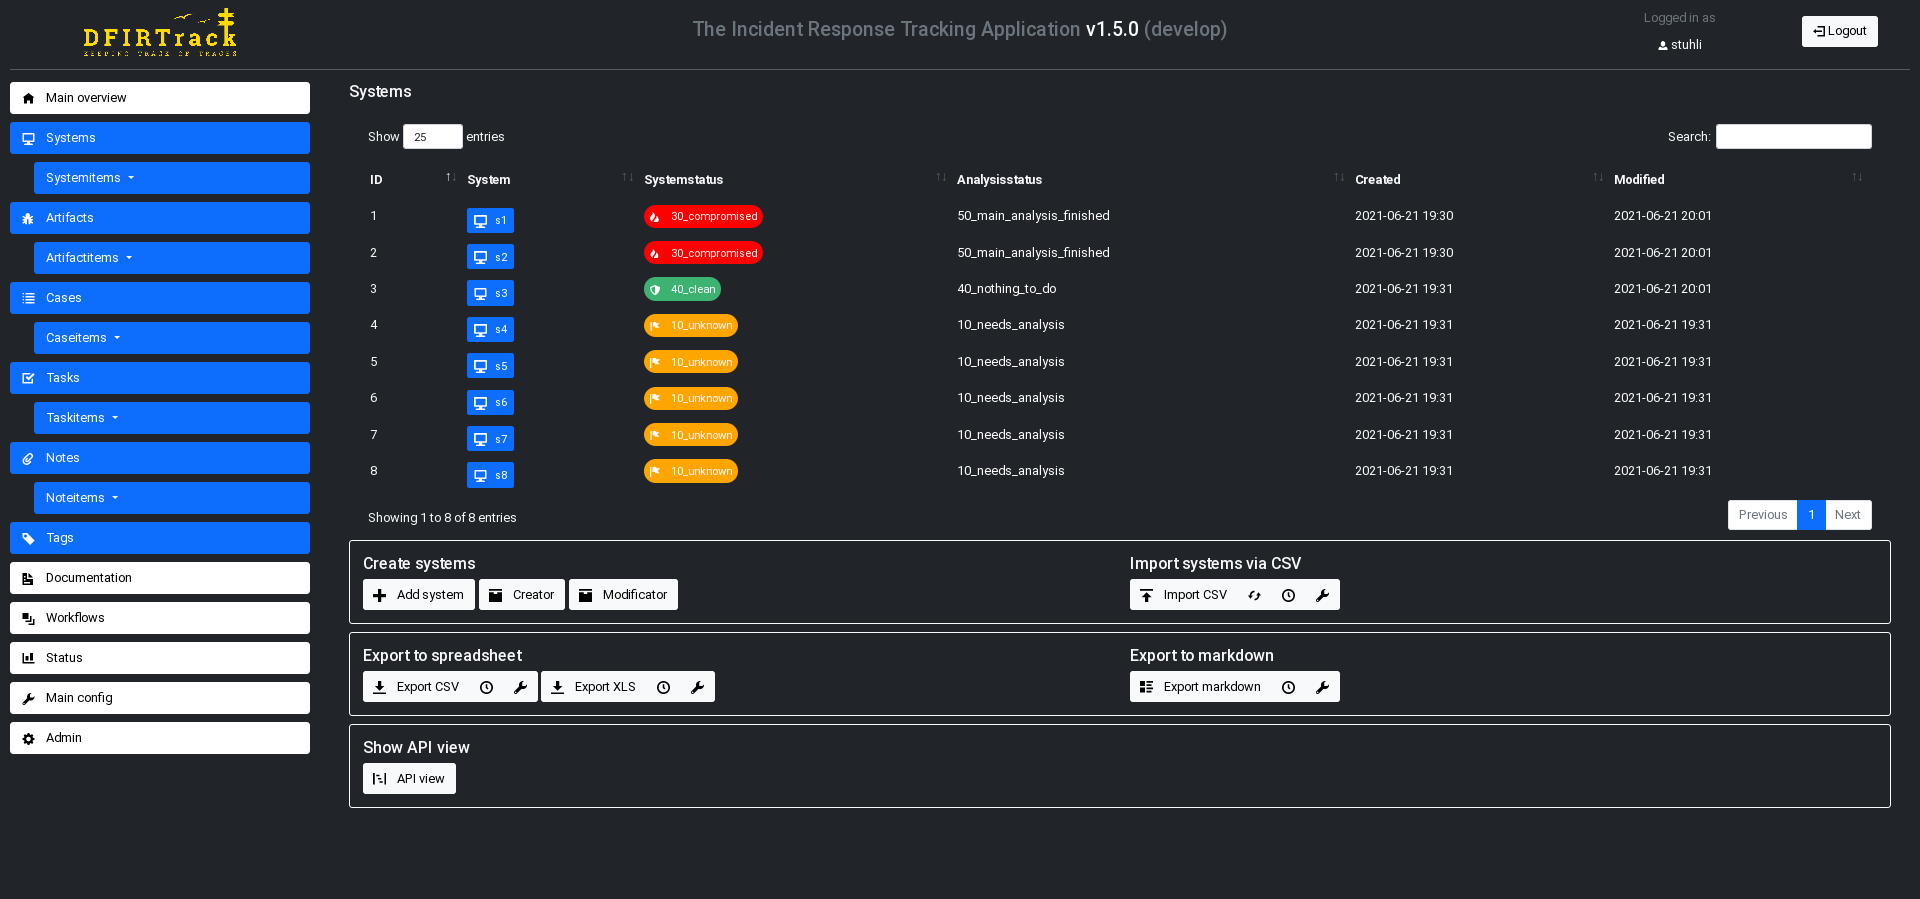
dfirtrack preview

dfirtrack

GitHubdfirtrack/dfirtrack

Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
forensicsdigital-forensicsincident-response
538il y a 8 mois
lupo preview

lupo

GitHubmalienist/lupo

Plugin WinDbg pour l'analyse dynamique automatisée des malwares et l'extraction d'IOC. S'exécute dans le débogueur pour collecter des indicateurs…

ioc-managementdynamic-analysis-sandboxingdebuggers+2
102il y a 4 ans
moonwalk preview

moonwalk

GitHubmufeedvh/moonwalk

Couvrez vos traces lors de l'exploitation Linux en ne laissant aucune trace dans les journaux système et les horodatages du système de fichiers.

privilege-escalationforensicspost-exploitation+2
1.5kil y a 3 ans
Telegrip preview

Telegrip

GitHubtelegrip/telegrip

Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…

forensicsmobile-forensicsdata-recovery+1
19il y a 4 ans
Précédent1…333435…46Suivant