
CVE-2024-3400-Checker
 terminaljunki3/cve-2024-3400-checker
Vérifiez si votre pare-feu Palo Alto a été compromis en exécutant un script contre le support bundle.
vulnerability-analysisforensicsnetwork-security+3
terminaljunki3/cve-2024-3400-checkerVérifiez si votre pare-feu Palo Alto a été compromis en exécutant un script contre le support bundle.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
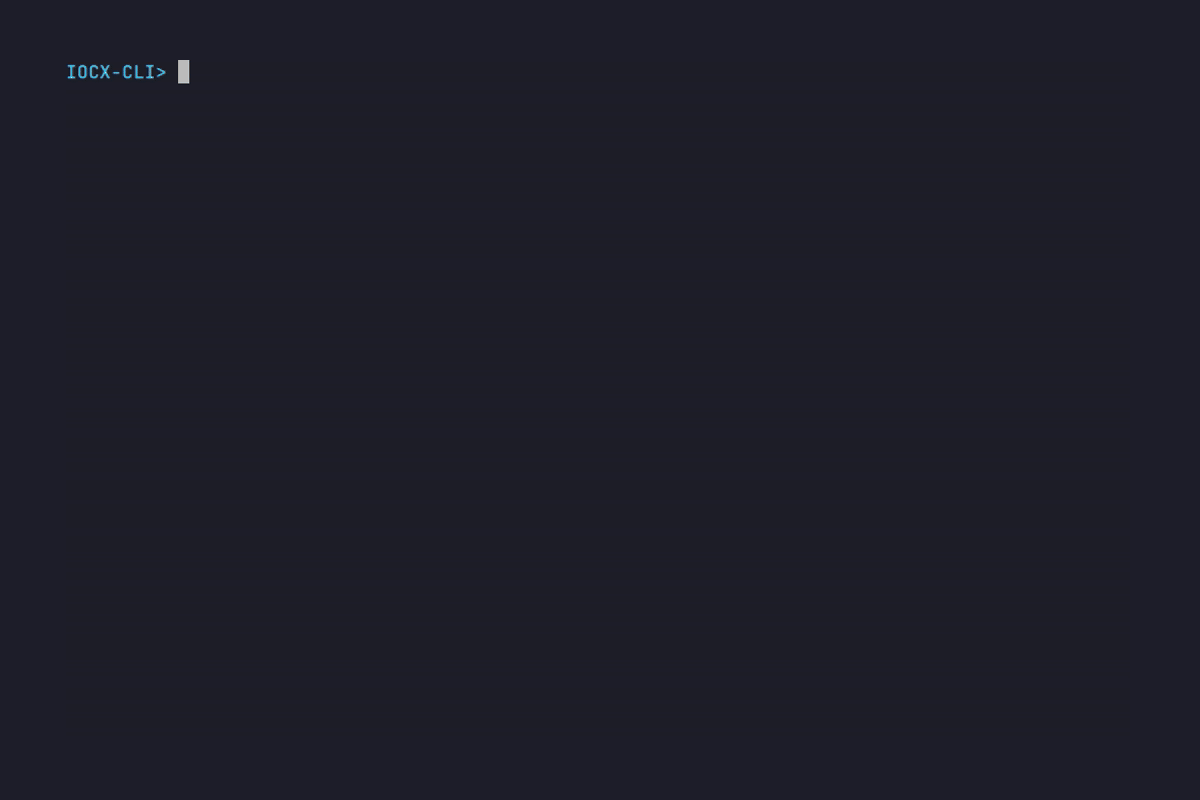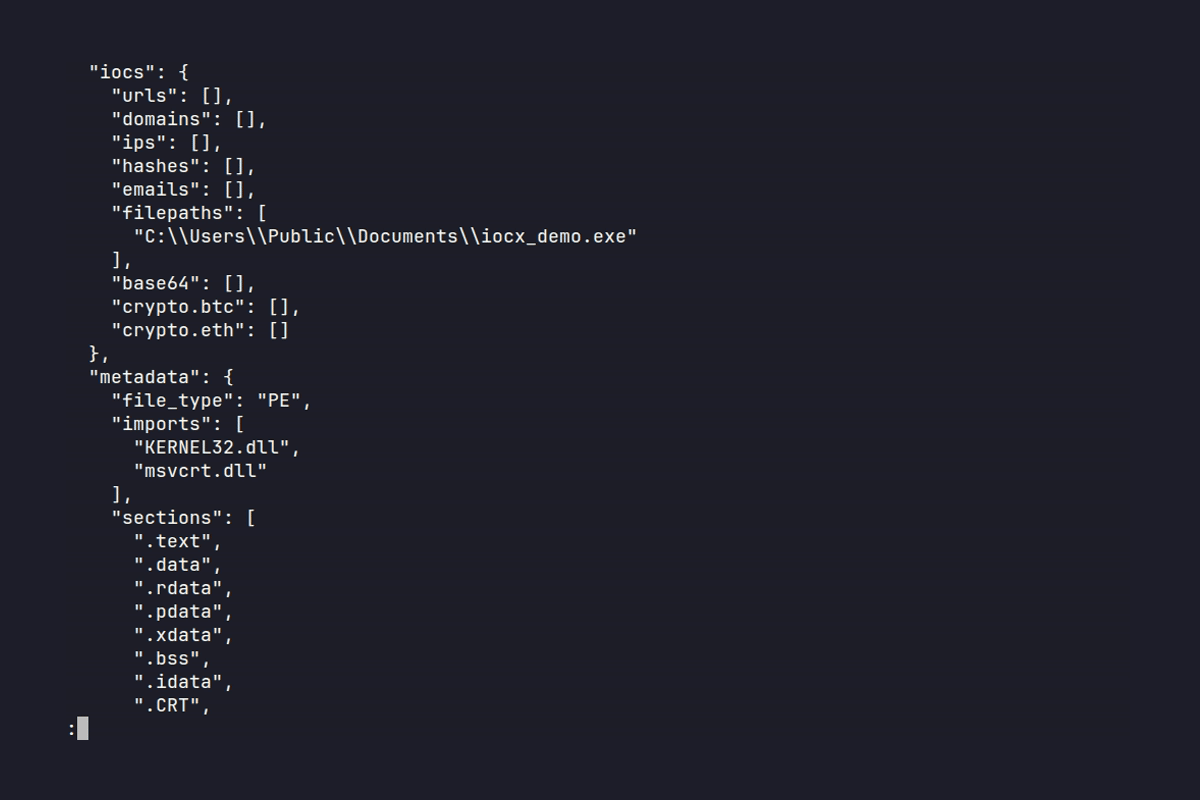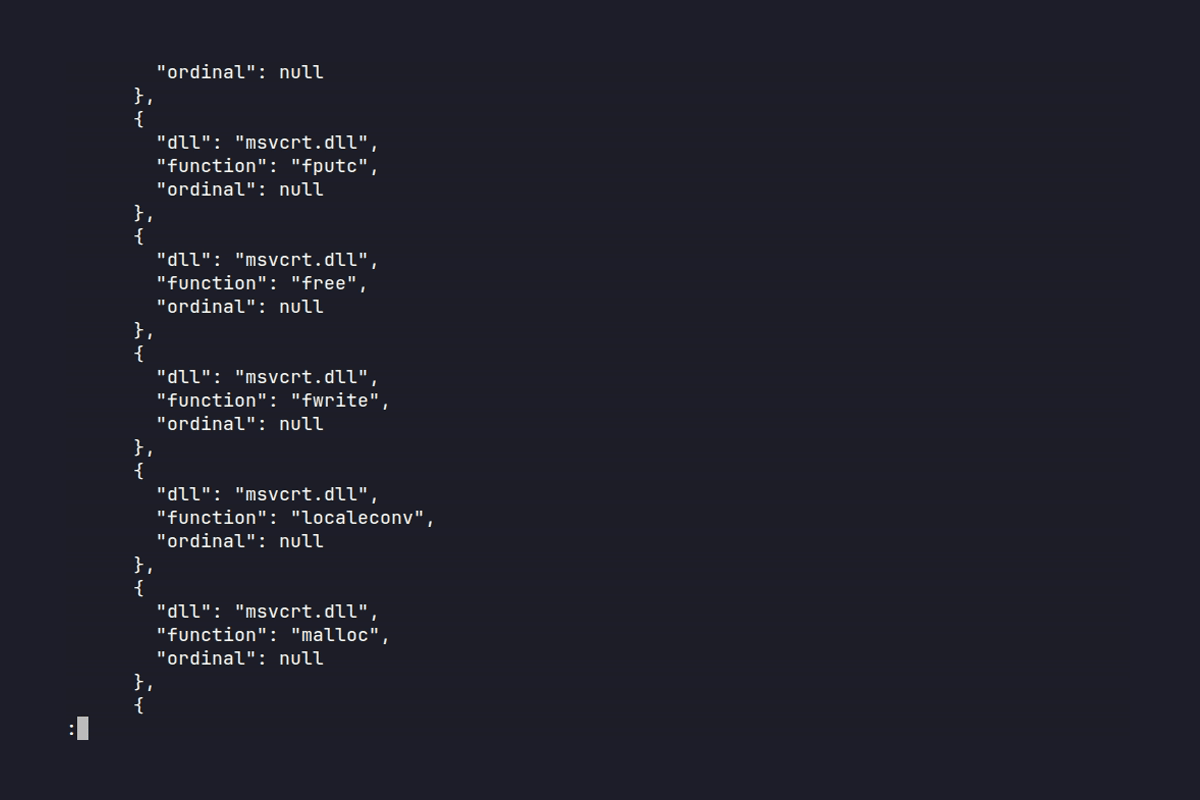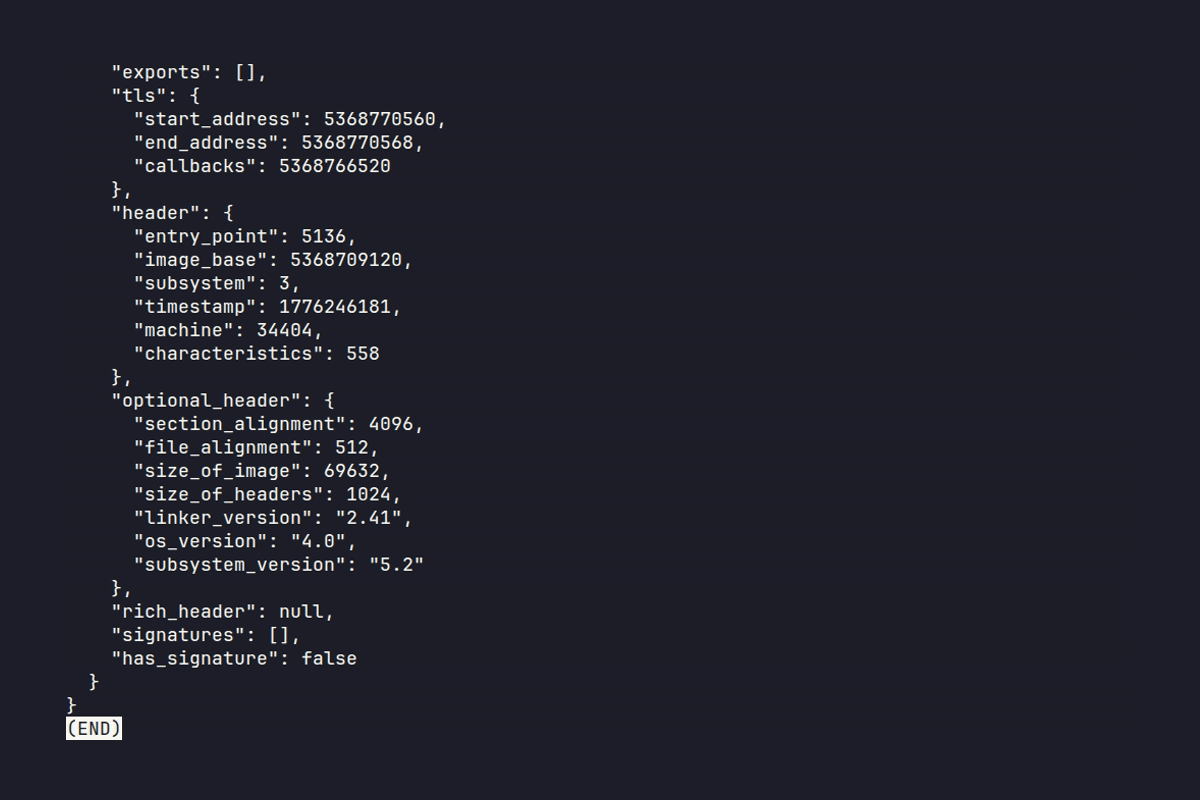 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
 necr00/credential-hunting
CredsHunter - Scripts de chasse aux identifiants pour les systèmes d'exploitation Windows et Linux
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 limo57640-crypto/cpanel-cve-41940-detector
Détecteur en lecture seule d'IOC cPanel CVE-2026-41940 pour le rançongiciel .sorry, les backdoors Mr_Rot13 Filemanager, les rappels C2, cron, SSH et…
 limo57640-crypto/wp-user-registration-vuln-checker
Vérificateur en lecture seule de la CVE-2026-1492 pour l'enregistrement d'utilisateurs WordPress, détectant les administrateurs cachés, la version du…
 mahfuzreham/cpanel-cve-2026-41940
Script d'audit de sécurité et de nettoyage cPanel CVE-2026-41940 nuclear.x86
 rfxn/cpanel-sessionscribe
Outils de détection, d'atténuation et de rétro-ingénierie pour CVE-2026-41940 (SessionScribe) : la vulnérabilité de falsification de session non…
 mubix/cve-2021-44228-log4shell-hashes
Hachages pour les versions LOG4J vulnérables
 onapsis/cve-2020-6287_recon-scanner
Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…
 mingchen-script/cve-2020-1472-visualizer
Script PowerShell pour analyser les journaux d'événements Windows à la recherche d'indicateurs CVE-2020-1472 (événements 5827-5831), exporter en CSV…
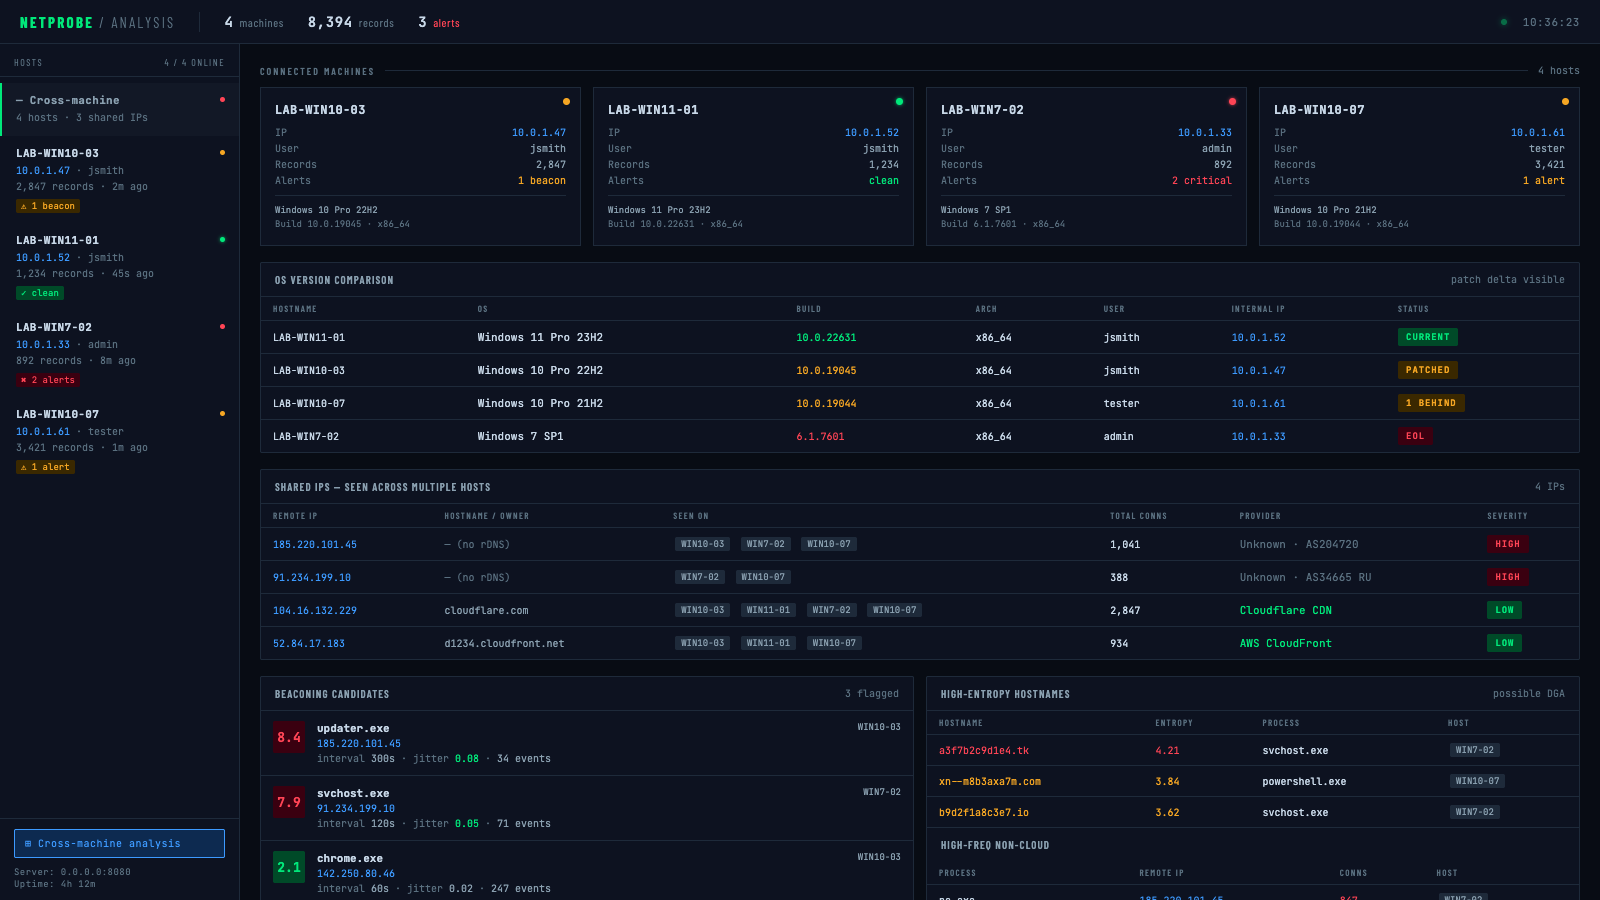
 hackinglz/gibson
Outil de surveillance réseau qui cartographie les connexions processus-réseau, identifie les fournisseurs de cloud et détecte les activités de…
 mithileshan/soc-investigation-lab
Investigation SOC de bout en bout : kill chain CVE-2011-2523, corrélation de logs multi-sources, rapport d'incident — MITRE ATT&CK T1190
 bi8d0/driversentinel
DriverSentinel est un outil de sécurité développé en Go qui détecte les pilotes malveillants et vulnérables sur les systèmes Windows en les comparant…
 rnb-team/loghound
Analyseur EVTX post-exploitation pour BloodHound Mapping
 yeet-src/usbsnoop
Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…
 eyesecurity/wp2shell-compromise-scanner-plugin
Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)