
log4shell_sentinel
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
vulnerability-scannerscontainer-securityvulnerability-analysis+3
14
ossie-git/log4shell_sentinelUn scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 stevehenderson/lab_xz_backdoor
Quelques laboratoires examinant la vulnérabilité de porte dérobée xz (CVE-2024-3094)
 ra3edaj/lab-dfir-cve-2023-38831
d
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.
 respondiq/jsp-webshell-scanner
🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
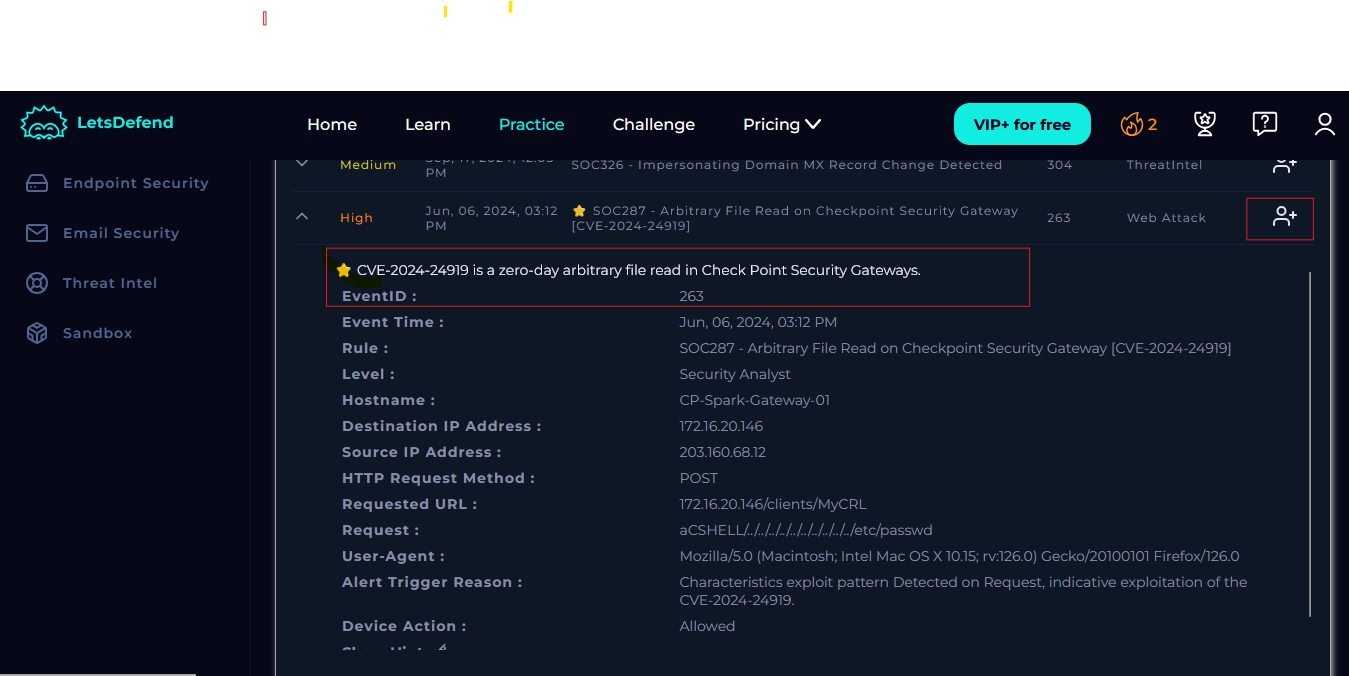 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…
 hestat/drupal-check
Outil pour analyser les logs Apache à la recherche de traces d'exploitation de CVE-2018-7600
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Kit de détection en couches pour la LPE CVE-2026-31431 (Copy Fail) du noyau Linux. Fournit eBPF, auditd, des règles Sigma, un diff du page-cache et…
 danielwep/cve-netscalerfilesystemcheck
Ce script vérifie si le Citrix Netscaler a été compromis par des attaques CVE-2019-19781 et collecte toutes les informations du système de fichiers.
 techgaun/cve-2025-55182-scanner
Scanner basé sur Python pour les indicateurs de compromission CVE-2025-55182. Vérifie les chemins du système de fichiers, les processus, les services…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
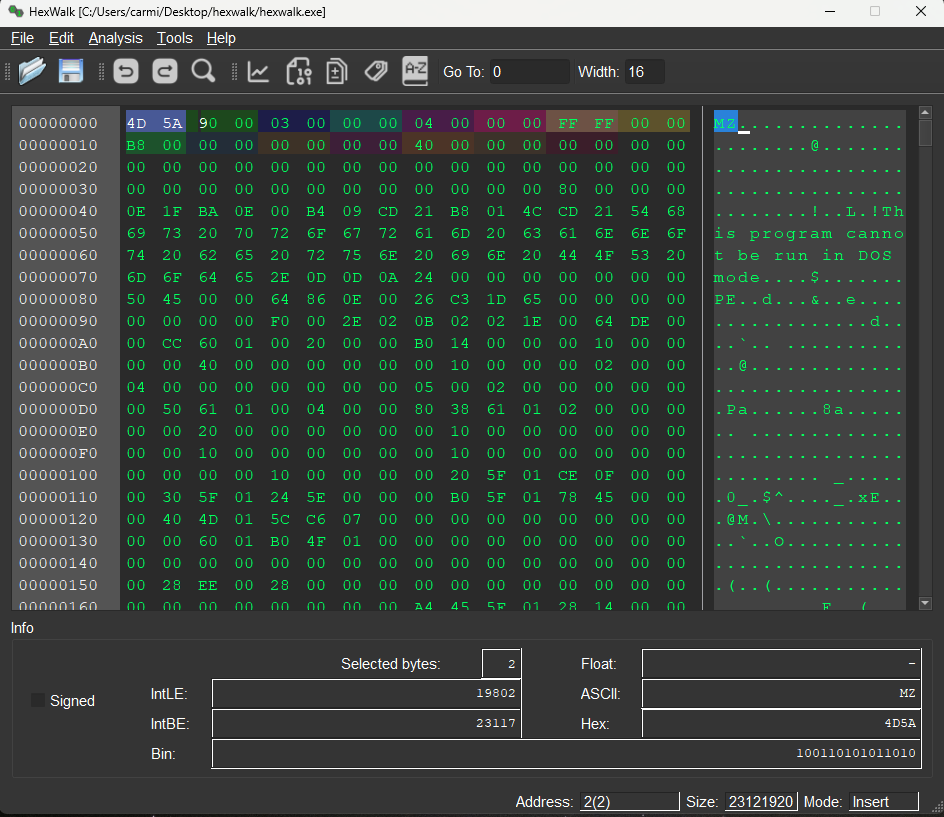 gcarmix/hexwalk
Visionneuse/Éditeur/Analyseur hexadécimal compatible avec Linux/Windows/MacOS
 raj3shp/persisthunt
Script de détection de persistance, de chasse et de collecte d'artefacts Linux
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
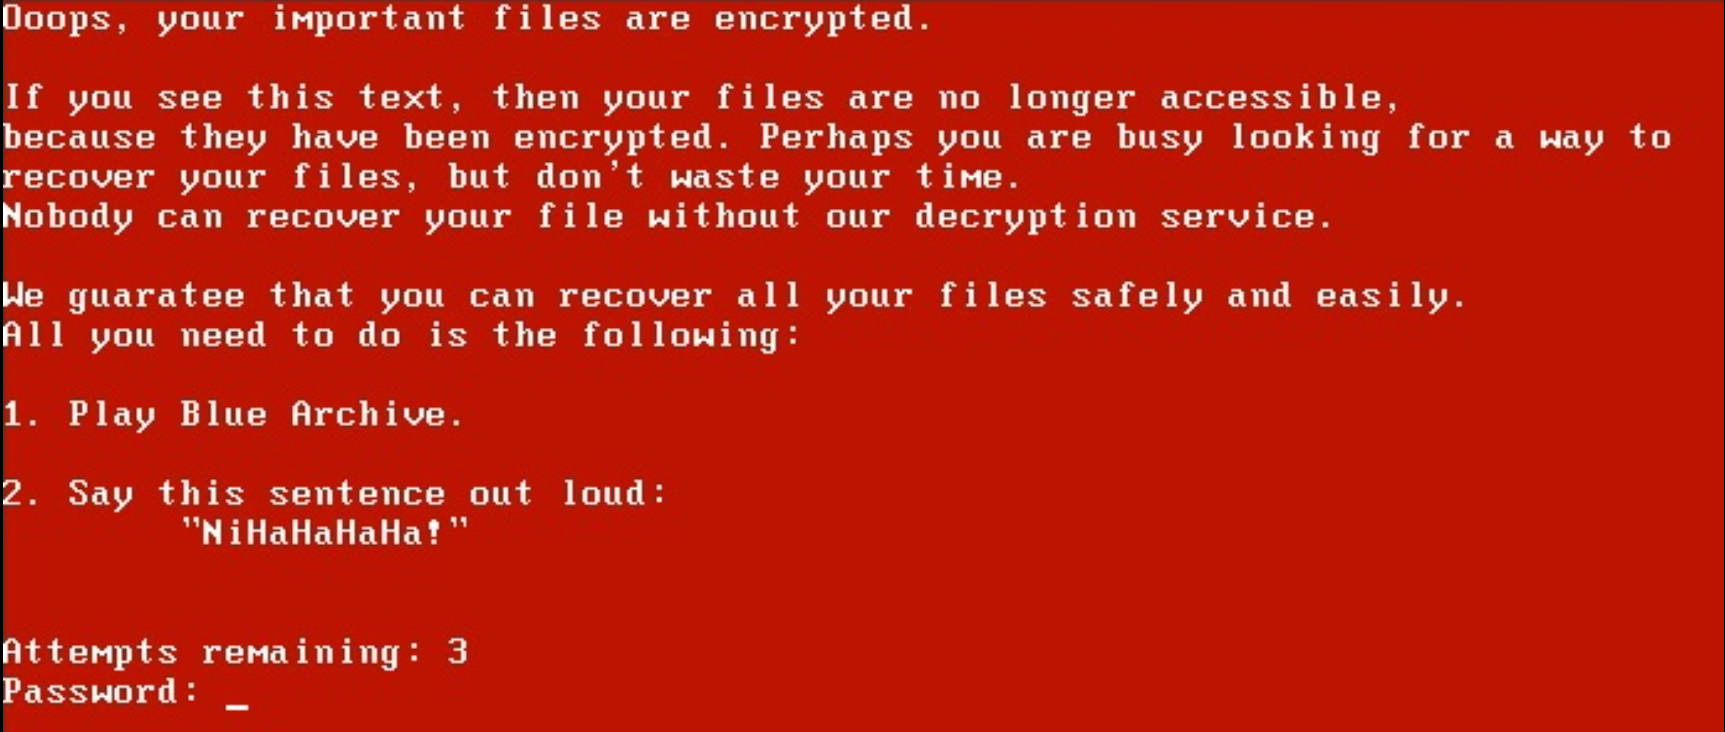 iss4cf0ng/openpetya
Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.
 abdeljalilait/kerneleye
Sécurité au niveau du noyau & réponse aux attaques pour les serveurs Linux.