
PCredz
 lgandx/pcredz
Cet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…
packet-sniffing-analysispassword-crackingreconnaissance+3
2.5k
lgandx/pcredzCet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…
 0x48piraj/incarcero
Incarcero est un outil qui crée des machines virtuelles (VM) préconfigurées avec des outils d'analyse de logiciels malveillants et des paramètres de…
 jacobpimental/nanocore_extractor
Extrait un échantillon nanocore d'un script AutoIT compilé
 rowingdude/analyzemft
analyzeMFT.py est conçu pour analyser entièrement le fichier MFT d'un système de fichiers NTFS et présenter les résultats aussi précisément que…
 amnestytech/investigations
Indicateurs de compromission issus des enquêtes cyber d'Amnesty International
 eonraider/violent-python3
Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…
 iomoath/filewatchtower
FWT est un outil d'analyse de sécurité et de surveillance de fichiers qui utilise les événements Sysmon.
 blacksnufkin/invoke-dumpmdeconfig
Script PowerShell pour exporter la configuration de Microsoft Defender, l'historique de protection et l'historique de protection d'Exploit Guard…
 scalabli/sashay
Sashay est un installateur automatique d'outils utiles.
 notaswe/gocropalypse
Détection de CVE-2023-21036 en Go
 paolokappa/sharepointsecuritymonitor
Une solution complète de surveillance de la sécurité SharePoint basée sur PowerShell avec protection contre CVE-2025-53770, analyse avancée des DLL,…
 snapattack/damn-vulnerable-log4j-app
Application web vulnérable pour tester CVE-2021-44228 / log4shell et les artefacts médico-légaux d'un exemple d'attaque
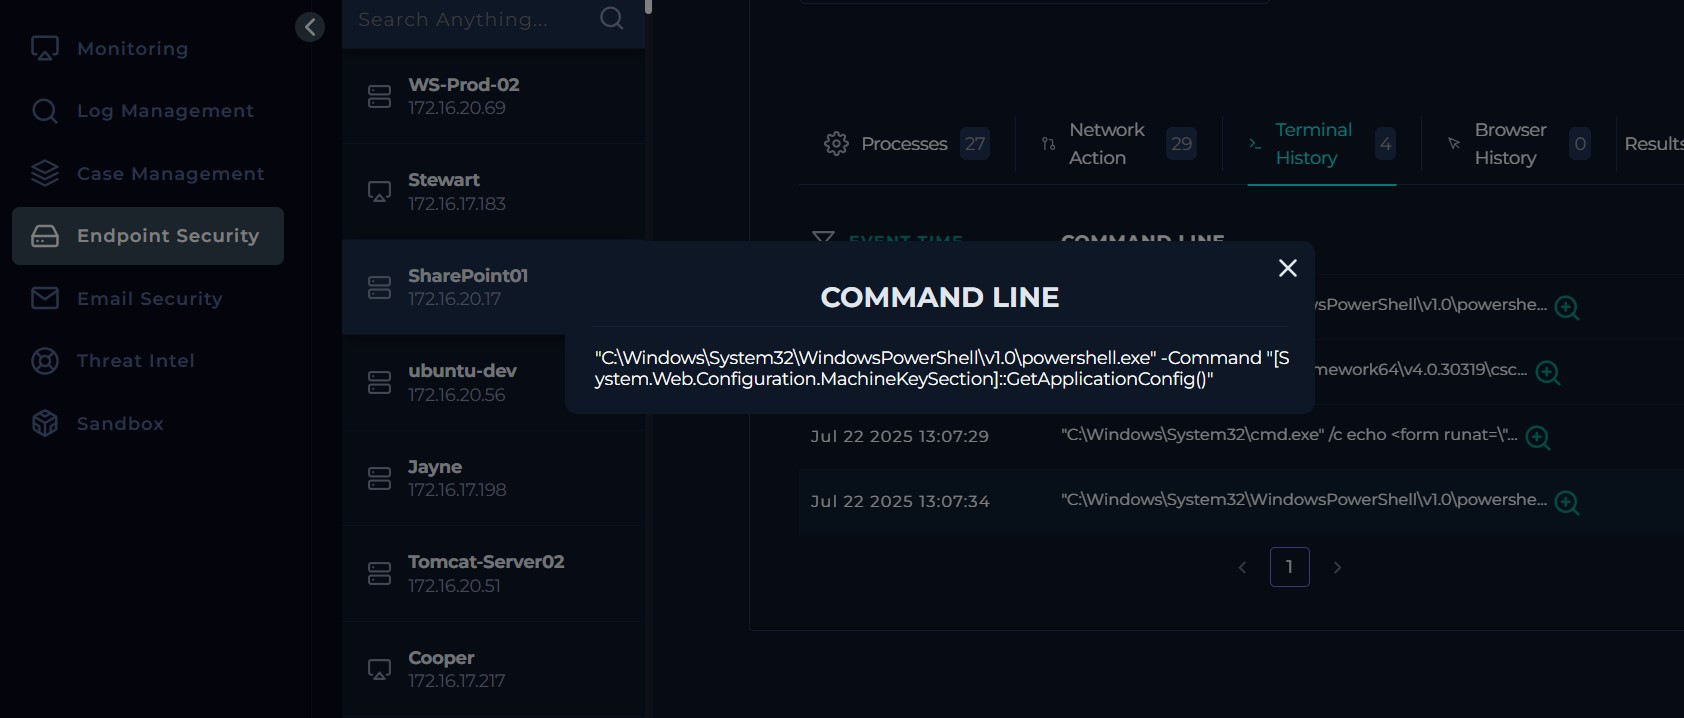 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…
 juul/xz-backdoor-scan
Rechercher les fichiers contenant la signature de la porte dérobée `xz` (CVE-2024-3094)
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 Recherche de backdoor XZ Utils - visualiseur de surface d'attaque, vérificateur de vulnérabilités système, et outil général…
 politoinc/xwfacropalypse
L'extension X-Ways Acropalypse détecte CVE-2023-21036 dans les images courantes.
 instawp/wp2shell-scan
Détecter et nettoyer la compromission WordPress wp2shell (CVE-2026-63030) — exécutable par lots, lecture seule par défaut
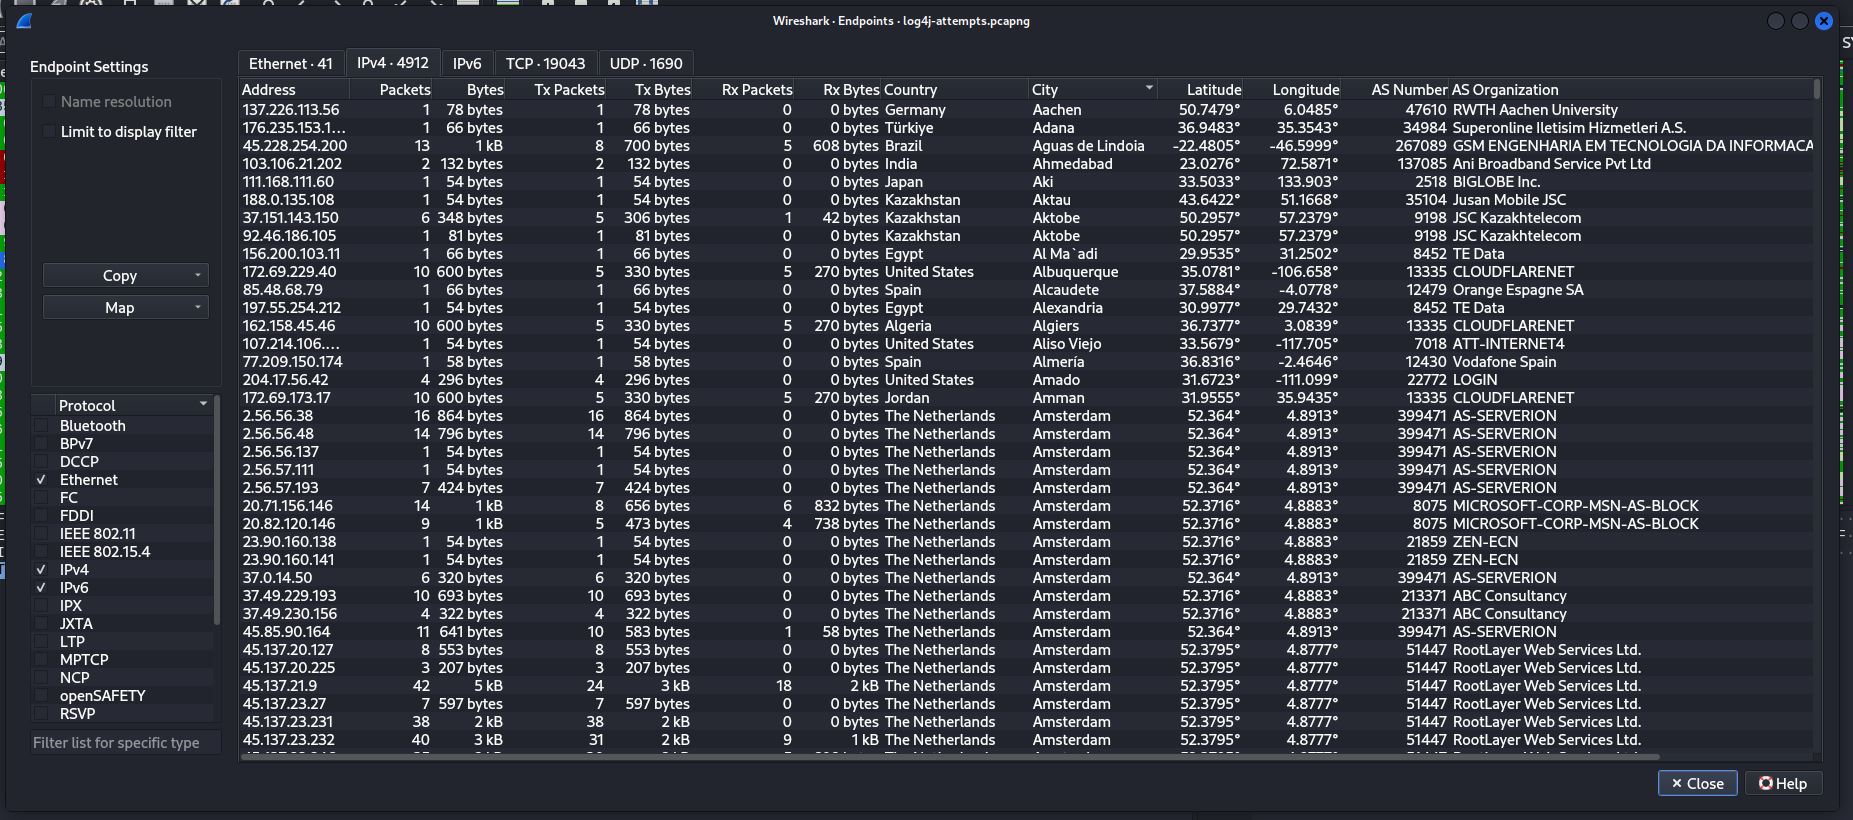 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…