

CrackMeZ3S-CTF-CrackMe-Tutorial
 pelock/crackmez3s-ctf-crackme-tutorial
Comment écrire un CrackMe pour une compétition CTF. Code source, explication technique, astuces anti-débogage et anti-rétro-ingénierie.
exploitationreverse-engineeringctf+2
pelock/crackmez3s-ctf-crackme-tutorialComment écrire un CrackMe pour une compétition CTF. Code source, explication technique, astuces anti-débogage et anti-rétro-ingénierie.
 lakr233/vphone-cli
Démarrez et gérez des iPhones virtuels sur Apple Silicon avec le patchage du firmware, des variantes de jailbreak et des fonctionnalités de recherche…
 r3ggi/electroniz3r
Prendre le contrôle des permissions TCC des applications macOS Electron
 nirvanaon/own-defender
Projet de recherche rétro-ingénierie des interfaces COM du Centre de sécurité Windows pour tracer l'enregistrement des antivirus via ATL, vtable,…
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
 ocfagb/hacktivity-vulns-exploits-lab
Writeup + analyse CVE + contre-mesures pour le lab Hacktivity « Vulnerabilities, Exploits, and Remote Access Payloads » (shells netcat, Metasploit,…
 yashas-13/pentx-vapt-skill
Outil de pentest VAPT open-source basé sur l'IA en 5 phases — recon/scan/vuln/exploit/report avec PoC
 detect-defenselab/cve-2026-31431-detection-defense
Guide de recherche et de détection pour CVE-2026-31431, un contournement basé sur io_uring de la surveillance des appels système. Fournit des règles…
 y-security/ylog4j
PortSwigger Burp Plugin pour Log4j (CVE-2021-44228)
 wgnet/wg.copyfail.patch
eBPF-based workaround pour CVE-2026-31431 (Copy.Fail) qui filtre ou tue la création de sockets AF_ALG afin de prévenir l'escalade de privilèges…
 shalevo13/se7enslip
Un scanner et testeur de la CVE-2025-11001 de 7-zip
 sdogancesur/log4j_github_repository
Ce travail comprend des outils de test et d'amélioration pour CVE-2021-44228 (log4j).
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Scanne les applications pour détecter la vulnérabilité Log4Shell (CVE-2021-44228) afin d'identifier les systèmes exposés à un risque d'exécution de…
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
 knightswd/nopacscan
Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…
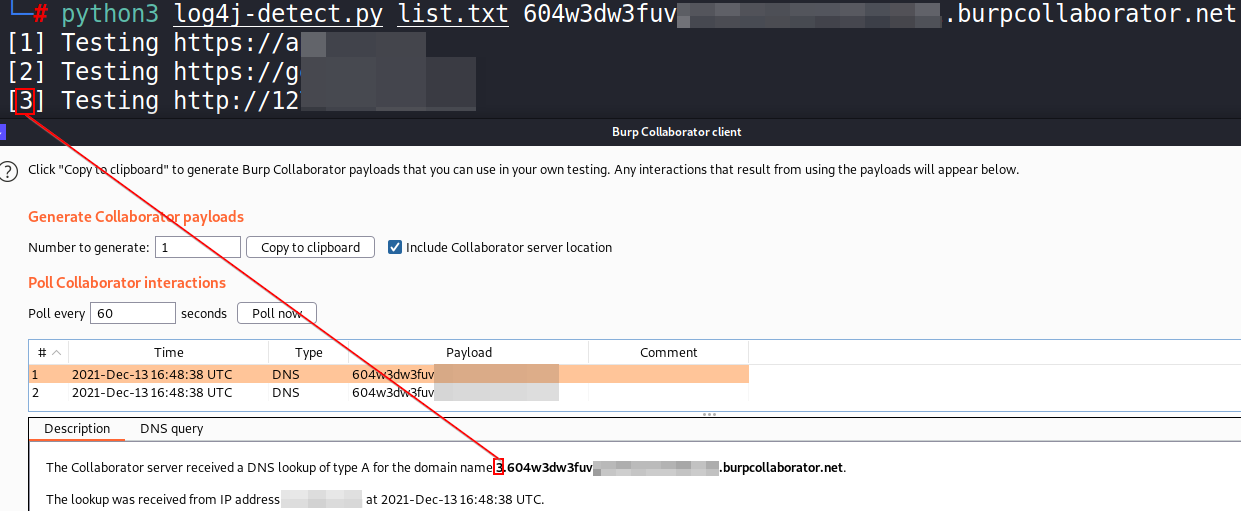 hassaanahmad813/log4j
Scanner Python multithreadé qui détecte Log4Shell (CVE-2021-44228) en envoyant des requêtes HTTP conçues avec des payloads JNDI et en surveillant les…
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
Analyse détaillée de CVE-2026-21510, un contournement de la fonctionnalité de sécurité Windows Shell permettant l'exécution silencieuse de code via…
 timborin0/log4j-dork-scanner
Un script pour rechercher, scraper et analyser les fichiers affectés par Apache Log4j CVE-2021-44228 à l'aide de Google dorks.