CVE-2017-11882-Blocker

Pilote Windows en mode noyau qui bloque l'exploitation de CVE-2017-11882 en interceptant la création de processus et en refusant les processus…

Pilote Windows en mode noyau qui bloque l'exploitation de CVE-2017-11882 en interceptant la création de processus et en refusant les processus…

CVE-2014-160 exploit

CVE-2008-1930 est une vulnérabilité critique d'authentification inappropriée affectant le mécanisme d'intégrité des cookies dans WordPress version…

Vérificateur Bash en lecture seule pour la vulnérabilité Copy Fail du noyau Linux (CVE-2026-31431)

Une atténuation temporaire contre la variante copy_fail (copyfail2_electric_boogaloo) - LPE Linux non privilégié via le chemin rapide no-COW…

Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067

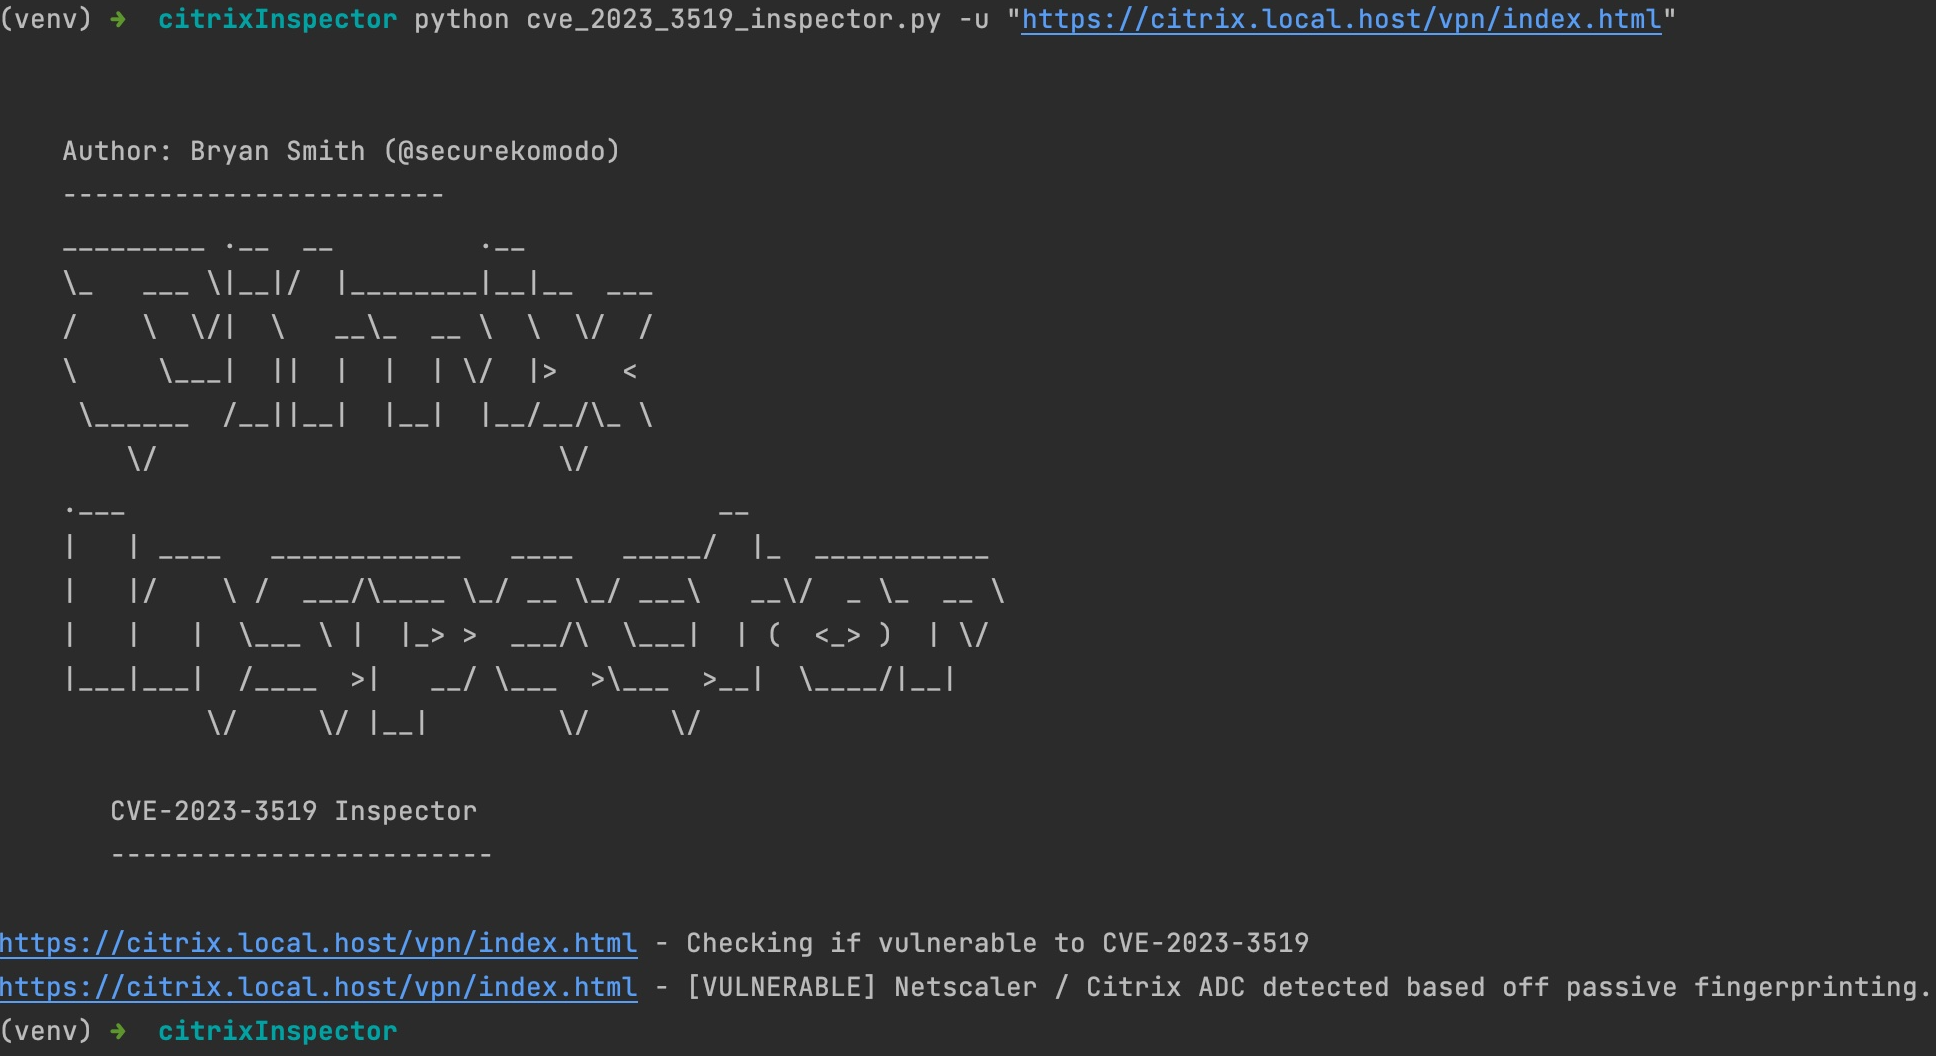
Empreinte passive des builds Citrix ADC / NetScaler ADC & Gateway et détection des CVE connues — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 et…

Environnement vulnérable pour tester le template Nuclei de CVE-2021-22941

⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M

Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.

🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité

Une interface en ligne de commande pour l'exploitation XSS et un générateur de payloads.

framework de pentest

Un kit d'outils JavaScript front-end pour créer des attaques de rebinding DNS.

DoSinator est un puissant outil de test de déni de service (DoS) développé en Python.

BOF (Boiboite Opener Framework) est un framework de test pour les implémentations et les appareils de protocoles industriels.

ARP spoofing, HTTP redirection, DNS spoofing et DNS forging en utilisant la bibliothèque pcap

Mes expériences d'armement d'applications ONOS (https://github.com/opennetworkinglab/onos)