

CVE-2023-46805
 yoryio/cve-2023-46805
Scanner pour CVE-2023-46805 - Ivanti Connect Secure
reconnaissancevulnerability-scannersexploitation+3
10
yoryio/cve-2023-46805Scanner pour CVE-2023-46805 - Ivanti Connect Secure
 mattiapertusati/htb-facts
HackTheBox — Facts (Facile/Linux) | CVE-2025-2304 + AWS S3 + Clé SSH + Facter PrivEsc
 jonaneidhart/cve-2023-3519-backdoorcheck
Script pour vérifier les backdoors CVE-2023-3519
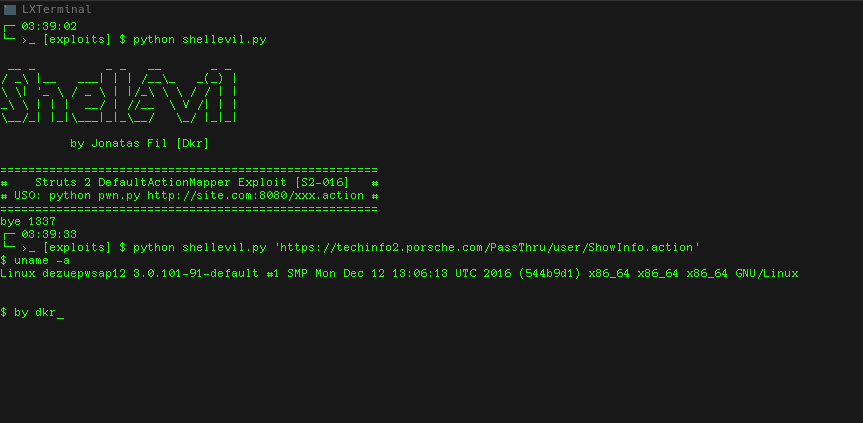 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 règles de détection pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Linux Local Privilege Escalation via page cache write
 nabhan-mohy/cve-2026-27483-lab
Un laboratoire conteneurisé de type entreprise pour la recherche et la défense contre CVE-2026-27483.
 vonahisec/cve-2022-47966-scan
Scanneur Python pour CVE-2022-47966. Prend en charge ~10 des 24 produits concernés.
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Outillage de détection sûr pour CVE-2026-31431 "Copy Fail" et CVE-2026-43284 "Dirty Frag" — une élévation locale de privilèges dans le module…
 jotaqc/cve-2022-30190_temporary_fix
Voici deux scripts Python conçus pour appliquer facilement et rapidement une protection temporaire contre la vulnérabilité CVE-2022-30190 (Follina)
 sentinelblue/cve-2022-30190
Règle analytique Microsoft Sentinel et requêtes de chasse en ASIM pour l'activité de MSDT et CVE-2022-30190.
 pedrocruz2202/mongobleed-scanner
🔍 Scannez les vulnérabilités MongoDB avec MongoBleed, un outil haute performance pour détecter CVE-2025-14847 sur de grands réseaux rapidement et…
 rfxn/cpanel-sessionscribe
Outils de détection, d'atténuation et de rétro-ingénierie pour CVE-2026-41940 (SessionScribe) : la vulnérabilité de falsification de session non…
 mrp1xel/cve-2022-0847-dirty-pipe-kernel-checker
Script Python pour vérifier si votre noyau est vulnérable à Dirty pipe CVE-2022-0847
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521) : L'application utilise la réflexion Java pour accéder aux composants système d'Android, récupérant la liste de toutes les…
 zlepper/cve-2021-44228-test-server
Un petit serveur pour vérifier si un programme Java donné est susceptible d'être affecté par CVE-2021-44228
 zerodaywolf/cve-2021-41773_42013
Configuration du laboratoire pour CVE-2021-41773 (Apache httpd 2.4.49) et CVE-2021-42013 (Apache httpd 2.4.50).

 hackdwerg/cve-2021-30109
Froala XSS persistant
