

Driver-kaldereta
 gmh5225/driver-kaldereta
Pilote en mode noyau non signé qui effectue des modifications de mémoire
general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
gmh5225/driver-kalderetaPilote en mode noyau non signé qui effectue des modifications de mémoire
 gmh5225/driver-pidqserializationwrite-example
Comment utiliser PiDqSerializationWrite. Présente comment lire et écrire en toute sécurité depuis un pilote mappé
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 martian56/redcell
Plateforme de red-team IA. Des agents LLM autonomes exécutent un test d'intrusion de bout en bout dans un conteneur Kali et rédigent le rapport.…
 deathshotxd/0xm0ncrush
# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
 arcanum-sec/wraith
Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate Exploit validator - Validateur de passerelle RD pour CVE-2020-0609 et CVE-2020-0610 (BlueGate) utilisant OpenSSL DTLS sur UDP/3391.
 strivexjun/memorymodulepp
Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…
 tyeurada/edrevasionworkshop
Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 mandatoryprogrammer/xsshunter-express
Une version facile à configurer de XSS Hunter. Mise en place en cinq minutes et ne nécessite aucune maintenance !
 gmh5225/cs-memoryevasion
Un chargeur d'évasion mémoire Cobalt Strike pour redteamers
 ghostwolflab/apt-individual-combat-guide
Guide pédagogique et dépôt de code pour comprendre les techniques d'attaques APT, couvrant la reconnaissance, l'exploitation web et de services, les…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
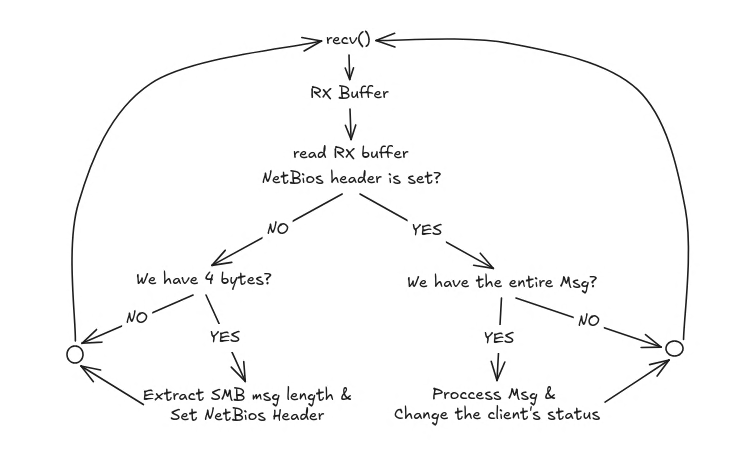 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
 tekkenbugattii/linusware-source-code-internal
Moteur d'exécution rétro-ingénierié pour Roblox/Luau avec hooking de machine virtuelle, remappage d'opcodes, élévation de privilèges et environnement…
 stephenfewer/reflectivedllinjection
L'injection de DLL réflexive est une technique d'injection de bibliothèque dans laquelle le concept de programmation réflexive est utilisé pour…