FreePBX-Reverse-Shell-Module

Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…

Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…

# Vérificateur de version du noyau Linux qui suggère des exploits connus d'élévation de privilèges locaux en fonction de la version du noyau du…

MYSQL UDF Exploit

Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.

Démonstration d'une vulnérabilité d'exécution de code à distance via la sérialisation Pickle dans ClearML

Exploit Python pour l'injection de commande « username map script » de Samba 3.0.20-3.0.25rc3, offrant une exécution de code à distance non…

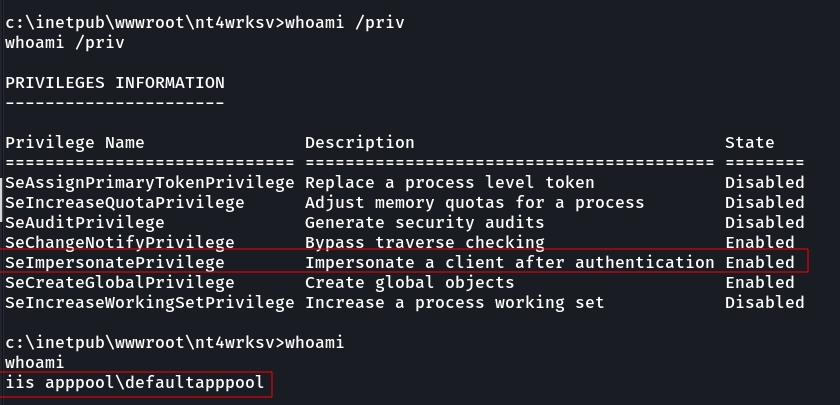
Outil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…

Webmin 1.910 Exploit d'exécution de code à distance

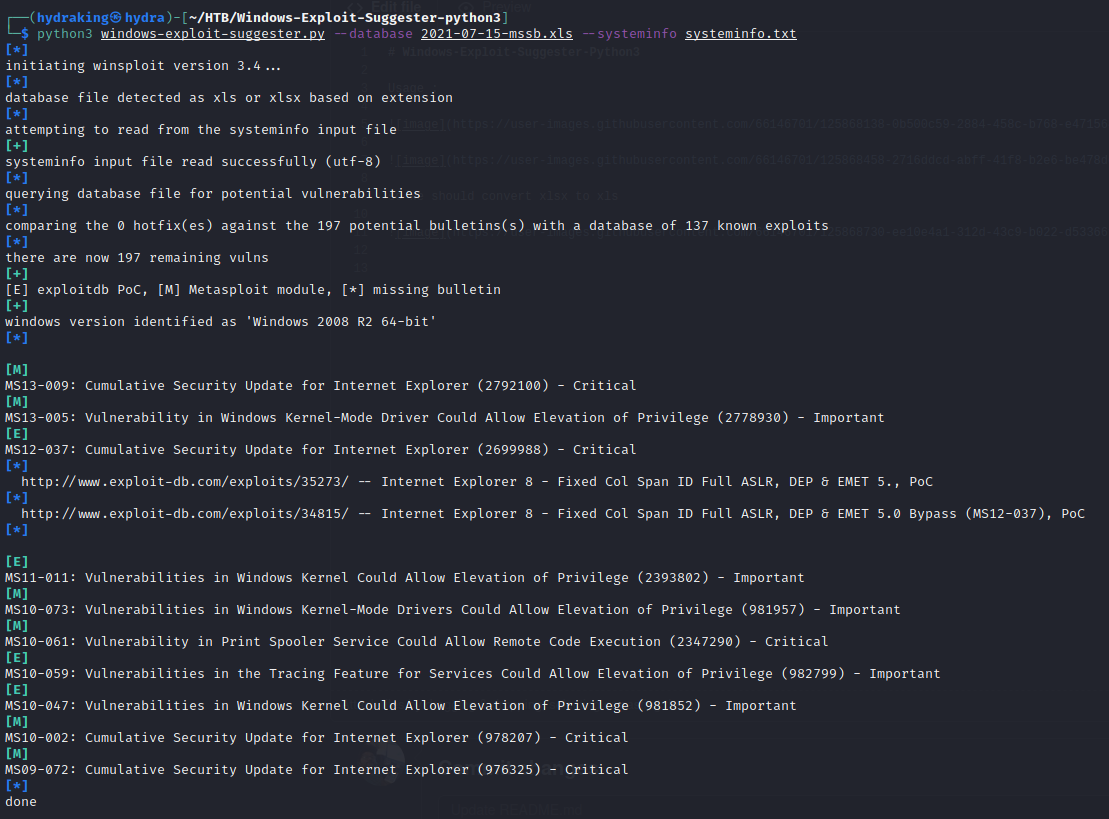
Outil de recoupement basé sur Python : utilise systeminfo de Windows et les bulletins de sécurité MS pour détecter les vulnérabilités non corrigées…

xll windows reverse shell

Résoudre le cas où, lors de l'élévation de privilèges PHP, l'exécution de commandes est impossible en raison de fonctions désactivées par le système.

CONFIG SET

Outil éducatif de serveur Redis malveillant pour la post-exploitation. Déploie un serveur Redis malveillant pour parvenir à une exécution de code à…

Exploiter les vulnérabilités de Server-Side Request Forgery (SSRF) via les configurations nginx. Permet de tester et d'exploiter les SSRF dans les…

python 2.7

Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…

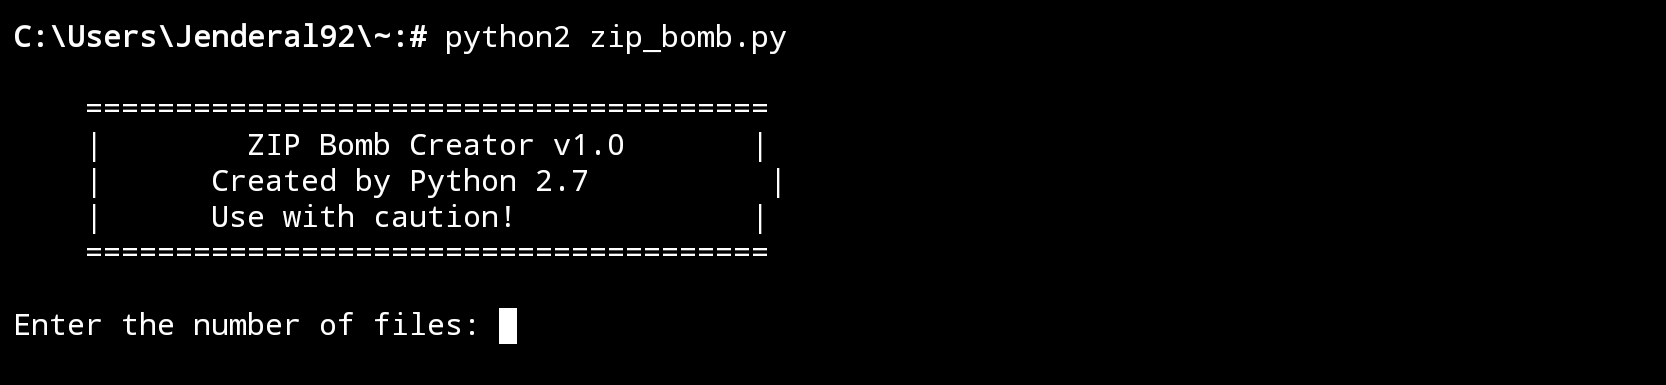
Créateur de bombe ZIP est un outil utilisé pour créer un fichier ZIP de petite taille qui se dilate considérablement lors de l’extraction.

Apache Flink Dashboard - Accès non autorisé - Exécution de commandes à distance