

FakeDellOM
 hantwister/fakedellom
Un faux hôte qui peut être « géré » par Dell OMSA, vous permettant de contourner l'écran de connexion.
vulnerability-analysisexploitationids-ips-evasion+3
1
hantwister/fakedellomUn faux hôte qui peut être « géré » par Dell OMSA, vous permettant de contourner l'écran de connexion.

 insanid/netgear-telenetenable
Telenet Enable pour routeurs Netgear depuis le checkout svn http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 ihack4falafel/slink
Encodeur de shellcode alphanumérique (x86)
 wguest/craftcms-vcard-exploit
Ce dépôt contient des détails sur une vulnérabilité trouvée dans le plugin « vCard » pour CraftCMS 3.
 0x45dd/liferay-ce-portal-java-deserialization
Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !
 fuzzrf/netbsd_hfs
NetBSD hfs overflow
 fuzzrf/openbsd_ov1
OpenBSD débordement à distance
 bw3ll/jop_rocket
Ce framework permet à l'utilisateur de découvrir des gadgets JOP et peut automatiser la construction d'une chaîne JOP complète pour contourner le…
 al1ex/pentest-tools
Outils de pénétration intranet
 synacktiv/grouppolicybackdoor
Framework de manipulation et d'exploitation des objets de stratégie de groupe
 synacktiv/laravel-crypto-killer
Un outil conçu pour exploiter les mauvaises implémentations des mécanismes de déchiffrement dans les applications Laravel.
 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
 synacktiv/mobileiron-exploit
Script Python pour exploiter la chaîne OWASSRF + TabShell sur des serveurs Microsoft Exchange vulnérables, en tirant parti de l'authentification…
 synacktiv/mojarragadget
Exploit de preuve de concept pour une chaîne de gadgets Java dans la bibliothèque Mojarra, démontrant l'exploitation d'une vulnérabilité de…
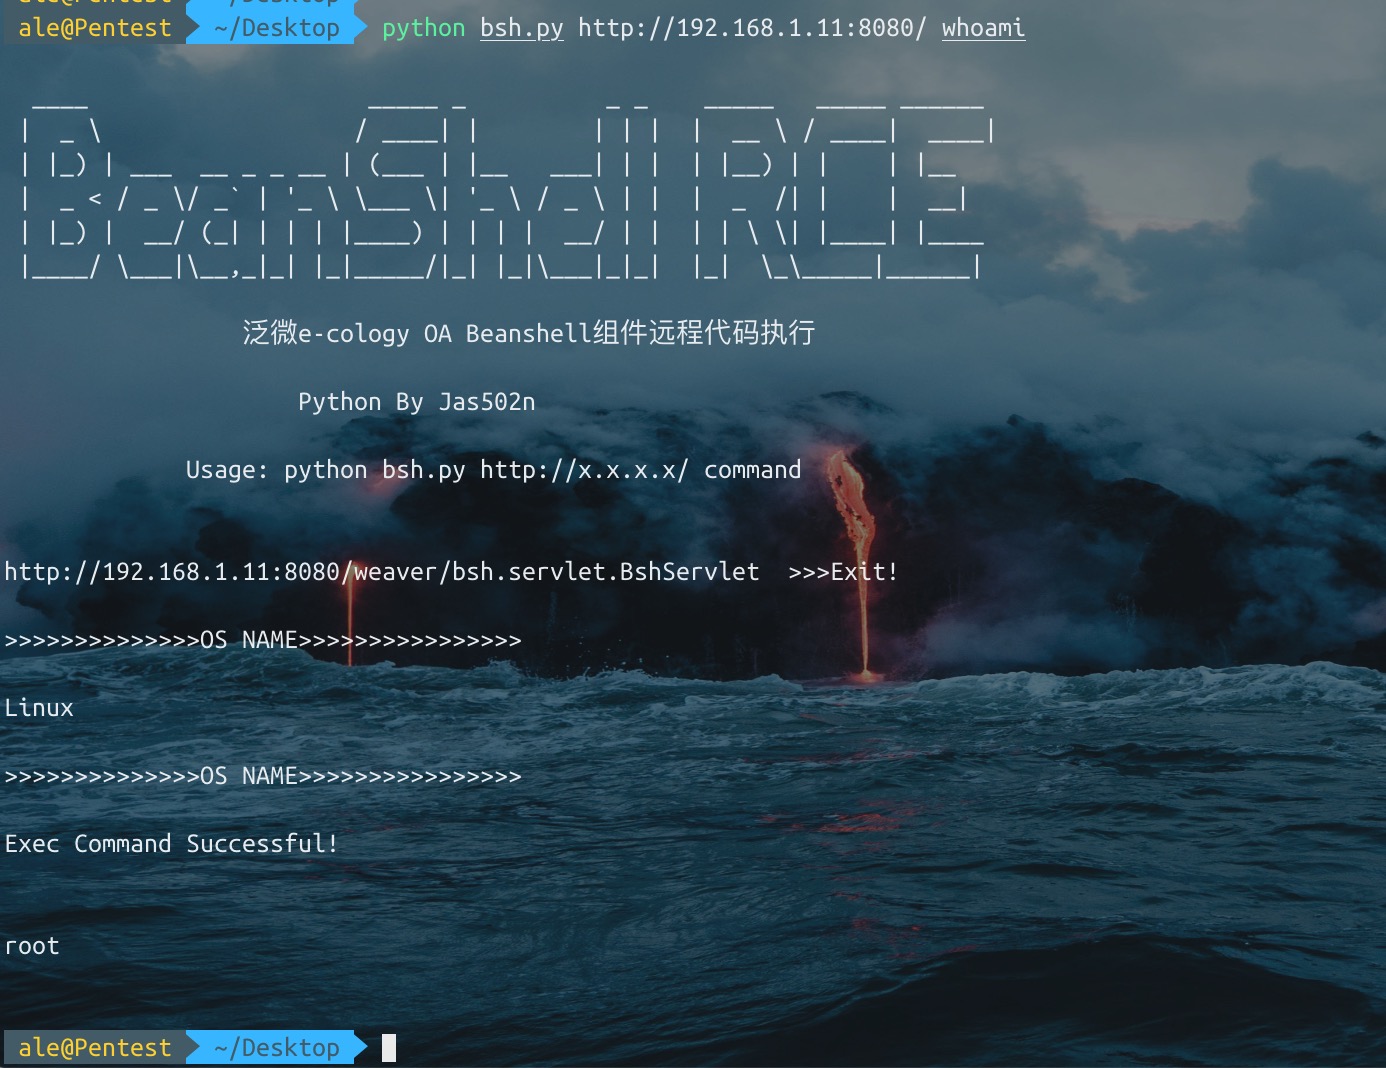 jas502n/e-cology
e-cology OA_Beanshell_RCE
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE