
win32k-callback-detouring
 n0qword/win32k-callback-detouring
Abuser du mécanisme de rappel du noyau win32k.sys pour exécuter du code arbitraire
exploitationshellcodepost-exploitation+3
108
n0qword/win32k-callback-detouringAbuser du mécanisme de rappel du noyau win32k.sys pour exécuter du code arbitraire
 j4ck3lsyn-gen2/reports
Collection organisée de rapports de recherche en cybersécurité couvrant l'analyse des CVE, la recherche d'exploits, le renseignement sur les menaces…
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes

 decoder-it/newmachineaccount
Crée des comptes machine Active Directory avec des mots de passe personnalisés, prenant en charge le placement facultatif dans une unité…
 xairy/lights-out
Outils pour contrôler la LED de la webcam sur ThinkPad X230
 symbrkrs/ps5-uart
Interface pour interagir avec PlayStation 5 EMC et EFC
 hardenedlinux/userland-exec
PoC d'exécution en espace utilisateur à utiliser comme technique de vecteur d'attaque
 luemmelsec/pentest-tools-collection
Collection organisée d'outils et de commandes de sécurité offensive pour les attaques Active Directory, le C2, l'élévation de privilèges,…
 ps5dev/byepervisor
Un exploit de l'hyperviseur PS5 pour les firmwares 1.xx-2xx.
 kozmer/aad-bofs
Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…
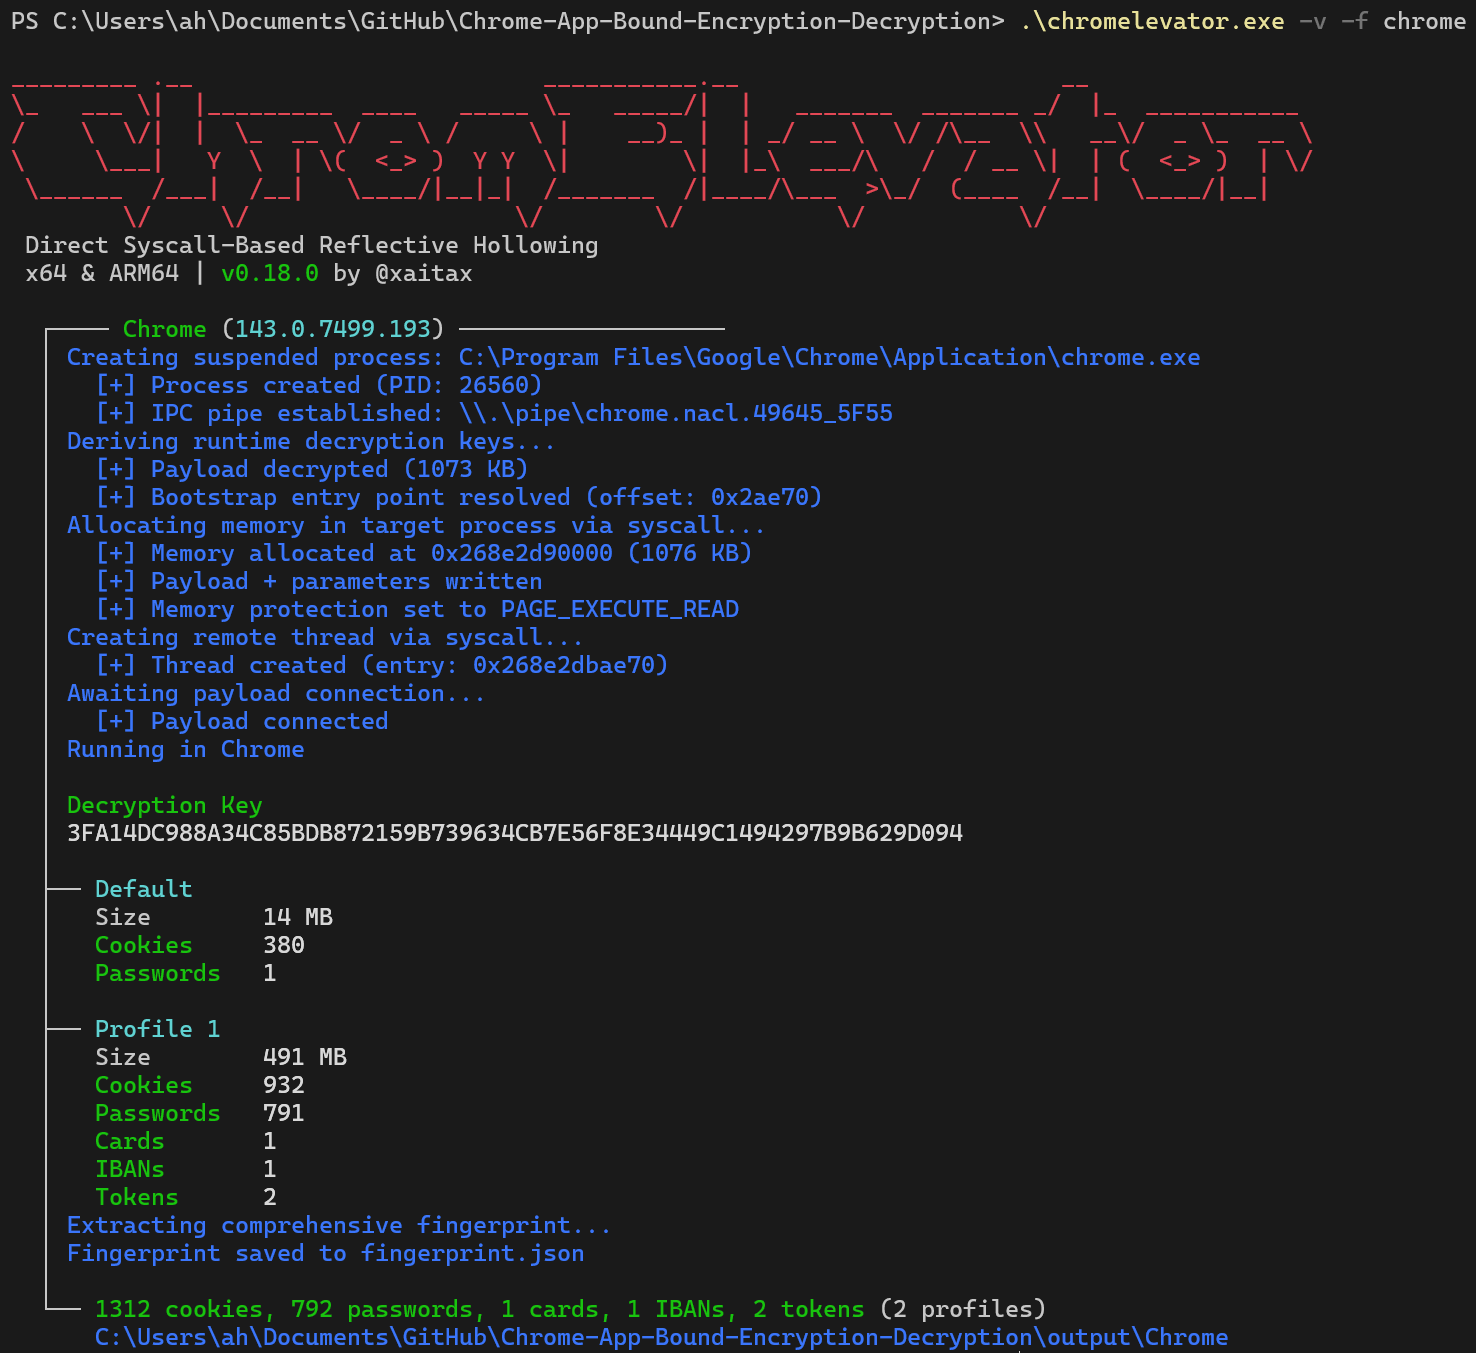 xaitax/chrome-app-bound-encryption-decryption
Contourner le chiffrement App-Bound de Chromium via le Process Hollowing réflexif basé sur des appels système directs. Extraire les cookies, mots de…
 shellphish/how2heap
Un dépôt pour apprendre diverses techniques d'exploitation du tas.
 beichendream/printnotifypotato
PrintNotifyPotato
 tykawaii98/ctf_writeups
Collection de writeups CTF et d'extraits de code d'exploit pour apprendre la découverte de vulnérabilités, les techniques d'exploitation et les…
 edwardzpeng/presentations
Diapositives et présentations de conférences issues de la recherche en sécurité, couvrant les techniques d'exploitation de Windows, de la…
 theofficialflow/presentations
Collection organisée de diapositives et présentations de conférences de sécurité sur l'exploitation de consoles de jeux, les vulnérabilités du noyau…