

ShimMe
 deepinstinct/shimme
PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
privilege-escalationexploitationpost-exploitation+2
147
deepinstinct/shimmePoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
 fail0verflow/ps5-umtxdbg
Expérimentation de fiabilité d'exploit en C++ pour une vulnérabilité du noyau FreeBSD de la PlayStation 5, avec des builds du noyau en VM et une…
 tjnull/tj-opt
Ce repo contient mon template de pentesting que j'ai utilisé lors de PWK et pour des évaluations en cours. Le template a été formaté pour être…
 m-gsch/s5late
iPod Nano 7G bootrom exploit un peu trop tard
 harishsg993010/damn-vulnerable-mcp-server
Serveur MCP Damn Vulnerable
 xforcered/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 3lp4tr0n/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 cybrly/badsuccessor
Exploite la vulnérabilité d'élévation de privilèges dMSA de Windows Server 2025 pour énumérer les OU accessibles en écriture, escalader vers des…
 logangoins/sharpsuccessor
SharpSuccessor est une preuve de concept (POC) .NET pour armer complètement l’attaque BadSuccessor de Yuval Gordon (@YuG0rd) d’Akamai.
 trenchantarc/garbage-collection-in-v8
Conférence présentée à Offensivecon 2025 par Richard Abou Chaya et John Stephenson
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 0xthirteen/rpc2wc
PoC qui déclenche le démarrage du WebClient Windows via des chaînes d'appels RPC EFS et des messages WNF, permettant aux équipes rouges d'explorer…
 0xor0ne/awesome-list
Liste awesome orientée cybersécurité
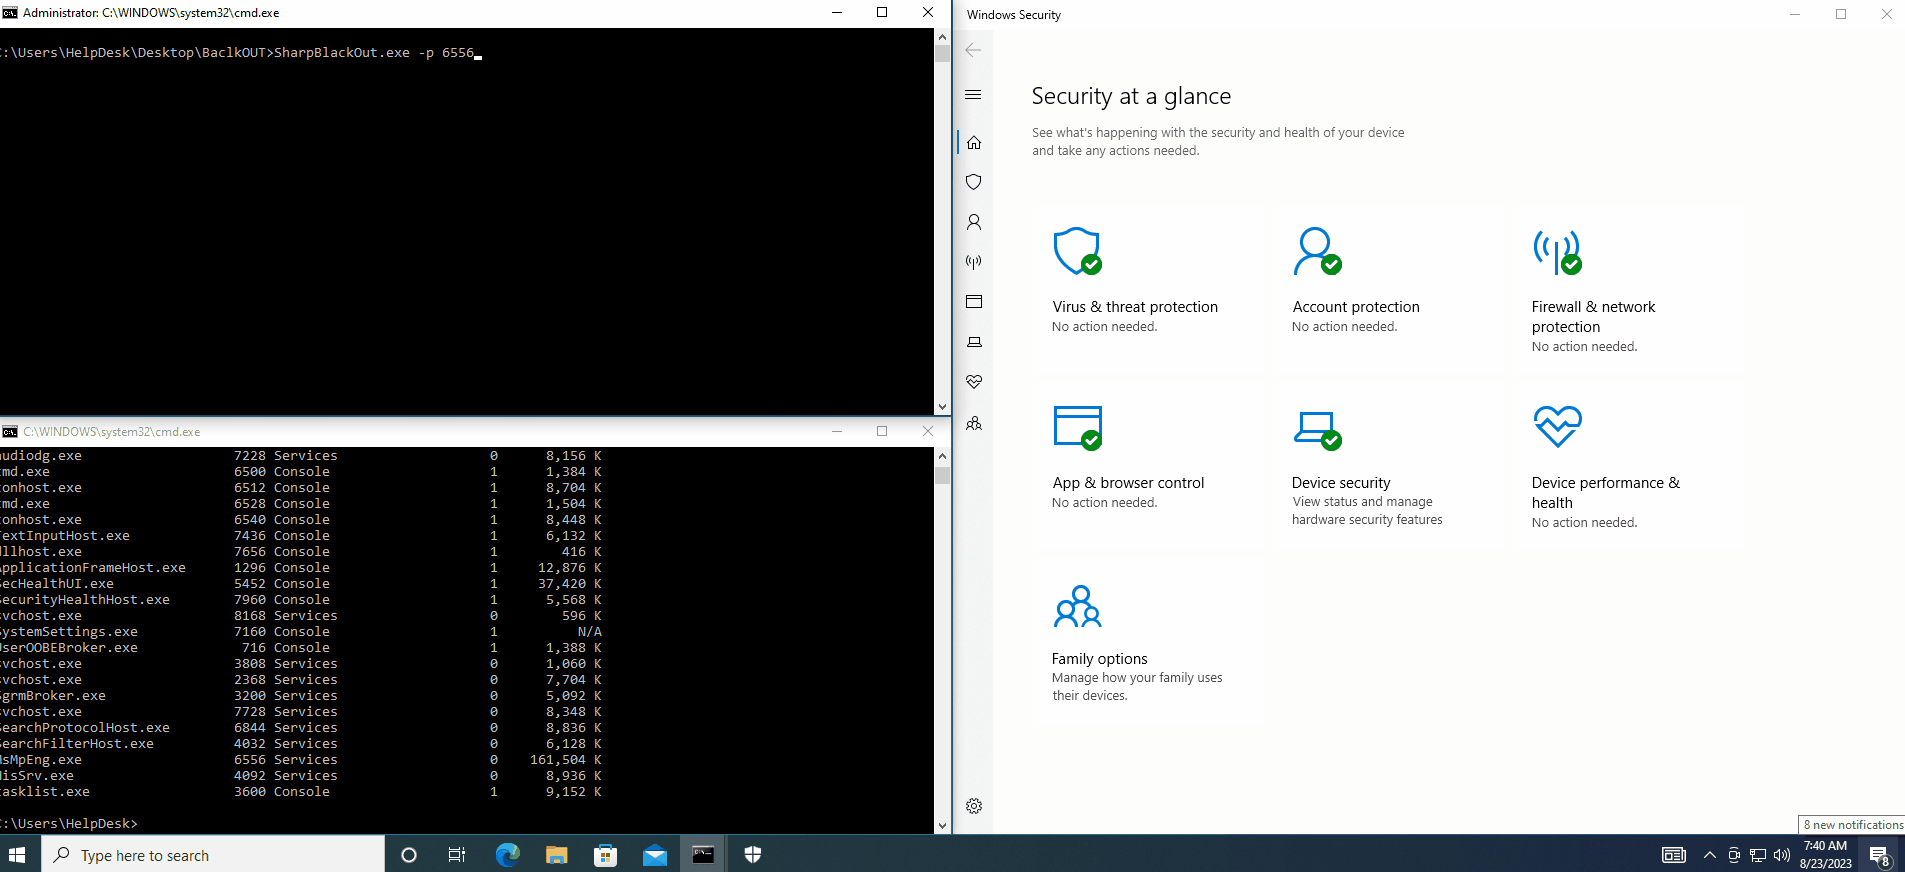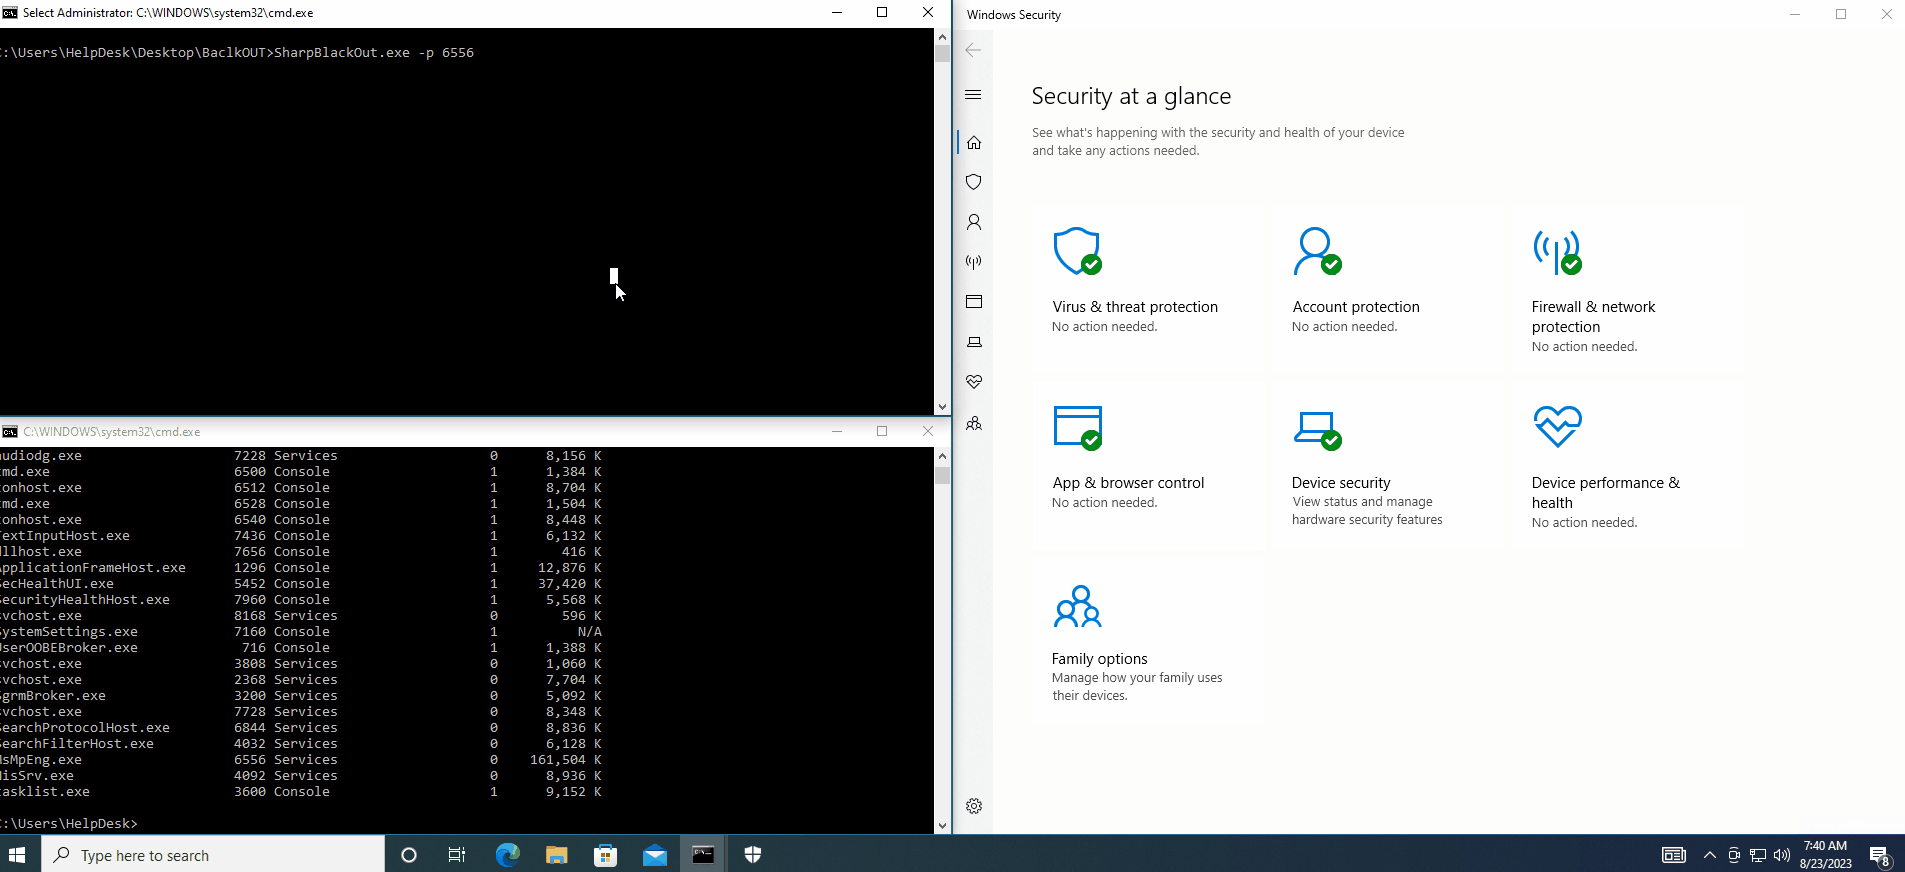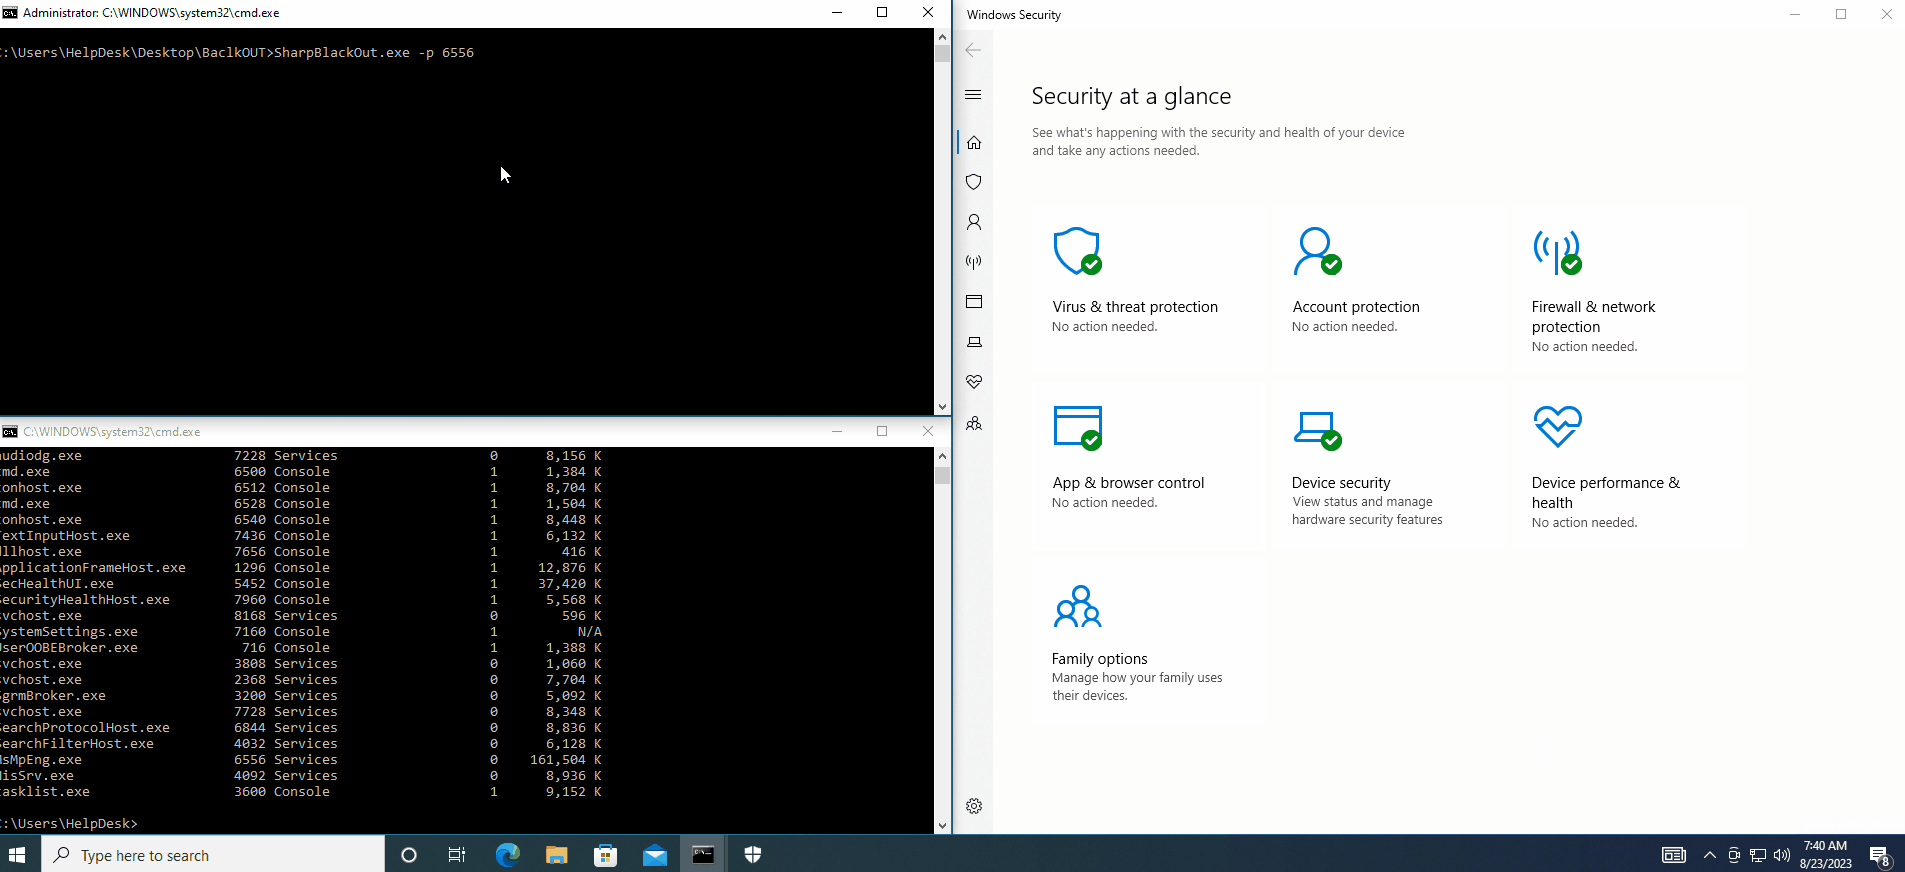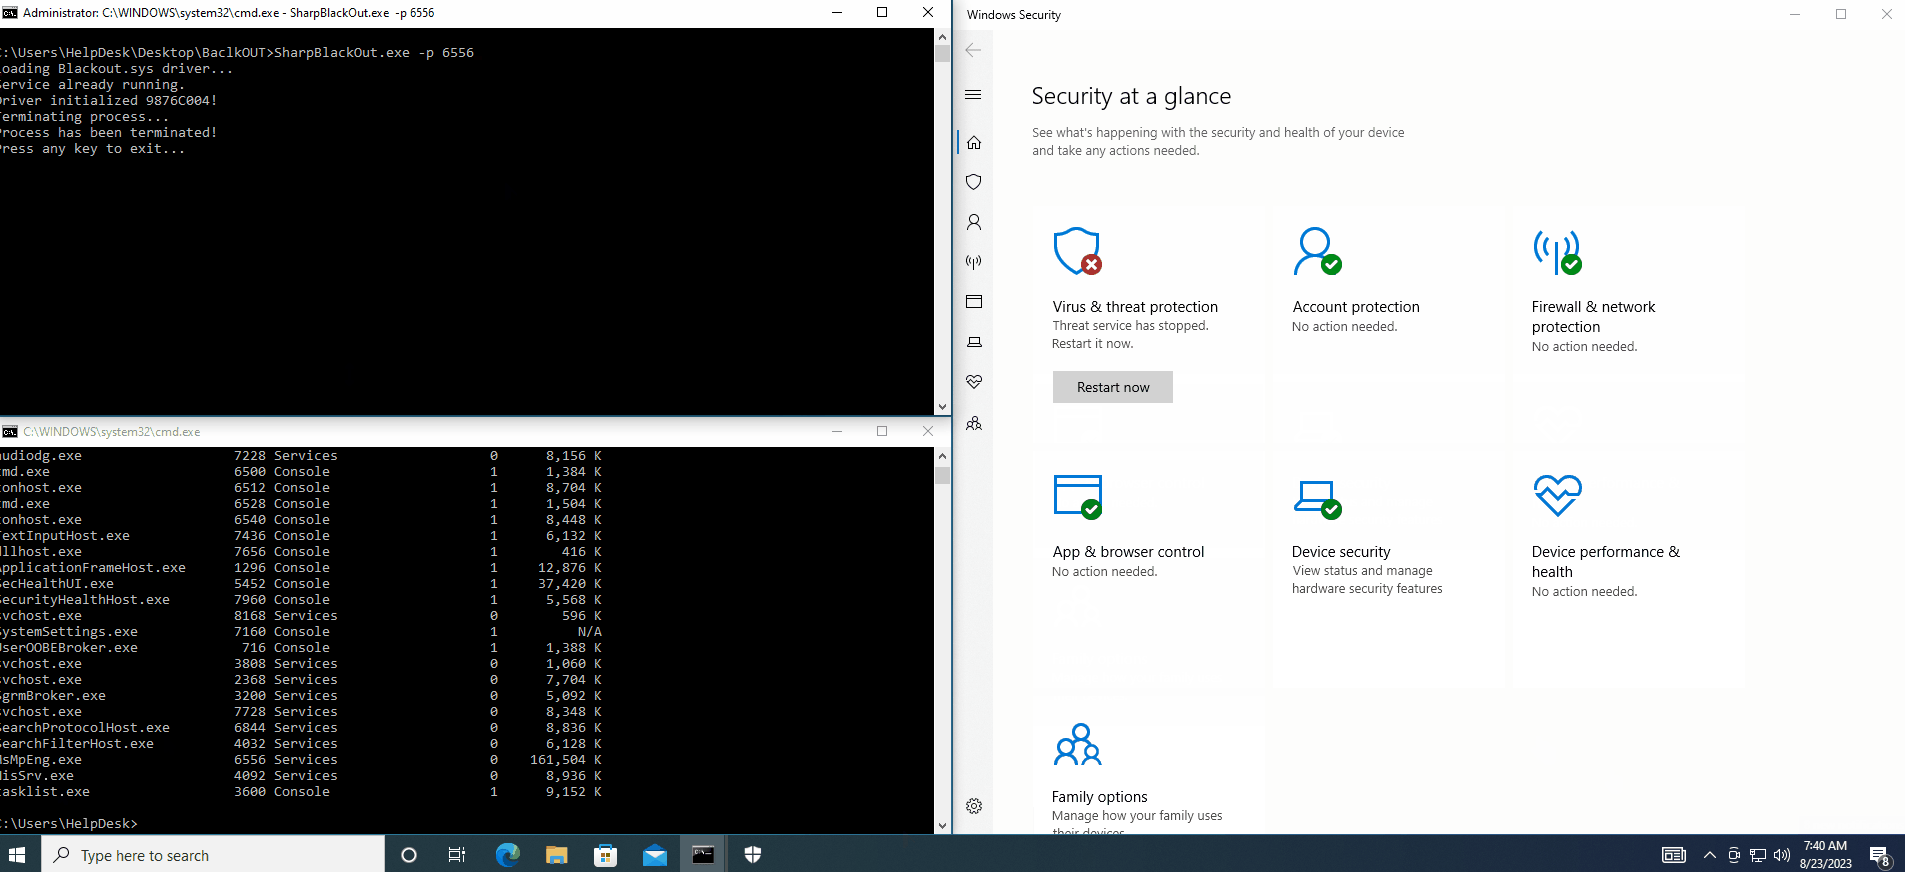 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 dopaminauta/onetwoseven-writeup
Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…
 kleiton0x00/rtlhijack
Primitives alternatives de lecture et d'écriture utilisant les fonctions Rtl* de manière détournée.
 l33tdawg/phantomrecon
PhantomRecon est un outil d'automatisation de red team modulaire, piloté par des agents et basé sur CLI, conçu pour démontrer des flux de travail…