

SspiUacBypass
 antoniococo/sspiuacbypass
Contournement de l'UAC avec les contextes de datagramme SSPI
privilege-escalationexploitationpost-exploitation+3
471
antoniococo/sspiuacbypassContournement de l'UAC avec les contextes de datagramme SSPI
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 r1cksec/cheatsheets
Collection de connaissances sur la sécurité de l'information
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 martinsohn/active-directory-trust-attacks
Techniques et outils pour attaquer les relations d'approbation Active Directory, couvrant le mouvement latéral inter-domaines, l'élévation de…
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing
 yili-soc/vm-homelab-log4shell-assessment
Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…
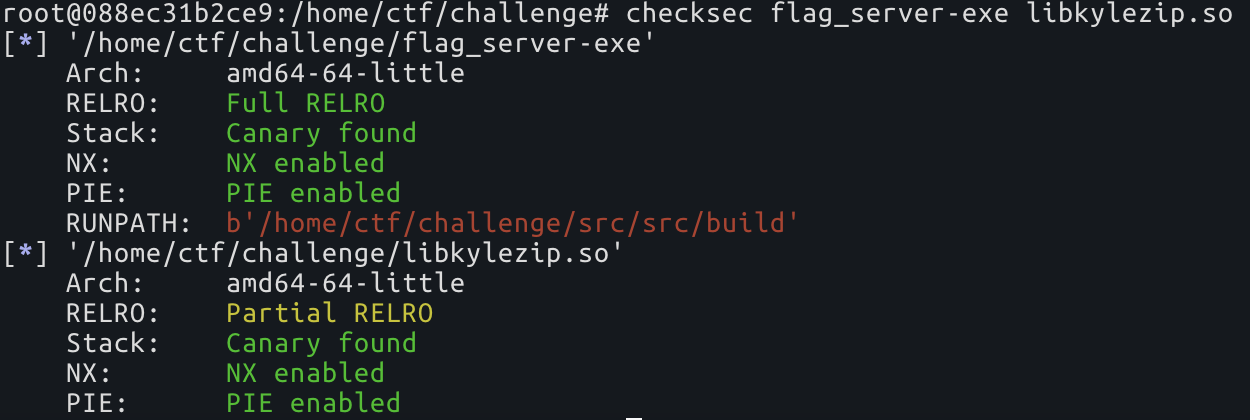 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Contournement d'ASLR sans fuite d'informations
 elliotkillick/ldrlockliberator
Pour les cas où DLLMain est la seule option
 ffri/poc-public
Collection organisée d'exploits de vulnérabilités proof-of-concept et de recherches présentés lors de conférences de sécurité telles que Black Hat et…
 assetnote/exploits
Dépôt pour stocker les exploits créés par l'équipe de recherche en sécurité d'Assetnotes
 kpwnz/def1nit3lyn0taja1lbr3aktool
Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1
 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…
 yolop0wn/echodrv
Exploitation de echo_driver.sys
 weaselsec/godpotato-aggressor-script
Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…
 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…

 nickvourd/windows-local-privilege-escalation-cookbook
# Livre de recettes pour l'élévation de privilèges locaux sous Windows