

chipicopwn
 frederic/chipicopwn
Exploit du bootloader pour Google Nest Hub (2e génération) (elaine)
embedded-systems-securityiot-securityexploitation+1
204
frederic/chipicopwnExploit du bootloader pour Google Nest Hub (2e génération) (elaine)
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 gtworek/psbits
Des choses (relativement) simples qui vous permettent de creuser un peu plus profondément que d'habitude.
 kudaes/dumpy
Réutiliser les handles ouverts pour dumper dynamiquement LSASS.
 paranoidninja/brute-ratel-c4-community-kit
Ce dépôt contient des scripts, des configurations et des chargeurs de payloads obsolètes pour Brute Ratel C4 (https://bruteratel.com/)
 sailay1996/cdpsvclpe
Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)
 flankerhqd/vendor-android-cves
Collections de mes POCs pour les CVE des fournisseurs Android
 marginresearch/foisted
MikroTik jailbreak à distance pour v6.x.x
 mikem64/exploit-writeups
Exploit writeups que j'ai rédigés
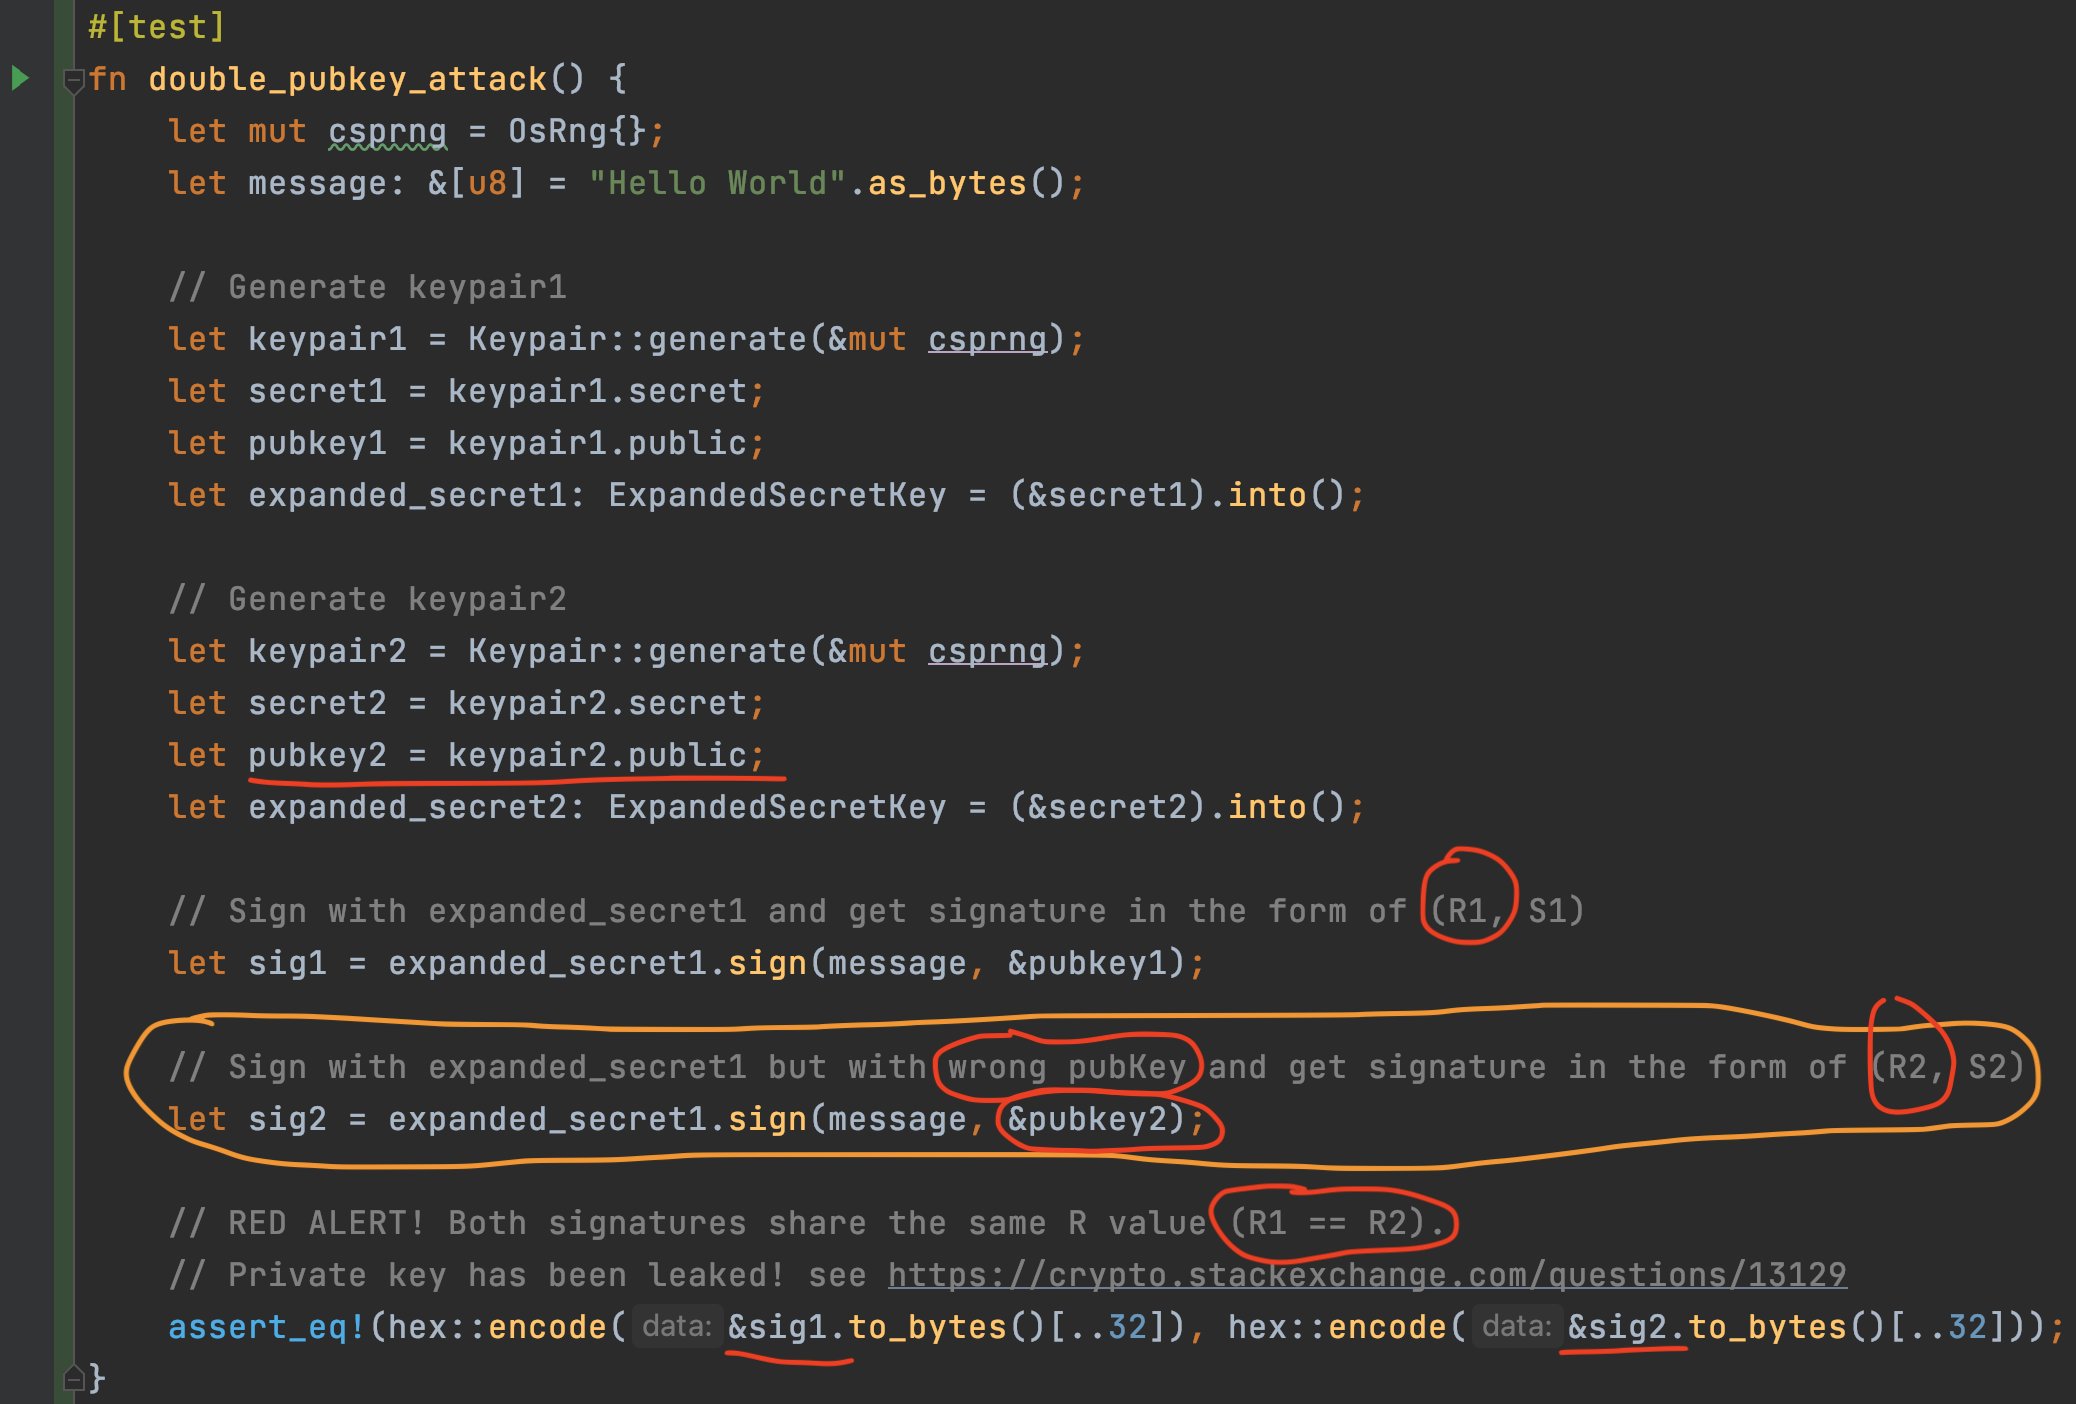 mystenlabs/ed25519-unsafe-libs
Liste des bibliothèques de signatures ed25519 non sûres
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 rosesecurity/anti-virus-evading-payloads
Pendant la phase d'exploitation d'un test d'intrusion ou d'une mission de hacking éthique, vous devrez en fin de compte tenter d'exécuter du code sur…
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Bibliothèque partagée (.so) NASM Linux x86_64 pure (sans dépendances), POC pour l'injection réflexive de SO ELF.
 mgeeky/penetration-testing-tools
Une collection de plus de 170+ outils, scripts, antisèches et autres butins que j'ai développés au fil des années pour des audits de Red…
 wh04m1001/idiagnosticprofileuac
Preuve de concept de contournement de l'UAC abusant d'objets COM à élévation automatique afin de copier une DLL spécifiée par l'utilisateur dans…
 p0dalirius/windows-coerced-authentication-methods
Une liste de méthodes pour contraindre une machine Windows à s'authentifier auprès d'une machine contrôlée par l'attaquant via un appel de procédure…
 cr4sh/s6_pcie_microblaze
Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…