

BlueToolkit
 sgxgsx/bluetoolkit
Framework modulaire de test de vulnérabilités Bluetooth Classic (BR/EDR) avec reconnaissance, modules d'exploitation pour 43 attaques/CVE publiques…
reconnaissancebluetooth-securityexploit-frameworks+5
750
sgxgsx/bluetoolkitFramework modulaire de test de vulnérabilités Bluetooth Classic (BR/EDR) avec reconnaissance, modules d'exploitation pour 43 attaques/CVE publiques…
 dirkjanm/krbrelayx
Toolkit de relais Kerberos et d'abus de délégation non contrainte
 io12/pwninit
Automatise la configuration de challenges d'exploitation binaire en patchant les binaires ELF, en récupérant les linkers correspondants, en…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 ragnt/angryoxide
Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et…
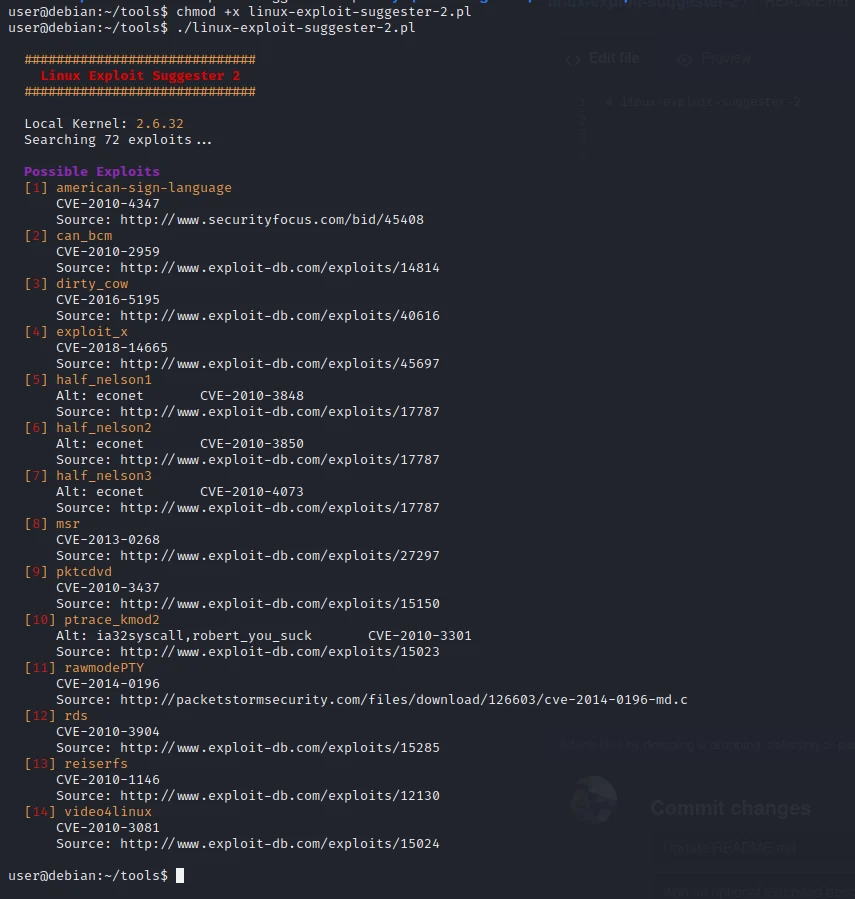 h3x0v3rl0rd/linux-exploit-suggester-2
Utilitaire de post-exploitation qui analyse la version du noyau/système d'exploitation et la configuration afin de suggérer les exploits d'élévation…
 cduram/chirp-codeexecution_via_malicious_imagefile
Exploit de preuve de concept pour l'exécution de code arbitraire via une injection eval() dans une application de programmation radioamateur,…
 s0ld13rr/pentestcode
Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…
 nu11secur1ty/offensive-security
Kit complet de sécurité offensive couvrant les tests d'intrusion, l'exploitation et les opérations de red teaming avec des workflows d'attaque…

 appsec-forge/appsec-forge
Base de connaissances de sécurité structurée avec des cas inspirés de la production : analyse de vulnérabilités, explication des exploits,…
 whatswrongandwhy/ptrace
Utilitaire de traçage et de débogage de processus sous Linux basé sur ptrace, permettant d'inspecter les appels système, la mémoire et le flux…
 qyvora/qyvora-toha3ee
Framework d’exploitation réseau et MITM basé sur Go pour les tests d’intrusion autorisés, la reconnaissance réseau, l’interception de trafic, les…
 melmathari/dockercve-2024-835
Exploit basé sur Docker pour la vulnérabilité CVE-2024-835 avec déploiement automatisé via docker-compose pour les tests d'intrusion et l'évaluation…
 lckjack/legacysymfony
Script simple pour vérifier si drupal 8.x-8.5.6 est vulnérable à CVE-2018-14.773
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 wattocyber/offensive-one-liners
110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.
 trustsig-eu/wasm2c-tableflip
Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.