

pocs
 v12-security/pocs
poc-le comme si c'était chaud
exploit-frameworksvulnerability-analysisexploitation+2
v12-security/pocspoc-le comme si c'était chaud
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)
 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
 allfro/sploitego
Transformations de tests d'intrusion pour Maltego
 georgiaw/smartphone-pentest-framework
Dépôt pour le Smartphone Pentest Framework (SPF)
 sysdream/pysqli
Framework d'injection SQL en Python
 infobyte/faraday_templates
Dépôt de modèles pour la plateforme de sécurité Faraday, fournissant des modèles réutilisables de scan de vulnérabilités et d'exploitation pour des…
 mythicagents/apfell
Agent macOS JavaScript for Automation (JXA)
 bishopfox/joro
Un framework collaboratif d'exploitation web.
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
 kungfulon/nf-tables-lpe
Exploits d'élévation de privilèges du noyau Linux ciblant le module nf_table de Netfilter, développés par Team Orca pour plusieurs CVEs.
 adshao/flounder
Auditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…
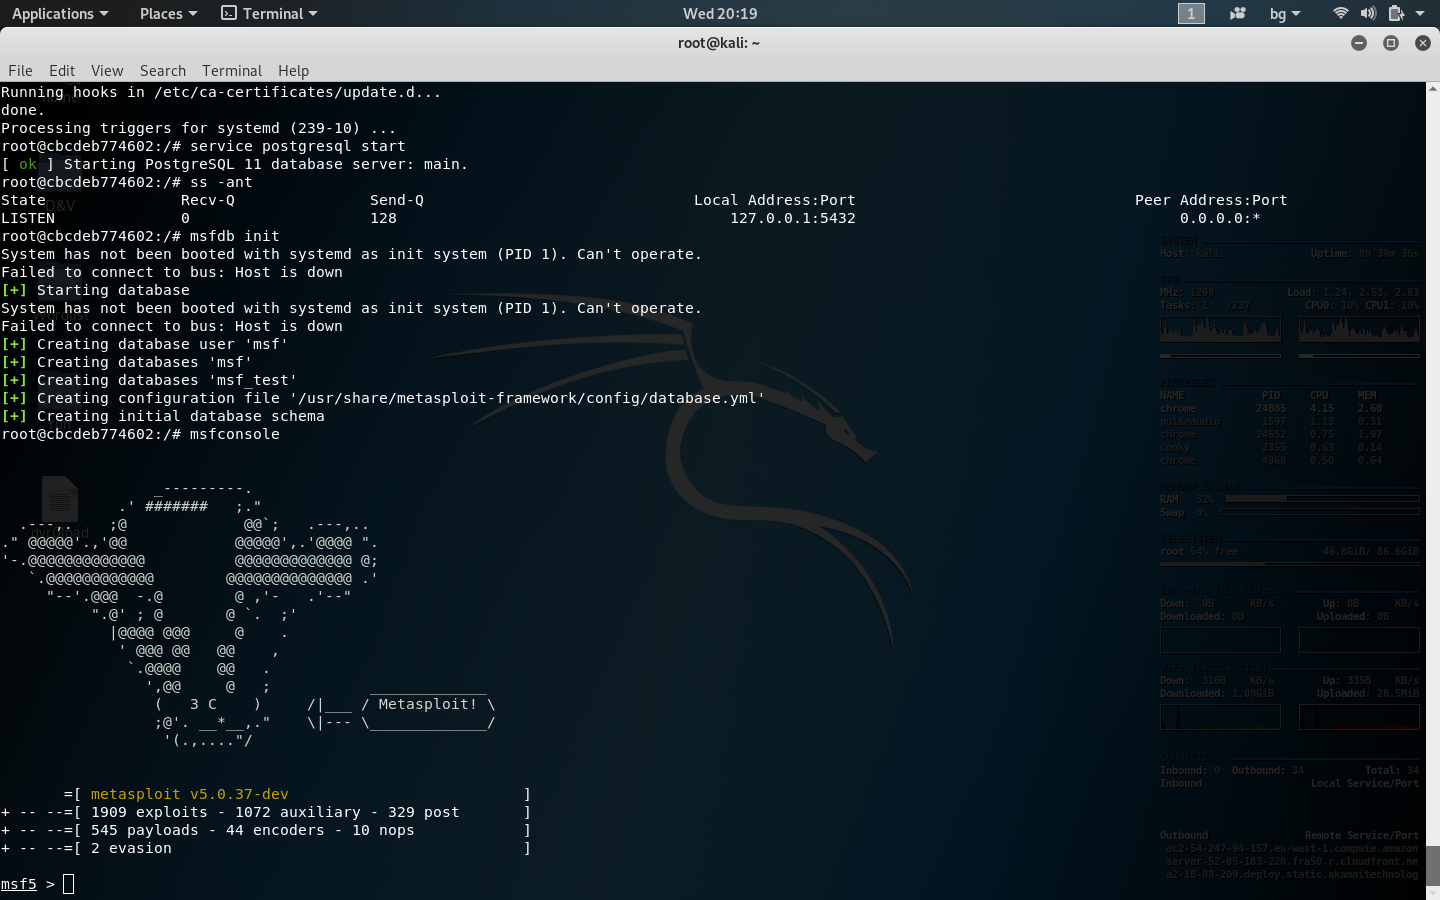 nu11secur1ty/kali-linux-docker
kali-linux-docker
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 phoenhex/files
Dépôt organisé d'exploits, de code de preuve de concept et de présentations de recherche sur les vulnérabilités de l'équipe phoenhex, axé sur…
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
 bluscreenofjeff/malleablec2profiles
Profils C2 malléables pour Cobalt Strike