
CrucibleC2
 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
privilege-escalationexploit-frameworkspayload-generation+5
dragoqcc/cruciblec2Un framework de commande et contrôle en C#
 ransomwares/there-is-a-cve
Outil de pentesting intégrant Shodan pour la reconnaissance d'IP et l'identification de CVE, avec l'intégration de Metasploit et Exploit-DB pour la…
 metarget/metarget
Metarget est un framework fournissant la construction automatique d'infrastructures vulnérables.
 darmado/atomic-red-team-c2
ARTi-C2 est un framework de post-exploitation utilisé pour exécuter des cas de test Atomic Red Team avec des capacités de déploiement et d'exécution…
 0dai-ml/zerodapi
0dAPI Documentation officielle
 boku7/bokuloader
Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
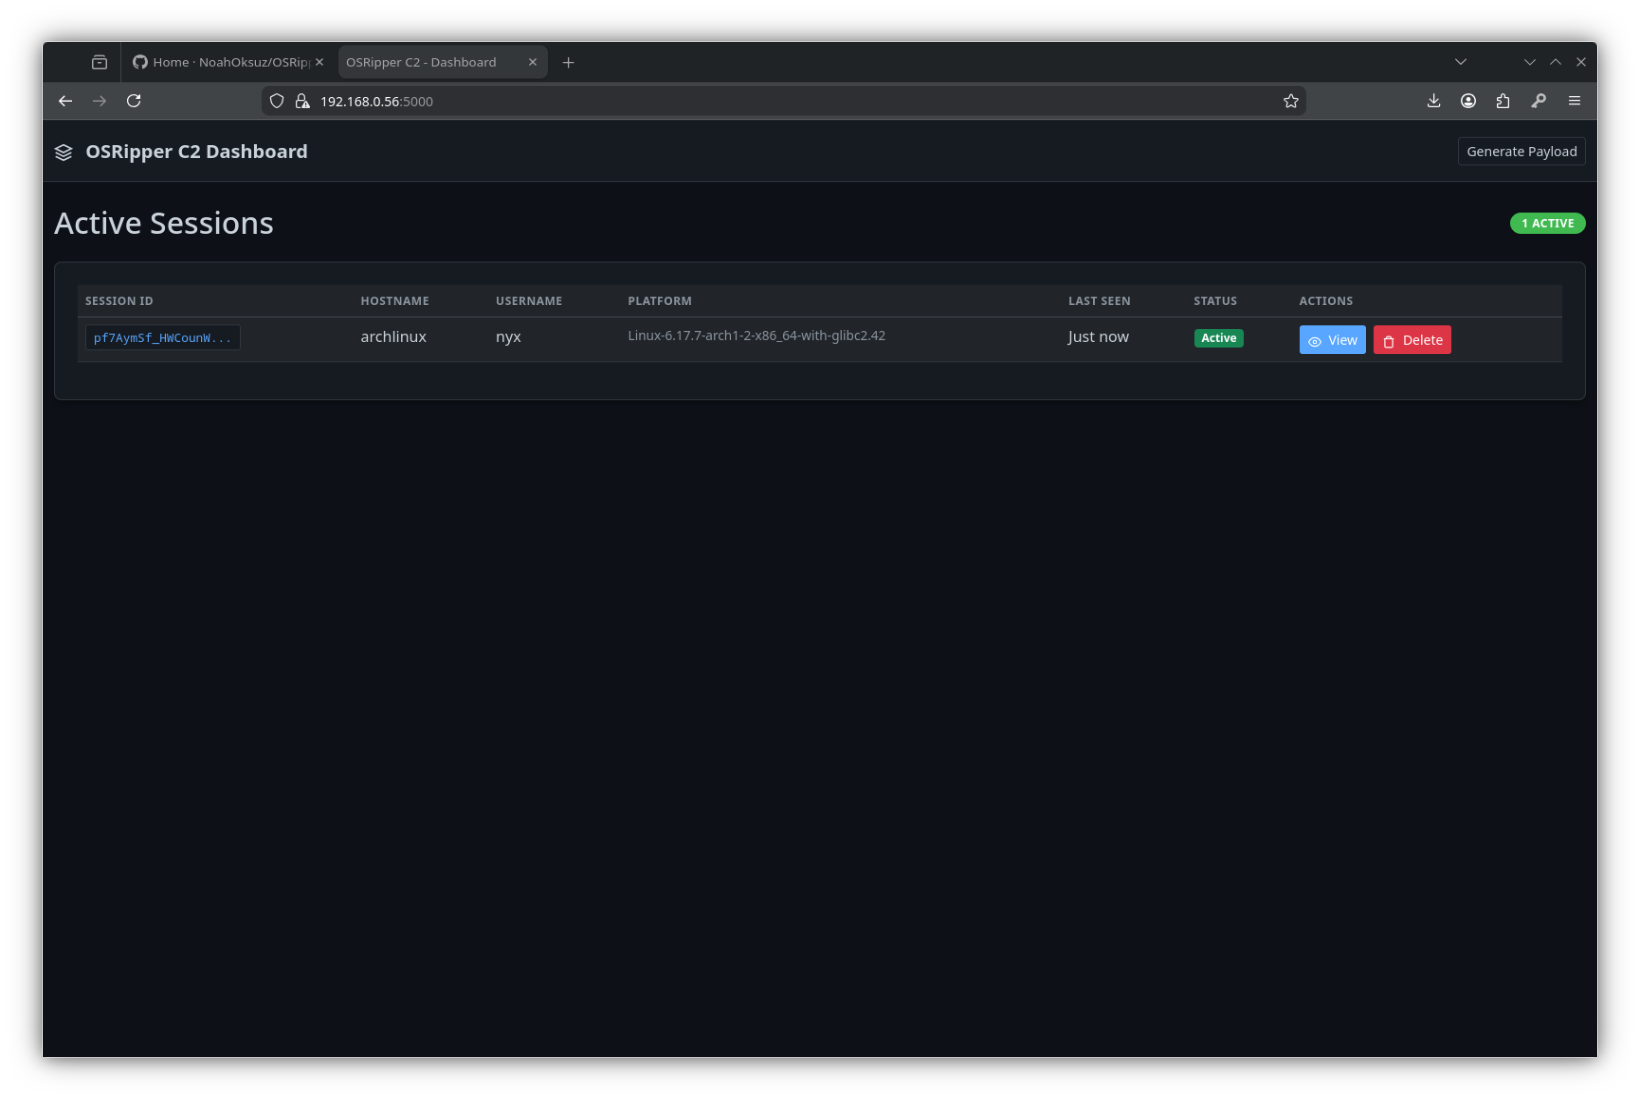 noahoksuz/osripper
Backdoor et Framework de crypter multi-plateforme contournant les antivirus avec une interface web légère intégrée
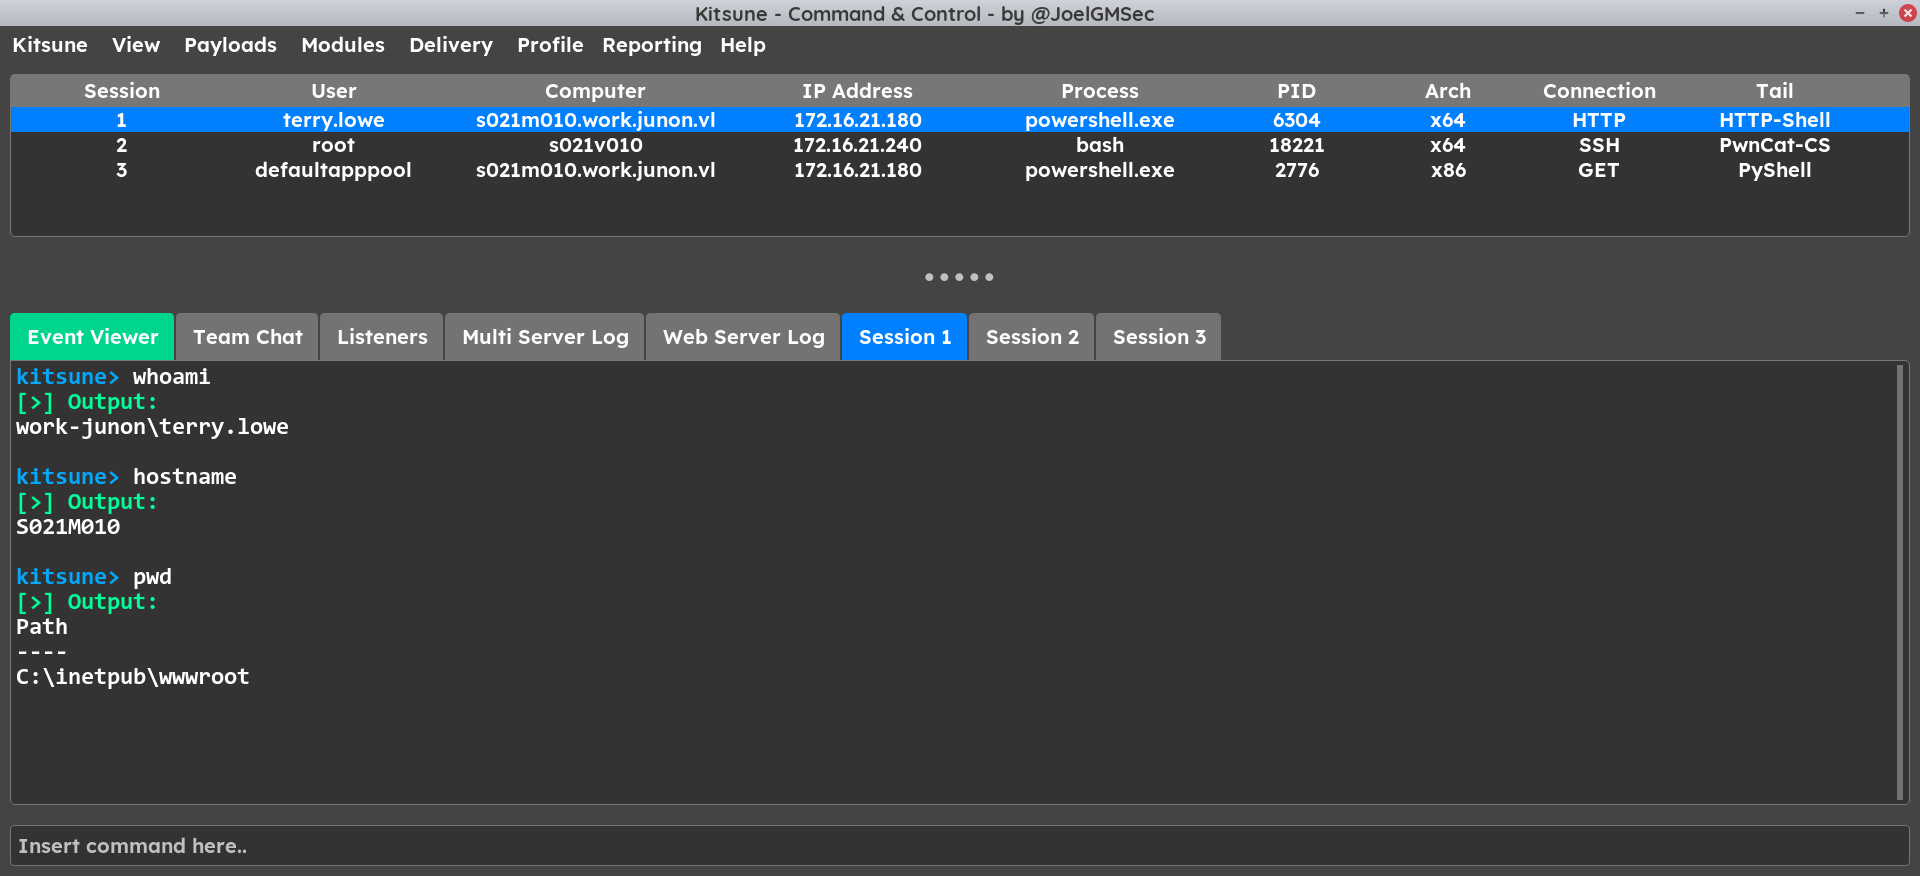 joelgmsec/kitsune
Framework C2 polymorphe avec interface graphique, reconnexion automatique, génération de payloads, et outils de hacking intégrés pour les opérations…
 kudaes/shelter
Obsuscation du sommeil basée sur ROP pour contourner les scanners mémoire
 wkl-sec/hiddendesktop
HVNC pour Cobalt Strike
 calfcrusher/maccaronic2
Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…
 enelg52/kittystager
KittyStager est un simple C2 de stage 0. Il est composé d'un serveur web pour héberger le shellcode et d'un implant, appelé kitten. L'objectif de ce…
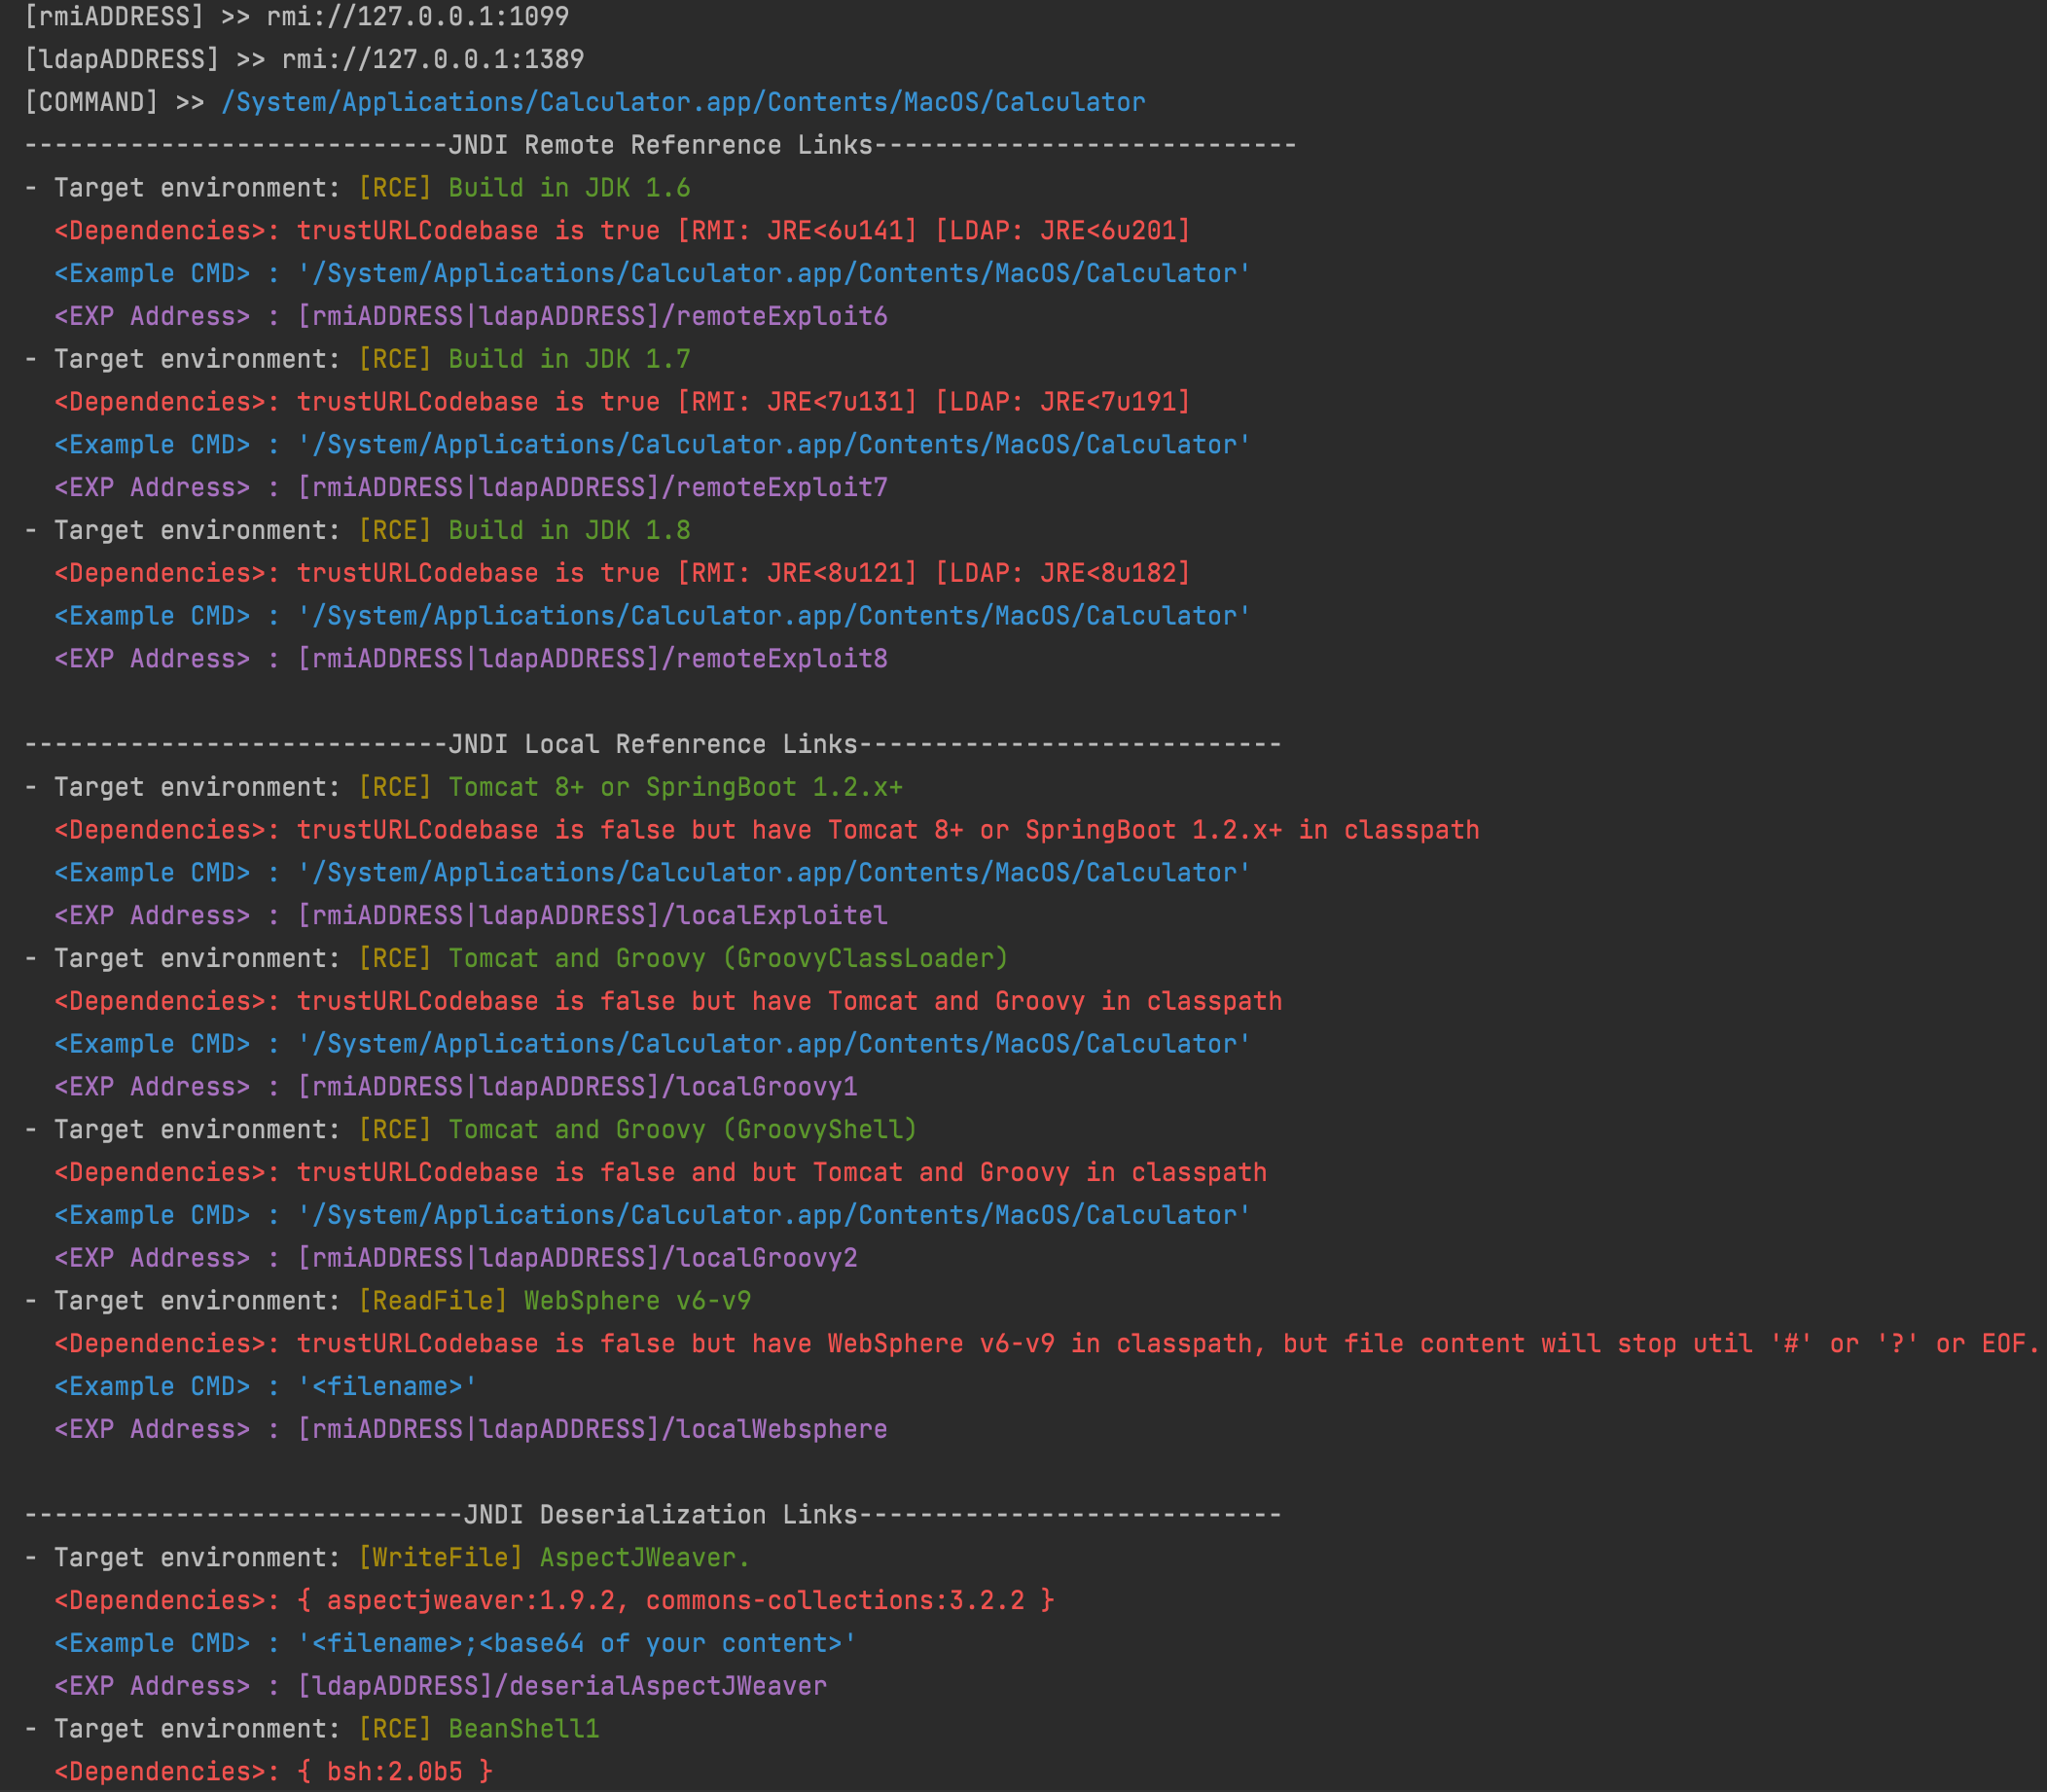 cckuailong/jndi-injection-exploit-plus
Génère des liens d'injection JNDI exploitables et des charges utiles de désérialisation avec plus de 80 gadgets, prenant en charge les serveurs RMI,…
 peass-ng/peass-ng
PEASS - Suite de scripts impressionnants pour l'escalade de privilèges (avec couleurs)
 justakazh/sicat
Agrégateur multi-source de vulnérabilités et d'exploits avec découverte automatique via Nmap et Wappalyzer, recherchant dans Exploit-DB, NVD,…
 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de…
 arpsyndicate/puncia
Panthera(P.)uncia - Utilitaire CLI officiel pour Subdomain Center & Exploit Observer.
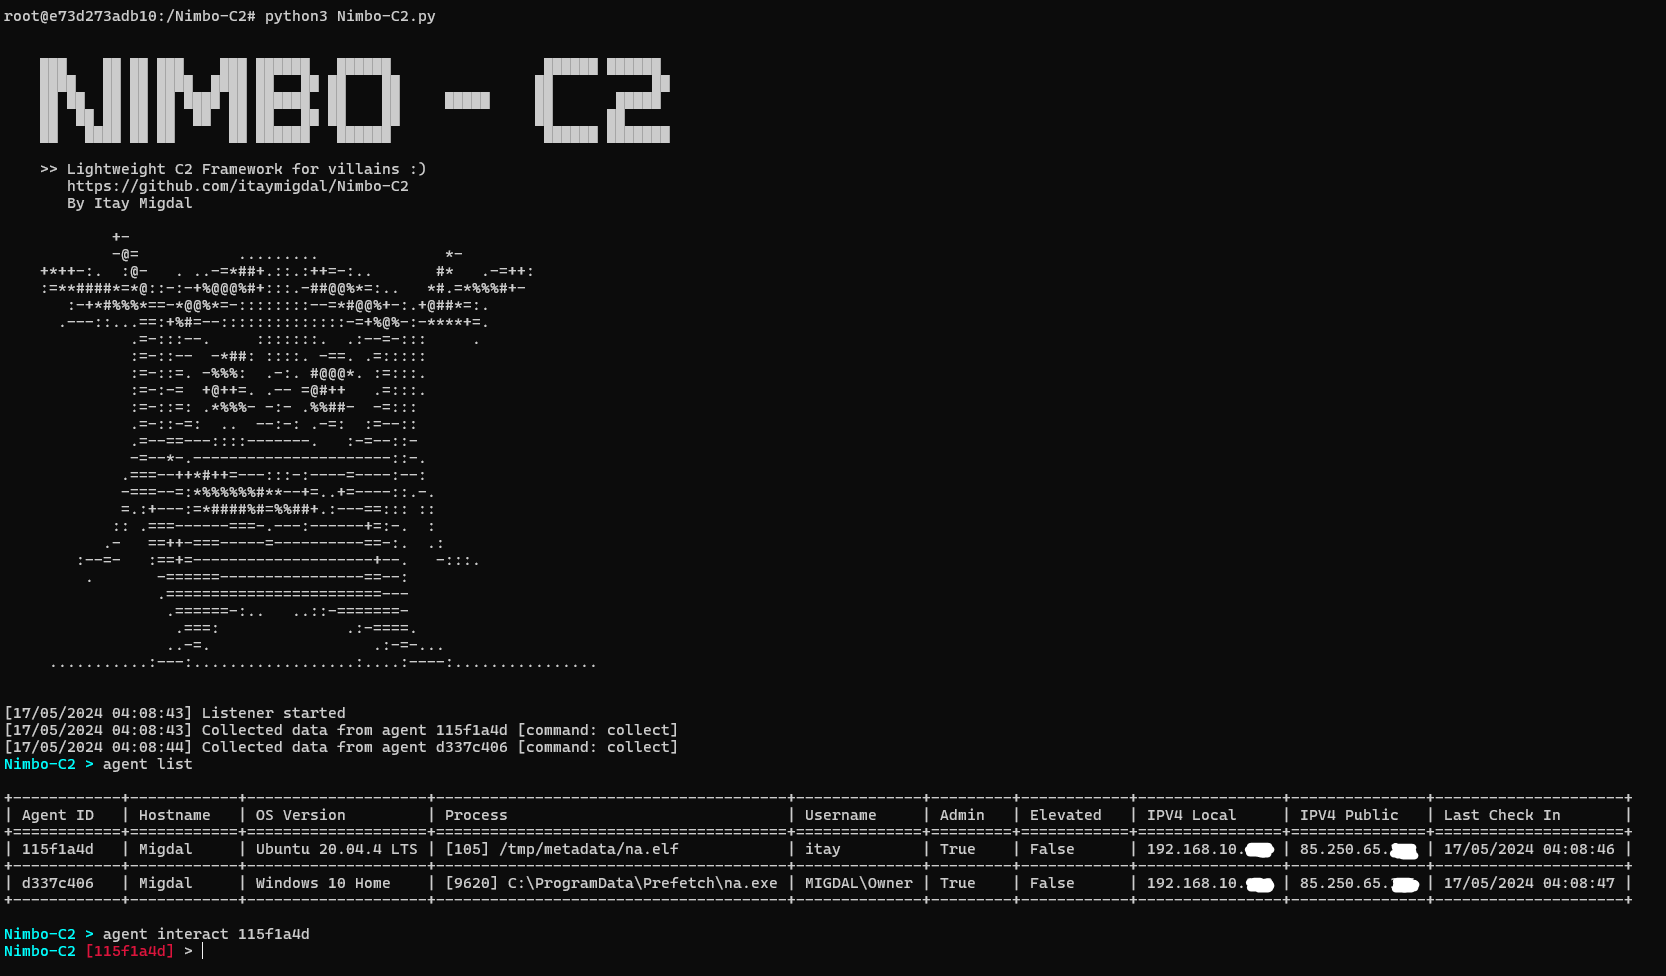 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)