
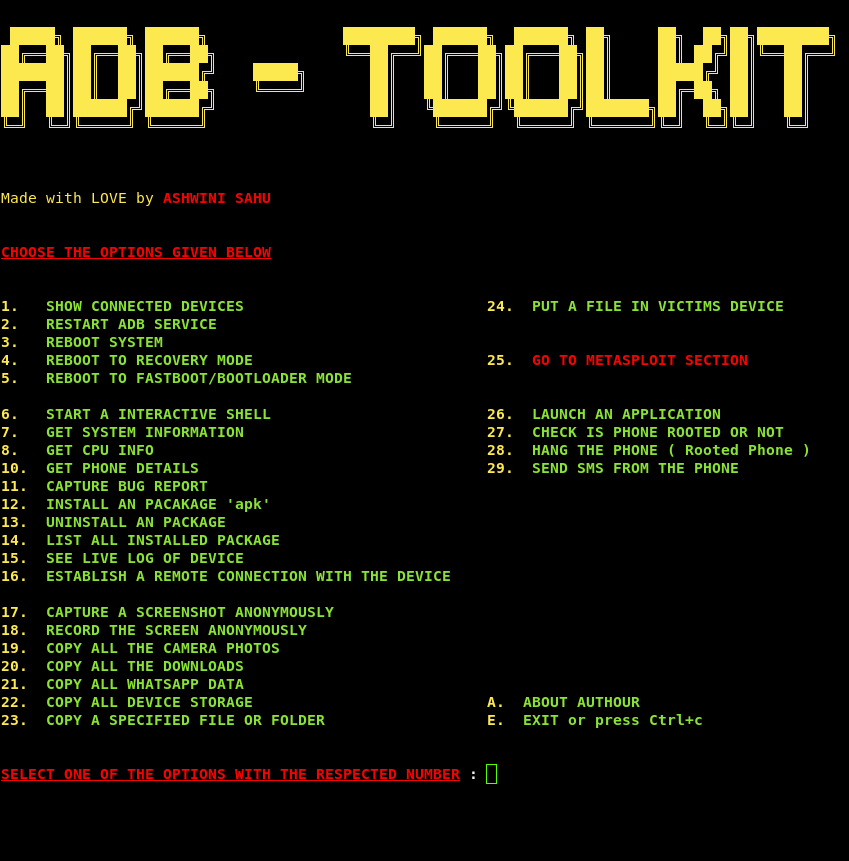
ADB-Toolkit
 ashwin990/adb-toolkit
ADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
android-securityexploit-frameworkspayload-generation+3
2.0k
ashwin990/adb-toolkitADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
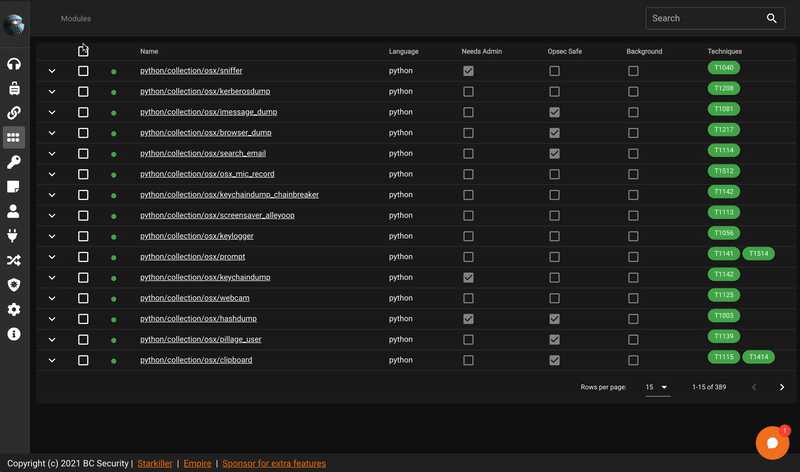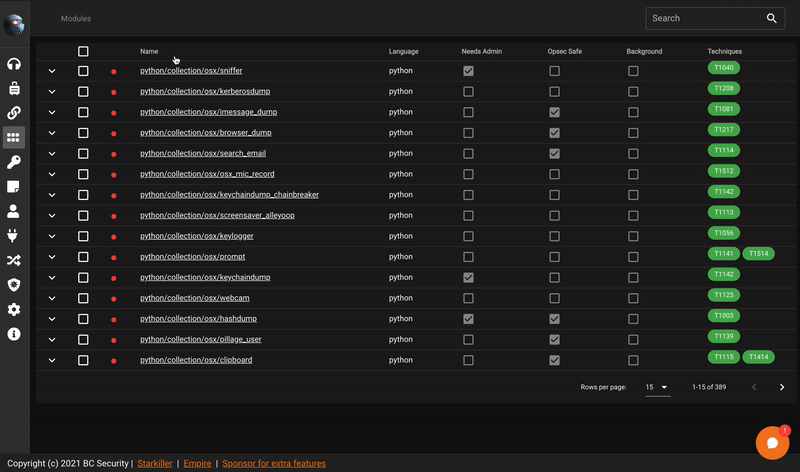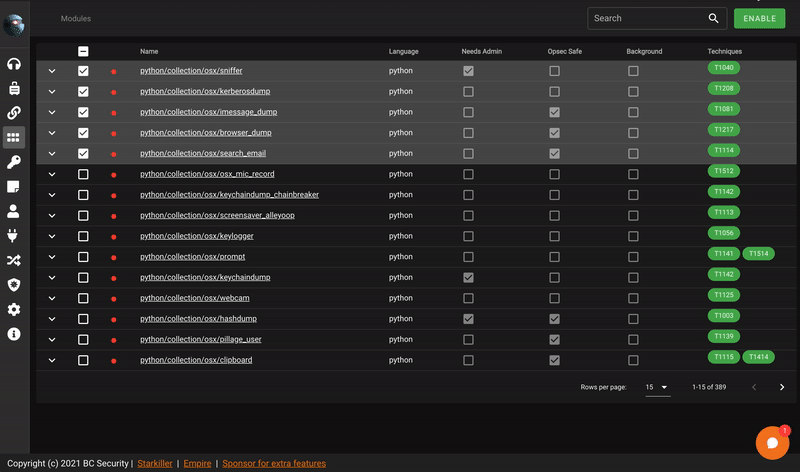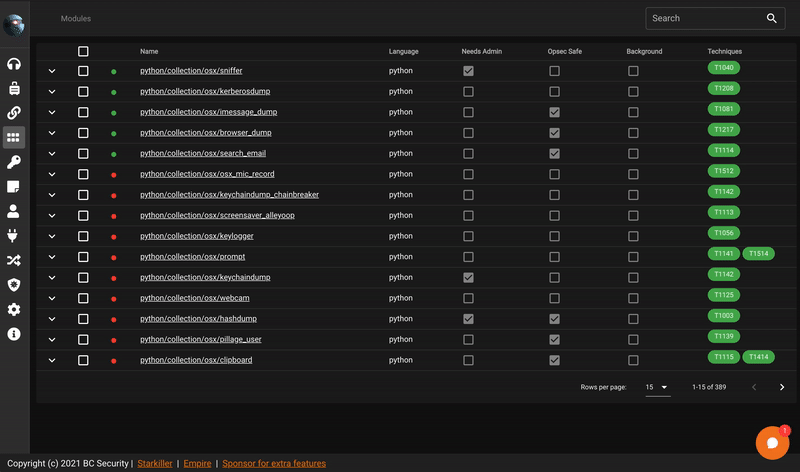 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 cisc0-gif/kitt
Framework de pentesting basé sur Python
 deimosc2/deimosc2
DeimosC2 est un framework de commande et contrôle en Golang pour la post-exploitation.
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…
 hahwul/webhackersweapons
⚔️ Armes du hacker Web / Une collection d'outils sympas utilisés par les hackers Web. Bon hacking, bonne chasse aux bugs.
 ruped24/killchain
Une console unifiée pour exécuter les étapes de la 'kill chain' des attaques.
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 fsociety-team/fsociety
Un framework de test d'intrusion modulaire
 apache/caldera
Automated Adversary Emulation Platform
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
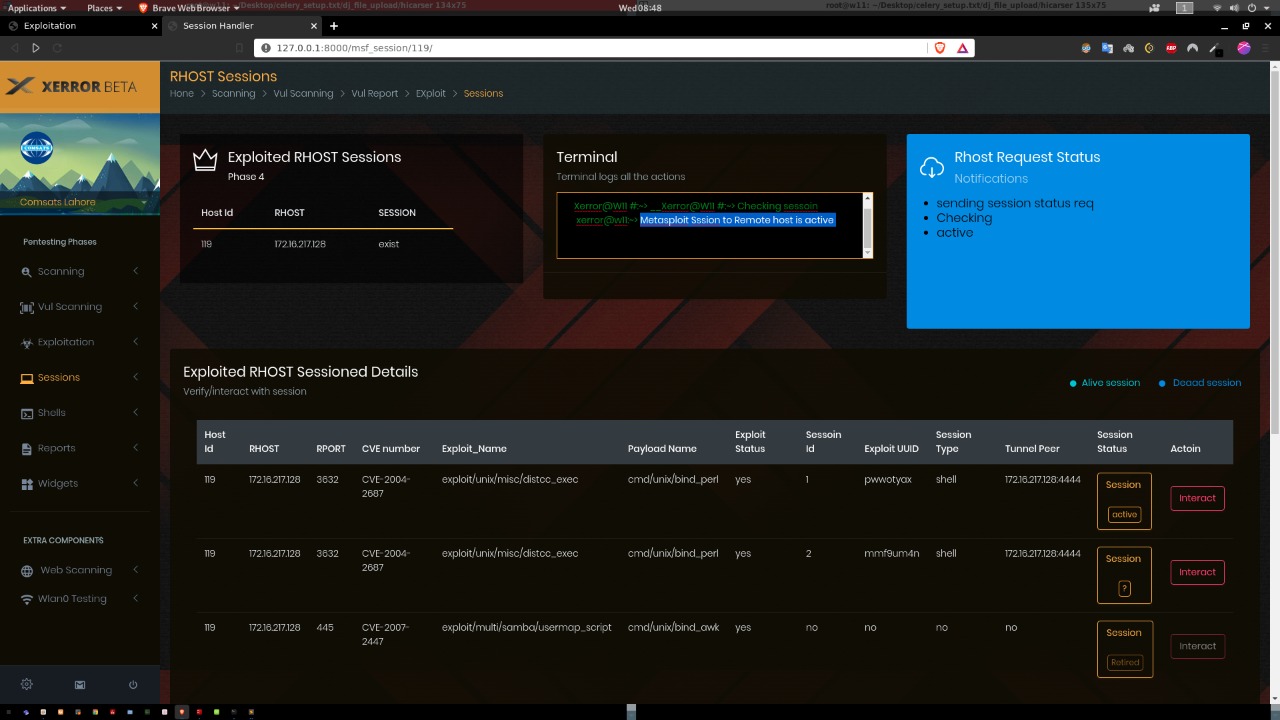 chudry/xerror
outil de pentesting entièrement automatisé
 johackim/docker-hacklab
Mon hacklab personnel, créez le vôtre.
 darkr4y/geacon
Pratiquez la programmation Go et implémentez le Beacon de CobaltStrike en Go.
 outflanknl/wdtoggle
Un Beacon Object File (BOF) pour Cobalt Strike qui utilise des appels système directs pour activer la mise en cache des informations d'identification…