
icicle
Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…

Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…

Framework d'expérimentation Bluetooth pour les puces Broadcom et Cypress.

Exploit et outils pour les appareils Sonos basés sur Amlogic : extrait l'OTP/eFUSE via un exploit EL3, récupère les clés de déchiffrement LUKS, et…

Un fuzzer pour les cibles noyau/pilote de VM complètes.

Le format de règles Binarly Firmware Hunt (FwHunt) a été conçu pour rechercher des vulnérabilités connues dans le firmware UEFI.

Un outil pour récupérer un .ELF entièrement analysable à partir d'un noyau brut, en extrayant la table des symboles du noyau (kallsyms)

Exposer l'activité USB à la volée

Une liste organisée de ressources de sécurité pour tous les objets connectés

Ce firmware est une alternative au firmware par défaut de l'EvilCrowRF. Module : CC1101 - Fichier compatible Flipper Zero.

Collection de scripts pour la rétro-ingénierie du firmware de bande de base / modem Qualcomm Hexagon

Brouilleur de signal 433 MHz full duplex, enregistreur, décodeur et appareil multifonction de hacking basé sur le microcontrôleur ESP32 et les radios…

Détermine quelle architecture de CPU est utilisée dans un fichier binaire.

Émulateur pcode multi-architecture utilisant Ghidra/Sleigh pour le fuzzing AFL++ de binaires, de firmwares et de cibles embarquées ; détecte les bugs…

ST25TB / SRx Émulateur NFC / Initiateur basé sur TI TRF7970A avec MSP430

Chargeur de démarrage UEFI shim

Exploit fonctionnel pour Phoenix Contact CHARX SEC-3100 utilisant des paquets Ethernet bruts Scapy pour déclencher des vulnérabilités et obtenir un…

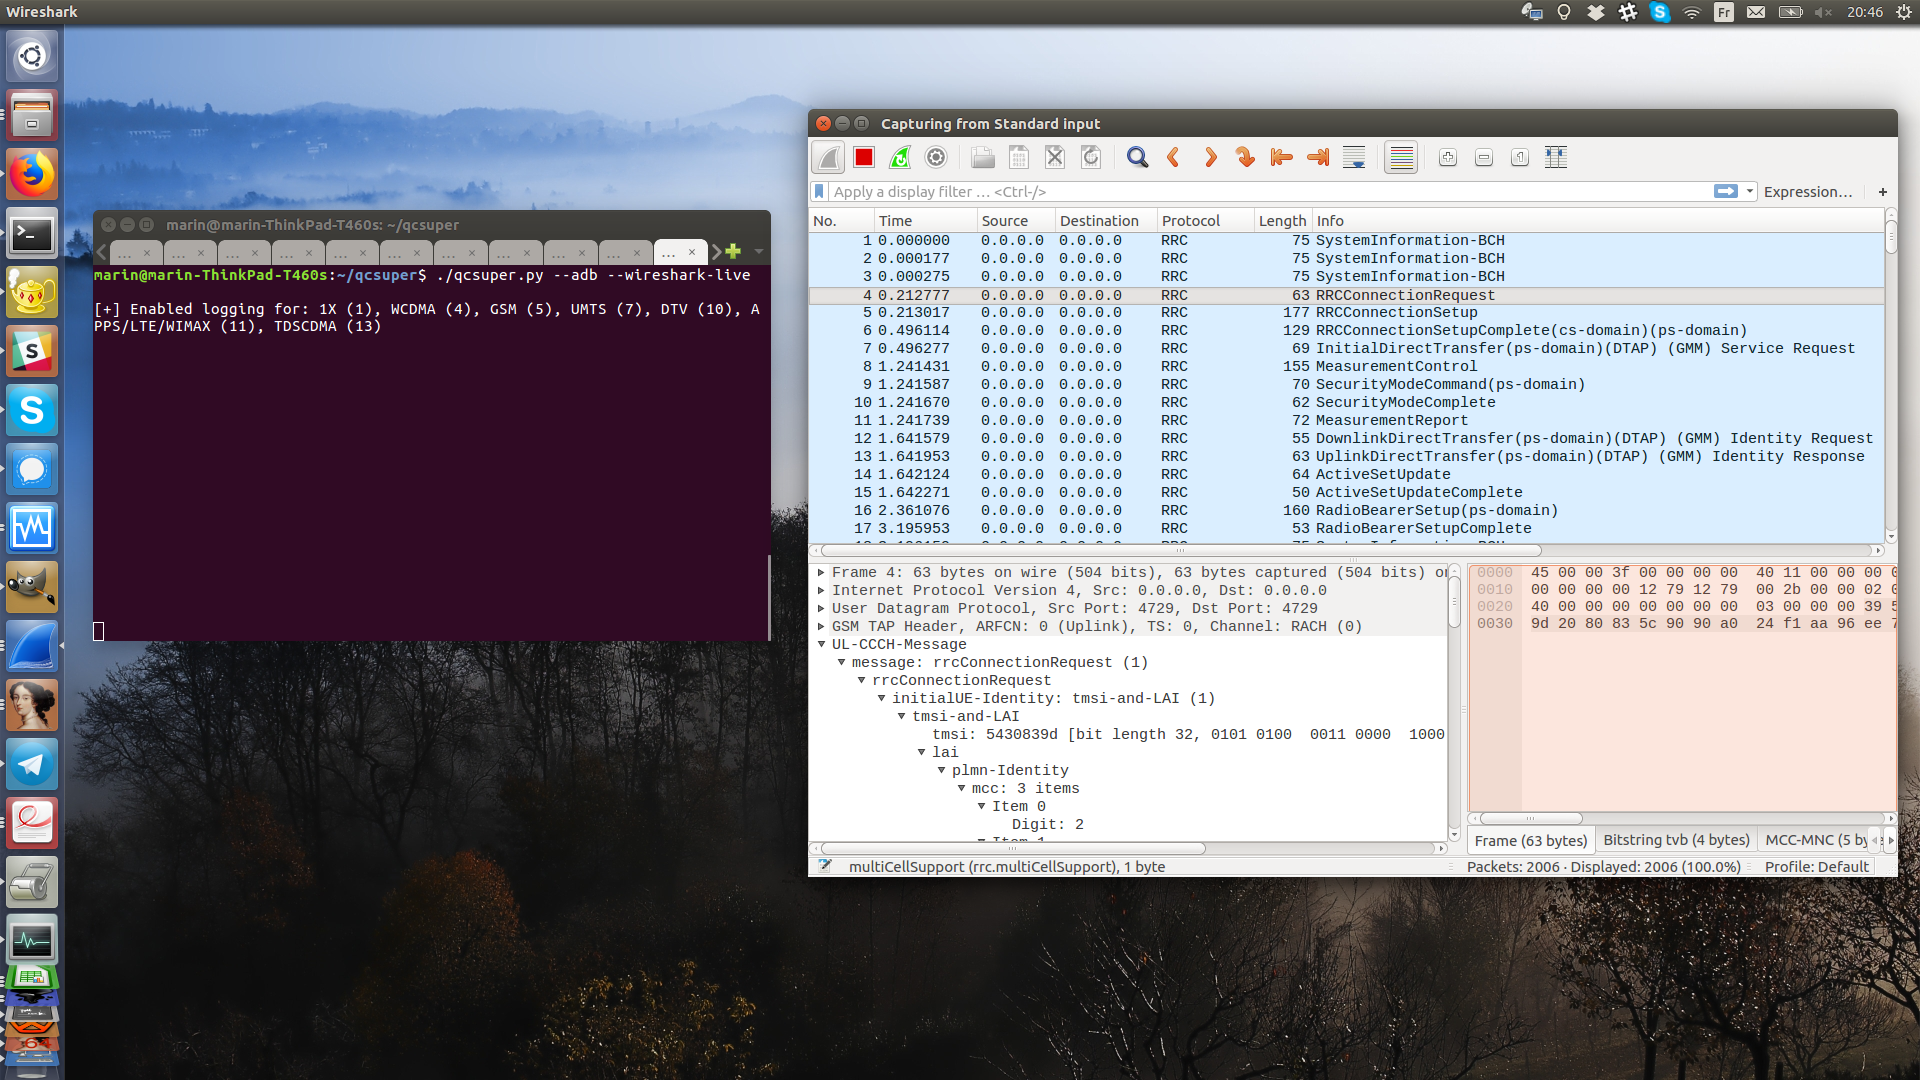
QCSuper est un outil permettant de communiquer avec les téléphones et modems basés sur Qualcomm, permettant de capturer les trames radio brutes…

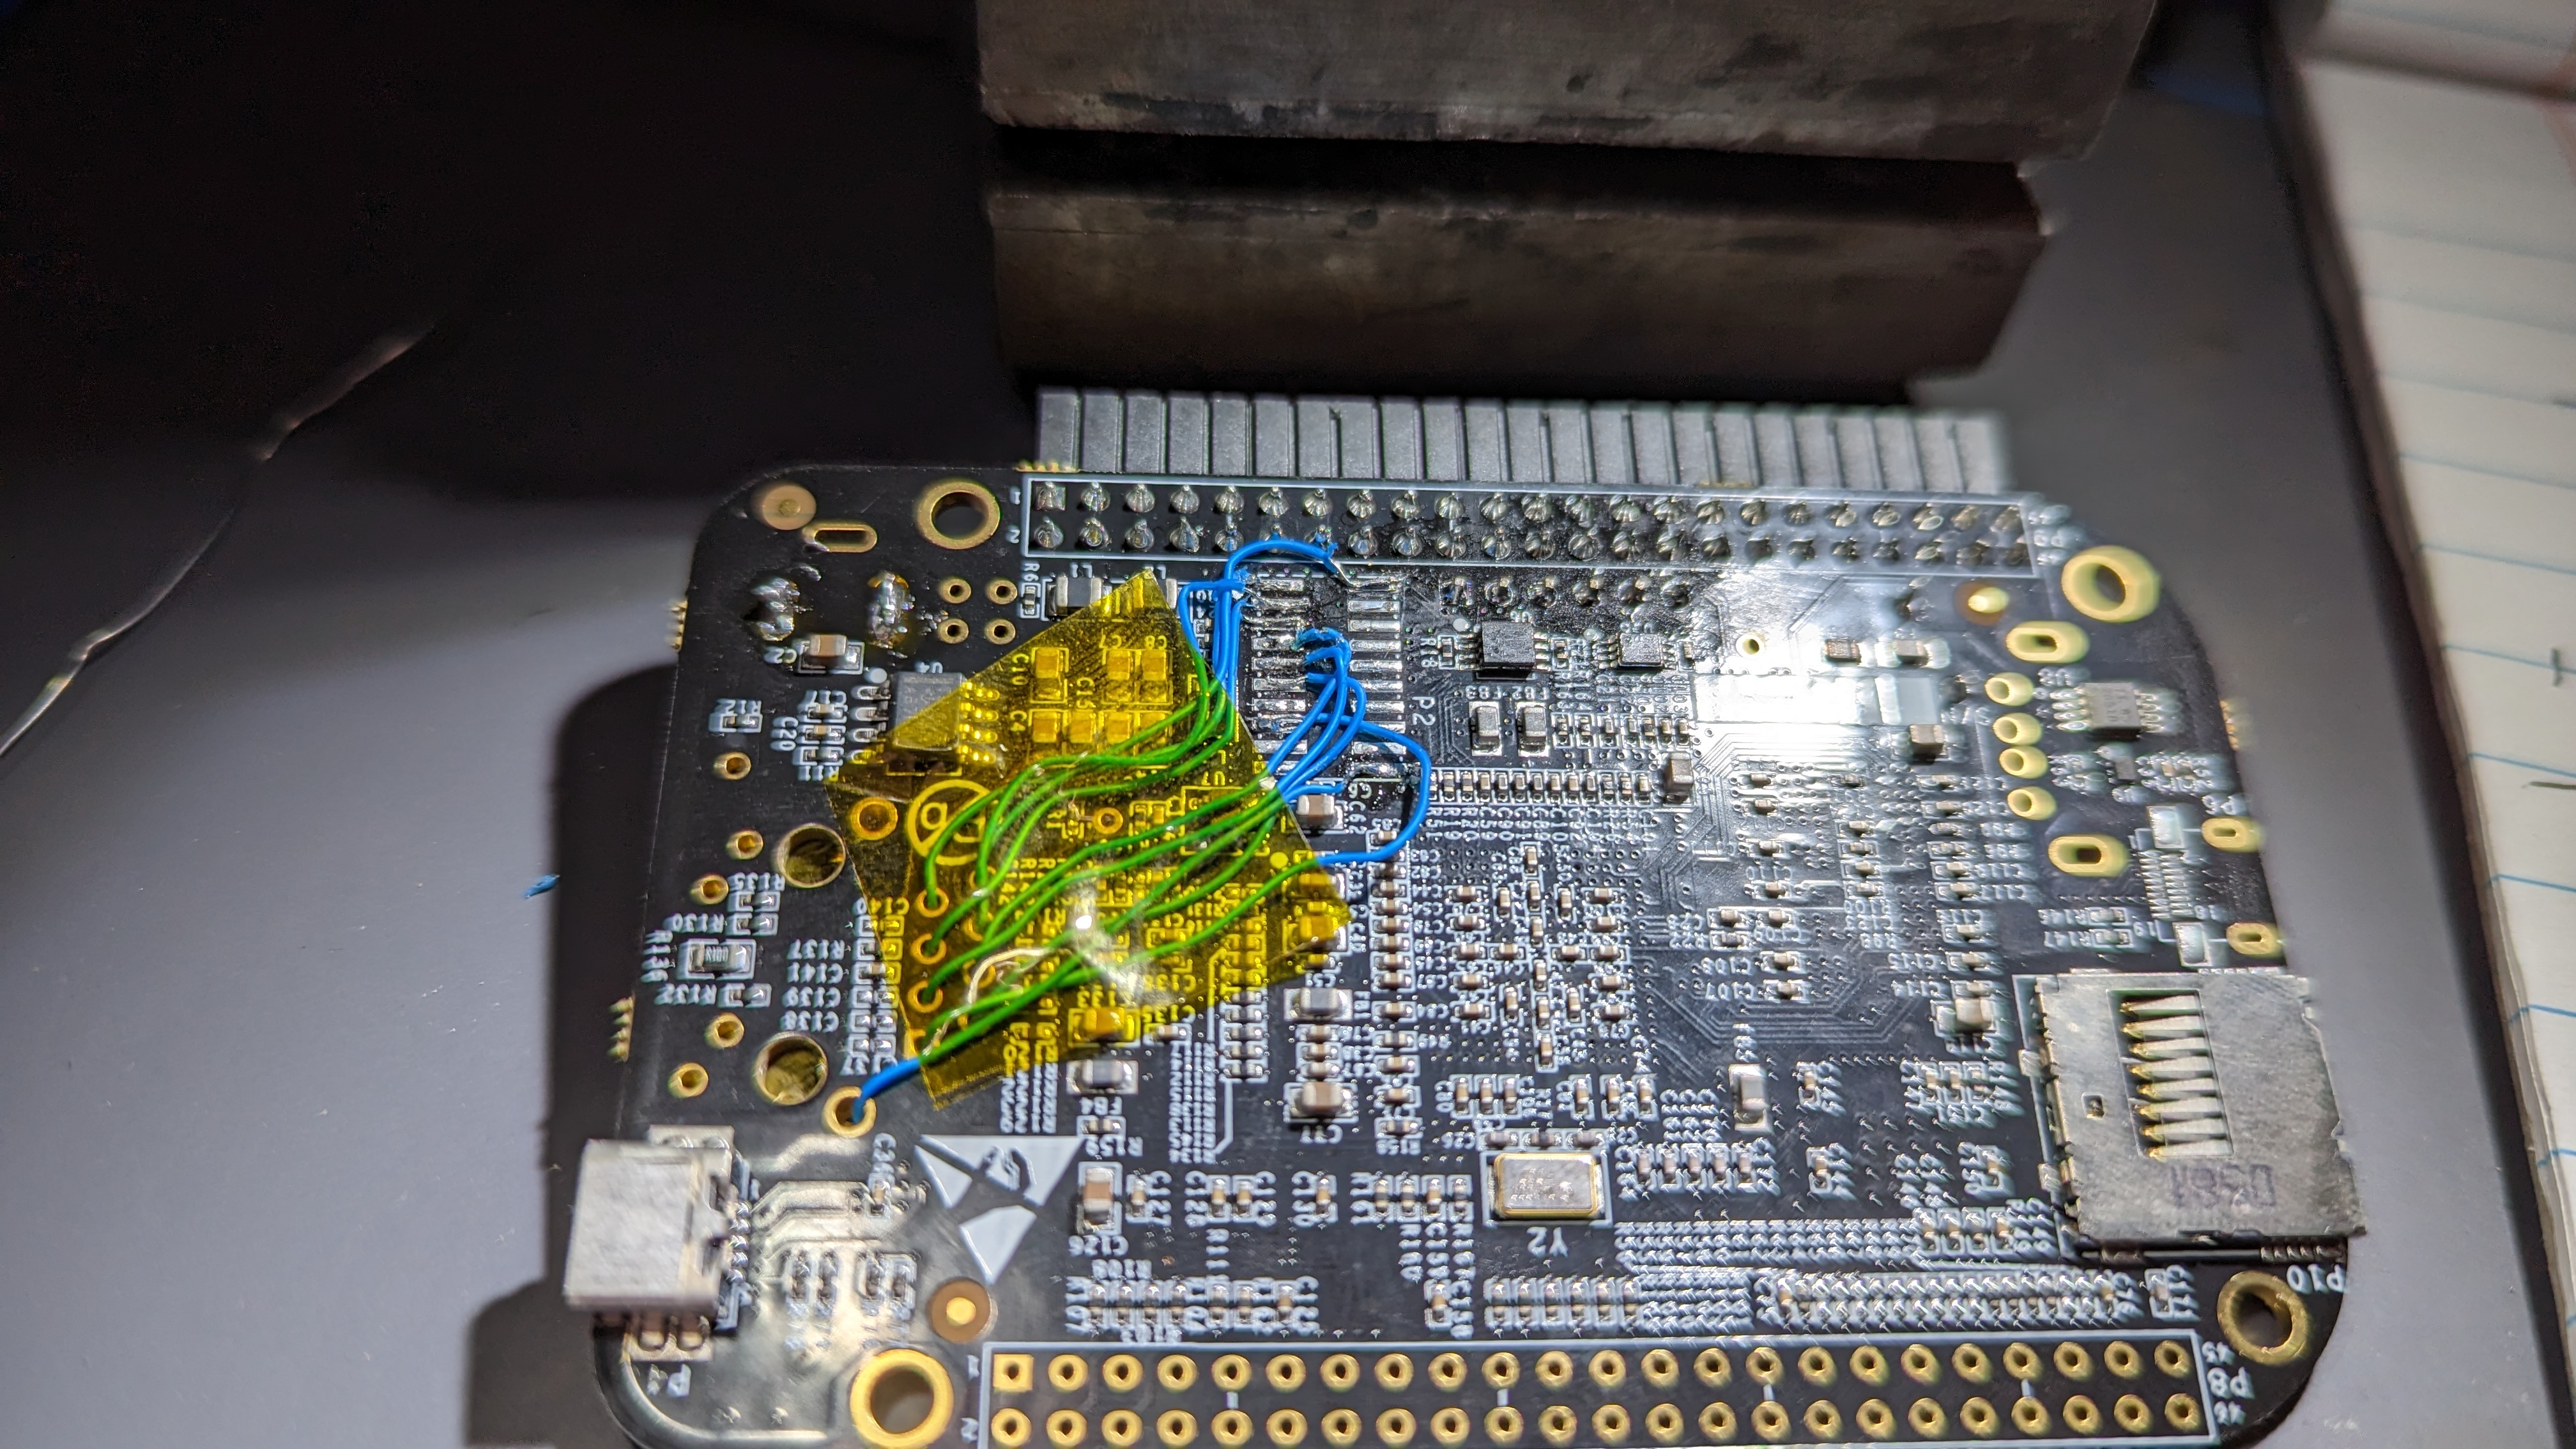
Rétro-ingénierie du boot ROM du TI AM3358