
xsubfind3r
 hueristiq/xsubfind3r
Outil de découverte passive de sous-domaines qui agrège les résultats de plusieurs sources en ligne via CLI, prenant en charge l'entrée/sortie…
osintreconnaissancedns-subdomain-enumeration+2
120
hueristiq/xsubfind3rOutil de découverte passive de sous-domaines qui agrège les résultats de plusieurs sources en ligne via CLI, prenant en charge l'entrée/sortie…
 mrtdlgc/goodoldsearch-oss
Générateur de requêtes statiques local pour une recherche précise sur les moteurs web, Shodan, crt.sh et Wayback Machine. Prend en charge les Google…
 g0ldencybersec/easyeasm
Outil de gestion de la surface d'attaque à coût zéro
 redhuntlabs/antisquat
Détecteur de domaines de typosquatting et de phishing alimenté par l'IA, utilisant le NLP et ChatGPT pour générer des permutations de domaines et…
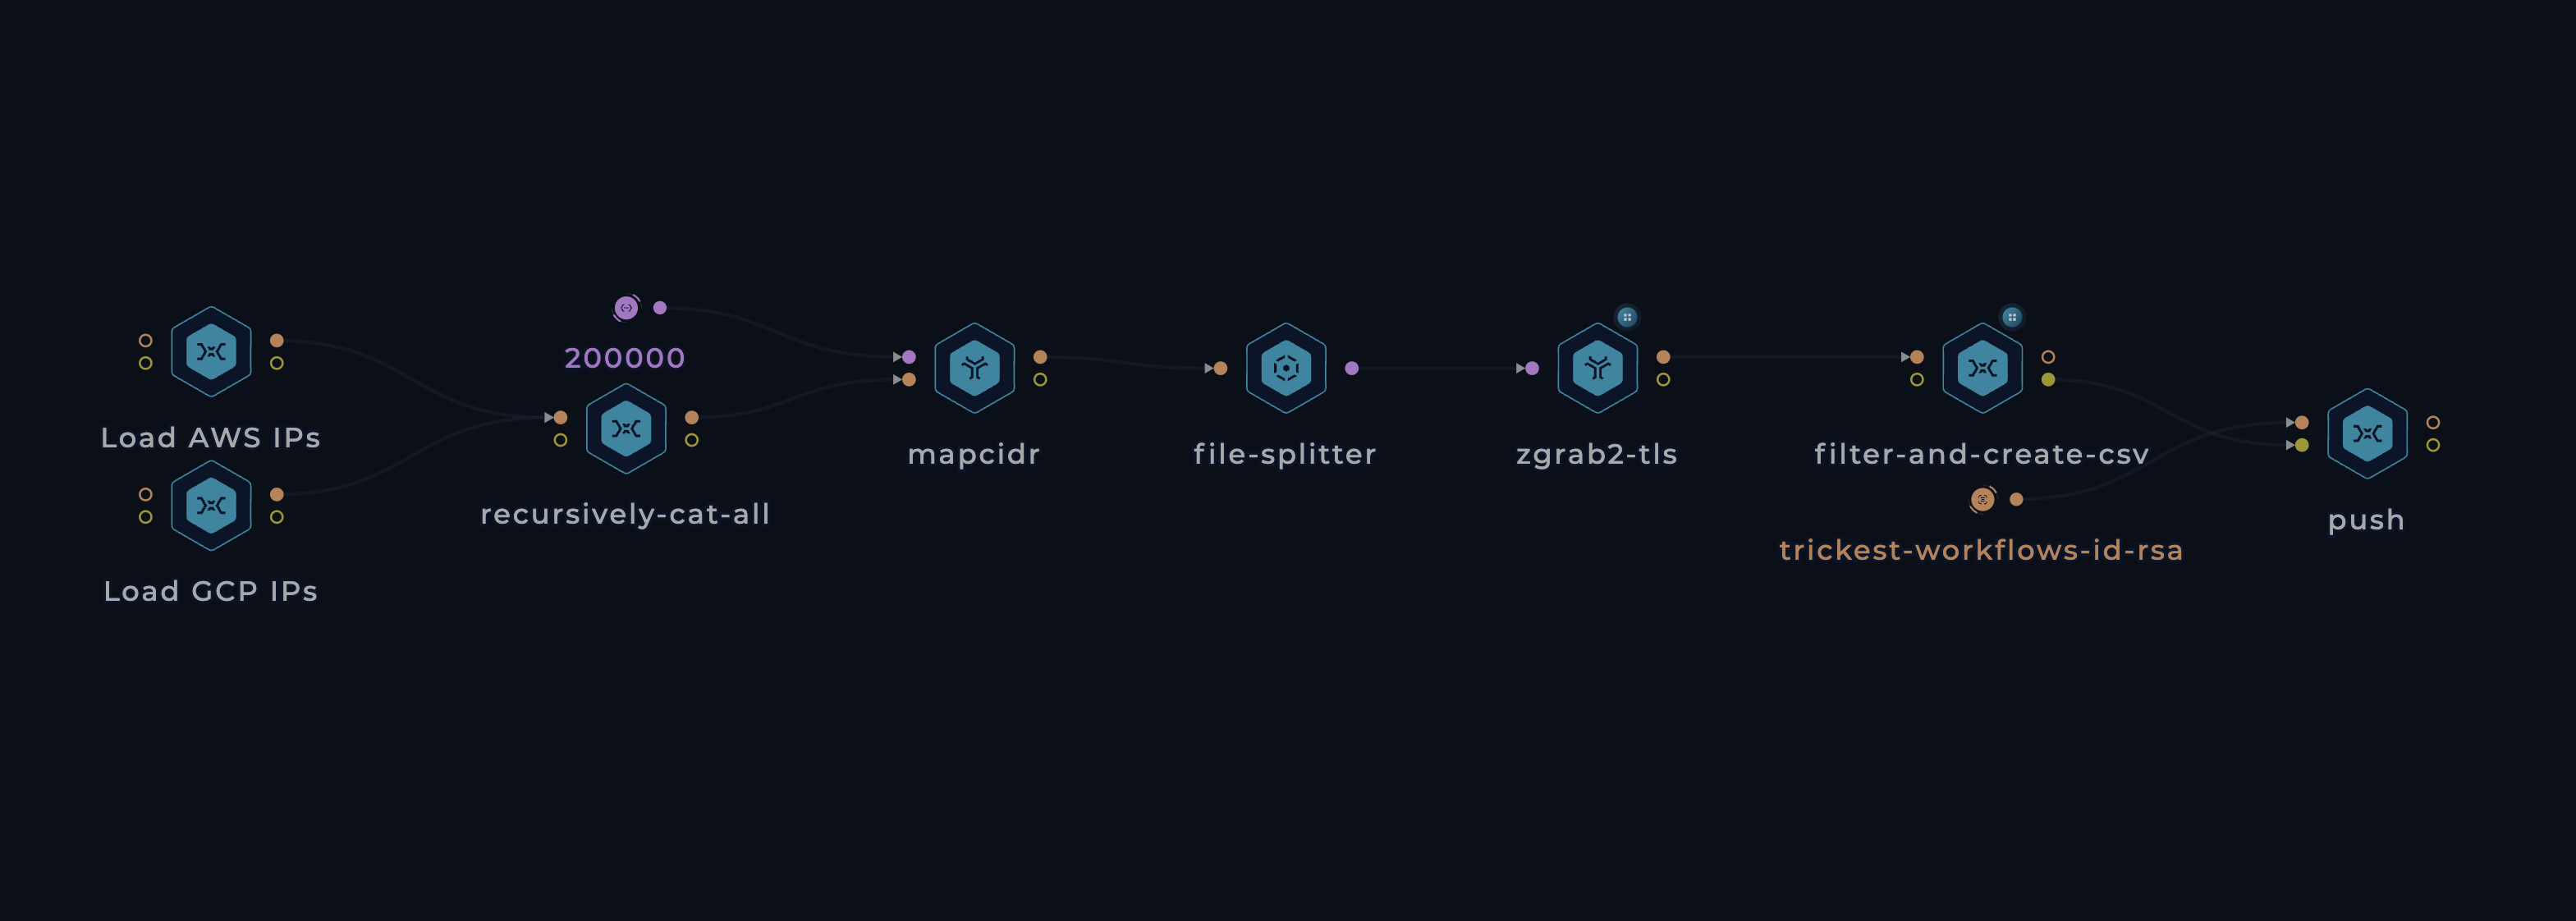
 yousseflahouifi/cloudpulse
Moteur de reconnaissance basé sur les certificats SSL pour la découverte d'actifs cloud AWS, y compris les IP, sous-domaines et domaines, avec scan…
 ecstatic-nobel/osweep
Ne vous contentez pas de chercher des OSINT. Balayez-les.
 researchanddestroy/dorxng
Nouvelle génération DorX. Construit par des Dorks, pour des Dorks. 🤓
 yousseflahouifi/moniorg
Outil de surveillance passive de domaines exploitant les logs de transparence des certificats pour découvrir et suivre les domaines nouvellement émis…
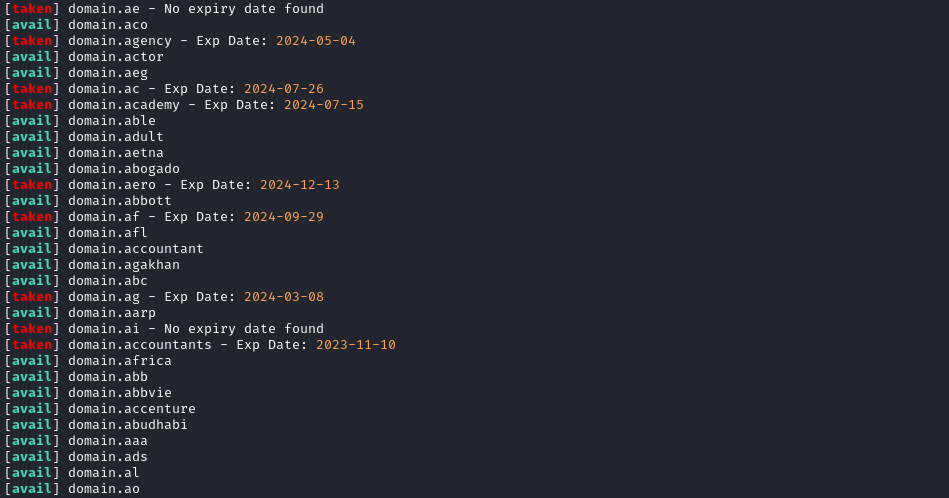 yuyudhn/tldhunt
Vérificateur de disponibilité de domaine basé sur Bash qui analyse les enregistrements WHOIS sur plusieurs TLDs pour trouver des domaines non…
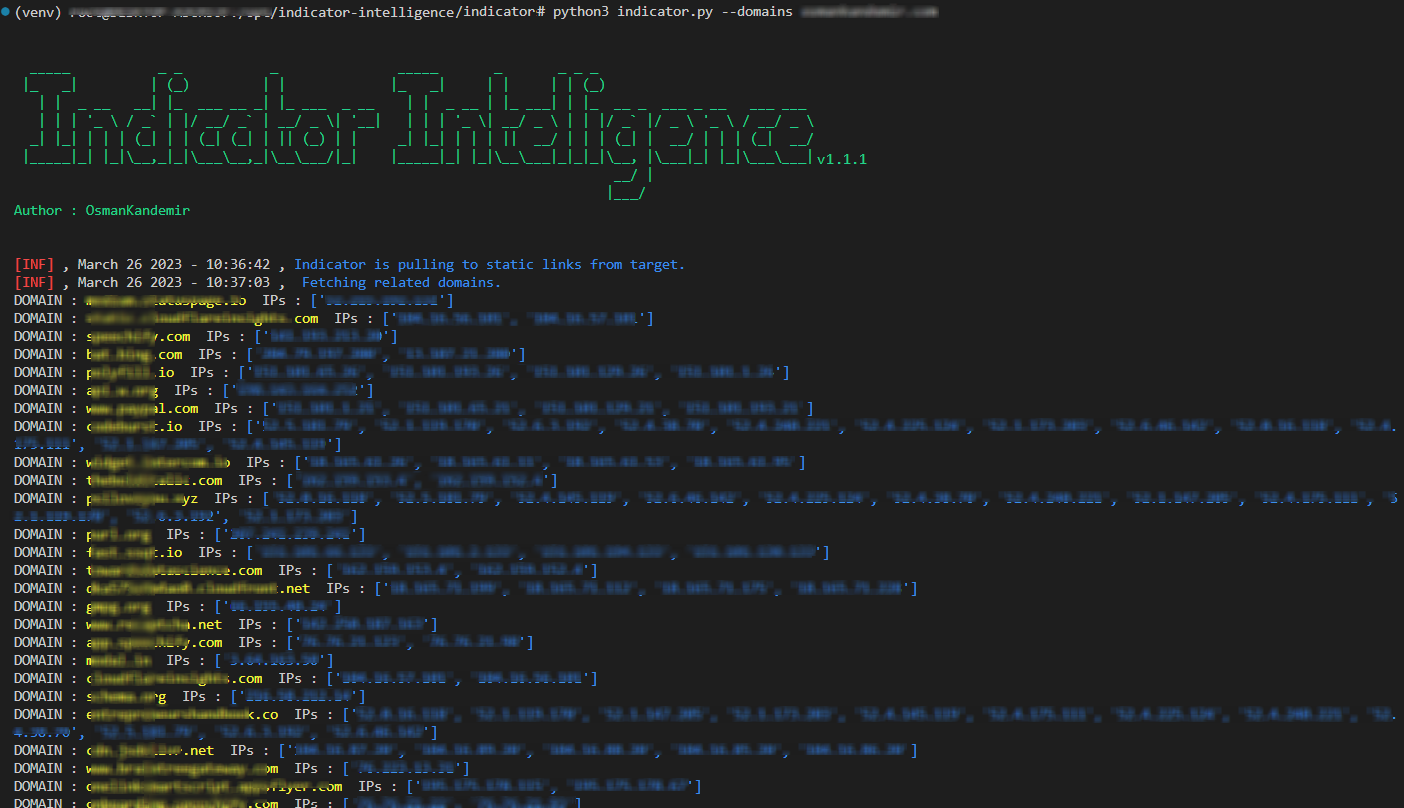 osmankandemir/indicator-intelligence
Collecte des fichiers statiques à partir des domaines cibles pour découvrir des domaines connexes et des adresses IPv4 destinés au renseignement de…
 malwareman007/scanner-and-patcher
Un scanner et correcteur de vulnérabilités web
 mr-rizwan-syed/chomtesh
CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés…
 esc4icescesc/skanuvaty
Scanner DNS/réseau/port dangereusement rapide
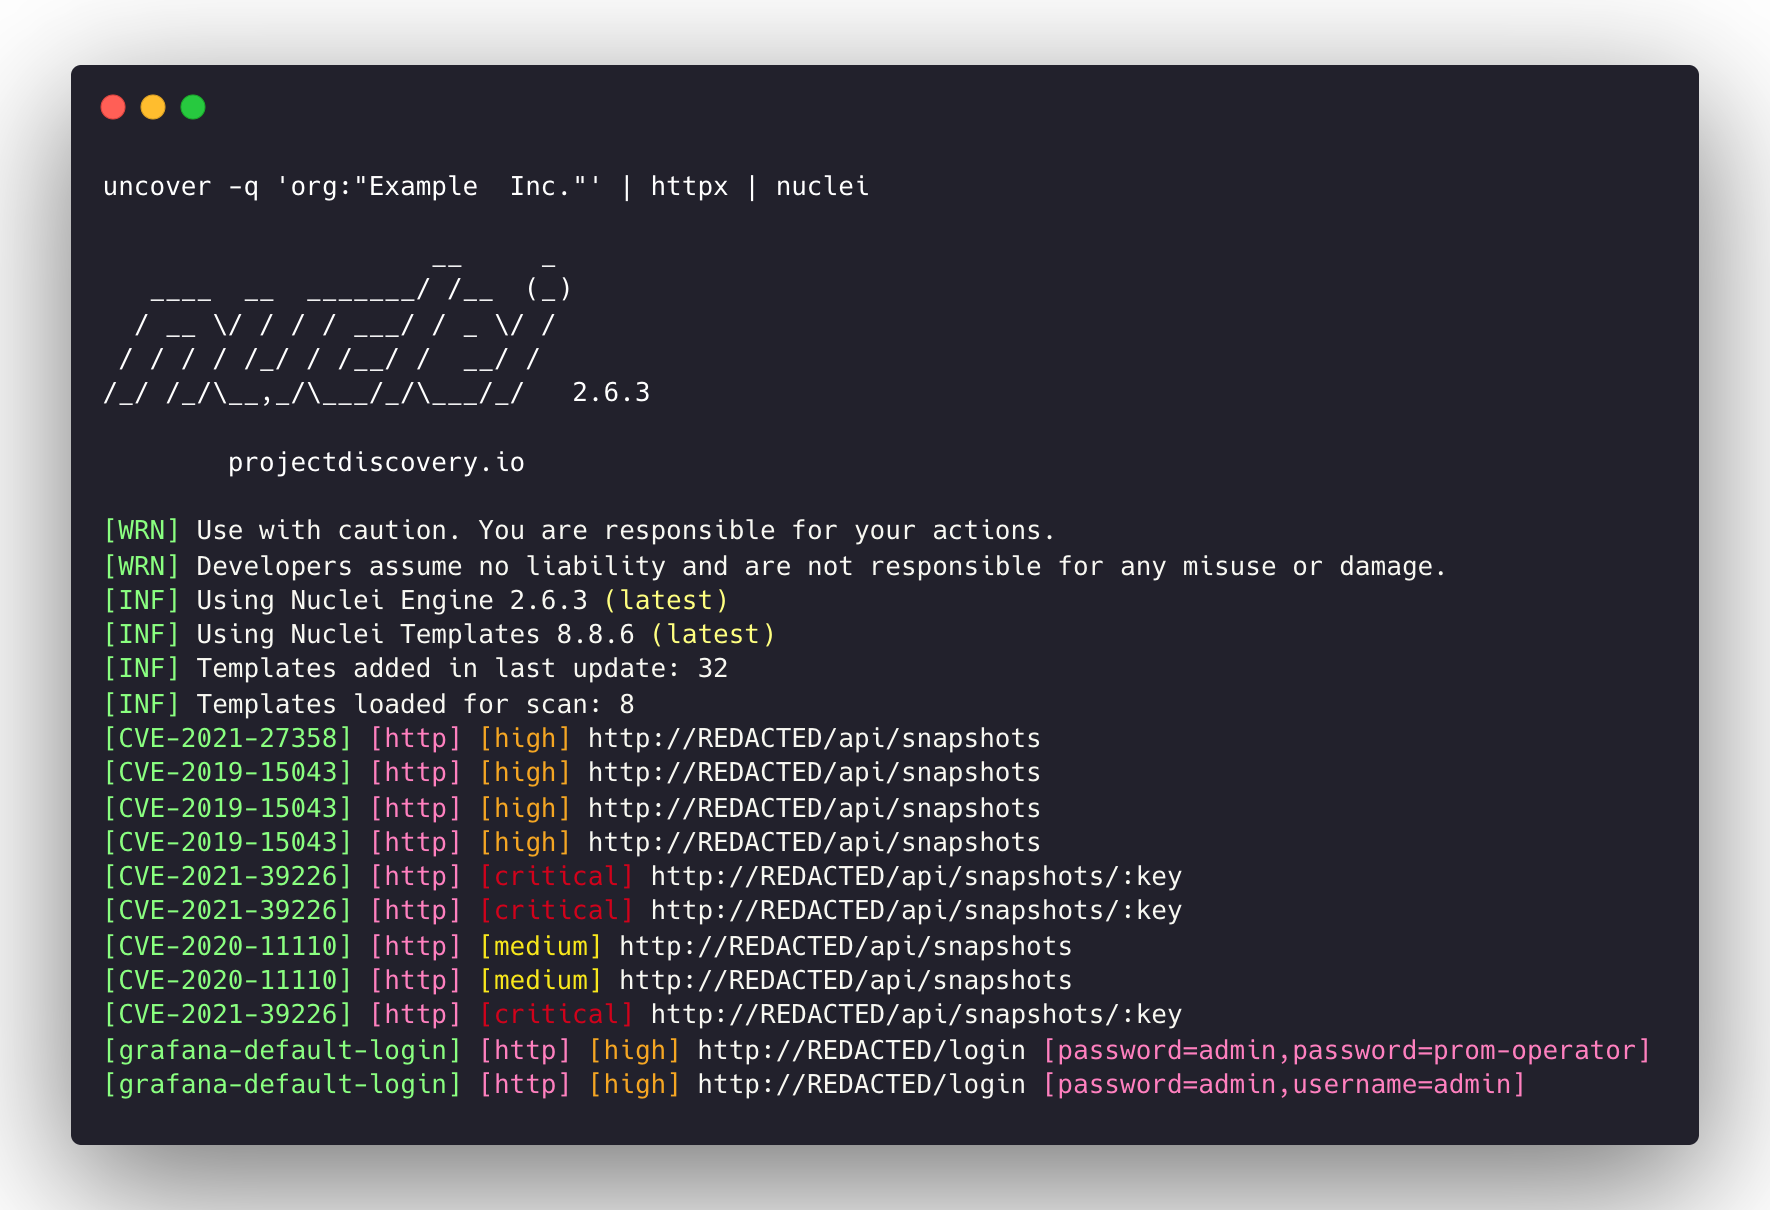 projectdiscovery/uncover
Découvrez rapidement les hôtes exposés sur Internet en utilisant plusieurs moteurs de recherche.
 boy-hack/ksubdomain
Outil d'énumération de sous-domaines, paquets DNS asynchrones, utilise pcap pour scanner 1600,000 sous-domaines en 1 seconde
 abaykan/getsubdomain
Obtenez la liste des sous-domaines et vérifiez s'ils sont actifs ou non par chaque code de réponse. Utilisation de l'API de c99.nl
 hood3drob1n/bingoo
BinGoo! Un outil de Dorking Bing et Google basé sur bash Linux.