

Archived
DAMM
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire
memory-forensicsvulnerability-analysisforensics+3
215
 nowsecure/android-forensics
Application et framework open source de criminalistique Android
 soteria-security/hafnium-ioc
Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865
 mandiant/ioc-scanner-cve-2019-19781
Scanner d'indicateurs de compromission pour CVE-2019-19781
 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner basé sur Bash détectant les indicateurs de compromission liés à l'exploitation de CVE-2023-3519 sur les appareils Citrix ADC, prenant en…
 sucuri-labs/cve-2025-57819-ioc-check
Ce dépôt contient un script pour vérifier les IOCs actuels listés dans le sujet du forum freepbx concernant le CVE-2025-57819.
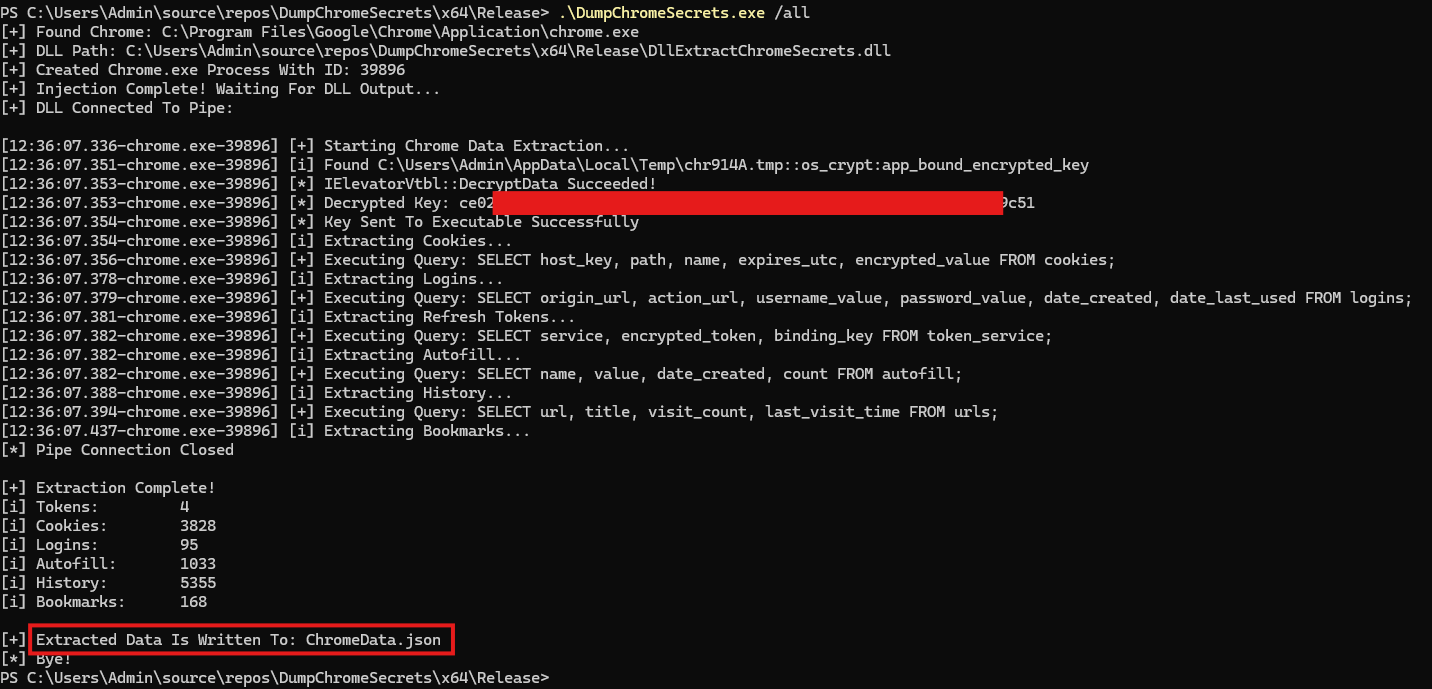 maldev-academy/dumpchromesecrets
Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…
 0x0v1/audix
Audix est un outil PowerShell pour configurer rapidement les politiques d'audit des événements Windows pour la surveillance de la sécurité
 grapl-security/grapl
Plateforme graphique pour la détection et la réponse
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
 cado-security/varc
Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…
 daddycocoaman/dumpscan
Trouver des secrets dans la mémoire du noyau et de l'utilisateur
 cado-security/rip_raw
Rip Raw est un petit outil pour analyser la mémoire de systèmes Linux compromis.
 mandiant/mandiant-azure-ad-investigator
Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…

