
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Criminalistique Numérique — Outils — Page 31 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
622 résultats
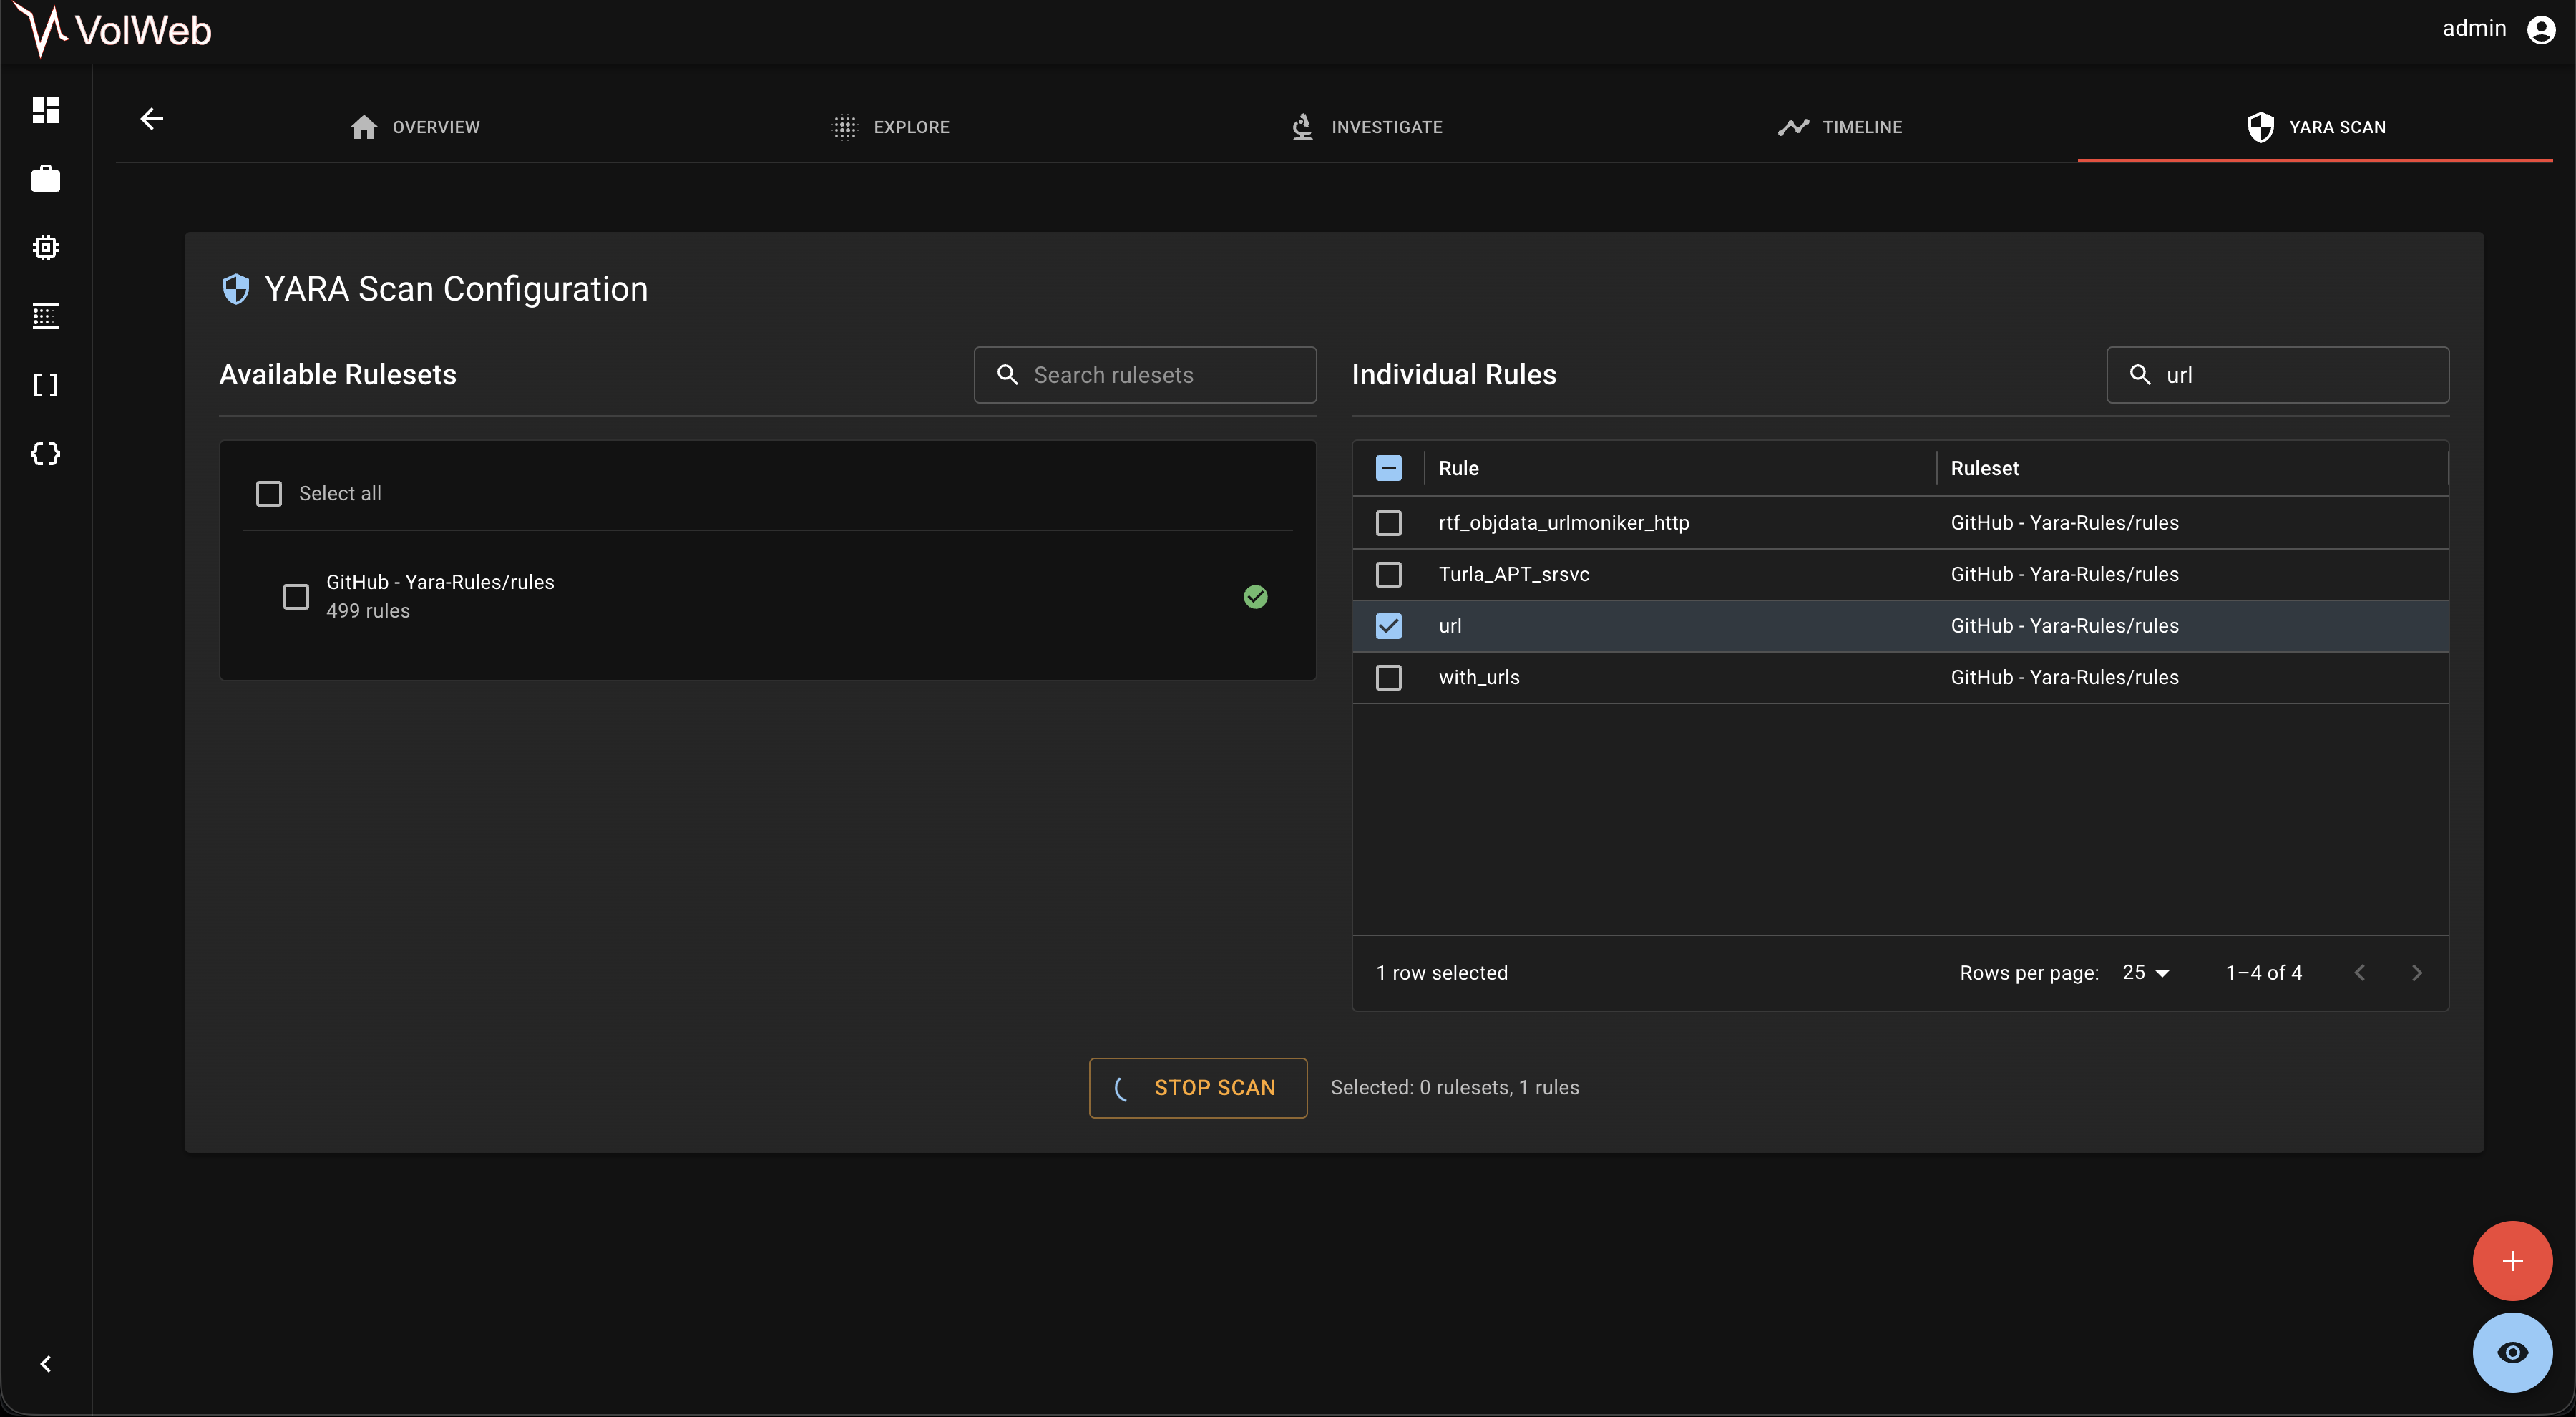
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

Une plateforme centralisée et améliorée d'analyse mémoire
ioc-managementmemory-forensicsforensics+5
538il y a 22 jours
hashdeep preview

hashdeep

GitHubjessek/hashdeep

Ensemble d'outils de hachage multiplateforme pour le calcul de condensés de messages (MD5, SHA-1, SHA-256, Tiger, Whirlpool) avec parcours récursif…
hash-analysisforensicsdata-recovery+1
786il y a 9 ans
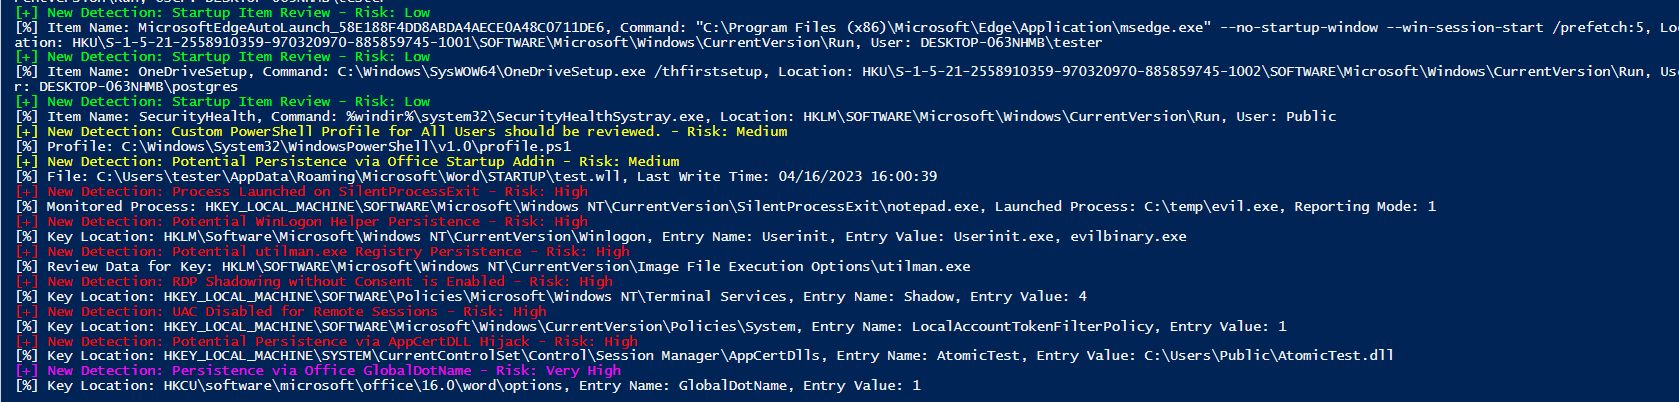
Trawler preview

Trawler

GitHubjoeavanzato/trawler

Script PowerShell aidant les répondants aux incidents à découvrir des mécanismes de persistance potentiels de l'adversaire.
defensive-toolspersistence-mechanismsforensics+2
340il y a 1 an
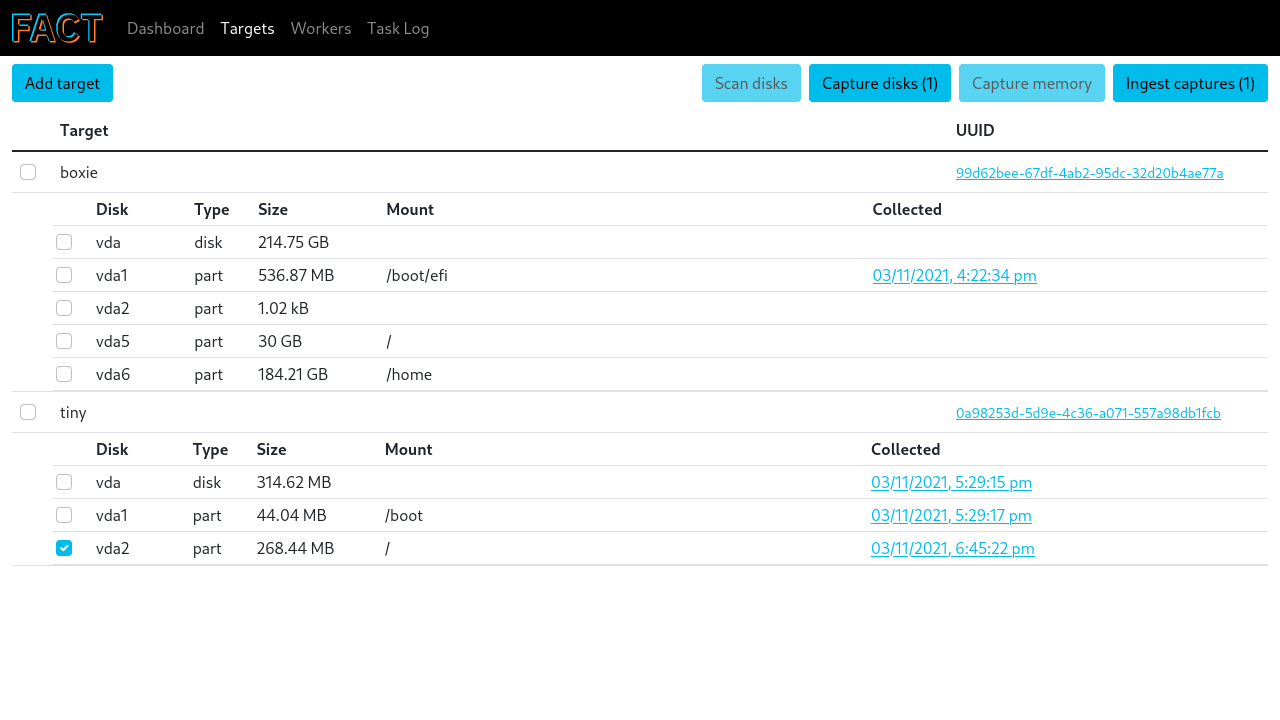
FACT preview

FACT

GitHubunicornunicode/fact

Collecte, traite et visualise les données forensiques provenant de clusters de machines cloud et sur site pour la réponse aux incidents et les…

forensicsdigital-forensicscloud-security
17il y a 3 ans
dissect preview

dissect

GitHubfox-it/dissect

Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kil y a 14 jours
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers : Un cadre de laboratoire cyber basé sur Docker

vulnerability-analysisforensicsweb-security+9
310il y a 25 jours
LEAF preview

LEAF

GitHubalex-cart/leaf

Cadre d'acquisition de preuves pour Linux

disk-forensicsioc-managementmemory-forensics+5
120il y a 2 ans
iris-web preview

iris-web

GitHubdfir-iris/iris-web

Plateforme collaborative de réponse aux incidents
forensicsdigital-forensicsincident-response
1.5kil y a 28 jours
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

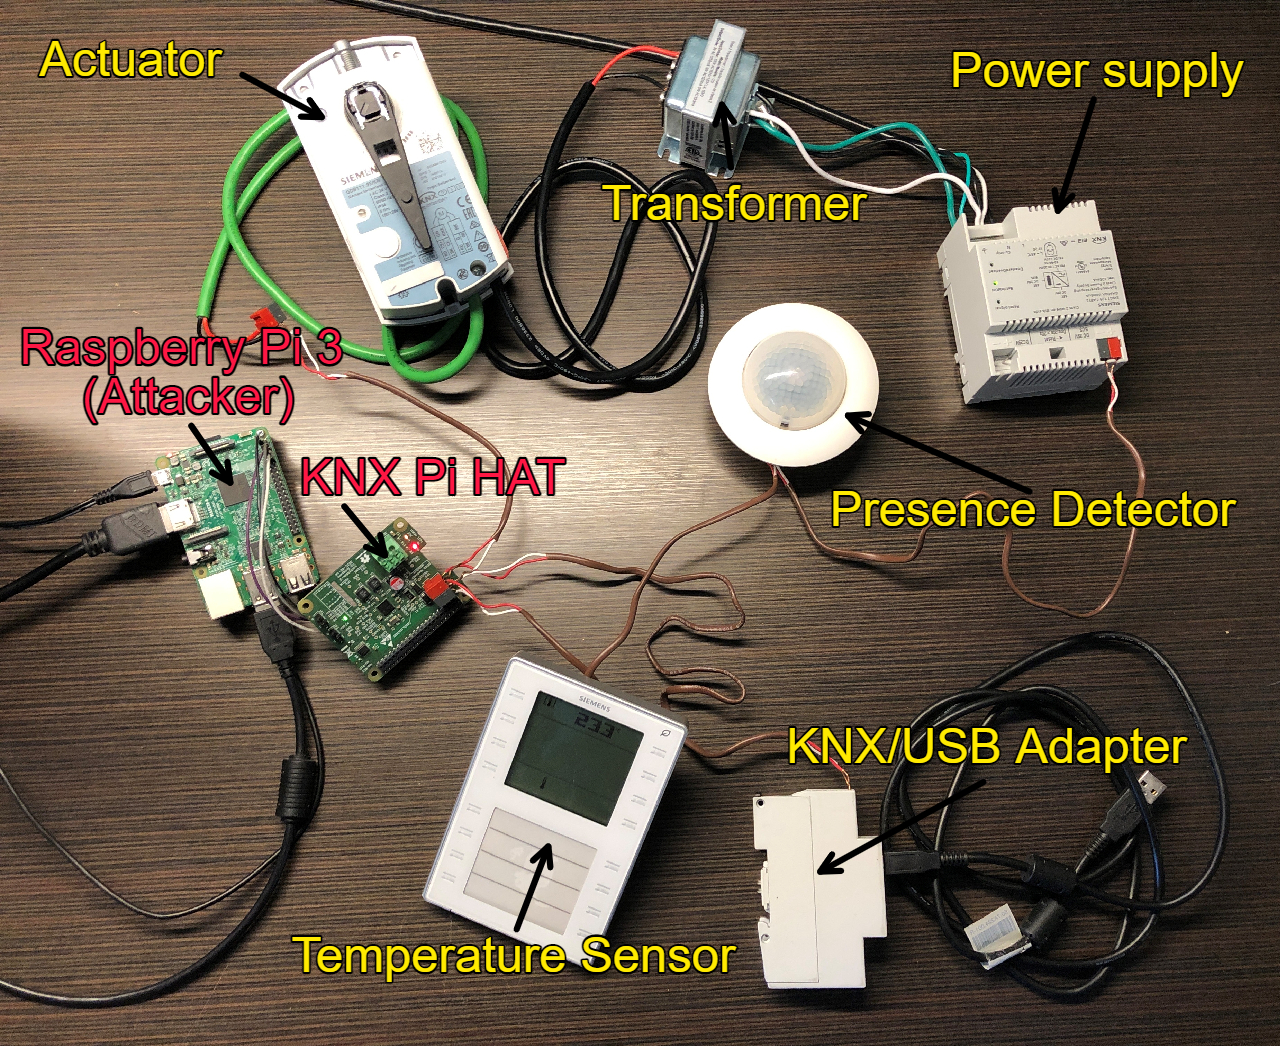
Un outil pour écouter un bus KNX via TPUART et la suite Calimero Project et pour extraire les données des paquets dans un fichier hex dump compatible…
packet-sniffing-analysisiot-securityforensics+3
12il y a 4 ans
hindsight preview

hindsight

GitHubryandfir/hindsight

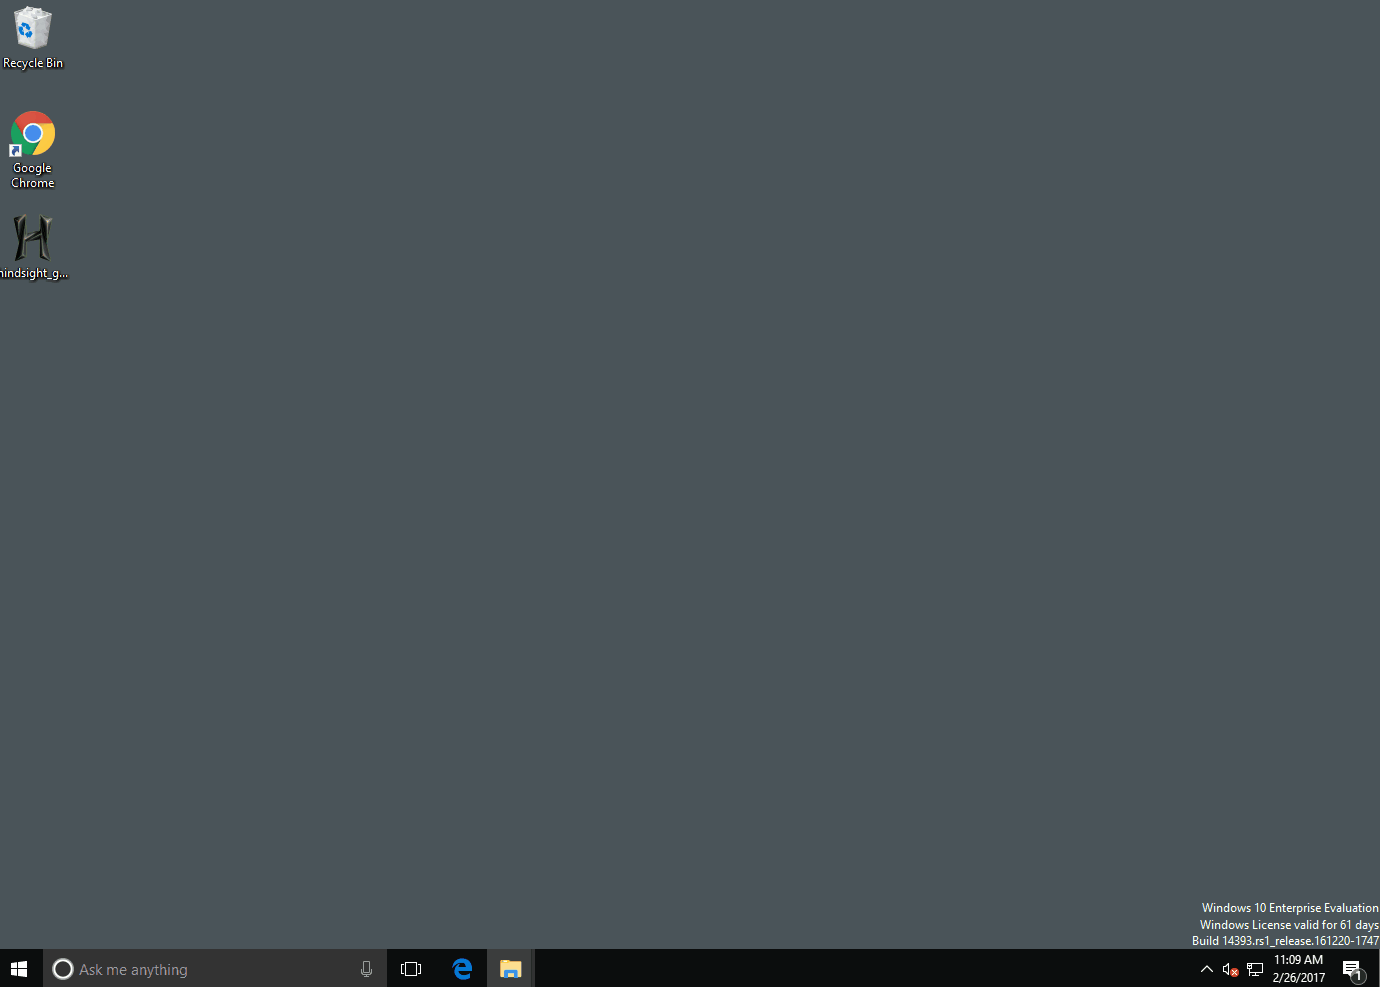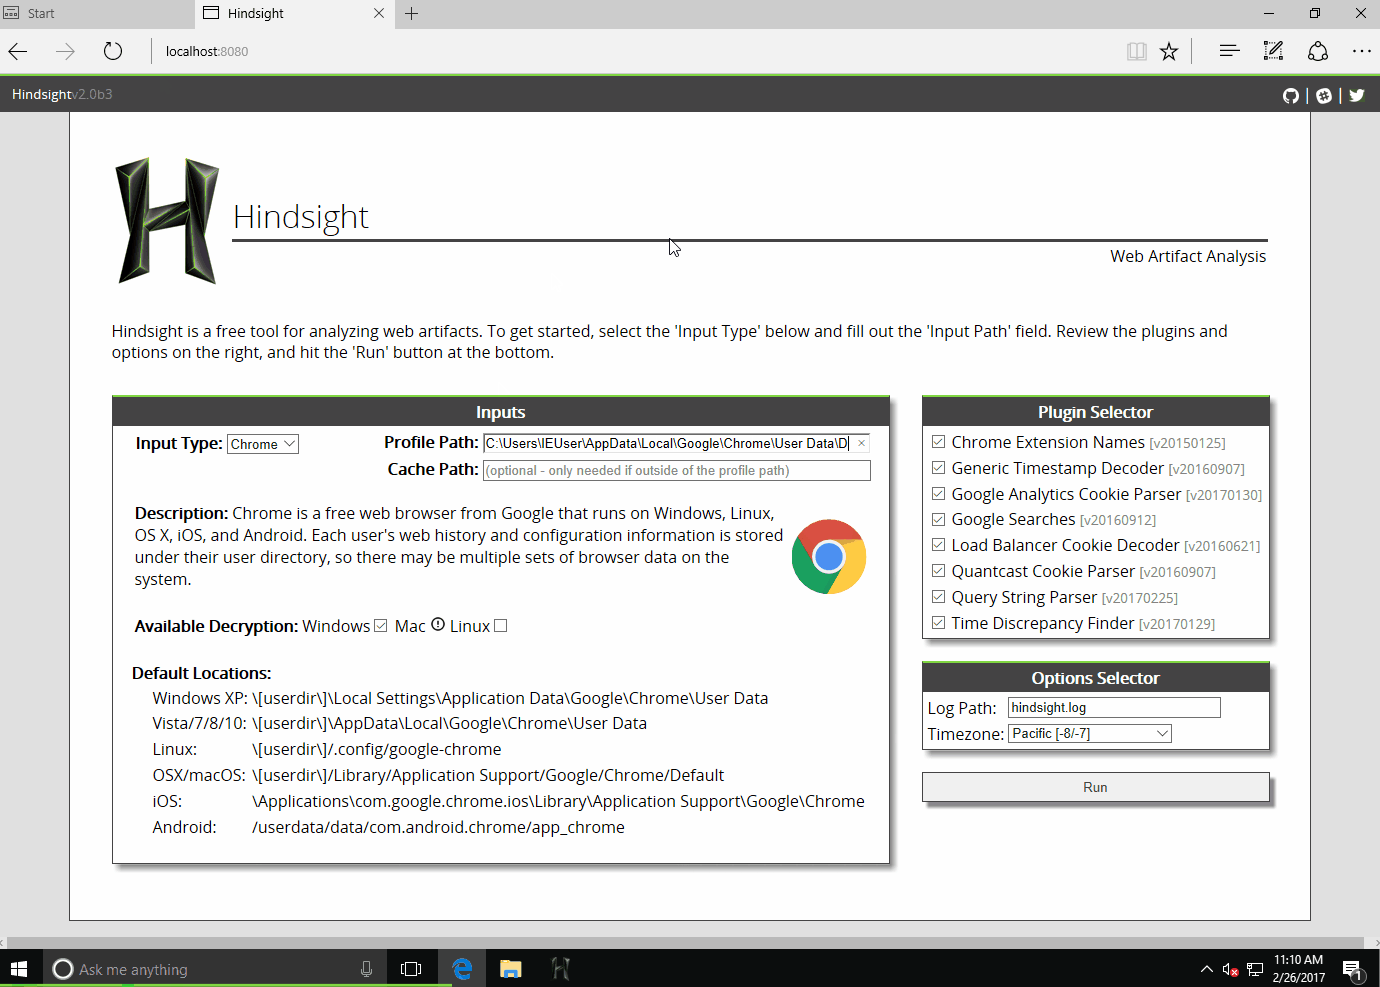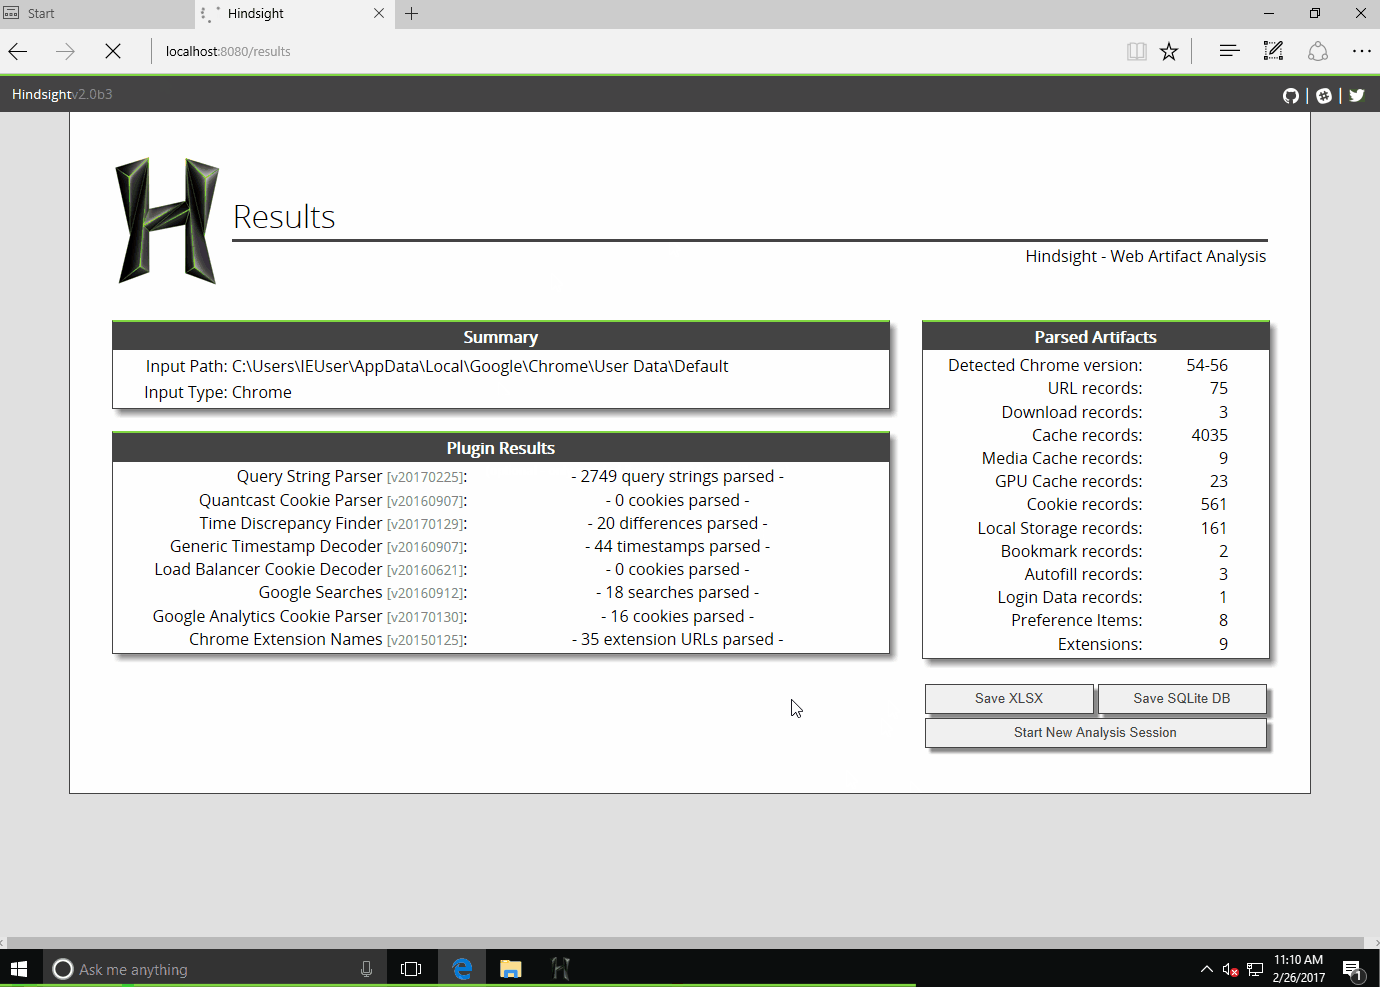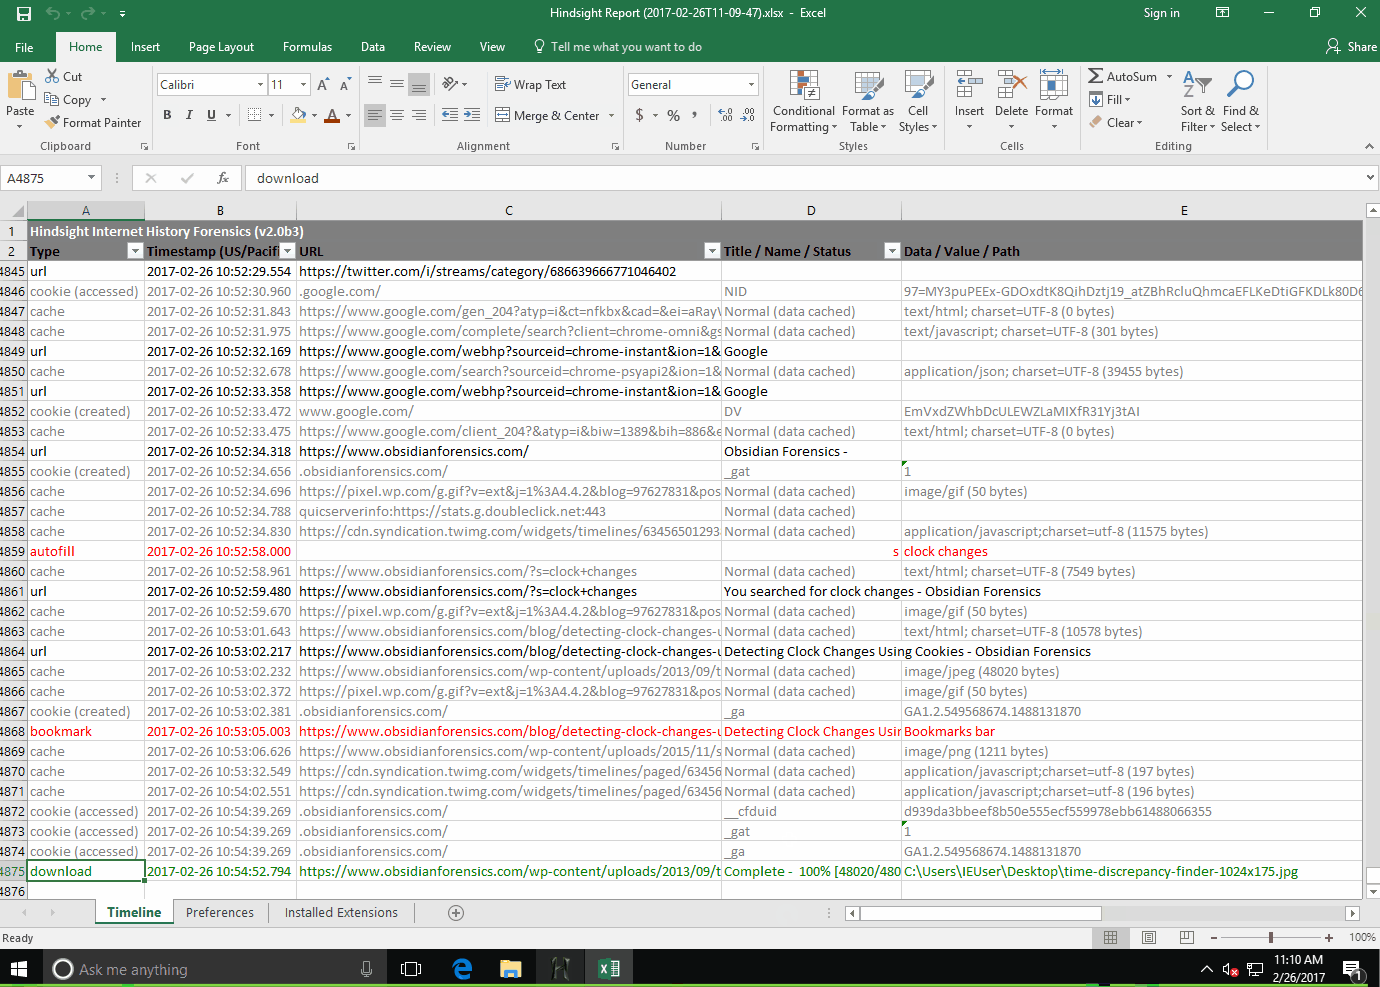
Outil de criminalistique numérique pour navigateur Google Chrome, autres navigateurs basés sur Chromium, et Mozilla Firefox

osintforensicsinformation-gathering+1
1.5kil y a 3 jours
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
disk-forensicsforensicsdata-recovery+1
1.8kil y a 3 mois
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
forensicsinformation-gatheringdigital-forensics+3
1.1kil y a 3 ans
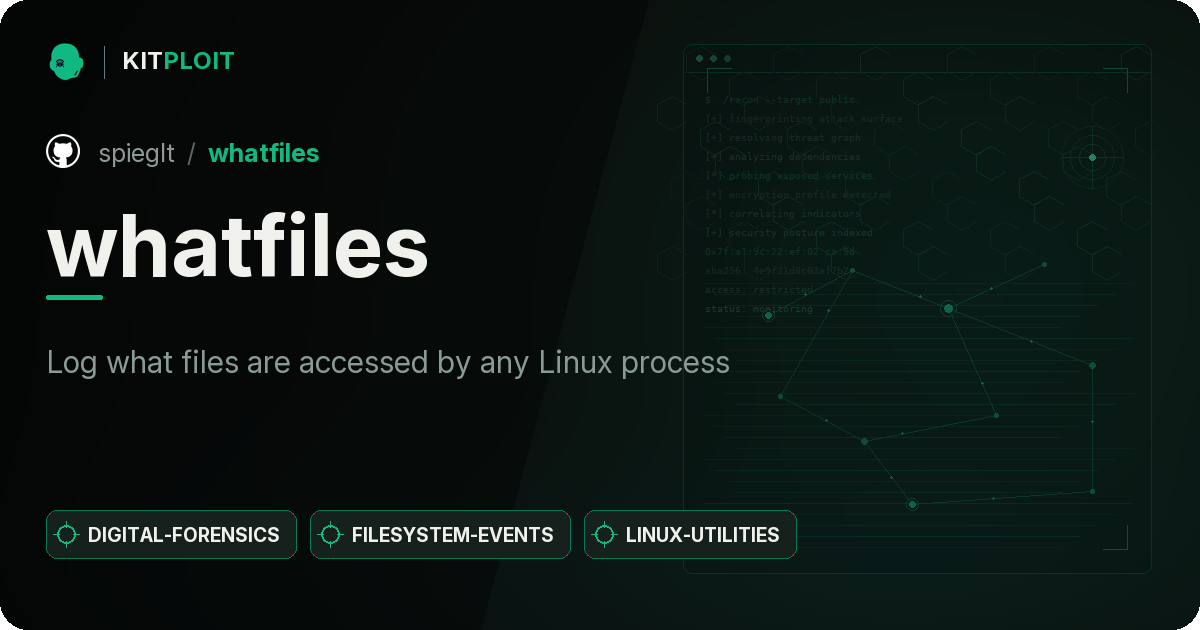
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

Générateur de chronologie forensique macOS utilisant les DBs de résultats d'analyse de mac_apt
forensicsdigital-forensics
95il y a 3 ans
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Journaliser les fichiers accédés par tout processus Linux

general-purpose-utilitiesforensicsdigital-forensics
946il y a 1 mois
WELA preview

WELA

GitHubyamato-security/wela

Audite les paramètres du journal d'événements Windows par rapport aux directives des bonnes pratiques et à la détectabilité des règles Sigma, avec…
configuration-auditingdigital-forensicsincident-response+1
118il y a 20 jours
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

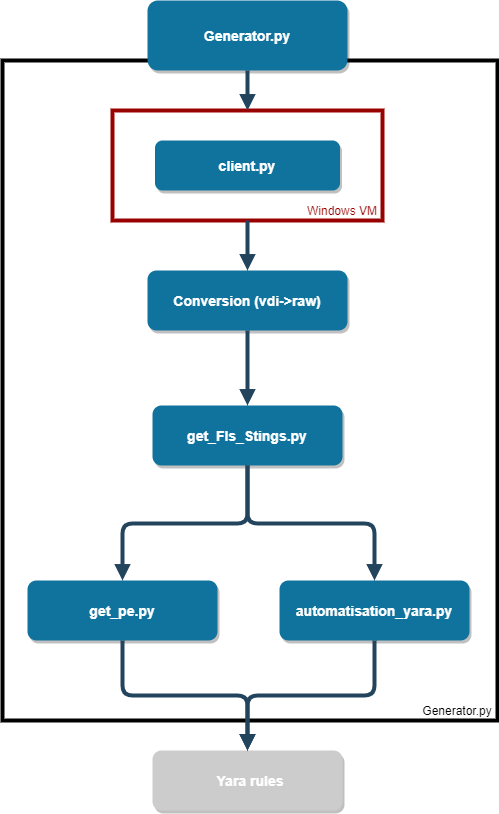
Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…
vulnerability-analysisforensicsinformation-gathering+1
75il y a 4 ans
BlueTeam.Lab preview

BlueTeam.Lab

GitHubop7ic/blueteam.lab

Laboratoire de détection Blue Team créé avec Terraform et Ansible dans Azure.
defensive-toolsconfiguration-auditingdigital-forensics+7
187il y a 1 an
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Outil de collecte d'artefacts pour systèmes *nix

forensicsinformation-gatheringdigital-forensics+3
220il y a 2 ans
Précédent1…303132…35Suivant