
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Criminalistique Numérique — Outils — Page 29 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
622 résultats
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
android-securityencryption-decryption-toolsforensics+2
269
il y a 5 ans
pict preview

pict

GitHubthomasareed/pict

Kit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…
forensicsinformation-gatheringpost-exploitation+2
95il y a 3 ans
prefetch-hash-cracker preview

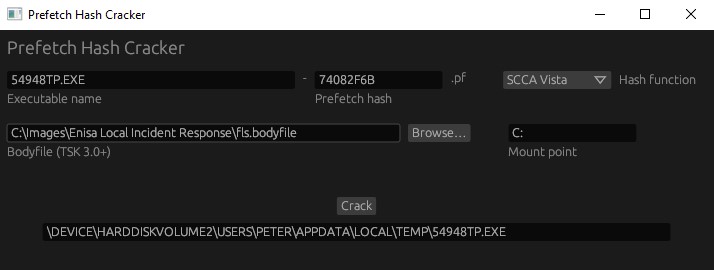
prefetch-hash-cracker

GitHubharelsegev/prefetch-hash-cracker

Outil de brute-force qui récupère les chemins d'exécutables complets à partir des hachages de prélecture Windows en utilisant des fichiers de corps,…

password-crackingforensicsdigital-forensics+1
78il y a 4 ans
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 14h 42m
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
45il y a 2 ans
usbsas preview

usbsas

GitHubcea-sec/usbsas

Outil et cadre pour lire en toute sécurité des périphériques de stockage de masse USB non fiables.

defensive-toolsdata-recoverydigital-forensics+1
373il y a 2 jours
aftermath preview

aftermath

GitHubjamf/aftermath

Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
memory-forensicsforensicsdigital-forensics+3
594il y a 1 an
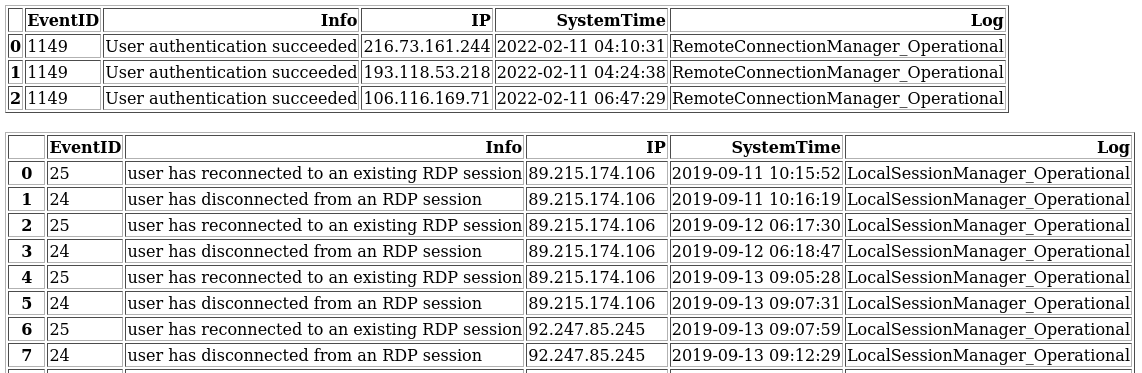
winevt_logs_analysis preview

winevt_logs_analysis

GitHubgeorgi-i/winevt_logs_analysis

Analyse les logs .evtx Windows pour identifier les connexions distantes et les IP publiques en analysant les EventIDs liés aux connexions et sessions…

forensicsdigital-forensicslog-analysis
24il y a 3 ans
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Outil automatisé de chasse aux menaces et de réponse aux incidents pour les journaux d'événements Windows, avec intégration des règles Sigma,…
digital-forensicsthreat-intelligenceincident-response+1
160il y a 2 ans
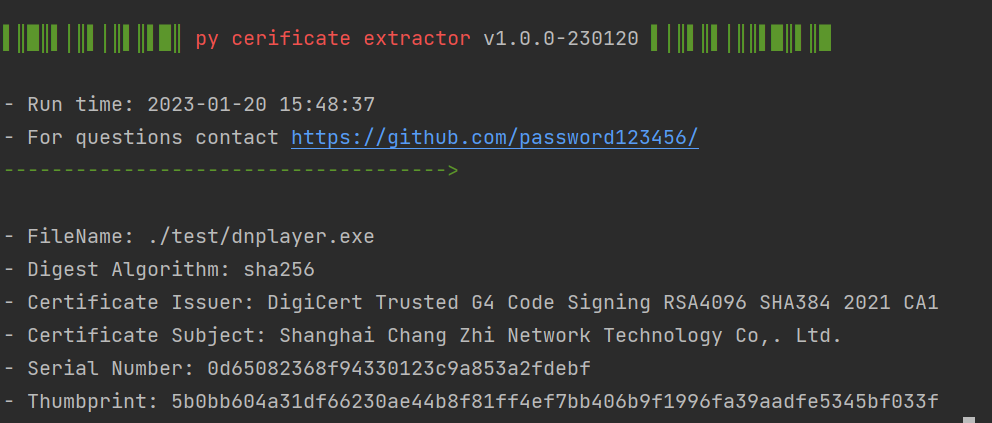
py_certificate_extractor preview

py_certificate_extractor

GitHubpassword123456/py_certificate_extractor

Extrait et exporte les informations de certificat des fichiers PE signés numériquement en utilisant Python et pefile, permettant l'analyse forensique…
static-analysiscode-analysismalware-analysis+1
il y a 3 ans
MacOSThreatTrack preview

MacOSThreatTrack

GitHubab2pentest/macosthreattrack

Outil Bash utilisé pour la détection proactive d'activités malveillantes sur les systèmes macOS.

information-gatheringdigital-forensicsincident-response+1
39il y a 1 an
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…
reconnaissancenetwork-forensicsforensics+2
38il y a 6 ans
pockint preview

pockint

GitHubedoardogerosa/pockint

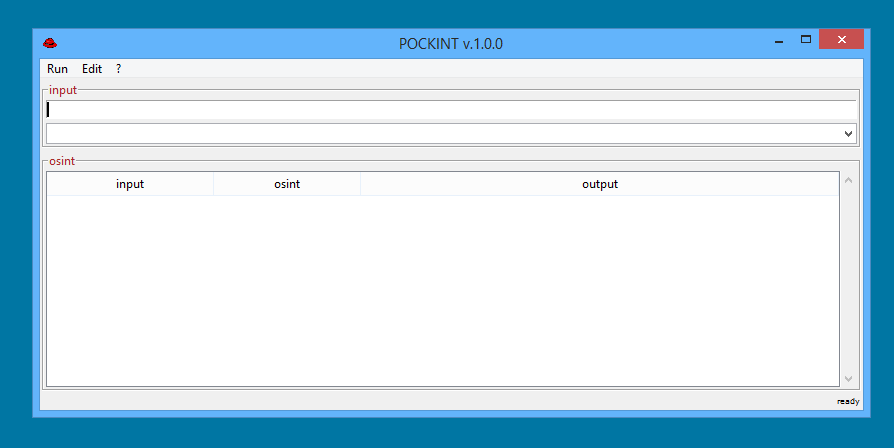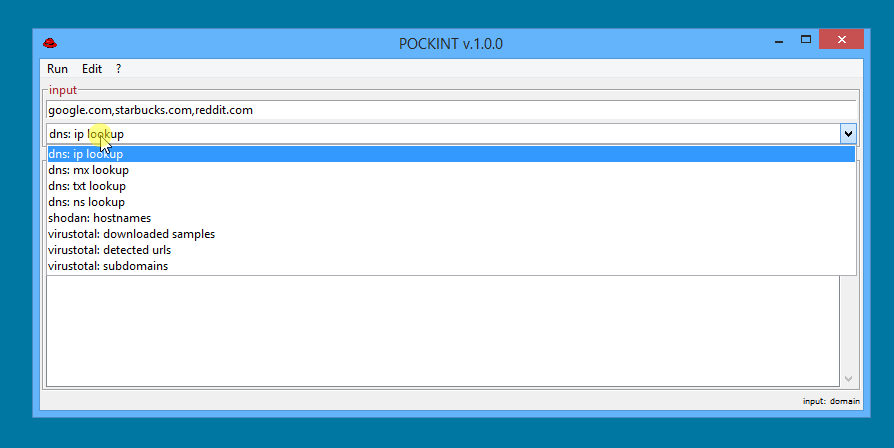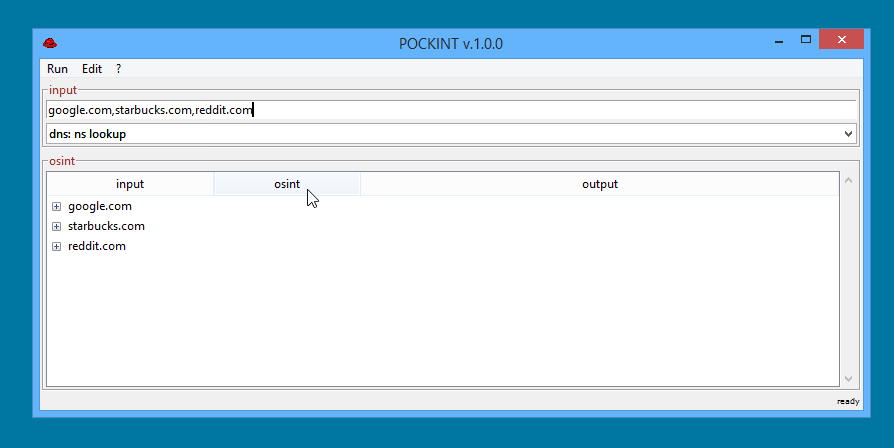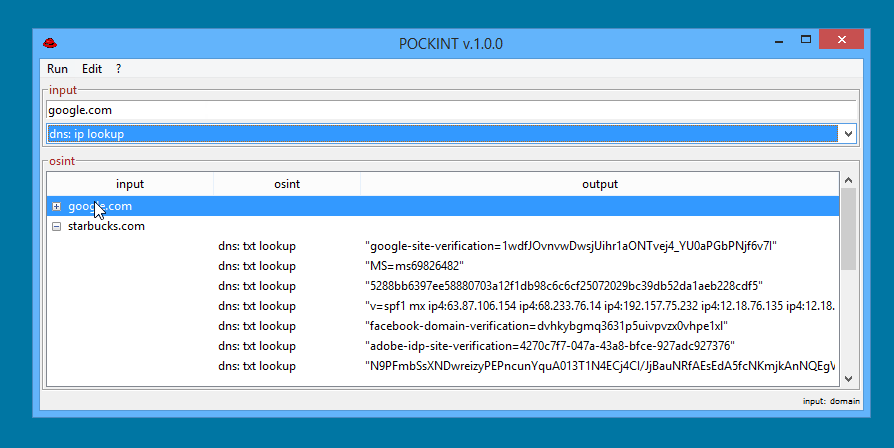
Un couteau suisse OSINT portable pour les professionnels de la DFIR/OSINT 🕵️ 🕵️ 🕵️
osintreconnaissancevulnerability-analysis+5
285il y a 3 ans
Security-Datasets preview

Security-Datasets

GitHubotrf/security-datasets

Rejeu d'événements de sécurité
digital-forensicsctfthreat-intelligence+4
1.8kil y a 3 ans
ios_triage preview

ios_triage

GitHubrealitynet/ios_triage

Script Bash pour extraire des données d'un appareil iOS "chekcra1ned"
ios-securityforensicsmobile-forensics+1
166il y a 6 ans
Simple-Live-Data-Collection preview

Simple-Live-Data-Collection

GitHubletsdefendio/simple-live-data-collection

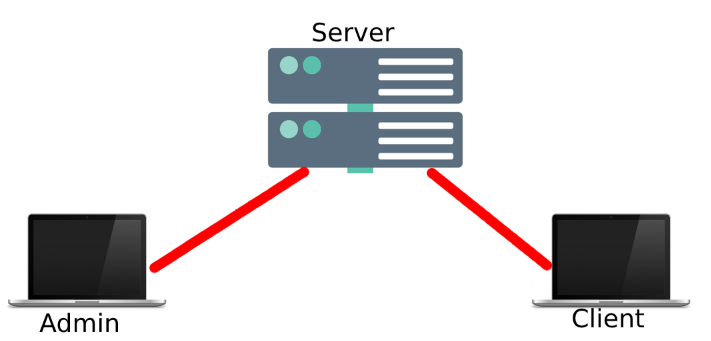
Outil client-serveur pour la collecte de données en direct lors de la réponse aux incidents. L'administrateur envoie des demandes aux clients pour…

forensicsinformation-gatheringdigital-forensics+1
22il y a 6 ans
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

Un script PowerShell facile à utiliser pour collecter des analyses forensiques de la mémoire et du disque pour les enquêtes DFIR.
disk-forensicsmemory-forensicsforensics+2
343il y a 10 mois
LinuxCatScale preview

LinuxCatScale

GitHubwithsecurelabs/linuxcatscale

Scripts de collecte et de traitement de réponse aux incidents avec scripts de rapport automatisés

scripting-automationforensicsdigital-forensics+2
338il y a 2 ans
Précédent1…282930…35Suivant