

AIL-framework
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
ioc-managementosintthreat-feeds-aggregators+8
1.4k
circl/ail-frameworkAIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
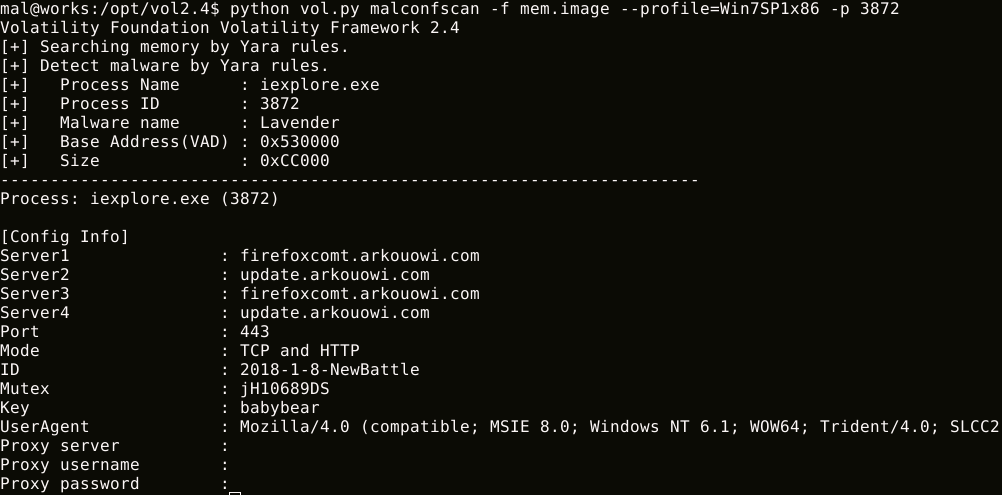 jpcertcc/malconfscan
Plugin Volatility pour l'extraction des données de configuration de malwares connus

 nowsecure/fsmon
Outil de surveillance de système de fichiers pour Linux/Android iOS/macOS
 travisfoley/dfirtriage
Outil d'acquisition forensique numérique pour la réponse aux incidents sous Windows.
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
 clong/detectionlab
Automatisez la création d'un environnement de laboratoire complet avec des outils de sécurité et les meilleures pratiques de journalisation.
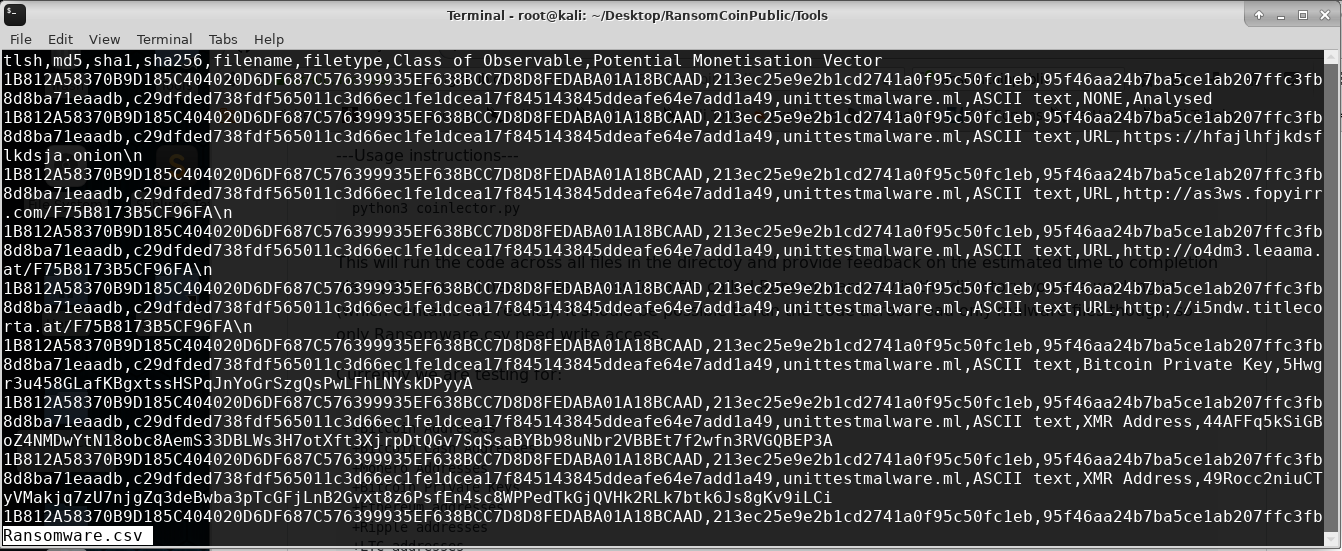 concinnity-risks/ransomcoinpublic
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 omerbenamram/evtx
Un analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
 la3ar0v/tuxresponse
Script automatisé de réponse aux incidents Linux avec triage en direct, acquisition mémoire (LiME), imagerie disque, analyse YARA et génération de…
 4n6ist/usn_analytics
Ce n'est pas seulement un analyseur de UsnJrnl (USN Journal Records/Change Journal Records).
 microsoft/etl2pcapng
Utilitaire qui convertit un fichier .etl contenant une capture de paquets réseau Windows au format .pcapng.
 haruu77g/phantomprint
Moteur de reconnaissance d'empreintes hybrides passif — identifier des hôtes sans envoyer un seul paquet
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
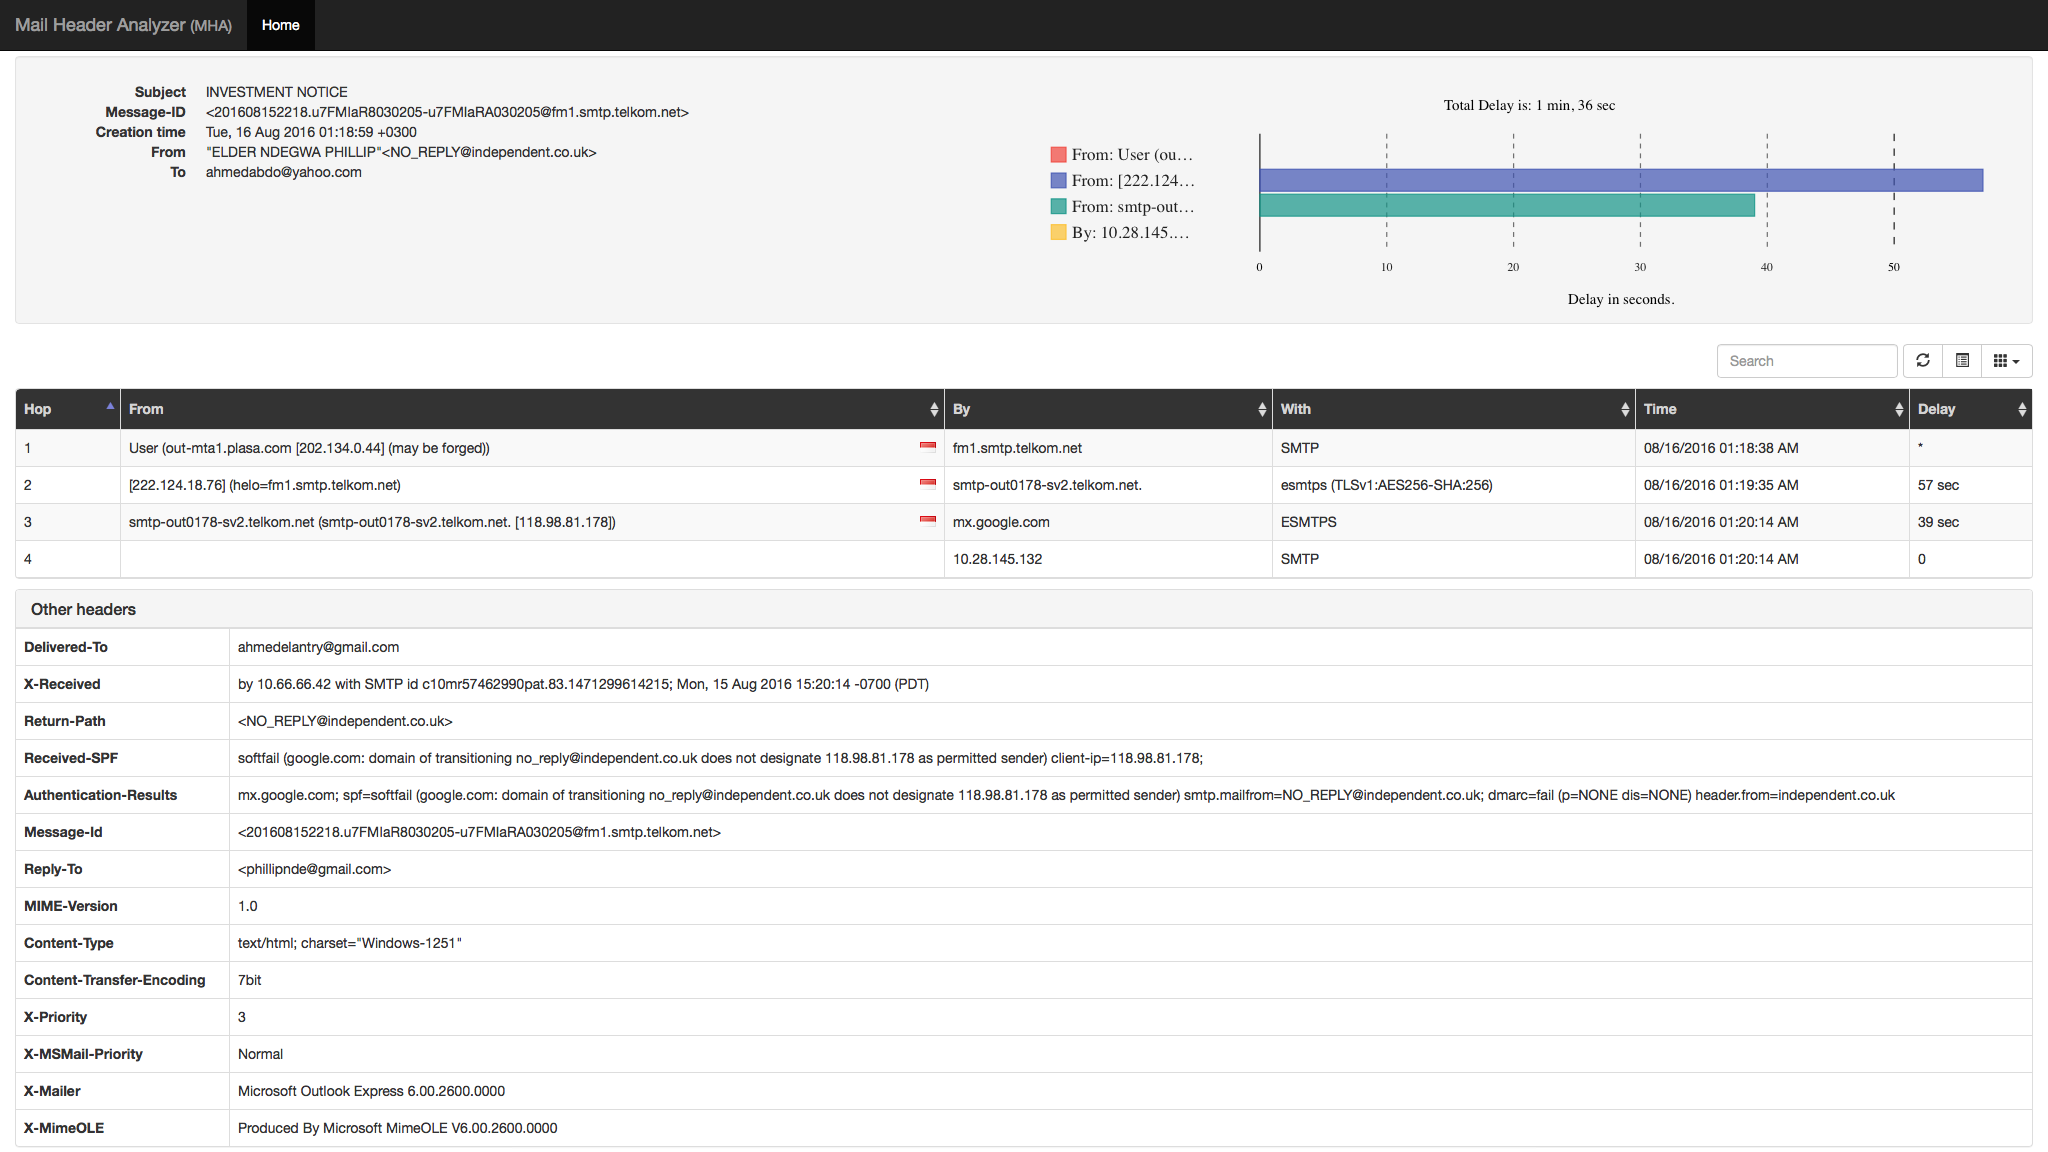 cyberdefenders/email-header-analyzer
Analyseur d'en-têtes d'e-mail