
pwnproxy
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
vulnerability-scannersweb-proxies-interceptionapi-security-testing+6
8
ericmtzmtz/pwnproxyAn open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 dev-sec/chef-ssh-hardening
This chef cookbook fournit des configurations sécurisées pour ssh-client et ssh-server.
 dev-sec/puppet-ssh-hardening
Ce module Puppet fournit des configurations sécurisées pour ssh-client et ssh-server.
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
JetBrains TeamCity On-Premises CVE-2026-63077 Guide d'urgence de durcissement et d'application des correctifs
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。
 xiaoqimikko/spring-cvss-check
Scans Java artifacts and source for Spring/Tomcat CVEs, compares vendor vs NVD CVSS scores, verifies exploitability conditions, and checks if fix…
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork de seal-security-nuget-demo : même scénario d'exploitation de la CVE-2024-21907, réorienté pour les clients verrouillés sur le SDK .NET 7.
 wi3memake/react2shell-scanner
Framework d'évaluation de sécurité en ligne de commande pour les applications React et Next.js, analysant les composants serveur React pour détecter…

 nihal799/zttp
Proxy bastion SSH à confiance zéro avec gestion des clés basée sur Vault, application des politiques RBAC, enregistrement complet des sessions et…
 moderneinc/rewrite-cve-2026-22732
Recette OpenRewrite qui détecte et corrige la suppression d'en-têtes Spring Security (CVE-2026-22732) en identifiant l'utilisation abusive de…
 renich/pyrite
Exécution binaire liée au matériel et contrôlée par le cloud, provenance cryptographique et scellement d’enveloppe anti-altération pour Crystal.
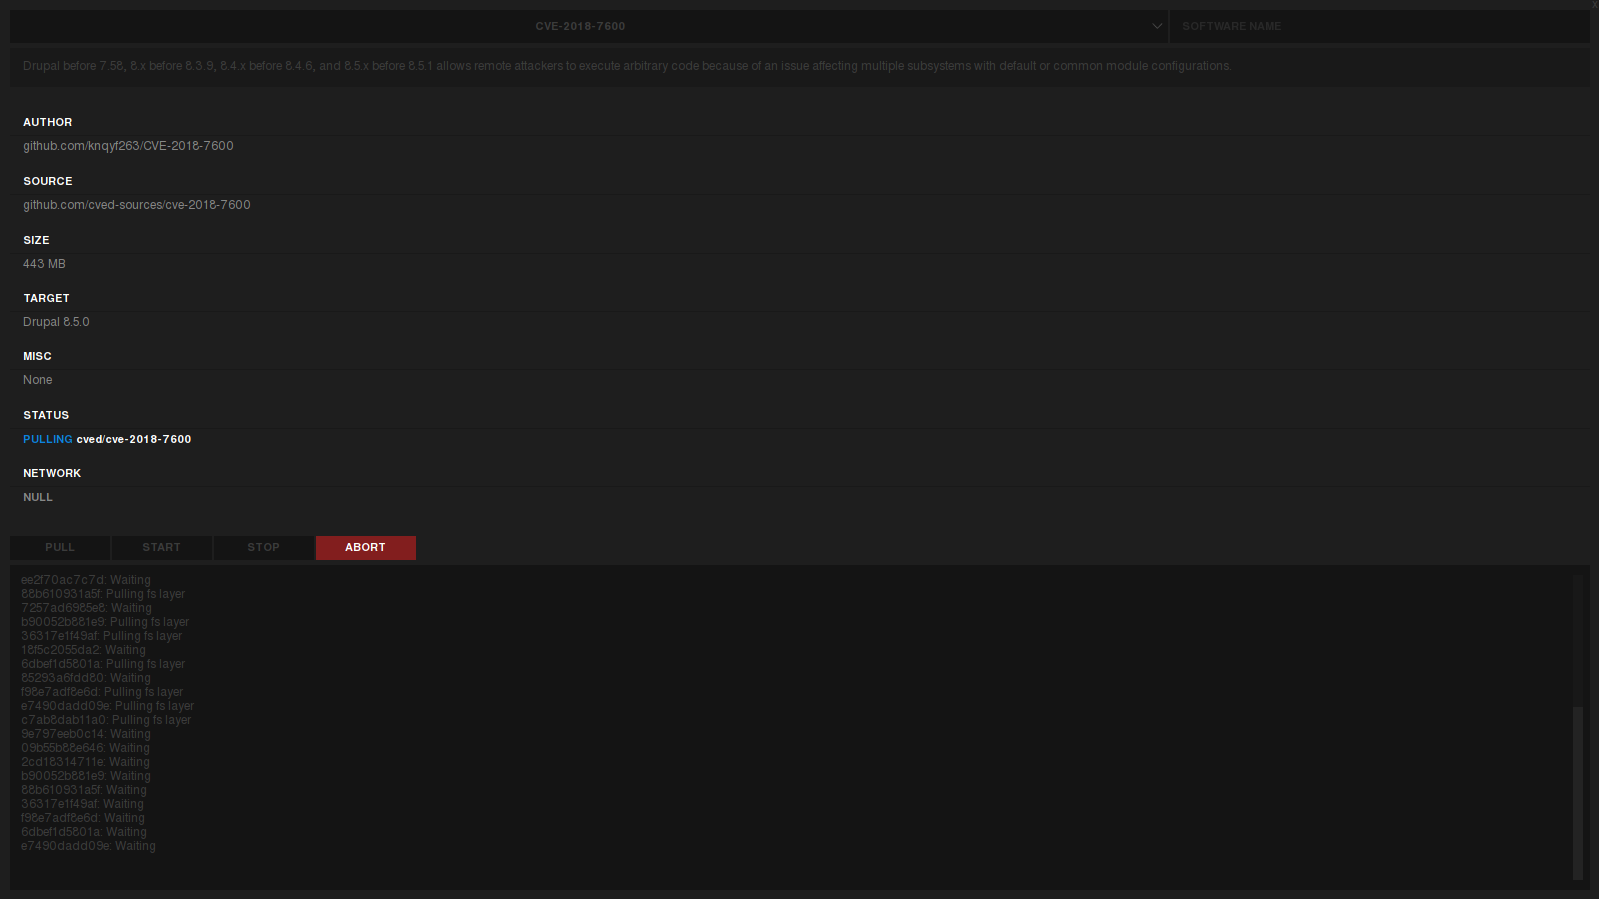 git-rep-src/cved
Un outil pour gérer les conteneurs docker vulnérables
 parmstro/cfdr
# Playbook Ansible pour détecter et corriger CVE-2026-31431 (Copy Fail) - Vulnérabilité d'élévation de privilèges locale du noyau Linux
 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
Un playbook Ansible pour atténuer la vulnérabilité CVE-2026-31431 sur les OS basés sur RHEL et Debian.
 mahradbt/copyfail-mitigation
# Playbooks Ansible pour auditer et atténuer CVE-2026-31431 (« Copy Fail »), une vulnérabilité d'élévation de privilèges locale dans le module…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…
 linko-iheb/cve-2026-41940-scanner
Analyseur de vulnérabilités passif et en lecture seule pour détecter CVE-2026-41940 dans cPanel & WHM. Effectue une prise d'empreinte basée sur la…
 joltcan/ansible-role-cve-2026-31431
Rôle Ansible qui applique et vérifie l’atténuation modprobe.d pour CVE-2026-31431 en désactivant le module noyau algif_aead, avec des contrôles de…