
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
paimei preview

paimei

GitHubopenrce/paimei

Un framework de rétro-ingénierie écrit en Python.

penetration-testing-frameworksstatic-analysisdynamic-analysis-sandboxing+6
504il y a 14 ans
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Profilage de sécurité pour iOS blackbox
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
740il y a 9 ans
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Un toolkit d'écriture de shellcode
exploitationreverse-engineeringscripting-automation+6
694il y a 1 an
GhidraMCP preview

GhidraMCP

GitHublauriewired/ghidramcp

Serveur MCP pour Ghidra
static-analysiscode-analysisreverse-engineering+4
9.7kil y a 1 an
ida_kernelcache preview

ida_kernelcache

GitHubcellebrite-labs/ida_kernelcache

Un toolkit IDA pour analyser les kernelcaches iOS.
static-analysisios-securityvulnerability-analysis+5
149il y a 1 mois
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

Un toolkit IDA pour analyser les kernelcaches iOS.
embedded-systems-securitystatic-analysisios-security+6
305il y a 7 ans
TinyInst preview

TinyInst

GitHubgoogleprojectzero/tinyinst

Une bibliothèque légère d'instrumentation dynamique
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
1.4kil y a 1 mois
pydbg preview

pydbg

GitHubopenrce/pydbg

Une interface de débogueur win32 en pur Python.
vulnerability-analysisexploitationreverse-engineering+2
463il y a 6 ans
ollydbg-binary-execution-visualizer preview

ollydbg-binary-execution-visualizer

GitHubehabhussein/ollydbg-binary-execution-visualizer

rétro-ingénierie, analyse visuelle de binaires

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
24il y a 9 ans
BasicHook preview

BasicHook

GitHubmalwaretech/basichook

Moteur de hooking inline x86 (utilisant des trampolines)

exploitationreverse-engineeringshellcode+3
99il y a 11 ans
FstHook preview

FstHook

GitHubmalwaretech/fsthook

Une bibliothèque pour intercepter les fonctions natives en hookant KiFastSystemCall

exploitationreverse-engineeringdebuggers+1
74il y a 11 ans
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

Activer la prise en charge de Microsoft PDB dans Ghidra sans installer Visual Studio
static-analysisreverse-engineeringdebuggers+3
37il y a 7 ans
stackflow preview

stackflow

GitHubd4rkcat/stackflow

Outil universel d'exploitation de débordement de tampon basé sur la pile.

payload-generationvulnerability-analysisexploitation+5
23il y a 12 ans
SASM preview

SASM

GitHubdman95/sasm

SASM - IDE multiplateforme simple pour les langages d'assemblage NASM, MASM, GAS et FASM
general-purpose-utilitiescode-analysisreverse-engineering+3
6.0kil y a 7 mois
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

Imprimer des messages de trace via une connexion de débogueur Silicon Labs C2
embedded-systems-securitydebuggershardware-hacking+2
12il y a 8 ans
pyghidra-mcp preview

pyghidra-mcp

GitHubclearbluejar/pyghidra-mcp

Ghidra MCP en ligne de commande Python
embedded-systems-securitystatic-analysiscode-analysis+7
404il y a 10 jours
Glass preview

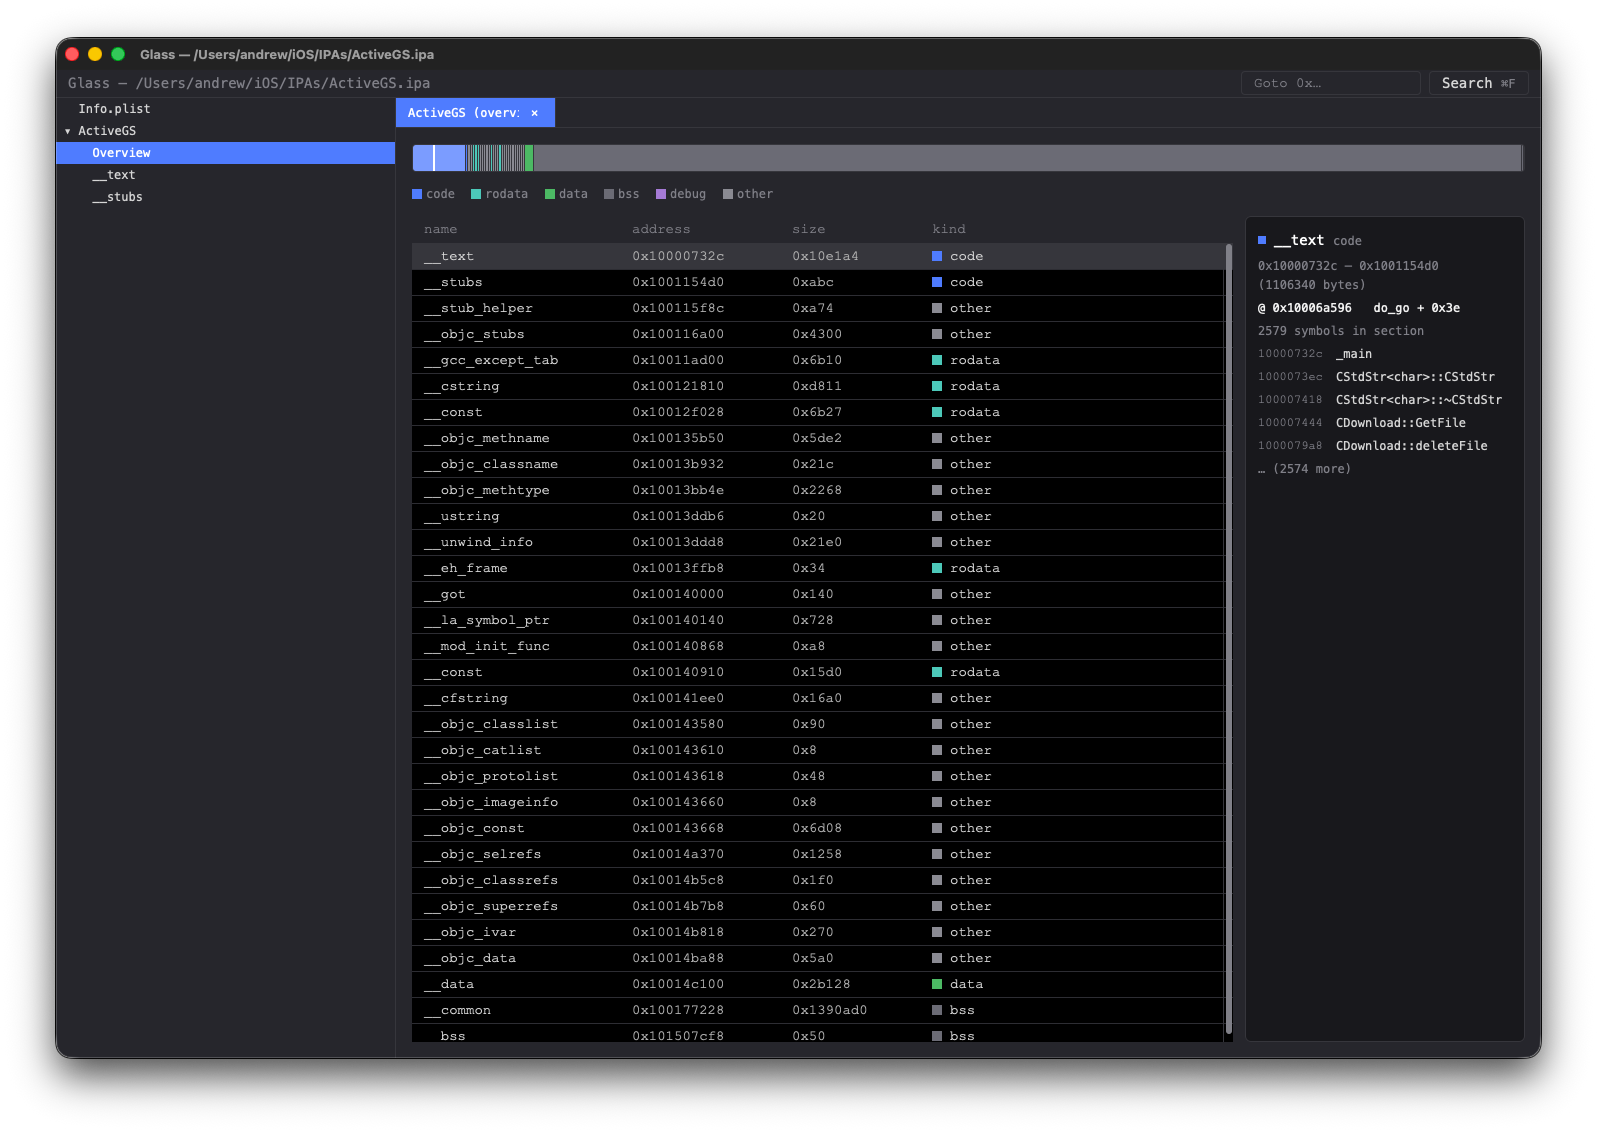
Glass

GitHubazw413/glass

Glass - une alternative rapide et gratuite à IDA Pro
android-securityembedded-systems-securitystatic-analysis+7
191il y a 1 mois
HexWalk preview

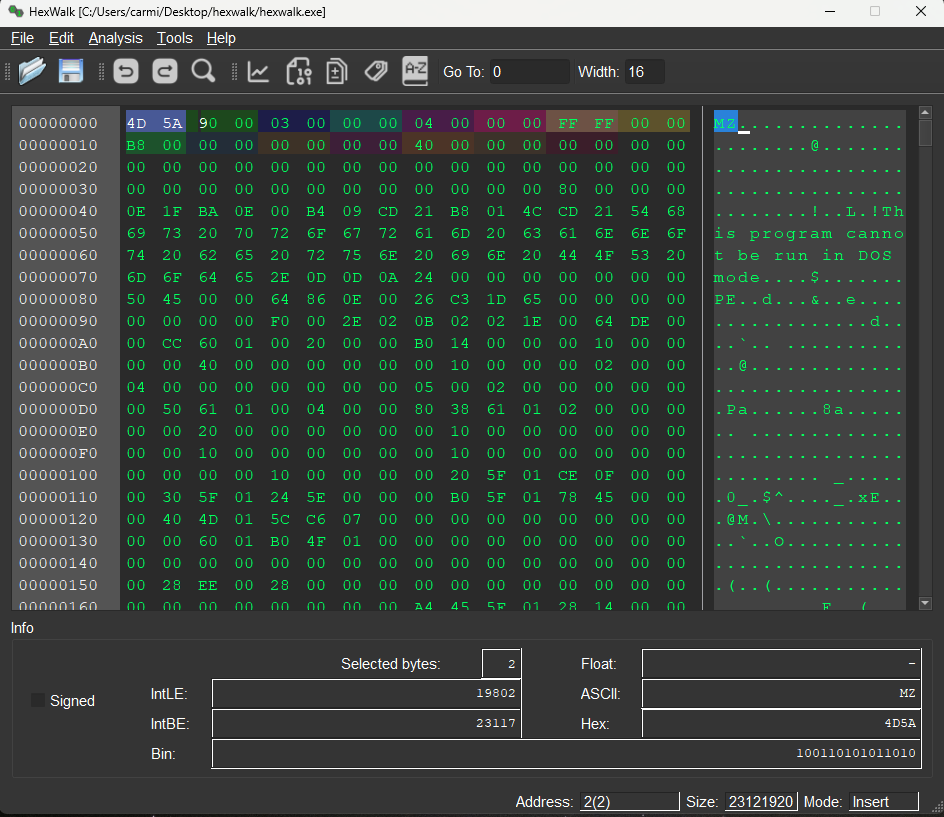
HexWalk

GitHubgcarmix/hexwalk

Visionneuse/Éditeur/Analyseur hexadécimal compatible avec Linux/Windows/MacOS

static-analysisencryption-decryption-toolshash-analysis+7
1.0kil y a 21 jours
Précédent1…678…23Suivant