
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
libptrace preview

libptrace

GitHubimmunityinc/libptrace

Un framework de débogage, traçage et manipulation de processus multicœurs piloté par événements.
dynamic-analysis-sandboxingexploitationreverse-engineering+3
175
il y a 6 ans
FirmWire preview

FirmWire

GitHubfirmwire/firmwire

FirmWire est une plateforme d'émulation de firmware de bande de base à l'échelle du système pour le fuzzing, le débogage et l'analyse des causes…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+6
874il y a 3 ans
patching preview

patching

GitHubgaasedelen/patching

Un plugin interactif de patching binaire pour IDA Pro
static-analysisdynamic-code-analysisexploitation+8
1.3kil y a 1 an
RESim preview

RESim

GitHubmfthomps/resim

Logiciel de rétro-ingénierie utilisant un simulateur système complet
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
194il y a 1 mois
fhex preview

fhex

GitHubecho-devim/fhex

Un éditeur hexadécimal complet compatible avec Linux/Windows/MacOS
general-purpose-utilitiesreverse-engineeringdebuggers+2
437il y a 1 an
voltron preview

voltron

GitHubsnare/voltron

Kit UI de débogueur extensible offrant des vues personnalisables des registres, du désassemblage, de la pile, de la mémoire, des points d'arrêt et de…
reverse-engineeringdebuggersutilities-frameworks+1
6.3kil y a 1 an
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

Outil d'instrumentation binaire statique qui extrait des fichiers objets COFF depuis des exécutables, permettant l'insertion de code/données à…

static-analysisreverse-engineeringdebuggers+2
121il y a 5 ans
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extraction de configuration et de payload de malware
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kil y a 1 jour
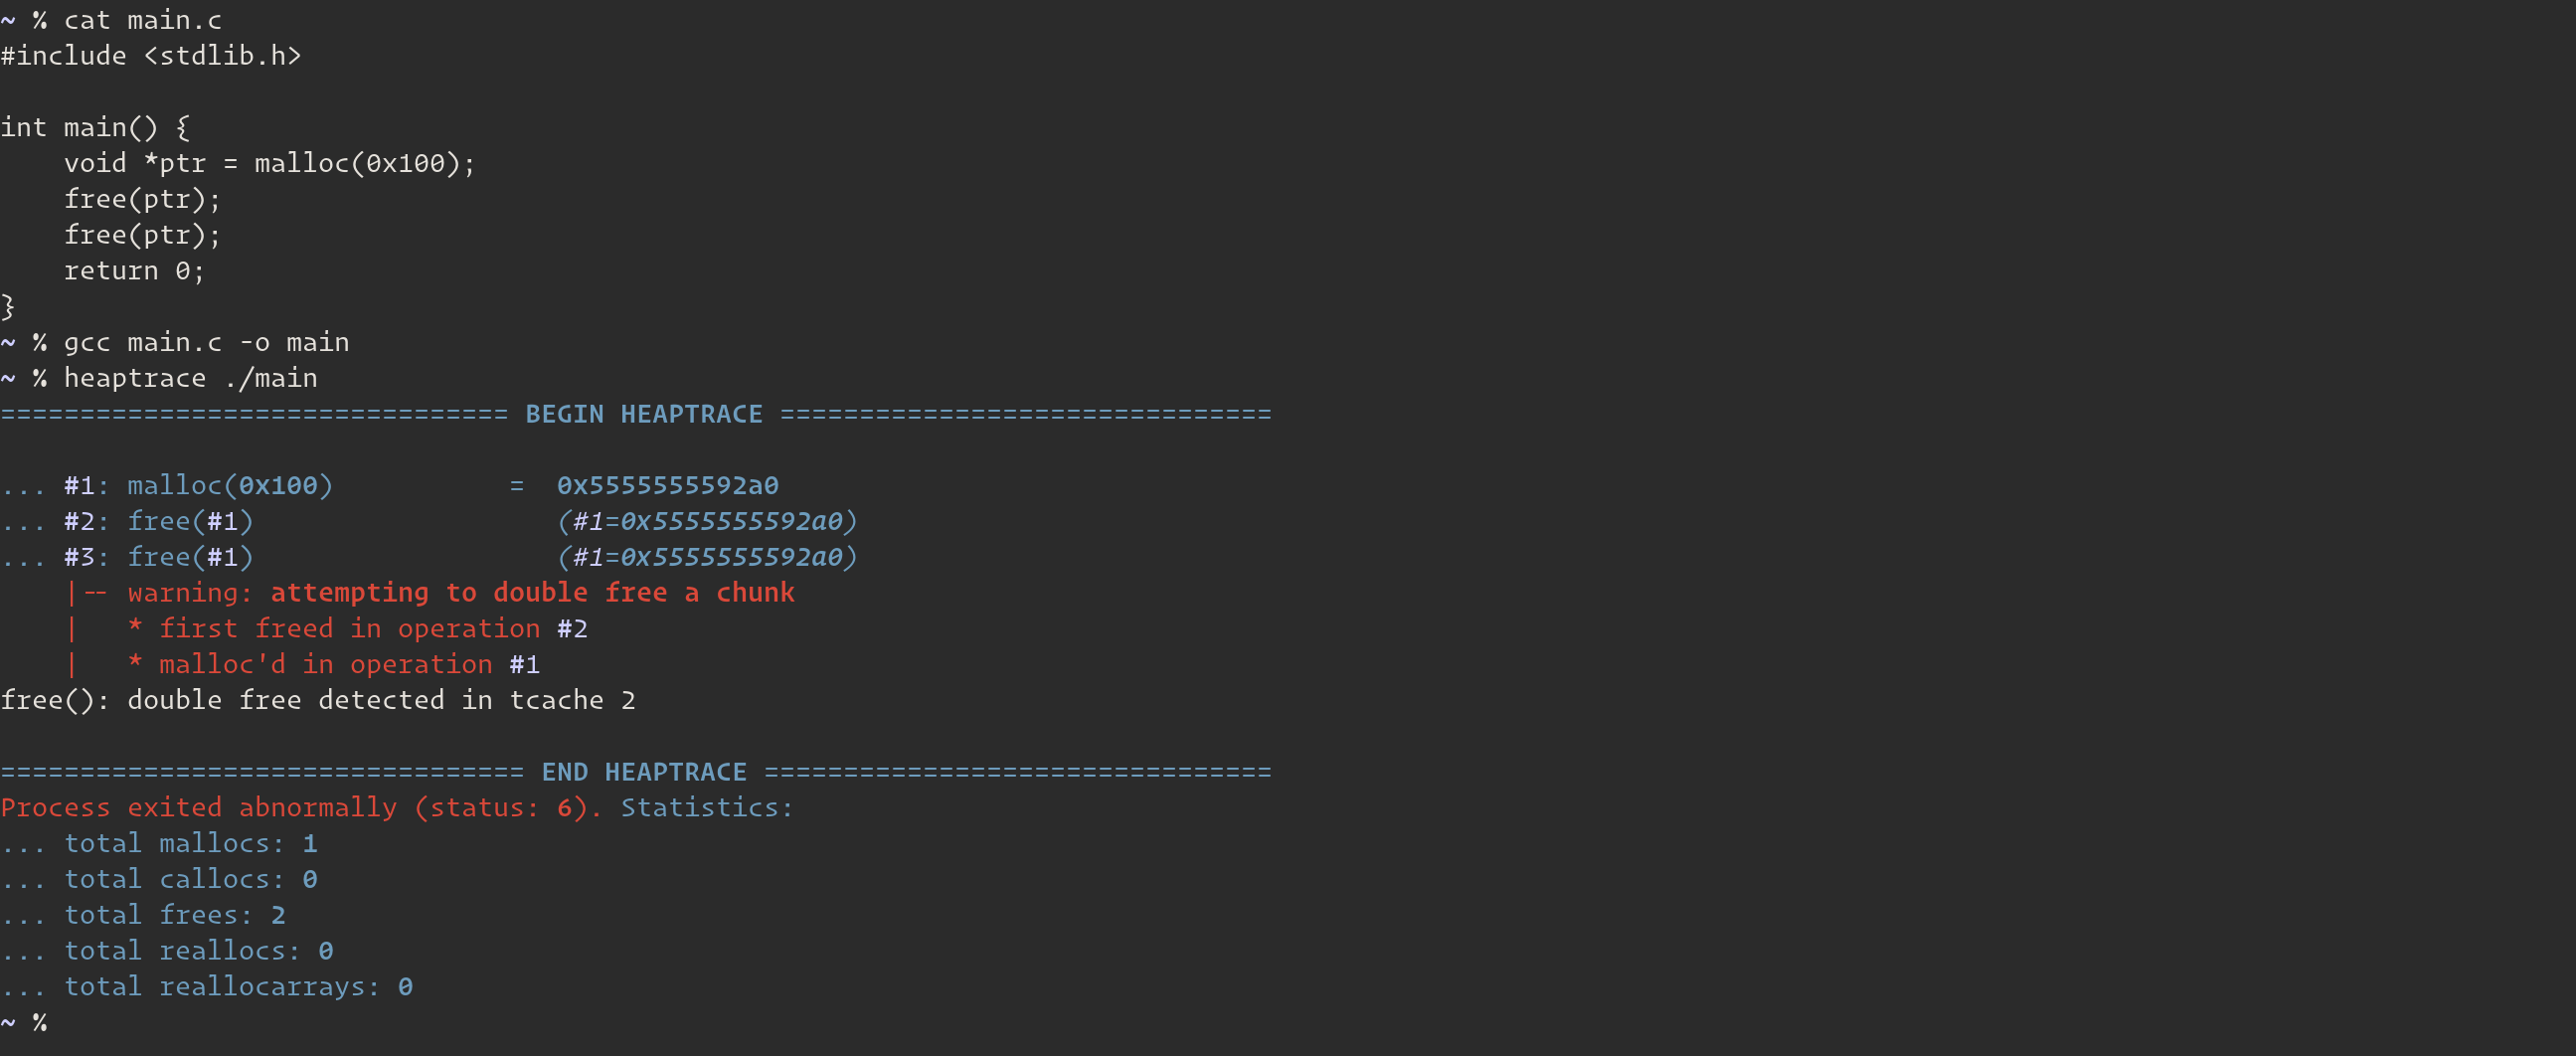
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

aide à visualiser les opérations sur le tas pour le pwn et le débogage
memory-forensicsdebuggersctf+1
330il y a 3 ans
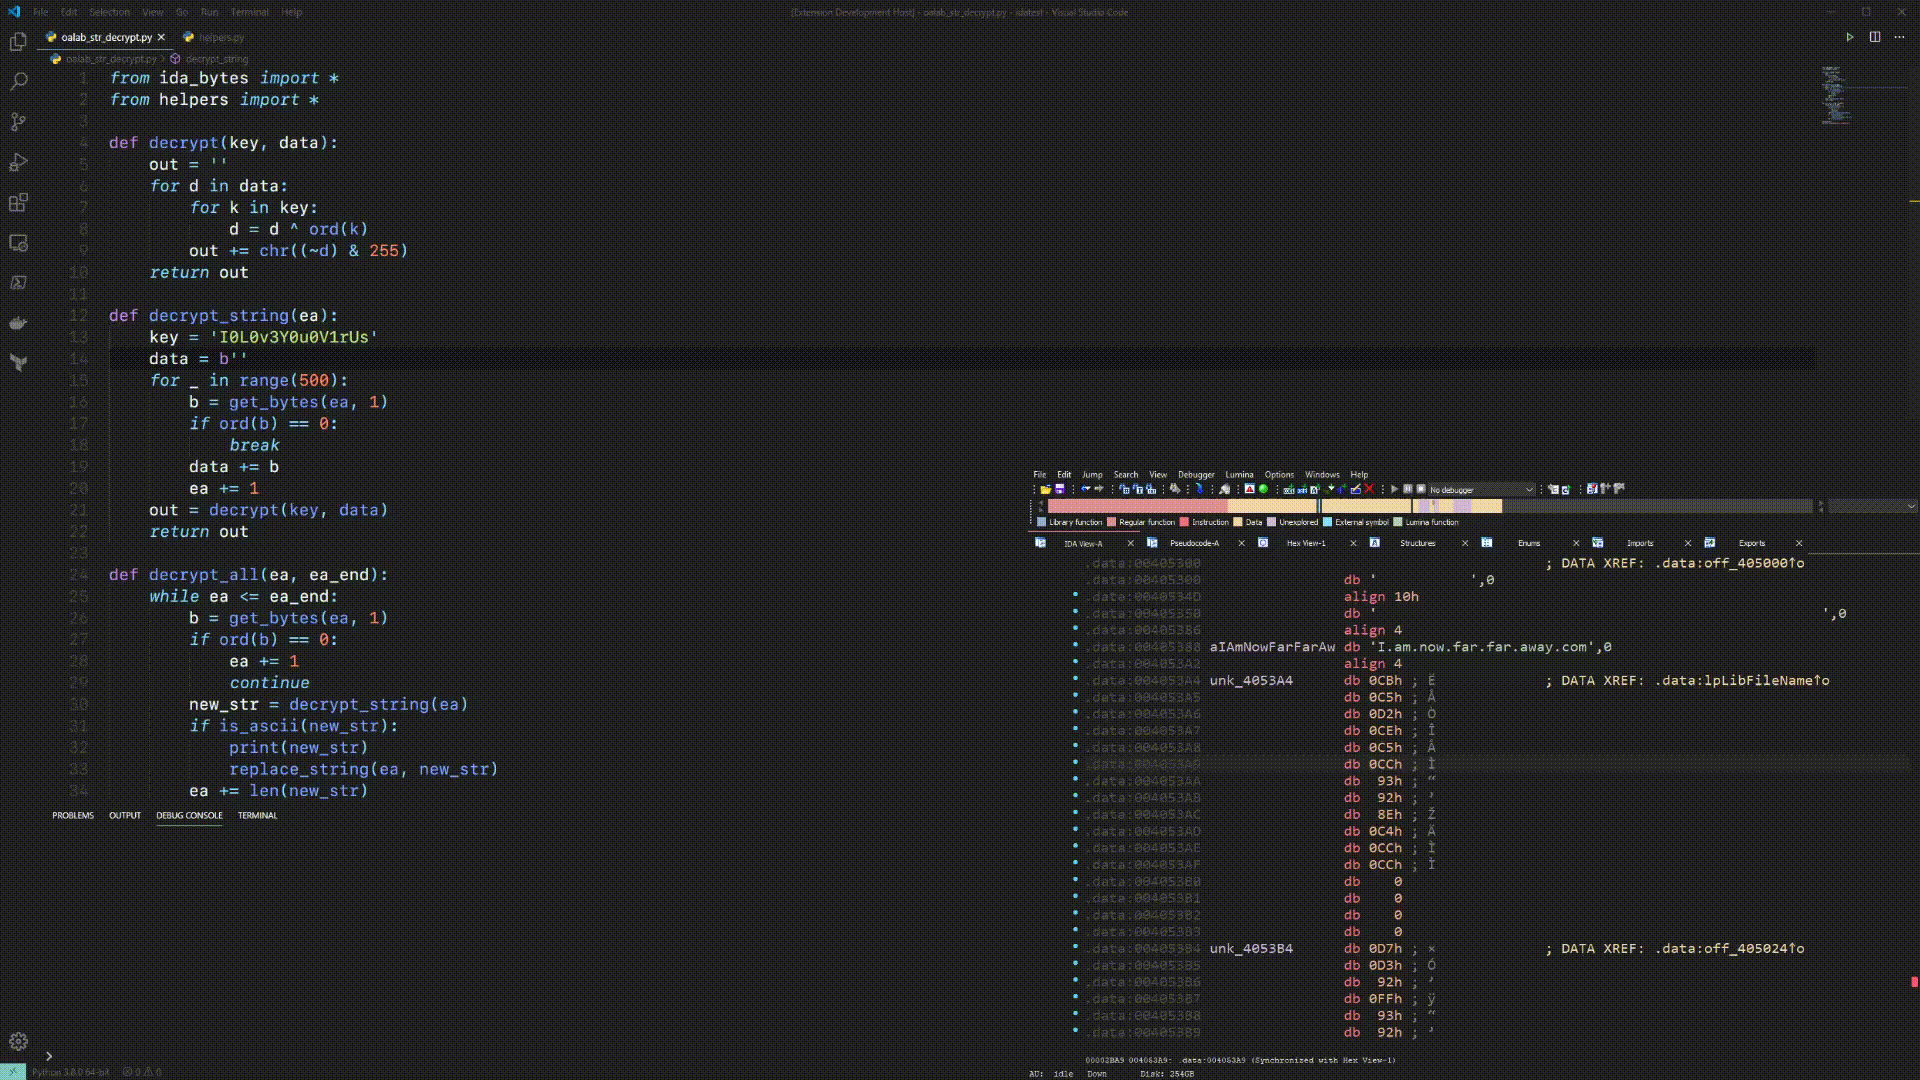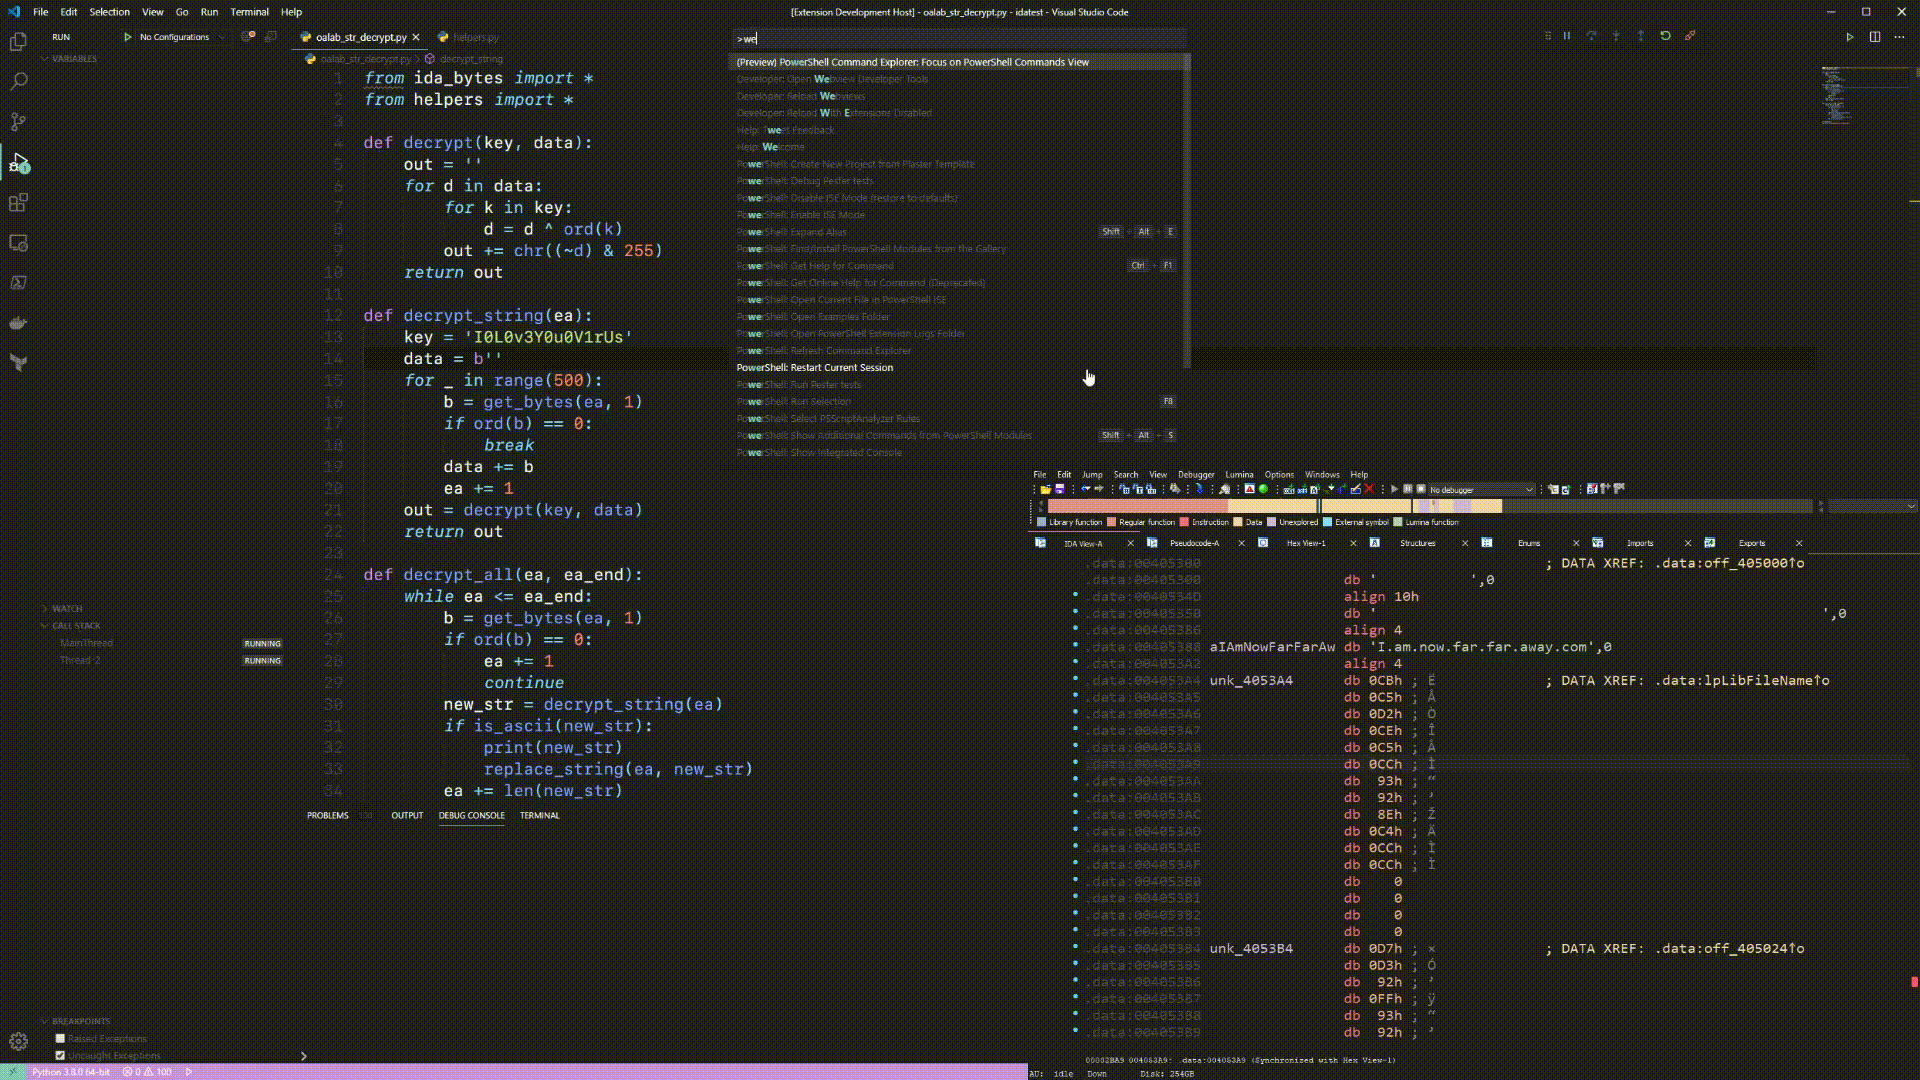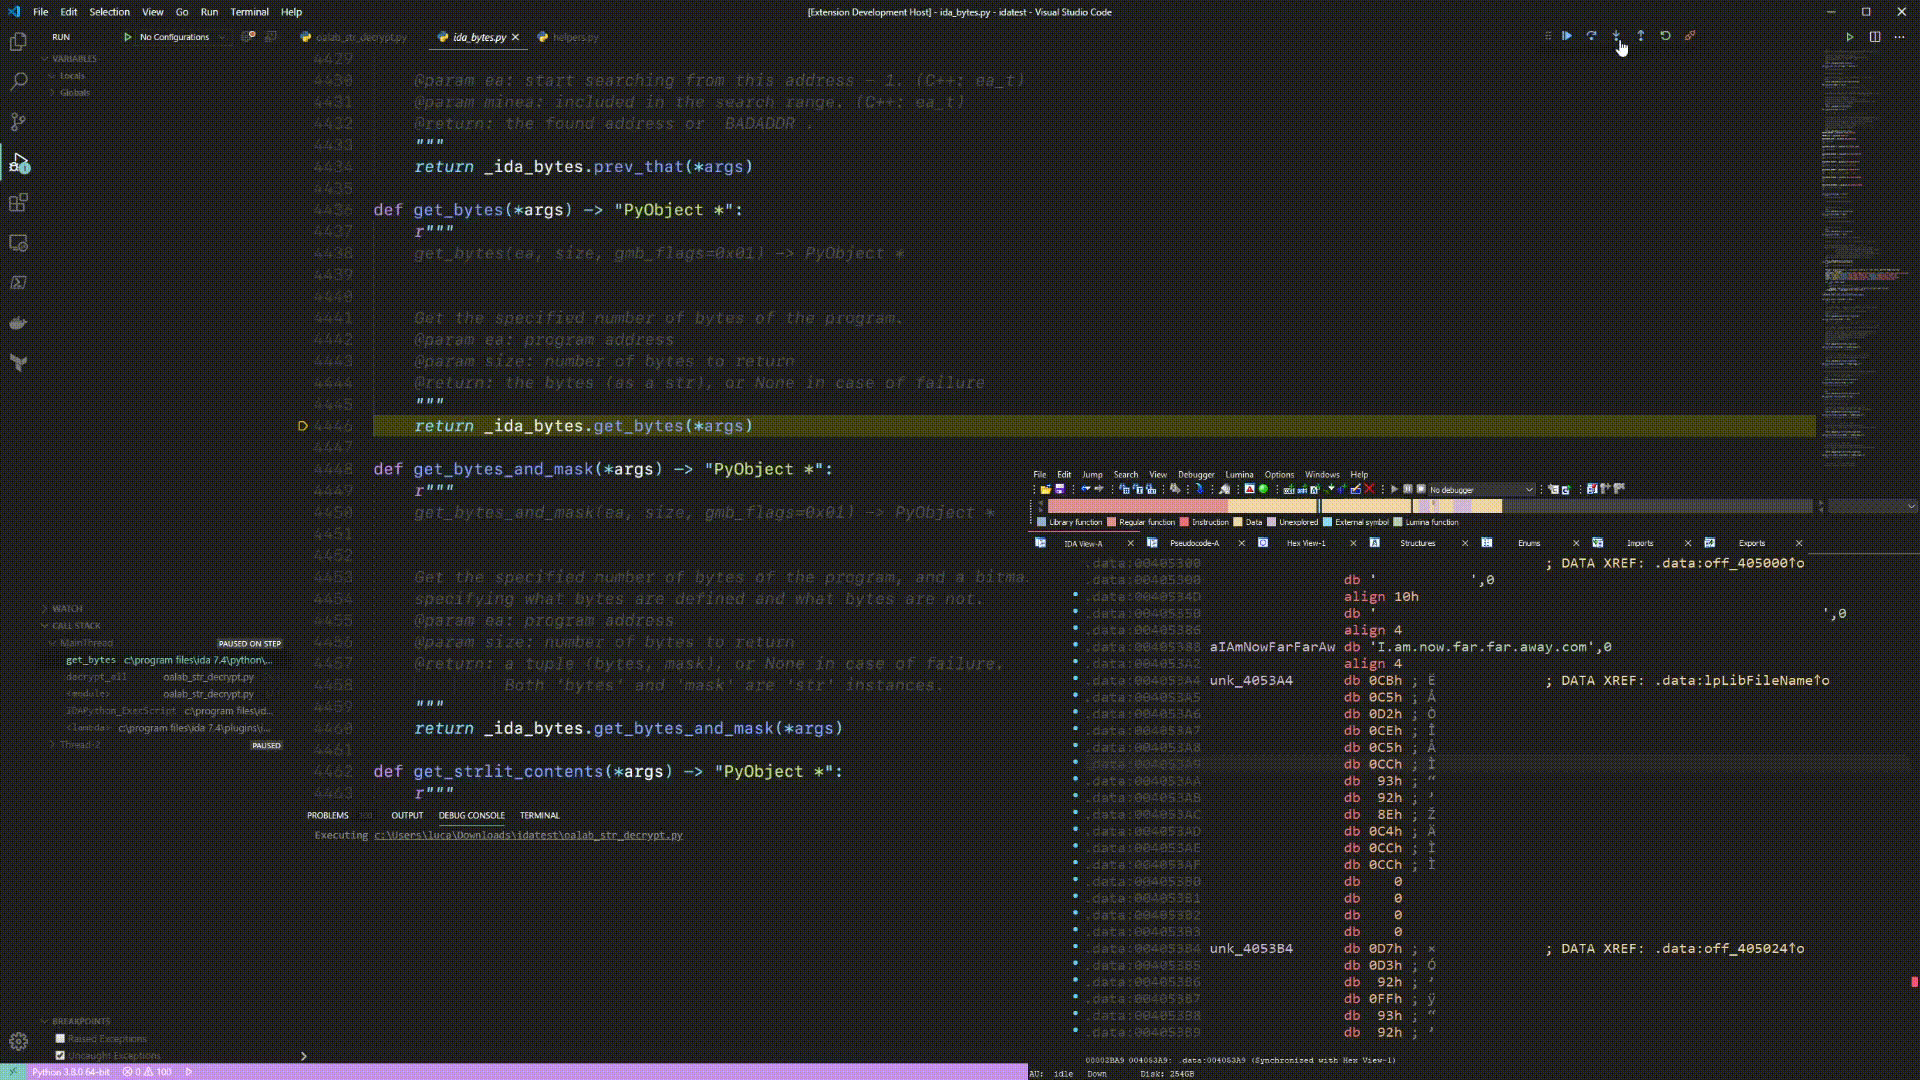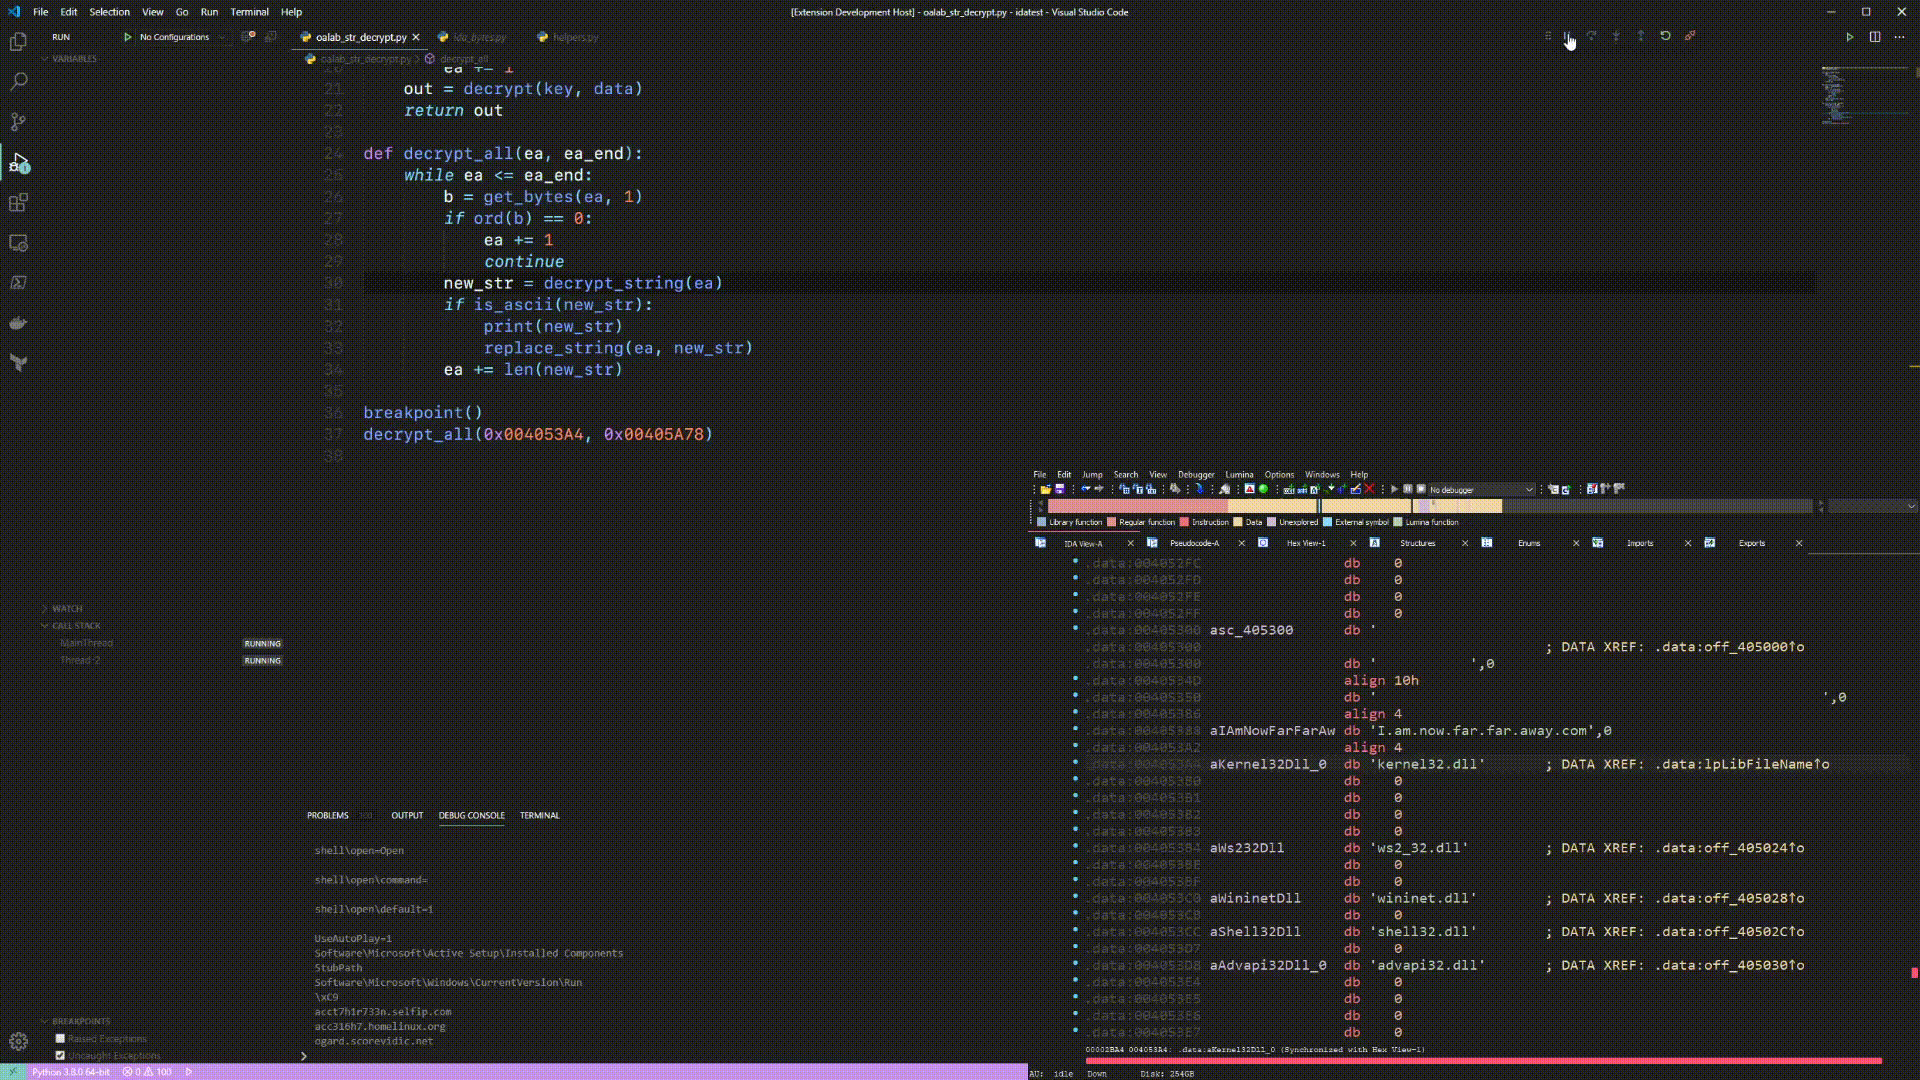
idacode preview

idacode

GitHubioncodes/idacode

Une intégration pour IDA et VS Code qui connecte les deux pour exécuter et déboguer facilement des scripts IDAPython.
reverse-engineeringscripting-automationdebuggers+1
987il y a 1 an
IPCDump preview

IPCDump

GitHubguardicore/ipcdump

Traceur IPC Linux basé sur BPF pour les pipes, signaux, sockets Unix, loopback et pseudo-terminaux avec capture de métadonnées et de contenu,…
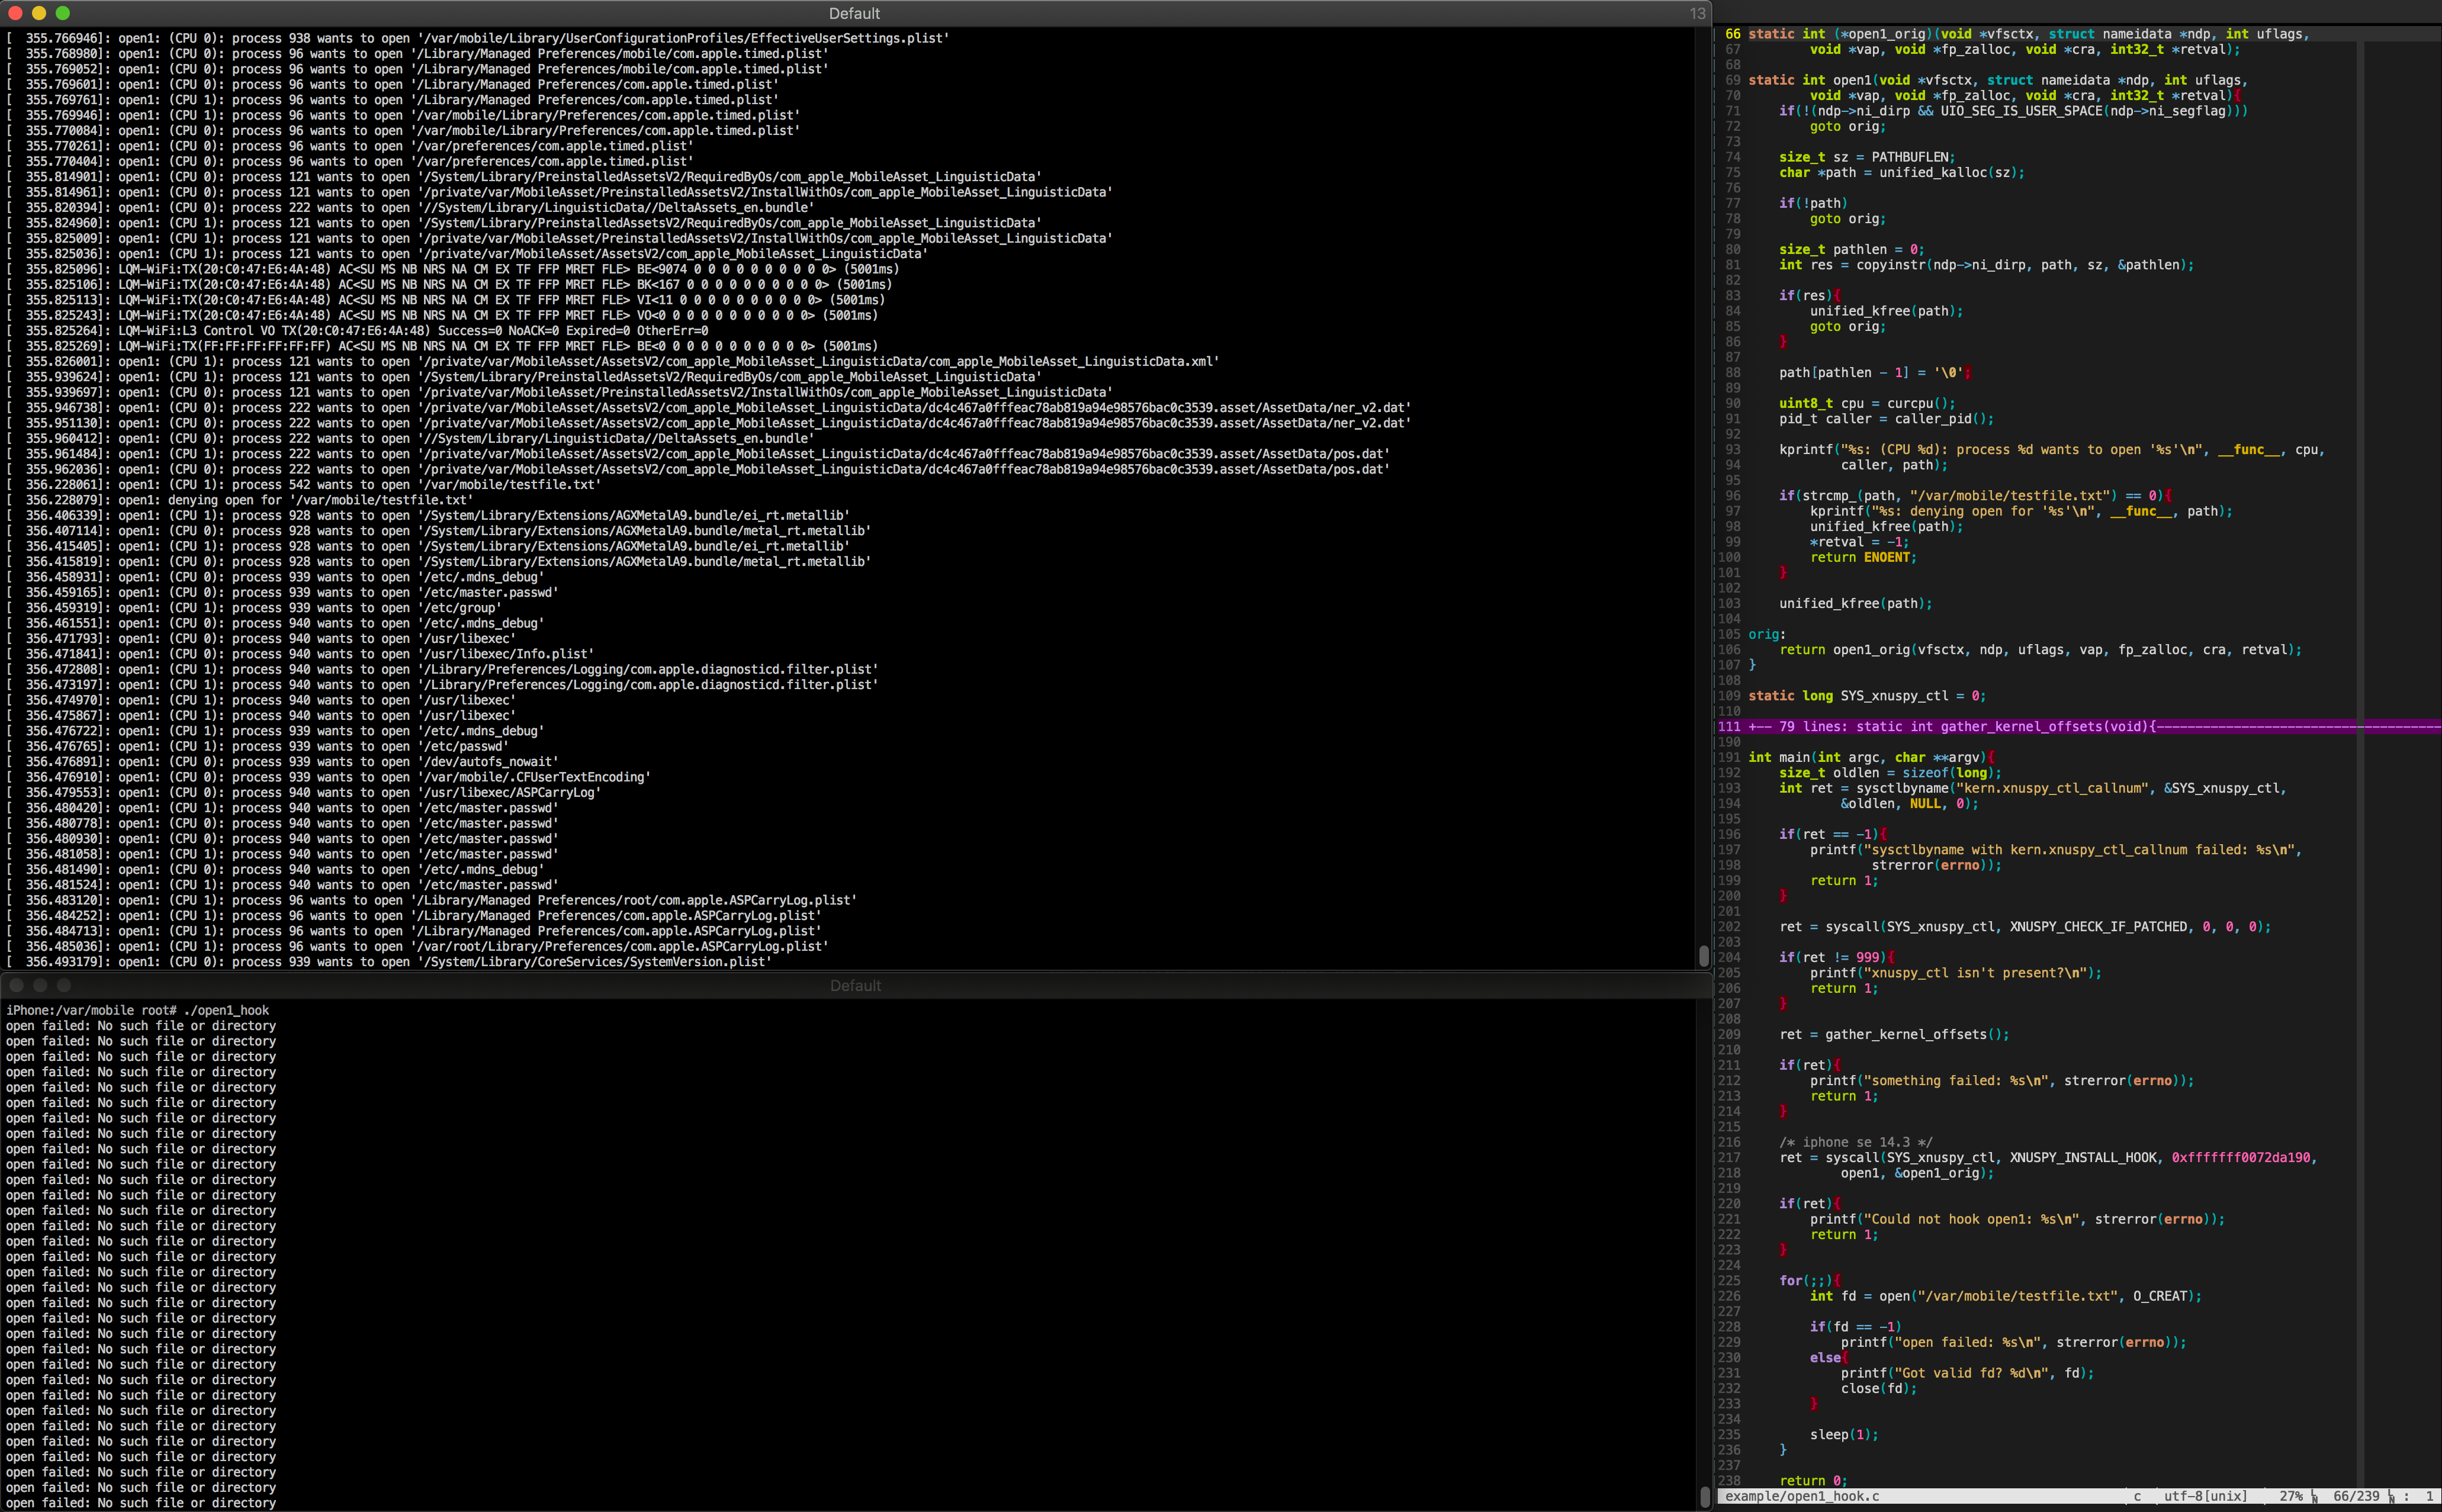
dynamic-analysis-sandboxingdebuggersforensics+1
247il y a 5 ans
xnuspy preview

xnuspy

GitHubjsherman212/xnuspy

un framework de hooking de fonctions du noyau iOS pour les appareils compatibles checkra1n
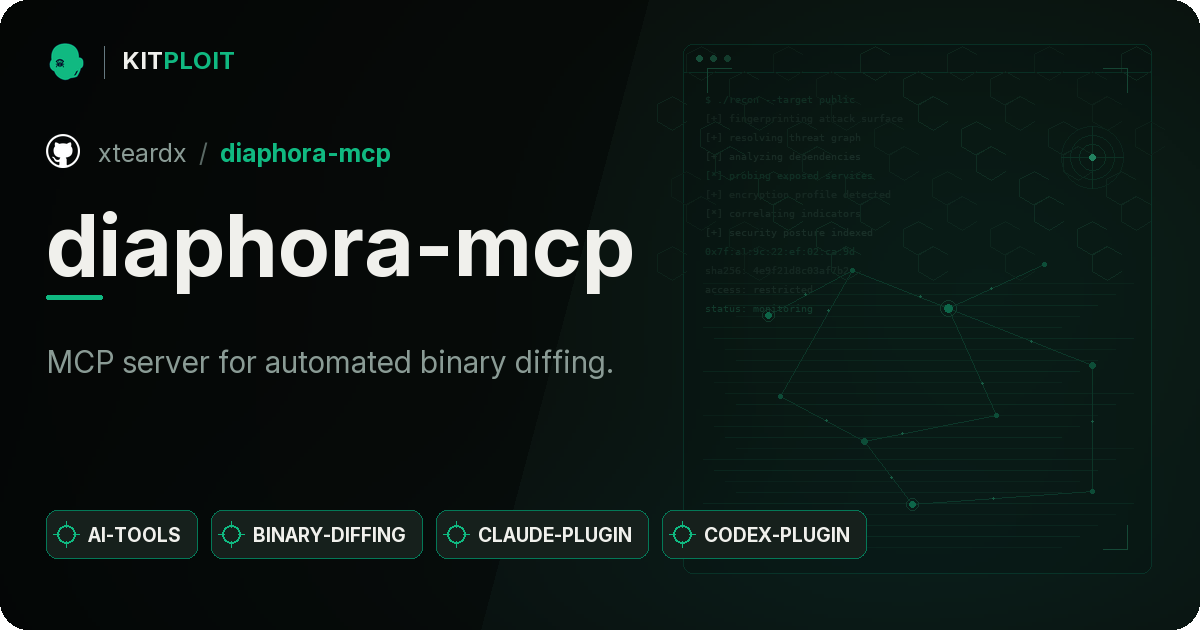
ios-securityexploitationdebuggers+1
595il y a 4 ans
diaphora-mcp preview

diaphora-mcp

GitHubxteardx/diaphora-mcp

Serveur MCP pour le diffing binaire automatisé.

static-analysisvulnerability-analysisreverse-engineering+4
17il y a 2 mois
spectrIDA-Reverse_Engineering_Stack preview

spectrIDA-Reverse_Engineering_Stack

GitHubggfuchsi-oss/spectrida-reverse_engineering_stack

Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
static-analysisdynamic-analysis-sandboxingexploitation+8
49il y a 2 mois
Transformers-Forged-To-Fight-Offline-Version preview

Transformers-Forged-To-Fight-Offline-Version

GitHubgeamztheangrybirds727/transformers-forged-to-fight-offline-version

TRANSFORMERS: Forged to Fight est un jeu de combat en 3D où vous prenez le contrôle de certains des soldats les plus charismatiques de l'univers…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
2il y a 3 mois
cfgrip preview

cfgrip

GitLabbinaryhardening/cfgrip

Désassemble les binaires PE/ELF x86/x64, résout les branches indirectes via GOT, les tables de saut et le traçage de registres, et exporte le graphe…
static-analysisreverse-engineeringdebuggers+1
2il y a 2 mois
betwixt preview

betwixt

GitHubkdzwinel/betwixt

:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.
packet-sniffing-analysisweb-proxies-interceptiondebuggers+1
4.6kil y a 7 ans
recon_2024_windbg_workshop preview
Archived

recon_2024_windbg_workshop

GitHubhugsy/recon_2024_windbg_workshop

Matériel d'atelier pour maîtriser le débogage WinDbg en mode noyau et mode utilisateur, avec configuration de KdNet, démos et un défi Time Travel…

reverse-engineeringdebuggersbinary-analysis+2
74il y a 2 ans
Précédent1…212223Suivant