

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
shellex preview

shellex

GitHubtherealdreg/shellex

Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
exploitationreverse-engineeringshellcode+5
112
il y a 3 ans
apkstudio preview

apkstudio

GitHubvaibhavpandeyvpz/apkstudio

IDE open-source, multiplateforme basé sur Qt6 pour le rétro-ingénierie des packages d'applications Android. Il offre une disposition conviviale de…

android-securitystatic-analysisdynamic-analysis-sandboxing+5
4.6kil y a 9 mois
AndBug preview

AndBug

GitHubswdunlop/andbug

Débogueur scriptable pour la machine virtuelle Dalvik d'Android utilisant les interfaces JDWP/DDM pour intercepter des méthodes, inspecter l'état du…
android-securitydynamic-code-analysisreverse-engineering+2
599il y a 11 ans
bread preview

bread

GitHubtheldus/bread

Débogueur injectable en mode réel x86 pour l'ingénierie inverse du BIOS et le débogage de code arbitraire en mode réel via un câble série, avec…
reverse-engineeringdebuggershardware-security+2
326il y a 11 mois
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

Driver Buddy Reloaded est un plugin Python pour IDA Pro qui aide à automatiser certaines tâches fastidieuses de rétro-ingénierie des pilotes noyau…
static-analysisvulnerability-analysisreverse-engineering+2
435il y a 2 mois
ebpfmon preview

ebpfmon

GitHubredcanaryco/ebpfmon

Interface utilisateur en terminal pour la surveillance et l'inspection en temps réel des programmes et cartes eBPF à l'aide de bpftool, permettant le…

dynamic-analysis-sandboxingdebuggersutilities-frameworks
90il y a 3 ans
dexcalibur preview

dexcalibur

GitHubreversenseorg/dexcalibur

[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
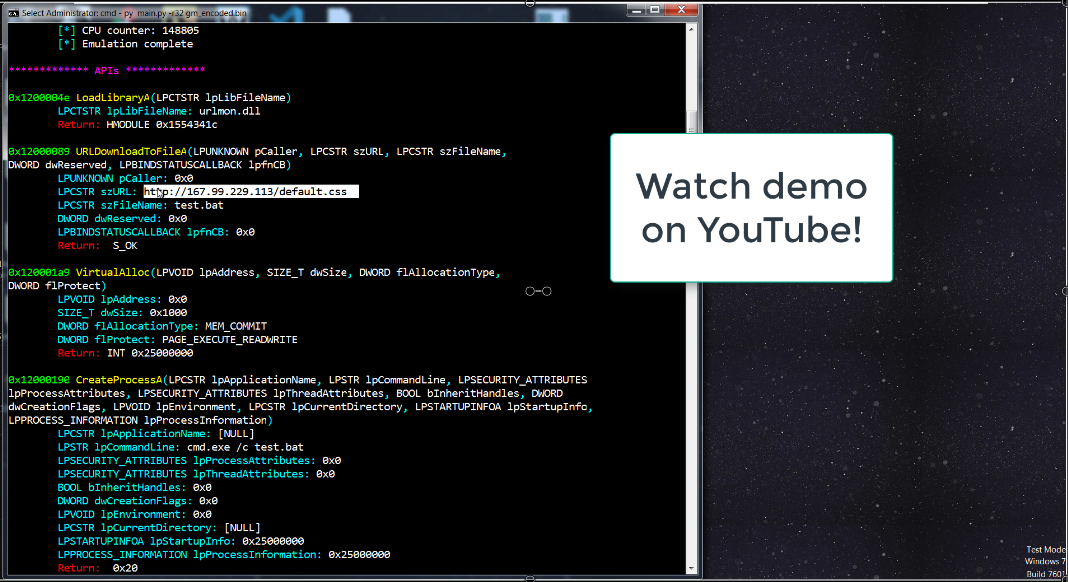
android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2kil y a 3 jours
sharem preview

sharem

GitHubbw3ll/sharem

SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…
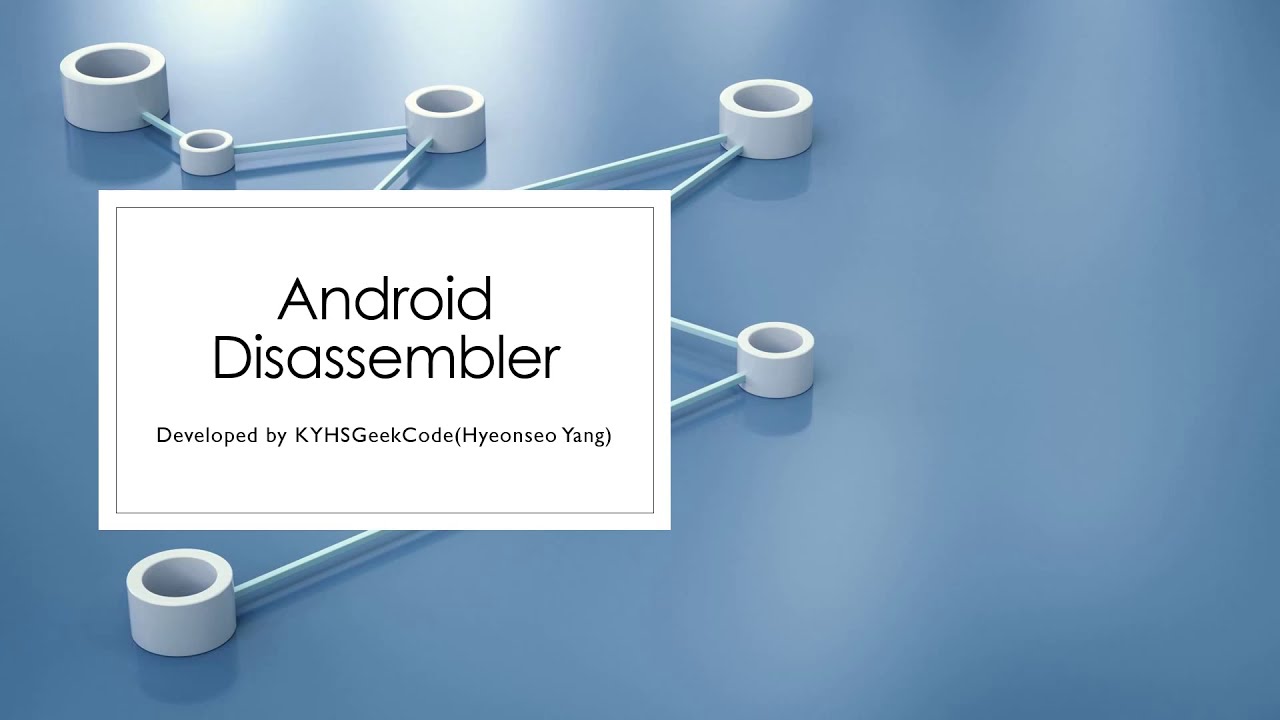
dynamic-analysis-sandboxingreverse-engineeringshellcode+5
491il y a 6 mois
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…

android-securityreverse-engineeringdebuggers+4
709il y a 6 mois
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 et Frida : mieux ensemble.
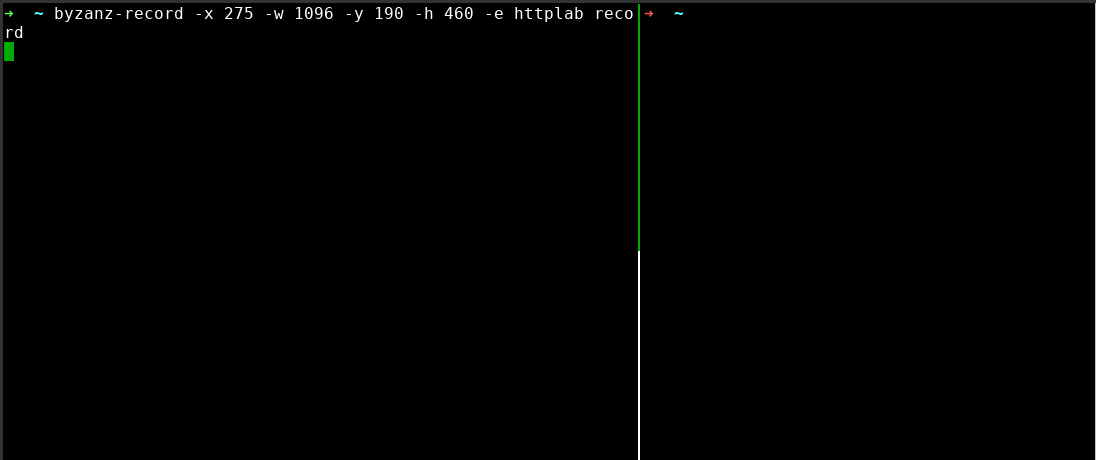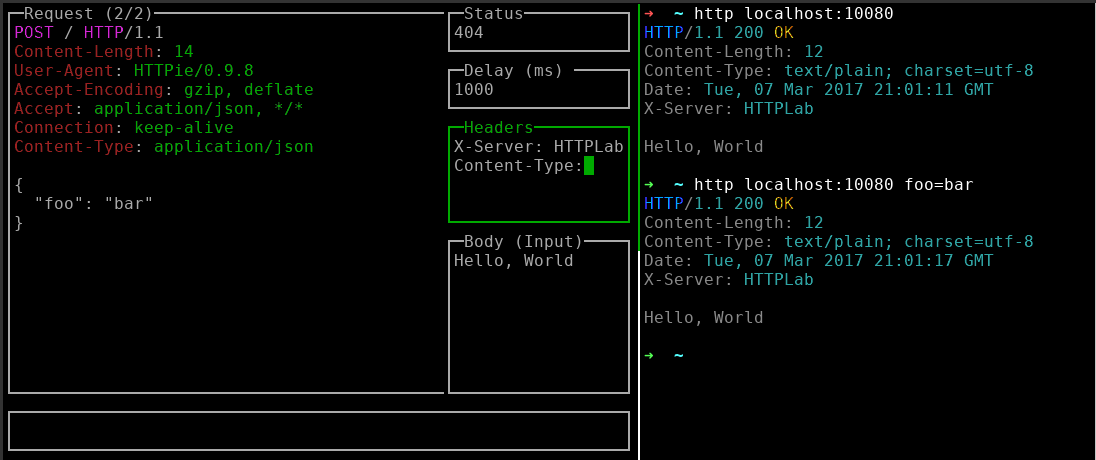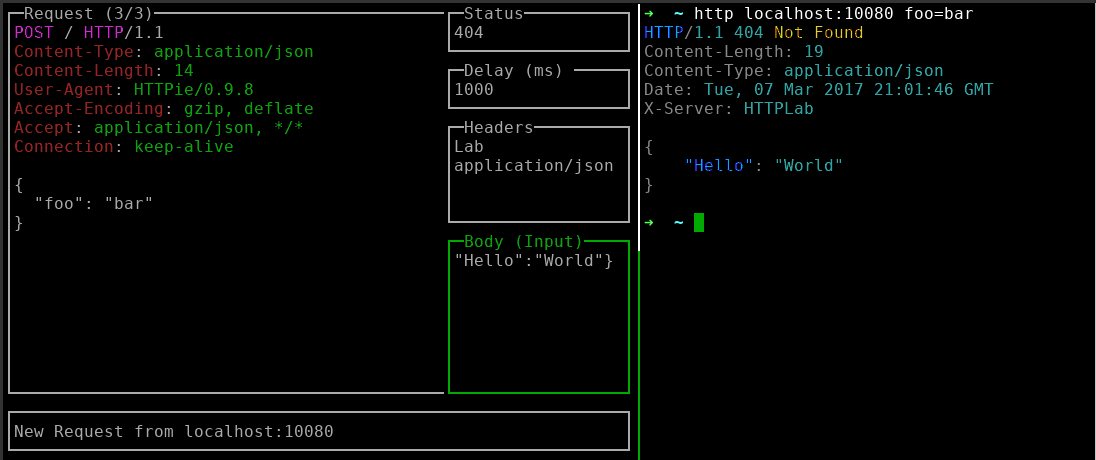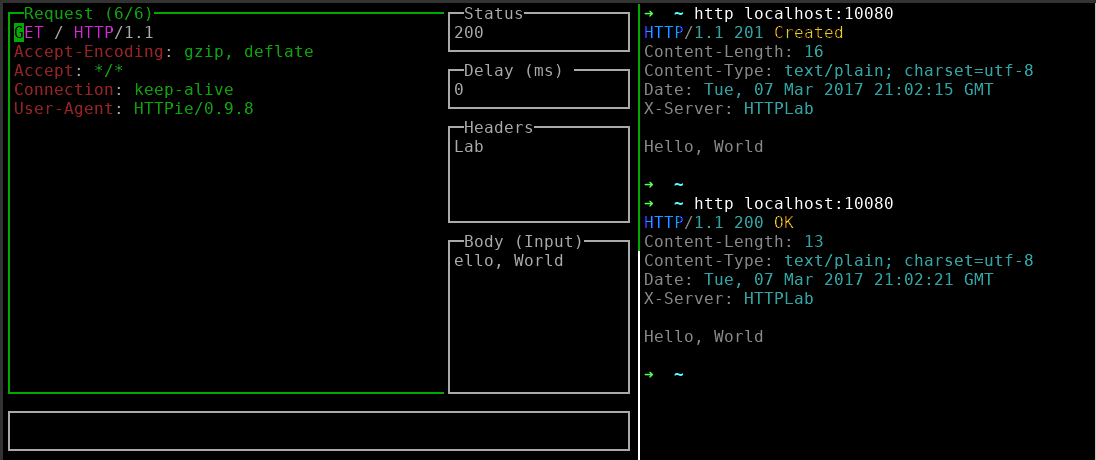
android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4kil y a 2 jours
httplab preview

httplab

GitHubqustavo/httplab

Serveur web interactif pour inspecter les requêtes HTTP et forger des réponses, avec une interface utilisateur en terminal pour le débogage en temps…
general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
4.2kil y a 2 ans
cutter preview

cutter

GitHubrizinorg/cutter

Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
19.4kil y a 23 jours
de4py preview

de4py

GitHubfadi002/de4py

Le kit ultime alimenté par l'IA pour le reverse engineering en Python.
static-analysisdynamic-analysis-sandboxingcode-analysis+6
994il y a 1 mois
FindFunc preview

FindFunc

GitHubfelixber/findfunc

Plugin IDA Pro pour filtrer les fonctions par motifs d'assemblage, séquences d'octets, références de chaînes/noms et contraintes de taille, avec…
static-analysiscode-analysisreverse-engineering+2
362il y a 10 mois
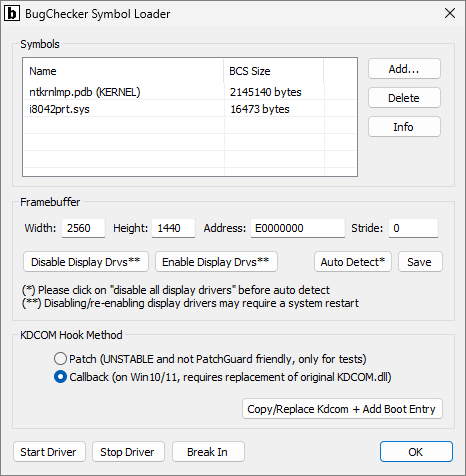
BugChecker preview

BugChecker

GitHubvitoplantamura/bugchecker

Débogueur noyau de type SoftICE pour Windows 11
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.1kil y a 3 ans
AlphaGolang preview

AlphaGolang

GitHubsentinelabs/alphagolang

Scripts IDApython pour l'analyse de binaires Golang
static-analysisreverse-engineeringdebuggers+2
672il y a 2 ans
cdb preview

cdb

GitHubpownjs/cdb

Automatiser les tâches courantes du protocole de débogage Chrome pour aider à déboguer les applications web depuis la ligne de commande et surveiller…
network-mappingweb-proxies-interceptiondebuggers+2
72il y a 5 ans
ILSpy preview

ILSpy

GitHubicsharpcode/ilspy

Décompilateur .NET avec prise en charge de la génération PDB, ReadyToRun, Metadata (&plus) - multiplateforme !

static-analysiscode-analysisreverse-engineering+2
25.8kil y a 18h 46m
Précédent1…20212223Suivant