

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
frida preview

frida

GitHubfrida/frida

Dépôt principal pour héberger les binaires de version
android-securitydynamic-analysis-sandboxingios-security+9
21.4kil y a 1 jour
unicorn preview

unicorn

GitHubunicorn-engine/unicorn

Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
embedded-systems-securityreverse-engineeringdebuggers+7
9.2kil y a 7 mois
REW-sploit preview

REW-sploit

GitHubrew-sploit/rew-sploit

Émuler et disséquer les attaques MSF et *autres*
defensive-toolsbluetooth-securitydynamic-analysis-sandboxing+6
144il y a 2 ans
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

Plugin de visualisation de couverture de code binaire pour Ghidra

dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
300il y a 5 ans
grap preview

grap

GitHubquosecgmbh/grap

Définir et faire correspondre des motifs de graphes définis par l'utilisateur avec des graphes de flux de contrôle binaires en utilisant un…

static-analysisreverse-engineeringdebuggers+2
155il y a 4 ans
CFB preview

CFB

GitHubhugsy/cfb

Moniteur IRP de style ProcMon pour les pilotes Windows. Capture et journalise les paquets de requêtes d'E/S via un pilote noyau et un courtier en…
vulnerability-analysisdebuggersfuzzing
335il y a 2 ans
lupo preview

lupo

GitHubmalienist/lupo

Plugin WinDbg pour l'analyse dynamique automatisée des malwares et l'extraction d'IOC. S'exécute dans le débogueur pour collecter des indicateurs…
ioc-managementdynamic-analysis-sandboxingdebuggers+2
102il y a 4 ans
deREferencing preview

deREferencing

GitHubdanigargu/dereferencing

Plugin IDA Pro qui implémente des vues des registres et de la pile plus conviviales.

static-analysisreverse-engineeringdebuggers+1
768il y a 1 mois
Z0FCourse_ReverseEngineering preview

Z0FCourse_ReverseEngineering

GitHub0xz0f/z0fcourse_reverseengineering

Cours structuré de rétro-ingénierie couvrant les binaires Windows x64, l'assembleur, le débogage et l'analyse de malwares. Conçu pour les apprenants…

reverse-engineeringdebuggersmalware-analysis+3
5.9kil y a 2 mois
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 1 jour
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

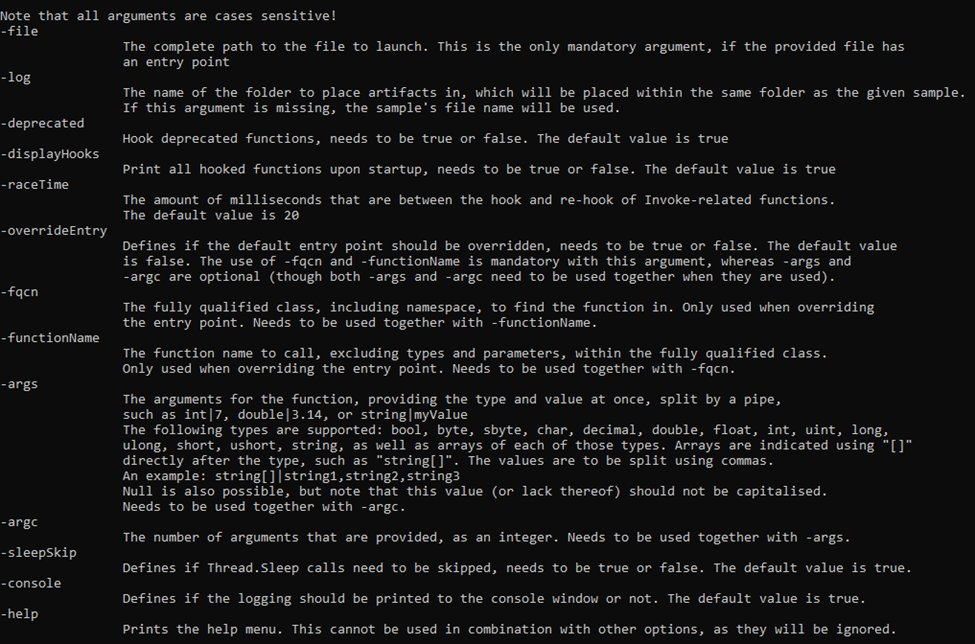
Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
266il y a 3 ans
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
45il y a 2 ans
threadtear preview

threadtear

GitHubloerting/threadtear

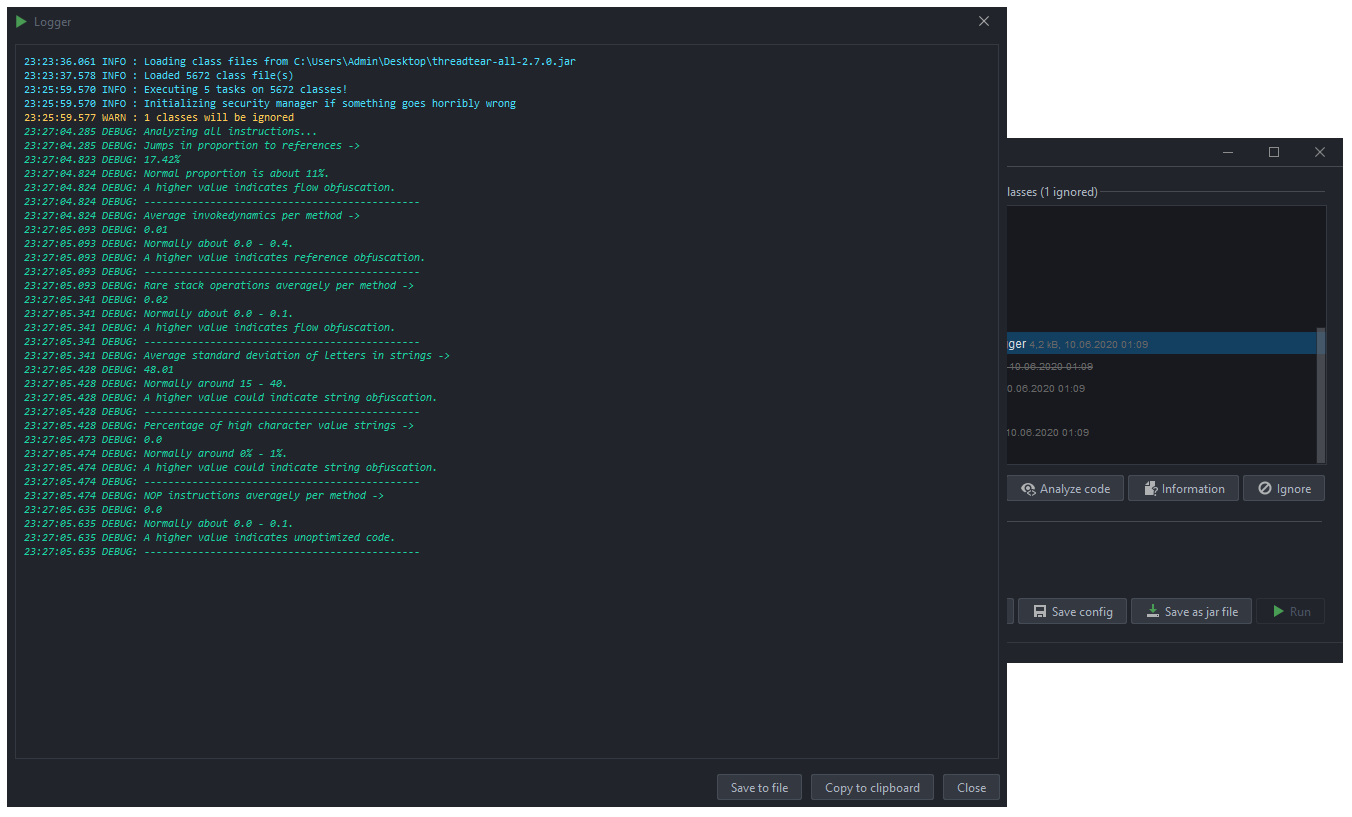
Suite d'outils multifonctionnelle de désobfuscation Java
static-analysiscode-analysisreverse-engineering+3
977il y a 5 ans
openocd preview

openocd

GitHubopenocd-org/openocd

Miroir officiel en lecture seule d'OpenOCD (pas de pull requests)
embedded-systems-securityreverse-engineeringdebuggers+4
2.3kil y a 11 jours
ManticoreUI preview

ManticoreUI

GitHubtrailofbits/manticoreui

L'interface utilisateur de Manticore avec des plugins pour Binary Ninja et Ghidra
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
75il y a 3 ans
thematrix preview

thematrix

GitHubenkomio/thematrix

un PE Loader et un traceur d'API Windows. Utile dans l'analyse de malwares.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
143il y a 4 ans
AFLTriage preview

AFLTriage

GitHubqualcomm/afltriage

Outil portable de tri de crashs basé sur un débogueur pour les sorties de fuzzing. Prend en charge le triage parallèle, la déduplication de crashs,…

vulnerability-analysisdebuggersfuzzing
145il y a 6 mois
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Bibliothèque de piratage mémoire Windows

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5kil y a 4 ans
Précédent1…192021…23Suivant