

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
6
il y a 3 jours
x86-cpp-reversing-skill preview

x86-cpp-reversing-skill

GitHubgavmor/x86-cpp-reversing-skill

Compétence Claude Code pour la rétro-ingénierie de binaires C++ x86 32 bits little-endian (vtables, RTTI, récupération d'héritage)
static-analysisdynamic-analysis-sandboxingcode-analysis+7
il y a 22 jours
super-trouper preview

super-trouper

GitHubcrissyfield/super-trouper

Serveur MCP exposant l'instrumentation Frida sous forme d'outils permettant aux agents de codage de se connecter aux appareils, d'inspecter les…

android-securitydynamic-analysis-sandboxingios-security+5
47il y a 13h 21m
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Pilote en mode noyau non signé qui effectue des modifications de mémoire

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11il y a 3 ans
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

Comment utiliser PiDqSerializationWrite. Présente comment lire et écrire en toute sécurité depuis un pilote mappé
dynamic-analysis-sandboxingmemory-forensicsexploitation+5
2il y a 3 ans
Enigma preview

Enigma

GitHubbunnybuzz/enigma

Native C++ reverse-engineering engine with disassembly, decompilation, and analysis pipeline for PE/ELF binaries, featuring interactive GUI and…
static-analysisreverse-engineeringdebuggers+3
62il y a 2 jours
idamcp preview

idamcp

GitHubidamcp/idamcp

Serveur MCP intégrant IDA Pro à des agents IA, doté d'une passerelle sans état pour la gestion multi-sessions, d'un moteur de requêtes SQL…
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
120il y a 4 jours
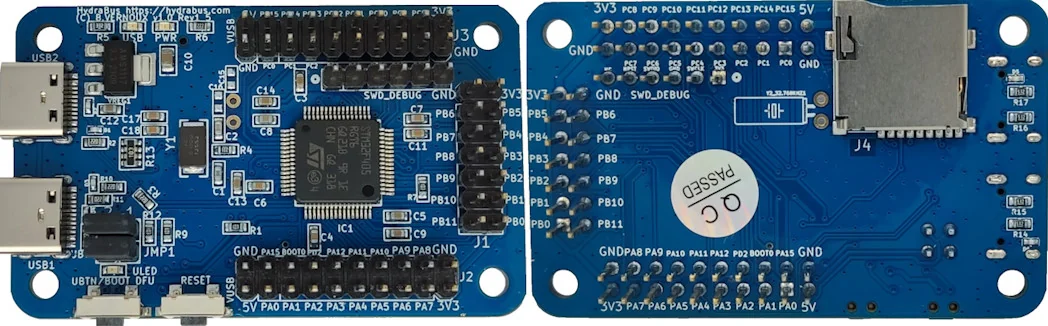
hydrafw preview

hydrafw

GitHubhydrabus/hydrafw

Micrologiciel open source pour HydraBus, un outil polyvalent pour le débogage de matériel embarqué, le hacking et les tests d'intrusion, prenant en…

embedded-systems-securityiot-securitydebuggers+6
451il y a 8 mois
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
12il y a 3 jours
heaplens preview

heaplens

GitHubypl6/heaplens

# Projet CMPT733 Cybersecurity Lab II : Plugin GDB pour exploits de tas inspiré par CVE-2021-3156
vulnerability-analysisexploitationdebuggers+2
2il y a 4 ans
ghostdebug preview

ghostdebug

GitHubvollragm/ghostdebug

Débogueur utilisant des hooks furtifs pour échapper à la détection des débogueurs
defensive-toolsreverse-engineeringdebuggers+1
23il y a 1 mois
Rogue-Framework preview

Rogue-Framework

GitHubthisistfs/rogue-framework

Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+4
20il y a 1 mois
Bus_Pirate preview

Bus_Pirate

GitHubelderlypirate/bus_pirate

Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…
embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
693il y a 9 mois
edb-debugger preview

edb-debugger

GitHubeteran/edb-debugger

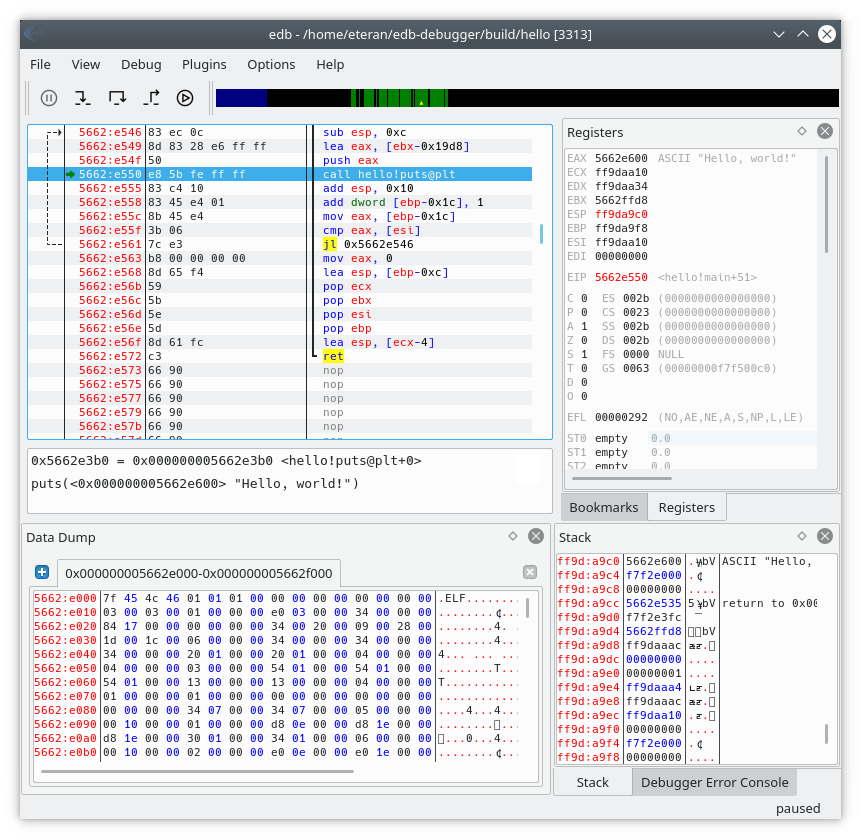
edb est un débogueur multiplateforme AArch32/x86/x86-64.
reverse-engineeringdebuggersbinary-analysis
3.0kil y a 8 jours
failpoint preview

failpoint

GitHubpingcap/failpoint

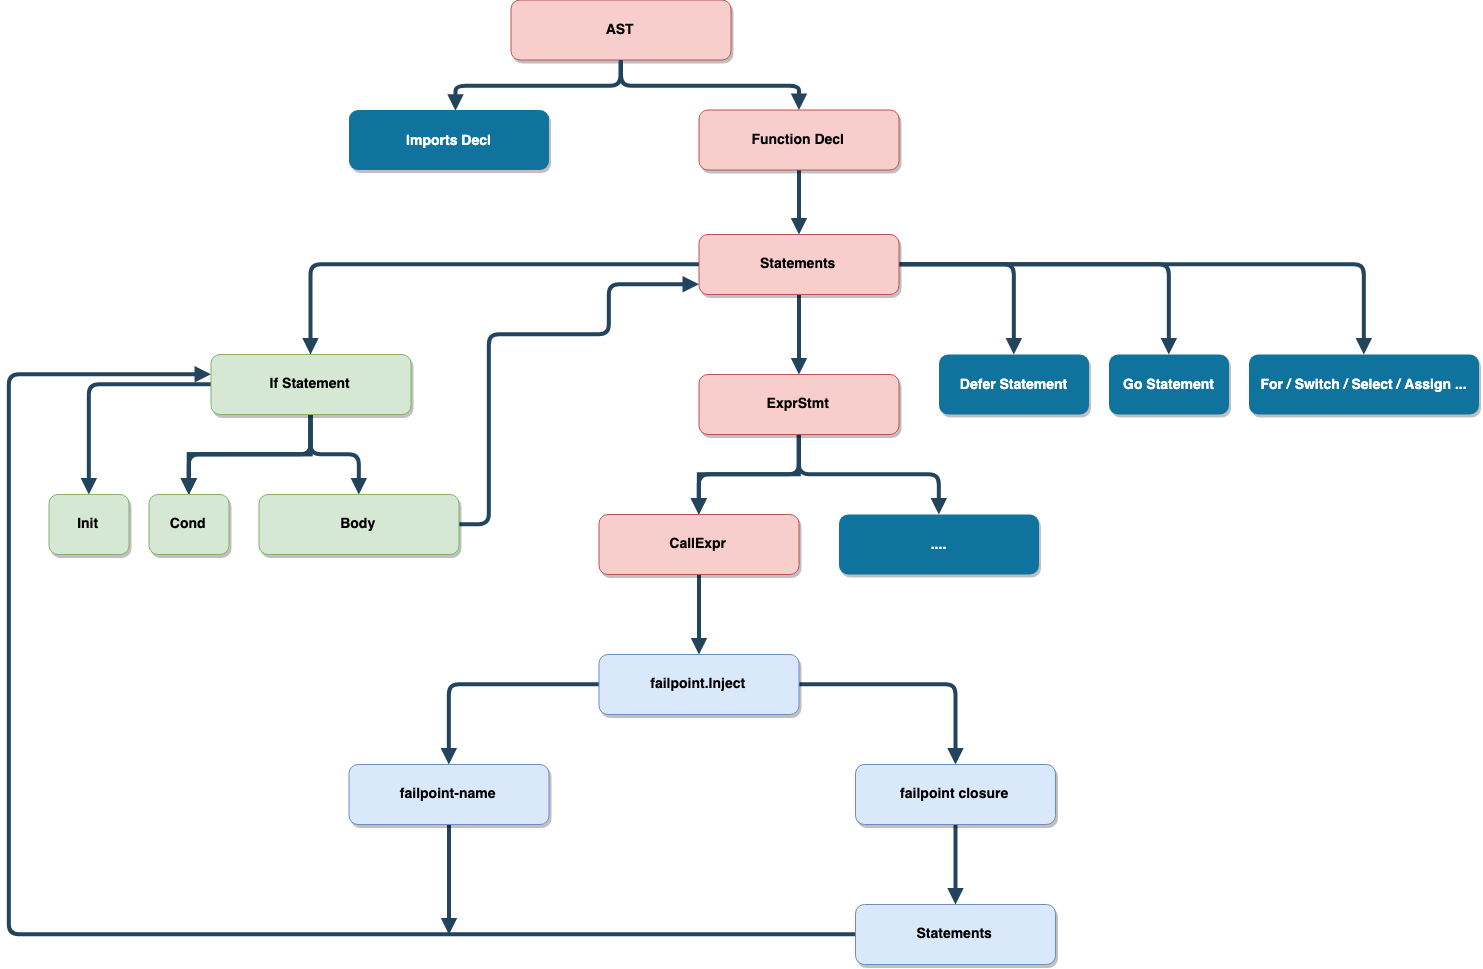
Bibliothèque d'injection de fautes pour Go qui ajoute des failpoints contrôlables au runtime pour déclencher des panics, des mises en veille, des…

general-purpose-utilitiesdebuggerschaos-engineering
896il y a 1 mois
rizin preview

rizin

GitHubrizinorg/rizin

Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.

embedded-systems-securitystatic-analysisexploitation+7
3.9kil y a 2 jours
ipsw preview

ipsw

GitHubblacktop/ipsw

Couteau suisse de recherche pour iOS/macOS
encryption-decryption-toolsios-securityexploitation+9
3.8kil y a 1 jour
inspector preview

inspector

GitHubmodelcontextprotocol/inspector

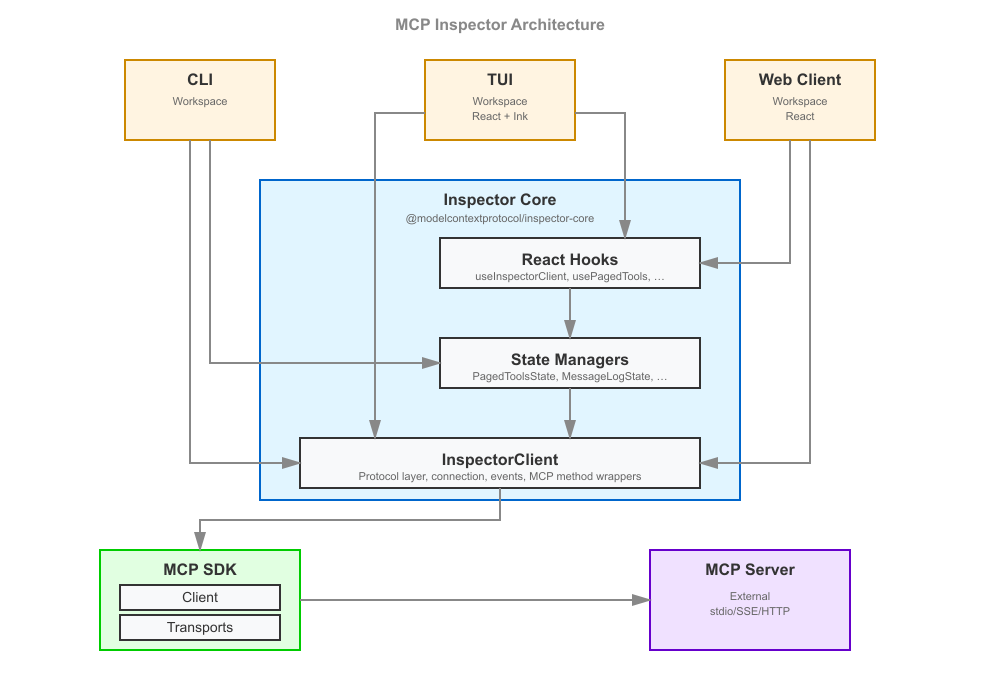
Inspect, debug, and visually test Model Context Protocol (MCP) servers from a web UI, CLI, or TUI, with tool/resource exploration, request logging,…

scripting-automationdebuggersutilities-frameworks+2
11.0kil y a 4 jours
Précédent123…23Suivant