
drmemory
 dynamorio/drmemory
Débogueur mémoire pour Windows, Linux, Mac et Android
static-analysisdynamic-analysis-sandboxingmemory-forensics+2
2.7kil y a 9 mois
dynamorio/drmemoryDébogueur mémoire pour Windows, Linux, Mac et Android
 0xgalz/virtuailor
Outil IDAPython pour créer automatiquement des tables virtuelles C++ dans IDA Pro
 mohuihui/antispy
AntiSpy est un puissant anti-virus et kit de détection de rootkits, gratuit. Il vous offre, avec les privilèges les plus élevés, la capacité de…
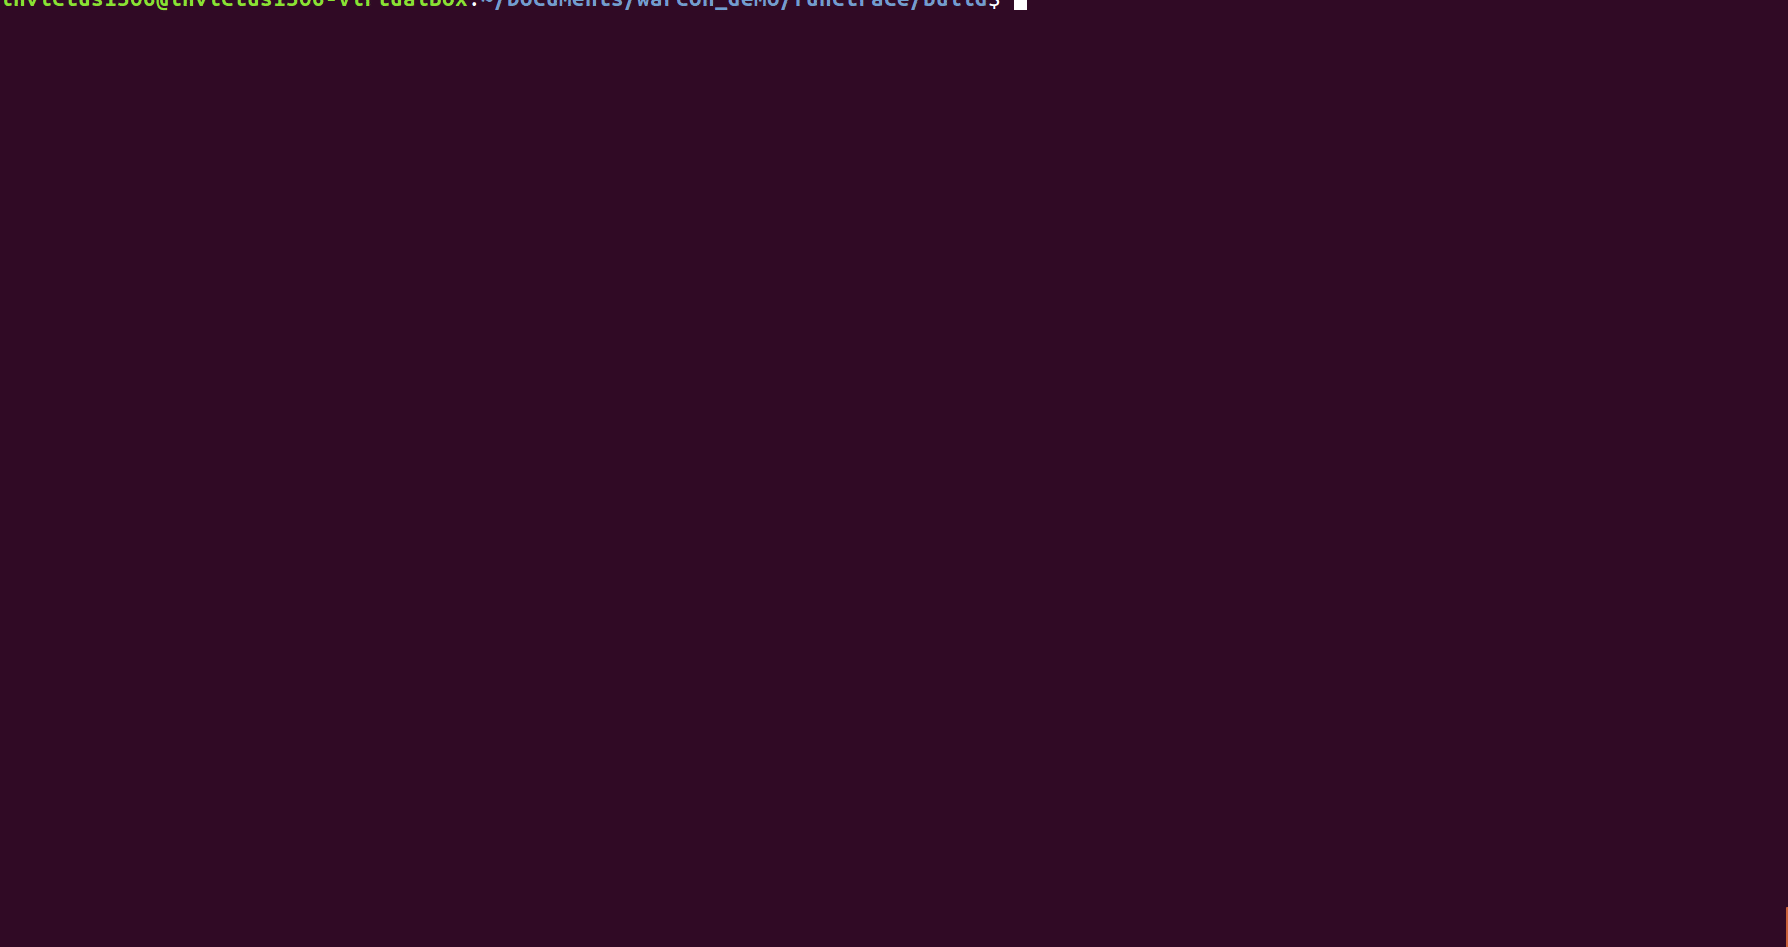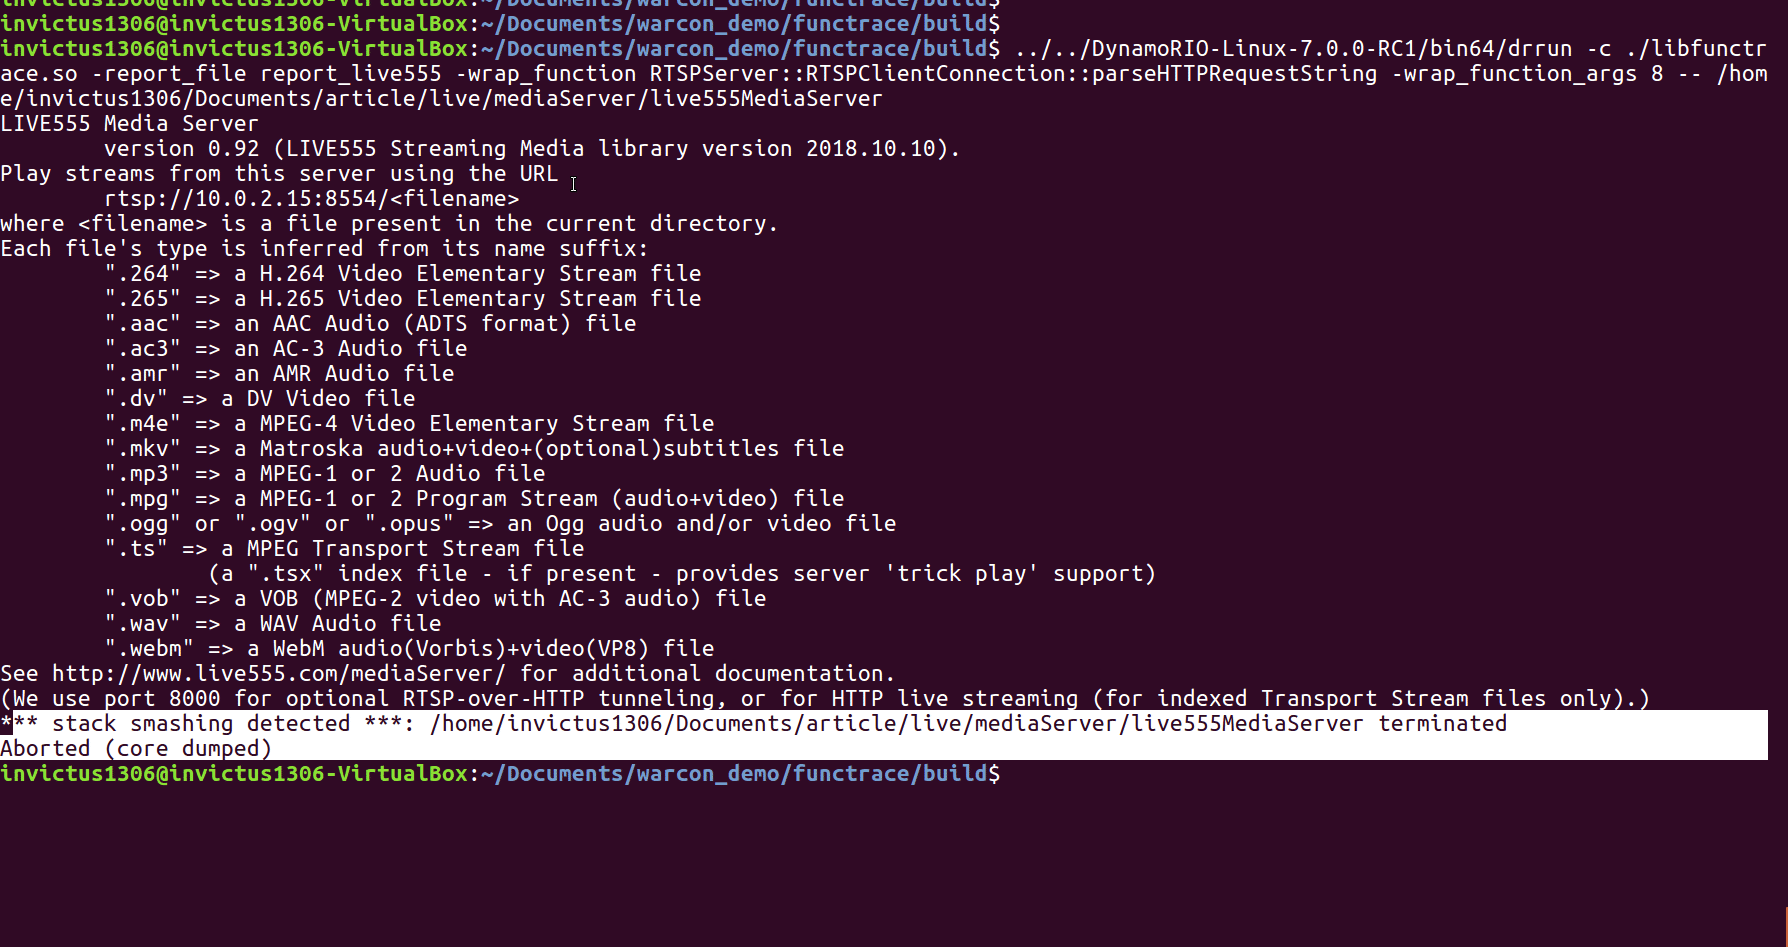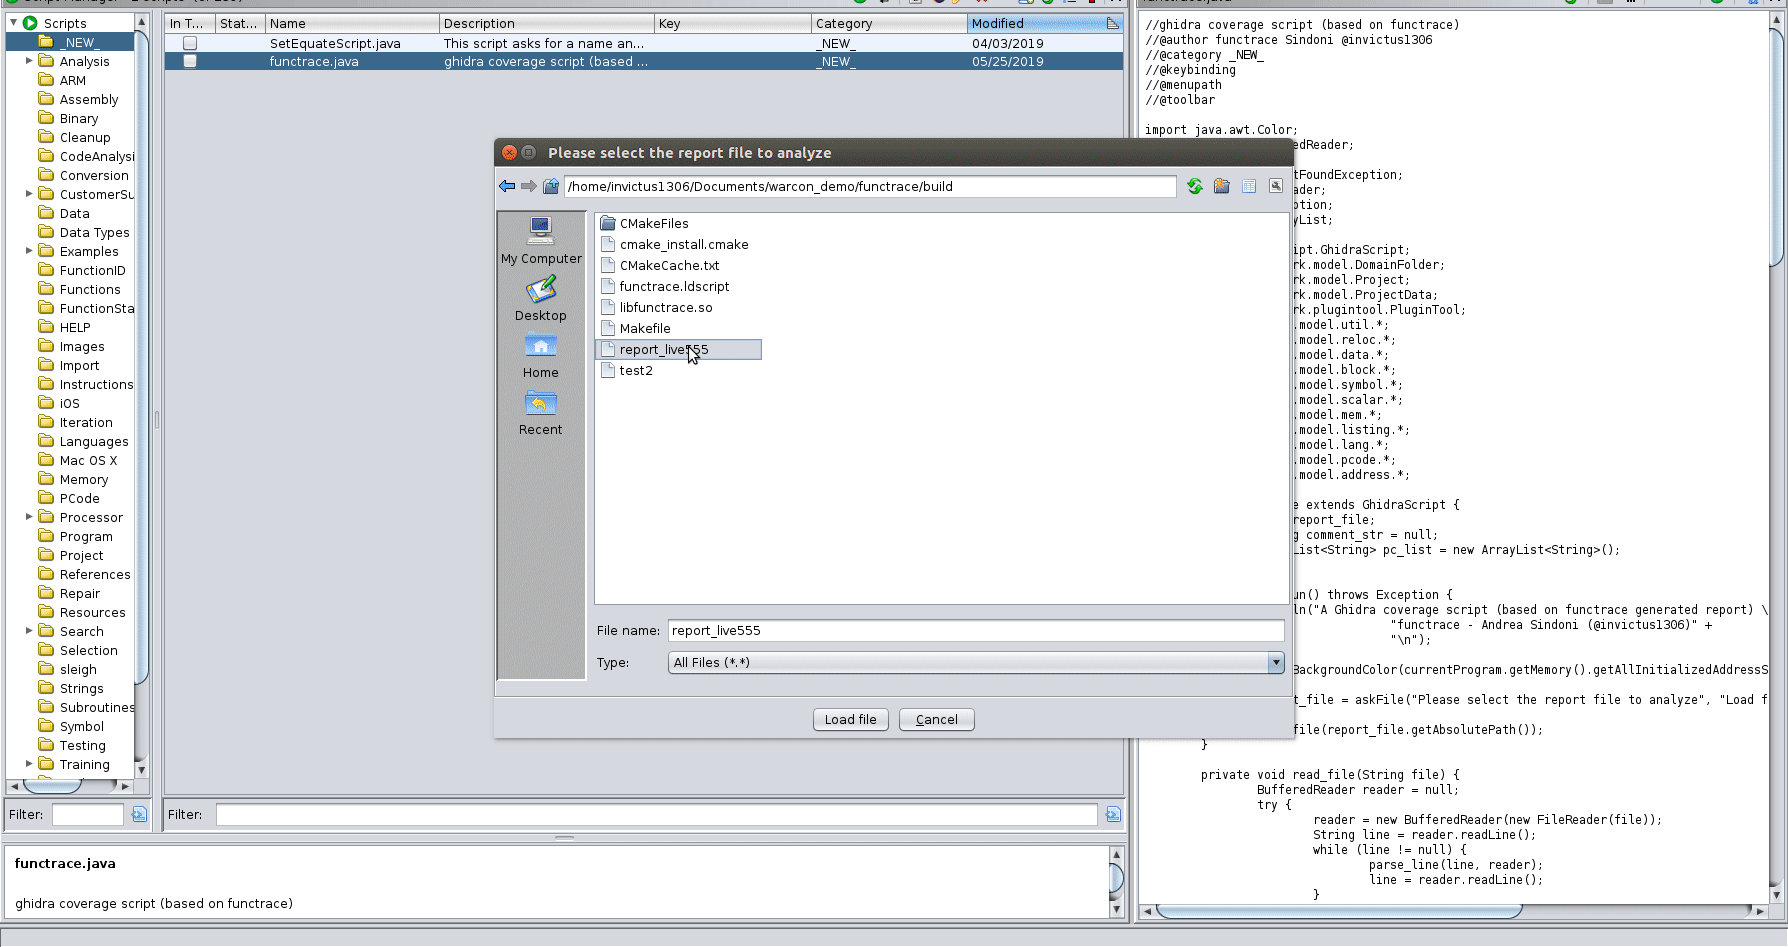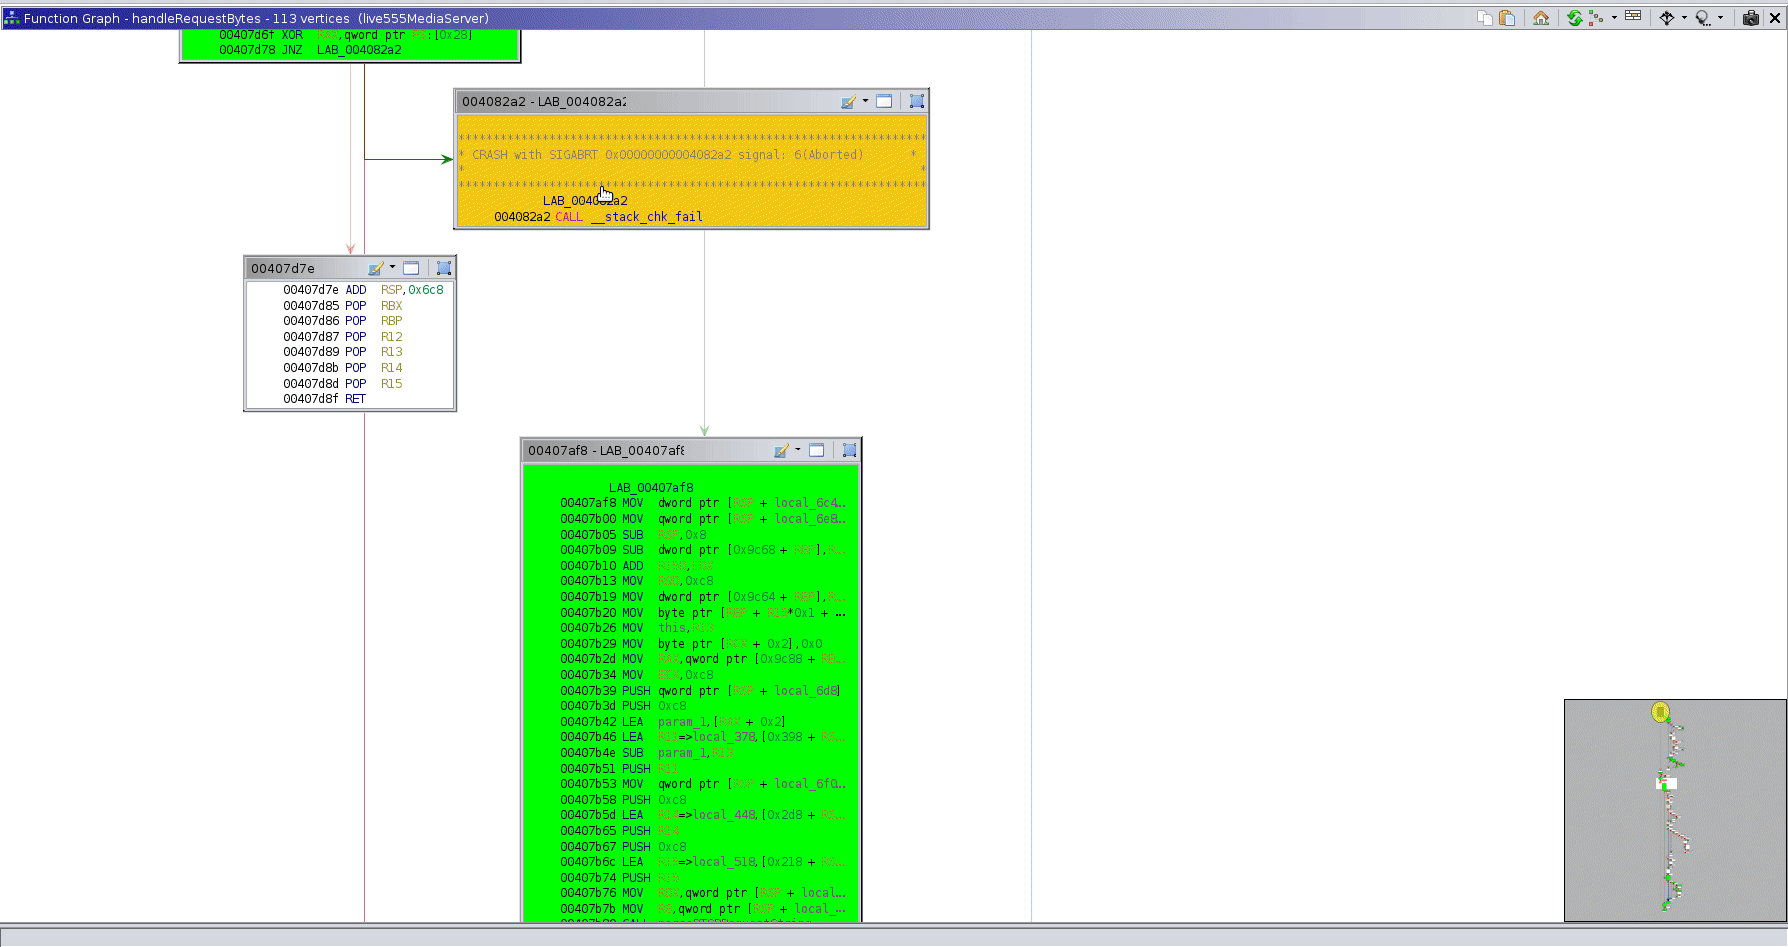 invictus1306/functrace
Un traceur de fonctions
 ctxis/cape
Configuration de malware et extraction de payload
 patois/dsync
Plugin IDAPython qui synchronise les vues du désassembleur et du décompilateur
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 nteseyes/pylane
Un injecteur de vm python avec des outils de débogage, basé sur gdb.

 takahiroharuyama/ida_haru
Scripts/plugins pour IDA Pro
 zodiacon/alltools
Tous les outils raisonnablement stables
 enkomio/sojobo
Un framework d'analyse binaire
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 humoud/hooketh
Un ensemble de scripts qui facilitent le travail avec frida
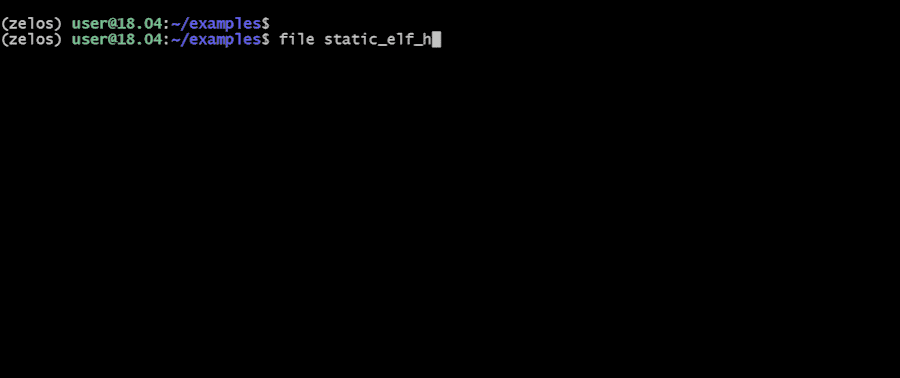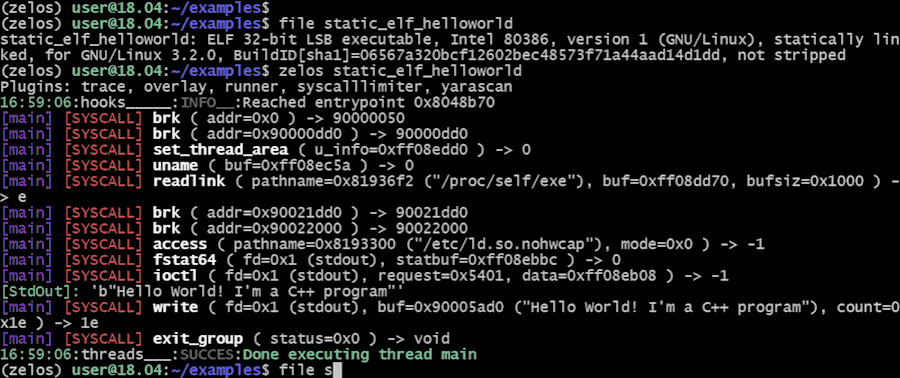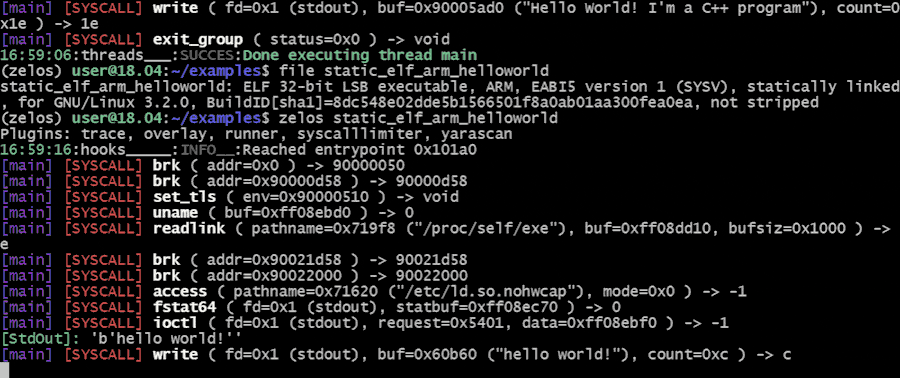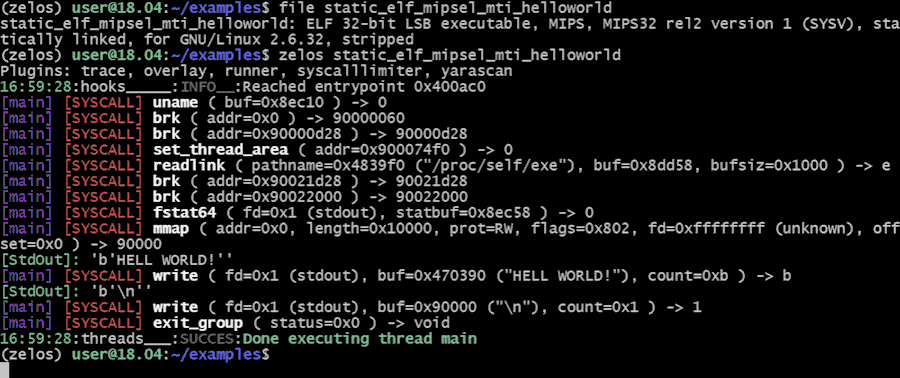 zeropointdynamics/zelos
Une plateforme complète d'émulation et d'instrumentation binaire.
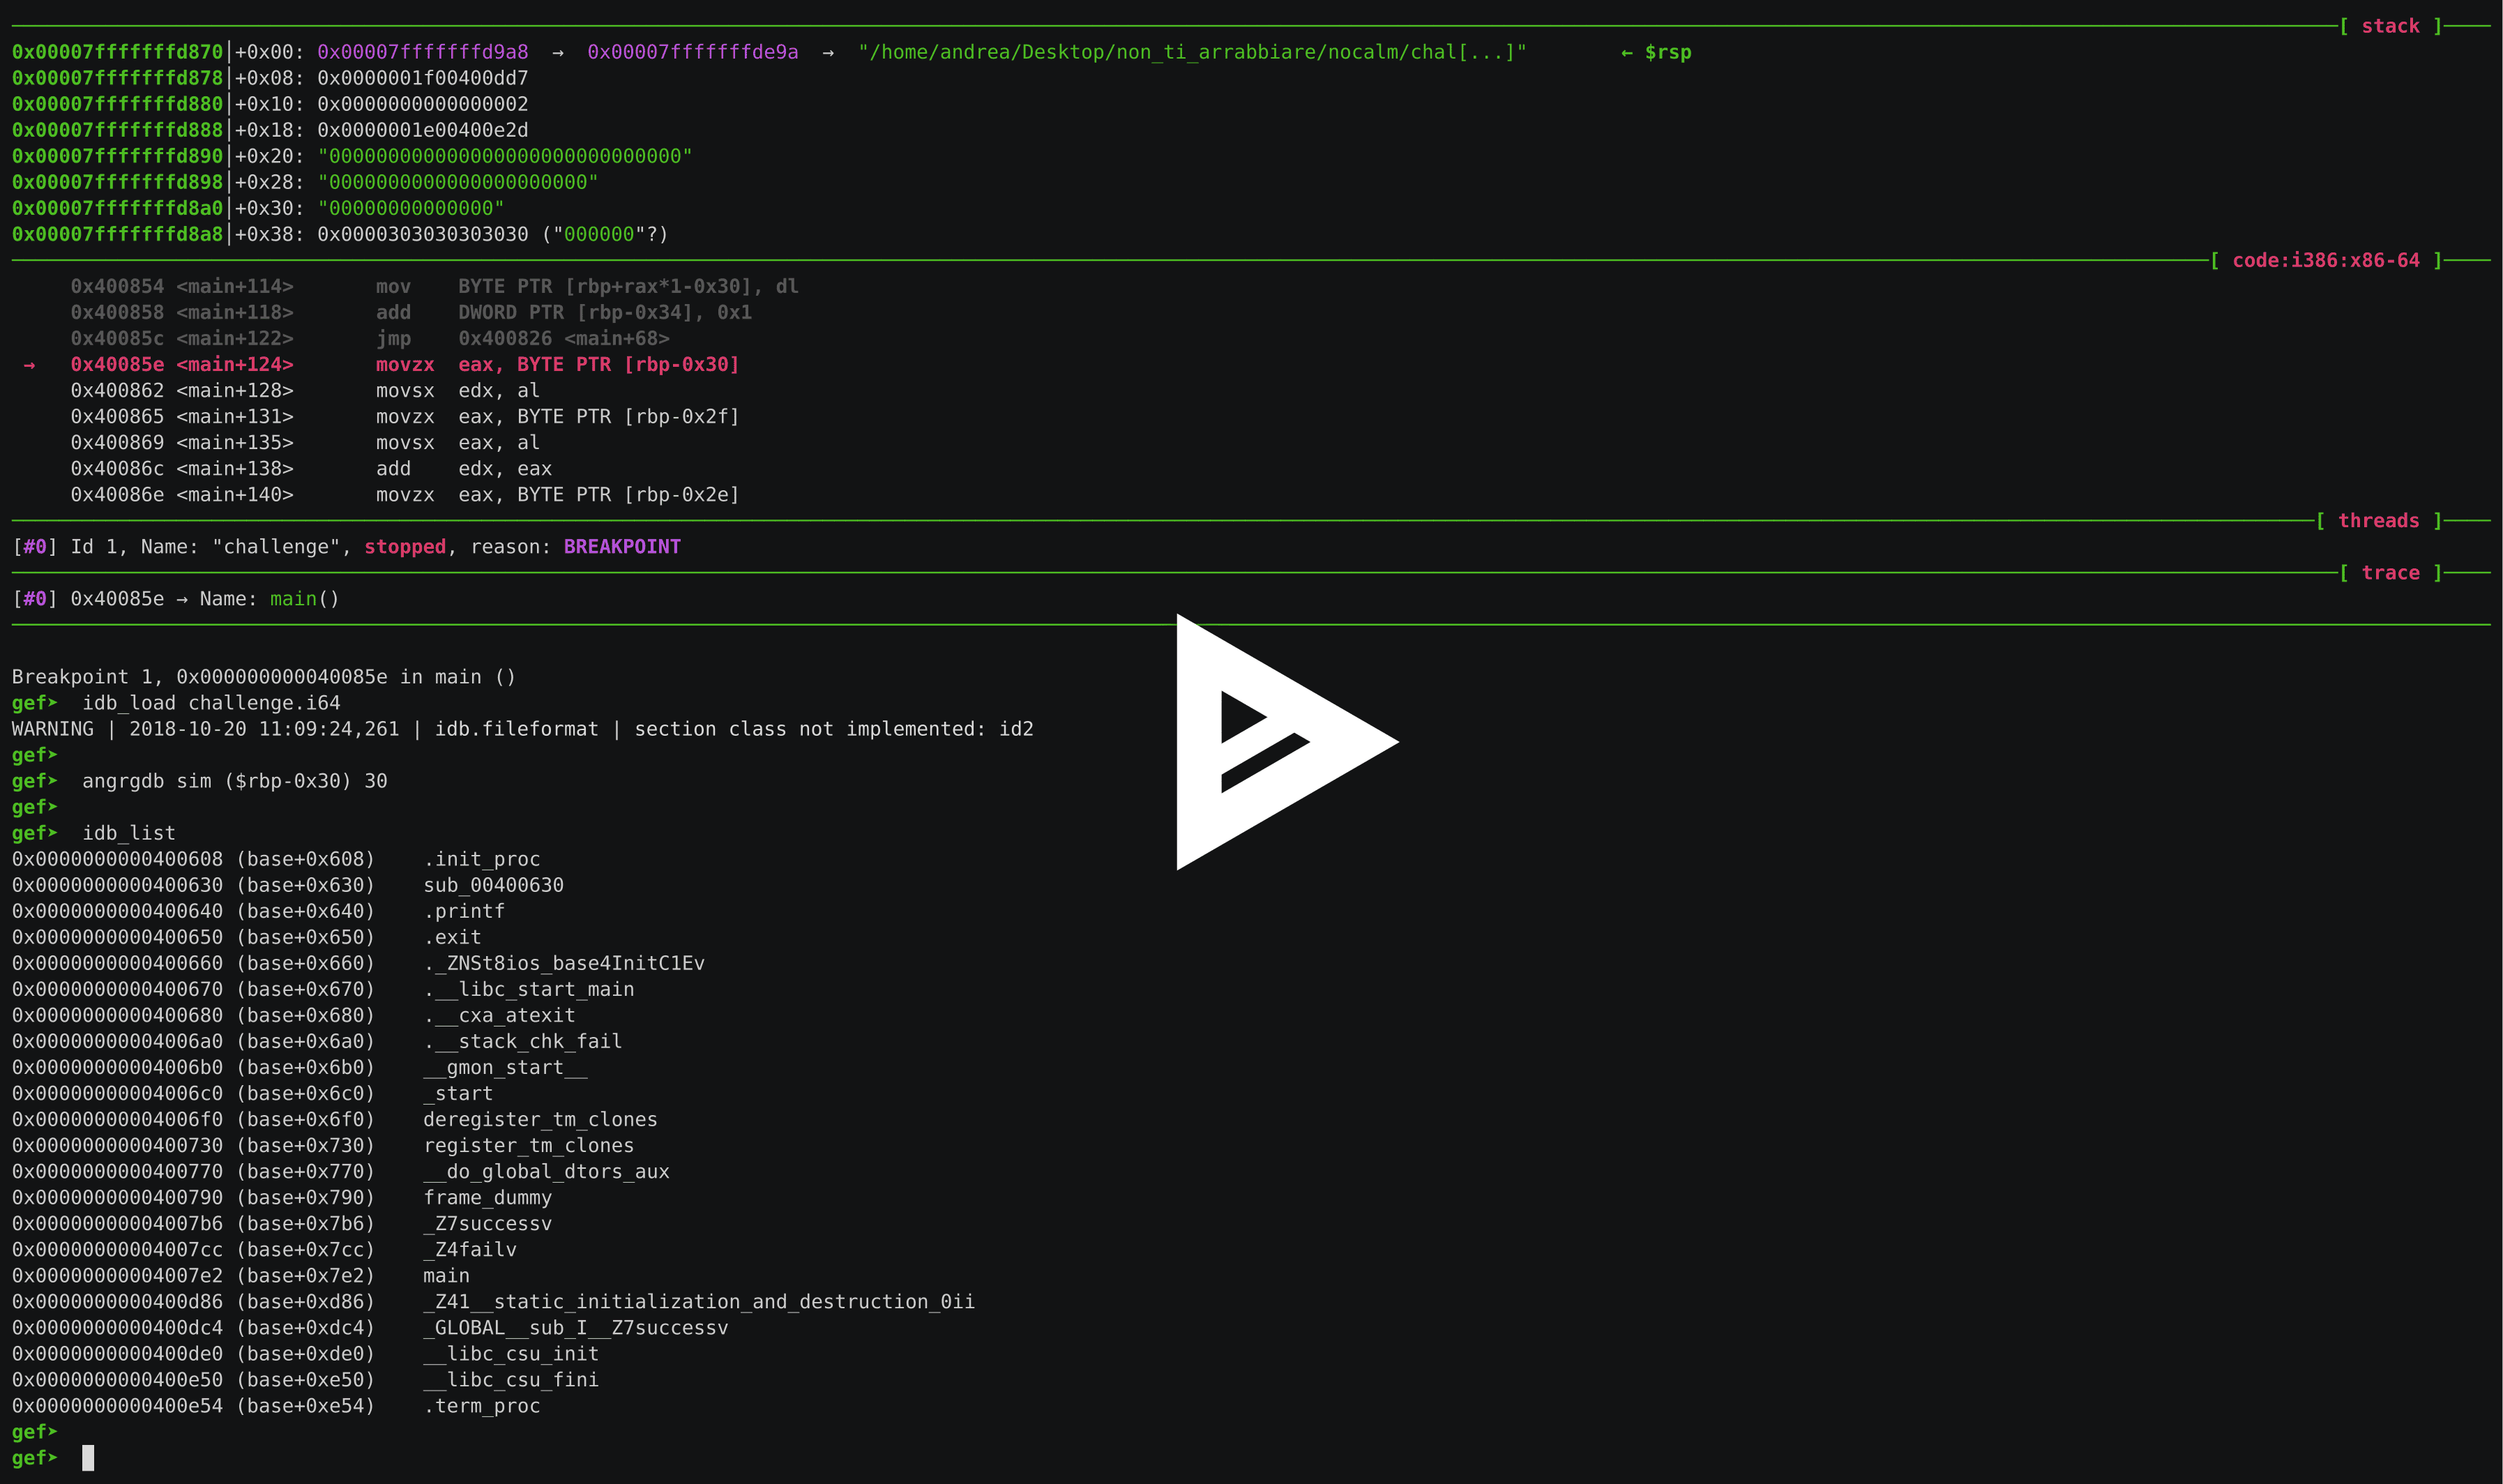 andreafioraldi/angrgdb
Utilisez angr dans GDB. Créez un état angr à partir de l'état actuel du débogueur.
 steven-michaud/hookcase
Outil de rétro-ingénierie pour macOS/OS X